
Phiên bản WPForms Plugin 1.5.8.2 và cũ hơn được phát hiện dễ bị tấn công authenticated stored XSS khi tôi kiểm tra plugin. WPForms phiên bản 1.5.9 với cải tiến làm sạch dữ liệu được phát hành ngày 5 tháng 3, 2020.
CVE ID: CVE-2020-10385
Tóm Tắt
WPForms là plugin form WordPress phổ biến với hơn 3 triệu cài đặt hoạt động. Đã phát hiện lỗ hổng Cross-Site Scripting (XSS) đã xác thực (authenticated). XSS là loại lỗ hổng kẻ tấn công khai thác để thực hiện hành động độc hại như đánh cắp cookie phiên hoặc thông tin đăng nhập nạn nhân, thực hiện hành động tùy ý thay mặt nạn nhân, ghi nhật ký phím nhập, v.v.
Lỗ Hổng
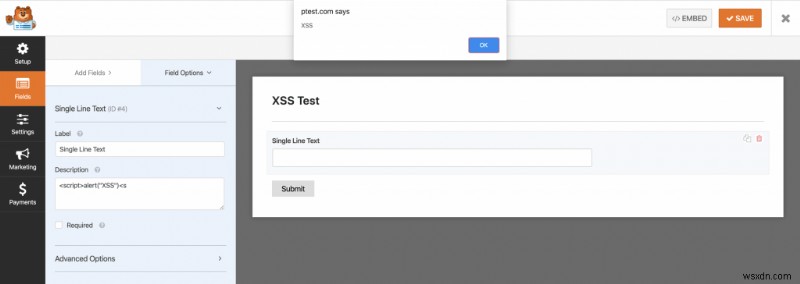
Trường Form Description và Field Description trong module Form Builder của plugin WPForms bị phát hiện dễ bị stored XSS, vì chúng không làm sạch đúng đầu vào người dùng.
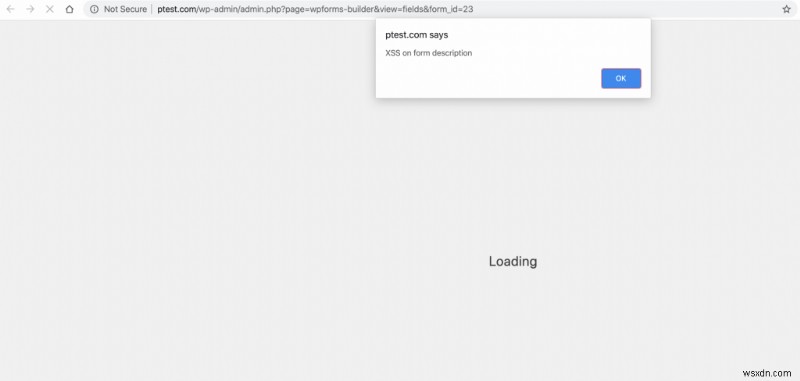
Mặc dù chúng không tạo mối đe dọa bảo mật cao do là authenticated XSS, chúng tôi xác nhận chúng có thể bị khai thác bởi kẻ tấn công để thực hiện hành động độc hại trên cài đặt WordPress multisite để gửi cookie của super admin đến kẻ tấn công hoặc chuyển hướng super admin đến miền khác, ví dụ trang phishing thiết kế hiển thị họ đã đăng xuất và cần đăng nhập lại, từ đó xâm phạm thông tin đăng nhập.
Chúng tôi cũng phát hiện chức năng "preview" của form builder cũng dễ bị reflected XSS.
Dòng Thời Gian
Báo cáo lỗ hổng cho team WPForms ngày 18 tháng 2, 2020.
WPForms phiên bản 1.5.9 chứa bản vá lỗ hổng phát hành ngày 5 tháng 3, 2020.
Khuyến Nghị
Rất khuyến khích cập nhật plugin lên phiên bản mới nhất. Đối với thực hành bảo mật tốt nhất, bạn có thể theo dõi hướng dẫn dưới:
- Hướng Dẫn Bảo Mật WordPress
- Xóa Hack Và Malware WordPress
Tham Khảo
- https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-10385
- https://wpvulndb.com/vulnerabilities/10114
- WPForms Changelog