
Trong các thông báo cảnh báo Google hiển thị, Deceptive Site Ahead (Trang Đề Tài Phía Trước) thường xuất hiện nhất cho trang web bị xác định là lừa đảo (phishing). Tuy nhiên, phishing đôi khi không phải nguyên nhân duy nhất. Có thể trang web chứa mã độc. Tôi chắc bạn đã từng bị "đau tim nhỏ" thấy trang web bị gắn cờ màn hình đỏ đáng sợ với thông báo Deceptive Site Ahead. Bài này sẽ trả lời hầu hết câu hỏi về cụm từ đáng sợ "Deceptive Site Ahead. "
Quét Trang Web Kiểm Tra Danh Sách Đen
Công cụ quét 65+ danh sách đen kiểm tra xem trang web có bị blacklist
Theo thời gian, chúng ta sẽ thảo luận mọi việc bạn làm để xóa cảnh báo này. Nhưng trước, hãy xác định "deceptive site ahead" là gì và lý do Google gắn cờ trang web. Bắt đầu nào?
Deceptive Site Ahead Là Gì?
Deceptive Site Ahead là thông báo cảnh báo (thường màn hình đỏ với "Deceptive Site Ahead") hiển thị bởi Google trên trang bị xác định là phishing hoặc bị hack để đảm bảo an toàn người truy cập.
Mặt khác, trang web đề tài (deceptive) là trang cố gắng lừa bạn làm điều nguy hiểm trực tuyến, như tiết lộ mật khẩu hoặc thông tin cá nhân, nhấp liên kết độc hại, tải JavaScript hoặc mã độc qua phishing hoặc social engineering.
Bài liên quan – Cách Xóa Cảnh Báo "The Site Ahead Contains Harmful Programs"
Lý Do Cảnh Báo Deceptive Site Ahead
Như đã thấy, phishing và malware là vài lý do Google coi trang web là đề tài hoặc giả. Nhưng cần nhắc đây không phải tất cả. Phần này thảo luận chi tiết lý do có thể gây màn hình đỏ "Deceptive Site Ahead".
-
Phishing (Lừa Đảo)
Trang web phishing là trang ngụy trang nguồn hợp pháp lừa người dùng vô tội tiết lộ thông tin nhạy cảm như chi tiết thẻ tín dụng, thông tin đăng nhập, mật khẩu, v.v. Đây là cách ngoằn ngoèo lấy chi tiết tài khoản bởi kẻ xấu. Phishing có thể thực thi bằng nhiều thủ đoạn:
1. Nhúng trang nhạy cảm của trang gốc như form đăng nhập, thanh toán, v.v.
2. Gieo virus hoặc keylogger (ghi phím), từ đó đưa mật khẩu/tên người dùng cho hacker mà bạn không hay.
3. Tạo sự cấp bách và muốn hành động nhanh. Nhớ ai nói nếu không cung cấp thông tin ngân hàng ngay, tài khoản sẽ nguy hiểm? Đó có thể là phishing. Ngân hàng hợp pháp hoặc tổ chức khác không ép bạn quyết định ngẫu nhiên trực tuyến. -
Malware (Mã Độc)
Mã độc, viết tắt malicious software, cũng là lý do Google gắn cờ trang web đề tài. Để rõ hơn, malware là tệp nhằm破坏 trang web, máy tính hoặc máy chủ. "Malware thường được chèn vào trang web bằng các cuộc tấn công mạng thường xuyên:
Tấn Công Cross-Site Scripting (XSS) –
Tấn công stored XSS cũng dùng tạo liên kết độc hại tự động tải xuống máy tính người dùng khi truy cập. Rõ ràng Google blacklist các trang này là đề tài.
Tấn Công SQL Injection –
SQLi dùng thêm, sửa, xóa bản ghi trong cơ sở dữ liệu. Nội dung này thường gọi là malicious payload và là yếu tố then chốt tấn công. Khi kẻ tấn công gửi nội dung này, lệnh SQL độc hại thực thi trong DB. Điều này cũng có thể là lý do Google blacklist trang.
Ngoài ra, malware cũng có thể thêm qua lỗ hổng CMS, theme hoặc plugin. Có thể trang web cố gắng tải script độc hại trên trang người truy cập.
-
Quảng Cáo Độc Hại (Malvertising)
Nếu Google nhận thấy pop-up ngẫu nhiên, quảng cáo chuyển hướng hoặc malware tải quảng cáo trên trang web, hiển thị màn hình đỏ bảo vệ người dùng khác. Malvertising là khái niệm mới, hacker chèn quảng cáo độc hại vào trang bị hack để phân phối qua trang web. Hơn nữa, quảng cáo này có thể lây nhiễm người truy cập không cần hành động từ họ. Chúng thậm chí không cần nhấp để bị nhiễm. Điều này đặc biệt đáng lo. Do đó, Google hiển thị cảnh báo Deceptive Site Ahead.
-
Không Có Chứng Chỉ SSL Phù Hợp
Google rất nghiêm ngặt chính sách. Khi bắt buộc SSL cho trang web, chắc chắn không phải đùa. Chúng tôi thấy trang bị gắn "deceptive" nếu không chuyển HTTP sang HTTPS. Chỉ cài SSL không đủ, bạn phải chuyển hướng trang web HTTP sang HTTPS.
Ngoài ra, có một số trang HTTP và một số HTTPS gửi tín hiệu mixed content cho Google. Điều này cũng có thể là lý do trang web bị gắn cờ.
Chrome hiển thị cảnh báo "Deceptive Site Ahead" cho trang web của bạn? Nhắn tin ở đây hoặc chat với agent Astra ngay, chúng tôi sẽ vui lòng giúp?
Cách Sửa Cảnh Báo Deceptive Site Ahead
Chúng ta đã hiểu nguyên nhân có thể gắn cờ trang web. Đi thẳng vào quy trình sửa.
1) Cho Trang Web WordPress
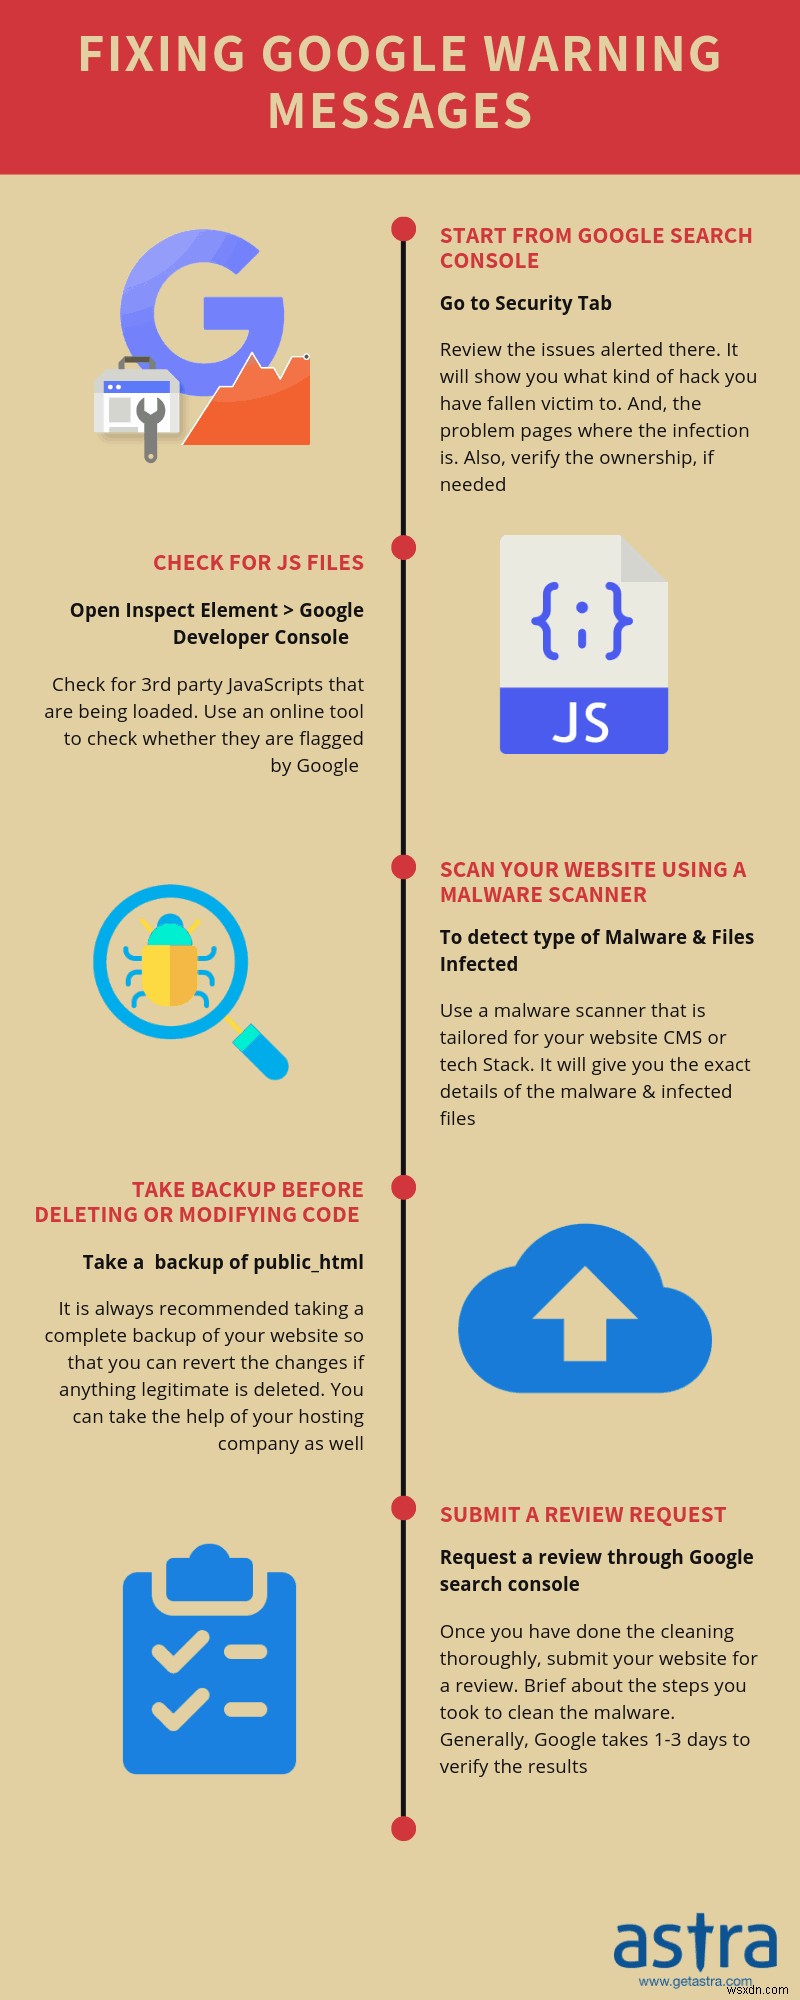
- Truy cập Google Search Console > tab Security. Xem lại vấn đề được báo cáo. Nó cho biết loại hack bạn bị. Và trang vấn đề nơi nhiễm trùng.
- Sao lưu trang web. Và dùng trình quét malware trực tuyến quét trang web. Bạn cũng có thể cài plugin bảo mật quét trang web. Kiểm tra quét và xóa thay đổi.
- Vào Google Toolbar > View > Developer > JavaScript Console. Kiểm tra mã độc; xóa nếu có.
- Loại bỏ chuyển hướng, quảng cáo hoặc script thứ ba.
- Cài chứng chỉ SSL phù hợp. Đảm bảo đặt chuyển hướng trang web HTTP sang HTTPS (301 redirect).
Hướng dẫn liên quan – Sửa Trang WordPress Bị Hack
2) Cho CMS Khác Và PHP Tùy Chỉnh
- Truy cập Google Search Console > tab Security. Xem lại vấn đề được báo cáo. Nó cho biết loại hack bạn bị. Và trang vấn đề nơi nhiễm trùng.
- Sao lưu trang web. Và dùng trình quét malware trực tuyến hoặc công cụ aw snap quét trang web. Bạn cũng có thể cài plugin bảo mật quét. Kiểm tra quét và xóa thay đổi.
- Loại bỏ chuyển hướng, quảng cáo hoặc script thứ ba.
- Cài chứng chỉ SSL phù hợp. Đảm bảo đặt chuyển hướng trang web HTTP sang HTTPS (301 redirect).
Cách Gửi Yêu Cầu Xem Xét Lại
Sau khi dọn dẹp sạch. Bạn có thể gửi yêu cầu Google xóa thông báo "Deceptive Site Ahead". Nhưng trước khi gửi, đảm bảo:
- Trang web hoàn toàn sạch malware
- Tất cả lỗ hổng đã vá
- Trang web hoạt động bình thường
Làm theo các bước gửi yêu cầu:
- Vào tab Security Issues của Google Search Console.
- Chọn ô, I have fixed these issues.
- Bây giờ nhấp Request Review.
- Cửa sổ mới hiện ra, bạn phải ghi các bước xóa nhiễm trùng. Hãy đưa thông tin chi tiết. Về cấu trúc yêu cầu, tham khảo mẫu request review chuyên gia bảo mật thiết kế. Và gửi cho team Google Search Console.
- Cuối cùng, nhấp phần Manual Actions.
Trang web bị hack? Nhắn tin hộp chat chúng tôi sẽ vui lòng giúp?
Ngoài ra, nếu bạn nghĩ trang web hoàn toàn không bị nhiễm và bị gắn cờ nhầm "Deceptive Site Ahead", bạn nộp vấn đề ở đây – Báo Cáo Cảnh Báo Phishing Sai Của Google.
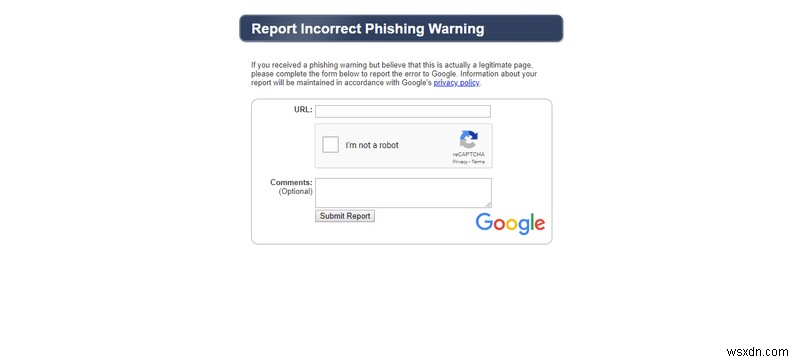
Yêu cầu mất khoảng một ngày xử lý cho trang web bị coi là đề tài. Khi Google quét trang web bằng trình quét malware và không tìm thấy malware, nó sẽ xóa cảnh báo "Deceptive Site Ahead". Nếu malware vẫn tồn tại, nó sẽ từ chối yêu cầu.
Bài liên quan – Google Blacklist: Cách Xóa Trang Web Khỏi Danh Sách Đen Google
Ngăn Chặn Trang Web Bị "Deceptive Site Ahead"
Như bạn hiểu sau đọc blog, xóa cảnh báo "Deceptive Site Ahead" tốn nhiều công sức, thời gian và kiên nhẫn. Không kể tác động đến uy tín trang web và doanh nghiệp. Nhưng nếu bạn chăm sóc các biện pháp bảo mật nhỏ nhưng hiệu quả, rủi ro tự nhiên giảm. Một số biện pháp:
-
Cập Nhật Lên Phiên Bản Mới Nhất
Cập nhật chỉ là bản sửa lỗi và vá. Vì vậy, biện pháp đơn giản và hiệu quả nhất là cập nhật quanh năm. Dùng phiên bản lỗi thời có thể dẫn đến tấn công mạng bất ngờ và tàn khốc. Mỗi lỗ hổng tiết lộ phải vá sớm nhất.
-
Thay Đổi Mật Khẩu
Thay đổi mật khẩu thường xuyên là cách đảm bảo bảo mật trang web khá dễ dàng. Ngoài ra, có tên người dùng duy nhất và khó đoán cho admin panel, database, API sẽ làm hacker khó khăn hơn. Do đó, trang web ít bị hack hơn.
-
Cài Đặt Tường Lửa
Tường lửa là hệ thống giám sát liên tục bảo vệ trang web 24*7. Tường lửa như Astra bảo vệ trang web khỏi SQLi, XSS, LFI, RFI, Bad Bots, Spam và 100+ mối đe dọa real-time. Ngoài 10 mối đe dọa OWASP top 10, tường lửa cũng bảo vệ khỏi CVE đã biết. Nó cũng phát hiện mẫu người truy cập và tự động chặn hacker với ý định xấu. Có tường lửa có nghĩa trang web được bảo vệ ngay cả khi bạn ngủ.
Bài liên quan – Cách Xóa Thông Báo "This Site May Be Hacked"
Nhận Giúp Đỡ Chuyên Nghiệp Từ Astra Web Security
Hy vọng bạn đã xóa nhiễm trùng và gửi yêu cầu xem xét. Nếu bạn gặp khó khăn tự xóa malware, luôn có thể liên hệ Astra, chúng tôi sẽ vui lòng giúp. Vì thực tế, không phải ai cũng giỏi bảo mật.
Astra Web Security được thiết kế cho CMS như WordPress, Magento, PrestaShop, OpenCart, Drupal và PHP tùy chỉnh. Tường lửa chặn SQLi, XSS, bad bot, brute force và 100+ mối đe dọa khác. Với trình quét malware on-demand Astra, bạn quét trang web vài phút, một click. Hơn nữa, trình quét malware không ngừng tiến hóa của chúng tôi ngày càng tối ưu mỗi lần quét.
Thử demo Astra ngay.