
Trong nỗ lực cung cấp trải nghiệm trực tuyến an toàn cho người dùng, Google thường xác định và cờ các tên miền có vẻ gian lận và đưa vào danh sách đen các trang web mà nó khám phá là có khả năng độc hại. Khi một tên miền bị Google đưa vào danh sách đen, nó ngăn cản người dùng truy cập, thông báo cho chủ sở hữu trang web và dừng các hoạt động độc hại ngay từ gốc.
Tên miền bị đưa vào danh sách đen khi các công cụ tìm kiếm như Google, Bing, Norton Safe Web và McAfee SiteAdvisor suy ra sự bất thường trên trang web như mã độc. Mã độc phổ biến có thể bao gồm email scraper, pharma hack, mã ngựa Trojan, v.v. Mã độc như vậy có thể đã được gây ra mà không có sự hay biết của chủ sở hữu trang web. Tuy nhiên, công cụ tìm kiếm loại bỏ tên miền đó trong kết quả của nó và vì lợi ích tốt nhất của người dùng.
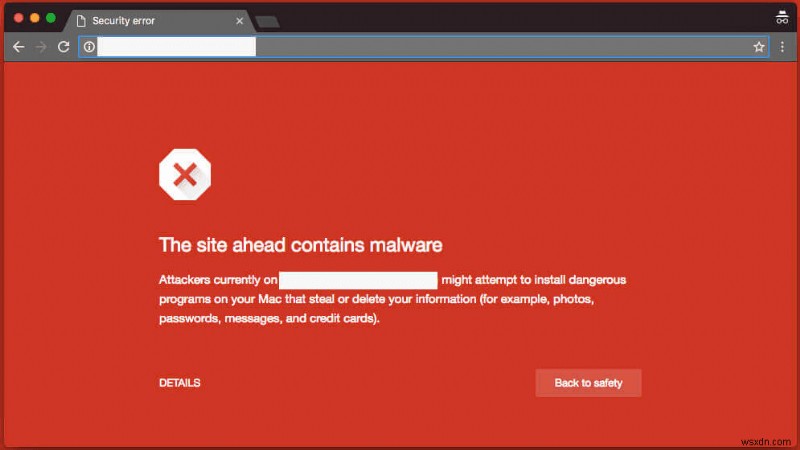
Theo nghiên cứu, 86% trang web có ít nhất một lỗ hổng nghiêm trọng có thể bị hacker khai thác. Google tuyên bố nó cách ly ít nhất 10.000 trang web đáng ngờ hàng ngày. Nếu trang web của bạn chứa bất kỳ tên miền bị danh sách đen nào, nó sẽ bị Google và các công cụ tìm kiếm khác đưa vào danh sách đen. Việc đưa tên miền vào danh sách đen có thể ảnh hưởng khủng khiếp đến trang web của chủ sở hữu, làm giảm thứ hạng Google và mất khoảng 95% lưu lượng tự nhiên. Điều này lần lượt ảnh hưởng khủng khiếp đến doanh thu và bán hàng của trang web.
Cách tránh bị Google đưa tên miền vào danh sách đen
Việc tuân thủ một số phòng ngừa có thể đảm bảo trang web của bạn không có mã độc và tránh bị đưa vào danh sách đen bởi Google và các công cụ tìm kiếm khác.
1. Truy cập trang web của bạn hàng ngày
Rất thiết yếu cho chủ sở hữu trang web phải truy cập trang web của mình thường xuyên, thực hiện tìm kiếm Google và tìm kiếm bất kỳ hoạt động đáng ngờ nào. Thực hiện chuyến tham quan toàn bộ trang web và tìm bất kỳ hoạt động bất thường nào như chuyển hướng liên kết đến trang web khác, tệp không xác định, v.v.
2. Chạy quét bảo mật từ xa định kỳ để giám sát trạng thái danh sách đen
Việc chạy quét bảo mật định kỳ giúp rất nhiều trong việc phát hiện lỗ hổng có thể nảy nở thành nơi nuôi trồng tấn công mã độc trong tương lai. Quét phát hiện nội dung độc hại có thể đang ẩn nấp trong mã nguồn trang web của bạn. Quét mã độc/danh sách đen từ xa sẽ quét qua các tệp trang web, tìm backdoor, lừa đảo và các vấn đề bảo mật khác có thể phổ biến và bị bỏ qua bởi các lần quét bảo mật trước.
3. Quét yêu cầu Web đến với Tường lửa Ứng dụng Web (WAF)
Tường lửa Ứng dụng Web như Astra giúp phát hiện và dừng các hack đã biết và hành vi độc hại, bảo vệ trang web khỏi nhiễm trùng ngay từ đầu. Chúng cũng chỉ ra lỗ hổng trong plugin và theme, một trong những cách phổ biến nhất để kẻ tấn công nhiễm trang web, và sẽ tự động ngăn chặn bất kỳ cố gắng brute force nào hoặc chặn các tác nhân độc hại.
4. Sử dụng Xác thực Hai Yếu tố cho đăng nhập
Xác thực hai yếu tố thêm một lớp bảo mật bổ sung cho trang đăng nhập của bạn, từ đó chặn bất kỳ cố gắng brute force nào bởi kẻ tấn công. Ngoài tên người dùng và mật khẩu, xác thực này thêm một thông tin quan trọng chỉ người dùng biết.
Sử dụng quy trình Xác thực Hai Yếu tố cho đăng nhập có thể giảm số lượng trường hợp đánh cắp danh tính trên trang web của bạn cùng với lừa đảo email, vì tội phạm sẽ cần nhiều hơn chỉ thông tin xác thực thông thường. Điều này làm cho kẻ xâm nhập tiềm năng khó hơn để truy cập và đánh cắp dữ liệu cá nhân hoặc danh tính của người dùng, từ đó cứu trang web của bạn khỏi việc bị Google đưa vào danh sách đen.
5. Thay đổi URL đăng nhập quản trị hoặc back office của bạn
Sử dụng đăng nhập quản trị mặc định dẫn đến các cuộc tấn công brute force trên trang web của bạn. Một khi kẻ tấn công đoán được liên kết đăng nhập quản trị mặc định của bạn, việc chiếm quyền truy cập trái phép vào trang web của bạn trở nên dễ dàng hơn. Thay đổi URL đăng nhập quản trị thêm một lớp bảo mật bổ sung cho khu vực đăng nhập của bạn, bảo vệ nó khỏi truy cập không mong muốn và các mối đe dọa bảo mật theo sau.
6. Chặn Bot xấu truy cập trang web & bắt chúng với 'honeypots'
Gần như một nửa lưu lượng web đến từ bot, tốt hoặc xấu. Được tạo chủ yếu với ý định độc hại, hacker tạo bot độc hại để thực hiện các nhiệm vụ đen tối như cào nội dung, giá và danh mục sản phẩm, tạo đăng ký giả, thu thập thông tin ghế chuyến bay, đặt vé hàng loạt và bán nơi khác trong số vài nhiệm vụ. Điều này có thể dẫn đến trang web bị Google đưa vào danh sách đen.
Một cơ chế tốt để bắt bot độc hại là sử dụng Honeypots (thường được gửi bởi scraper không biết hoàn toàn cấu trúc mọi trang) trên trang web. Bot công cụ tìm kiếm thường rơi vào cái bẫy này và hiểu các liên kết là chết, không liên quan hoặc giả.
Cách Astra giúp bạn nếu trang web của bạn đã bị hack
Astra đã được chứng minh là một trong những giải pháp tin cậy nhất để khám phá lỗ hổng và ngăn chặn hack trực tuyến. Khuyến khích triển khai Tường lửa Ứng dụng web của Astra để quét các yêu cầu đến cho người dùng và bot độc hại và tự động chặn người dùng gian lận.
Tường lửa ứng dụng web (WAF) của Astra giám sát lưu lượng truy cập đến trang web của bạn và chặn các yêu cầu độc hại. Với Astra, bạn cũng có thể chặn bot xấu và công cụ bảo mật tự động bằng cách đặt các 'honeypot' chiến lược và các cơ chế tinh vi khác.