
Mọi thứ ổn đến tối qua, hôm nay Google bỗng hiển thị trang đỏ xấu xí 'Deceptive site ahead' trên web bạn? Thực tế, bạn không phải người đầu tiên. Nhiều chuyện xảy ra sau màntrmỡ web, với cảnh báo deceptive site mọi thứ bộc lộ. Chúng tôi thấy web bị hack ít nhất 3-4 tuần trước Google phát hiện và hiển thị cảnh báo – chi tiết dưới.
Quét Website Kiểm Tra Blacklist
Công cụ quét 65+ blacklist kiểm tra web có bị blacklist không
Ý nghĩa của 'Deceptive Site Ahead'
Thông báo deceptive site ahead do Google render để cảnh báo người truy cập về trạng thái xâm phạm của web. Nếu web hiển thị cảnh báo → hacker đã xâm phạm và có thể dùng cho mục đích độc hại như Phishing: hiển thị trang giả để lấy credential người truy cập.
Tại sao web bạn hiển thị deceptive site ahead?
- Web host trang phishing
- Web nhiễm malware/virus
- Code trong web link đến web đáng ngờ theo Google
- Thông tin cá nhân người truy cập truyền đến server/link không an toàn qua web
- Có malware đánh cắp thẻ tín dụng trong code web
Liên quan: Cách gỡ cảnh báo "The Site Ahead Contains Harmful Programs"
Nguyên nhân cảnh báo Deceptive Site Ahead trên web bạn
Như thảo luận, phishing và malware là lý do Google coi web deceptive/fake. Nhưng không phải tất cả. Phần này chi tiết các lý do có thể:
-
Phishing
Web phishing ngụy trang nguồn hợp pháp, lừa user tiết lộ thông tin nhạy cảm: thẻ tín dụng, credential, mật khẩu... Phishing (phát âm và nghĩa như 'fishing' - câu cá) là cách gian lận lấy chi tiết tài khoản. Có thể thực hiện bằng:
- Đặt trang trông hợp pháp trên web lừa user nhập thông tin: thẻ, SĐT, email
- Gieo virus hoặc keystroke logger (ghi lại phím bấm) → hacker lấy pass/user mà bạn không hay
- Tạo sự khẩn cấp, yêu cầu hành động ngay. Nhớ bị bảo: "không cho ngân hàng credential ngay, tài khoản nguy hiểm"? Đó có thể là phishing.
Quan trọng: nhận thức và thông tin về quyền riêng tư số để tránh thành nạn nhân. 10 Mẹo Bảo Vệ Quyền Riêng Tư Số 2022.
-
Malware
Malware (malicious software) cũng là lý do Google flag web deceptive. Malware là lý do hàng đầu cho cảnh báo 'Deceptive Site Ahead'. Web thường nhiễm malware nhiều tháng mới phát hiện. Malware thường tiêm qua các tấn công mạng thường gặp:
- Tấn công Cross-Site Scripting (XSS): XSS dùng trồng link độc hại tự động tải về máy user khi truy cập. Nhiều plugin, theme, web bị lỗ hổng XSS. Thường coi là 'low hanging fruit' (trái cây dễ hái) của bảo mật web do nhiều web bị XSS. Rất nguy hiểm khi kết hợp lỗ hổng khác. Google blacklist web này là deceptive.
- Tấn công SQL Injection: SQLi thêm, sửa, xóa record trong database. Nội dung này gọi là malicious payload - phần then chốt của tấn công. Sau khi attacker gửi payload, lệnh SQL độc chạy trong database. Cũng là lý do Google blacklist. Có thể thêm qua lỗ hổng CMS (WordPress, Magento, OpenCart...) theme, plugin. Hoặc web cố tải script hại cho visitor.
Quảng cáo độc hại (Malvertising): Google thấy pop-up ngẫu nhiên, quảng cáo redirect, quảng cáo tải malware → hiển thị cảnh báo deceptive ngăn user bị lừa vào web độc hại.
Quảng cáo này nhiễm visitor không cần hành động. Không cần click cũng nhiễm. Đặc biệt đáng lo. Google render cảnh báo deceptive site ahead trong trường hợp này.
- Không có chứng chỉ SSL thích hợp: Google rất nghiêm ngặt chính sách. Gần đây bắt buộc SSL cho mọi web và đưa SSL vào cơ chế xếp hạng.
Thấy web flagged "deceptive" nếu chưa chuyển HTTP sang HTTPS. Chỉ cài SSL chưa đủ, phải redirect web Từ HTTP sang HTTPS. Ngoài ra, một số trang HTTP, một số HTTPS → tín hiệu mixed content cho Google. Cũng là lý do web bị flag.
- Tấn công Cross-Site Scripting (XSS): XSS dùng trồng link độc hại tự động tải về máy user khi truy cập. Nhiều plugin, theme, web bị lỗ hổng XSS. Thường coi là 'low hanging fruit' (trái cây dễ hái) của bảo mật web do nhiều web bị XSS. Rất nguy hiểm khi kết hợp lỗ hổng khác. Google blacklist web này là deceptive.
Cách sửa lỗi deceptive site ahead trong Google Chrome
Sửa 'Deceptive Site Ahead' cần tiếp cận đa phương diện. Google không chia sẻ nhiều info, nên phải là chuyên gia bảo mật hoặc loại bỏ khả năng một một. Phần này chi tiết cách gỡ cảnh báo:
- Thêm web vào Google Search Console để quản lý cài đặt tìm kiếm
- Điều hướng tab 'Security Issues' từ sidebar trái
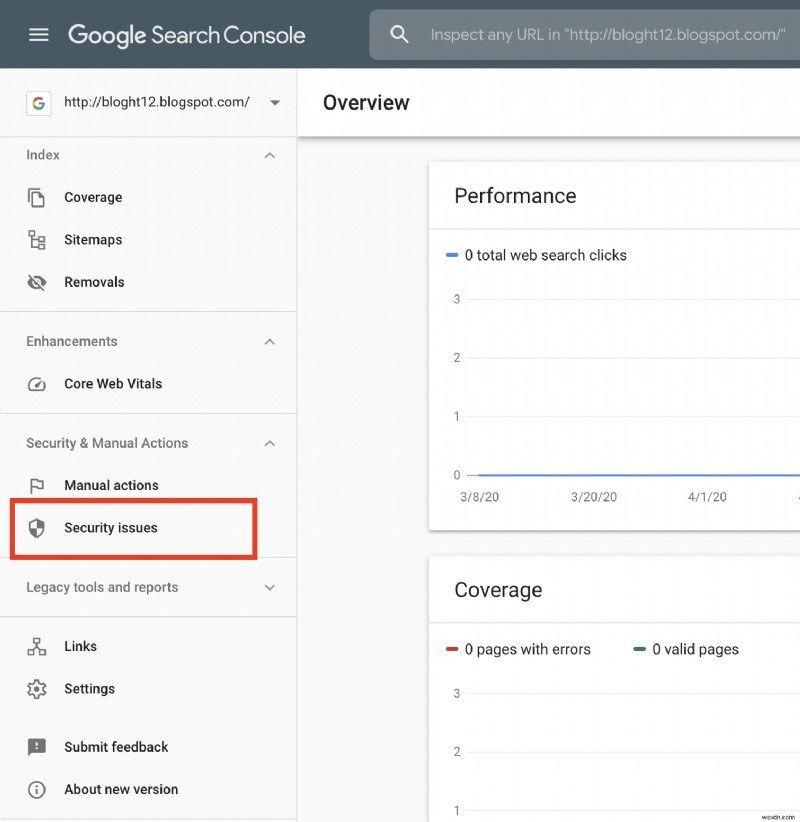
- Web bị blacklist Google → hiển thị lý do cơ bản web bị flag. Đọc chi tiết, copy URL độc hại được phát hiện
- Backup web, phòng khi gỡ malware sai
- Dùng online malware scanner quét web remote xem có malware thêm không
- Google và scanner online miễn phí chỉ quét remote. Để sửa hoàn toàn 100% an toàn, phải quét malware server-side. Tìm mọi malware, bảo vệ web không bị hack lại.
Nếu muốn tự review code, khuyên bắt đầu tìm malware từ file sau:
- file index.php
- file core theme
- file header & footer
- file functions.php (nếu WordPress)
- .htaccess
- file wp-config (nếu file này nhiễm, wp-config hack có thể đang hoạt động)
- Review file bị flag bởi tất cả scanner, quarantine chúng. Gỡ redirect, quảng cáo/script thứ 3.
- Khi chắc chắn web 100% sạch, vào tab 'Security Issues' trong Google Search Console, click nút 'Request Review'. Chi tiết phần sau.
Hướng dẫn liên quan – Sửa Web WordPress Bị Hack
Cách Submit Yêu Cầu Review Google Gỡ Blacklist
Sau khi dọn kỹ. Submit yêu cầu Google gỡ "Deceptive Site Ahead". Nhưng trước đó đảm bảo:
- Web 100% sạch malware & virus
- Tất cả lỗ hổng web đã vá
- Web up và chạy
- Web bảo vệ tốt bằng firewall và malware scanning ngăn tái nhiễm
Lưu ý trước khi Submit Review Request
Rất quan trọng: submit yêu cầu xem lại Google CHỈ KHI chắc 100% web sạch. Nếu web fail verification liên tục, bị phân loại Repeat Offender (Tội phạm lặp lại). Trong trường hợp này, không thể request review thêm qua Search Console trong 30 ngày.
Một cách chắc chắn đảm bảo web không 'Deceptive content': quét malware server-side toàn bộ file, database, & server.
Các bước submit yêu cầu gỡ deceptive site qua Google Search Console:
- Điều hướng tab Security Issues của Google Search Console.
- Click nút 'Request Review'.
- Tích ô I have fixed these issues.
- Cửa sổ mới hiện ra, nêu tất cả bước gỡ nhiễm & bảo vệ web khỏi tái nhiễm. Chi tiết càng tốt. Nếu dùng firewall như Astra, nhắc đến để Google tin web được bảo vệ tốt.
- Chúng tôi có template tin nhắn gửi Google: Request a review template
- Chờ 24-72 giờ Google verify web sạch và gỡ banner đỏ.
Web bị hack? Nhắn tin chat box chúng tôi sẵn sàng giúp?
Dù Google thường đúng về cảnh báo malware, có thể vô tình tag web "Deceptive Site Ahead". Trường hợp này submit appeal tại – Report incorrect phishing warning to Google.
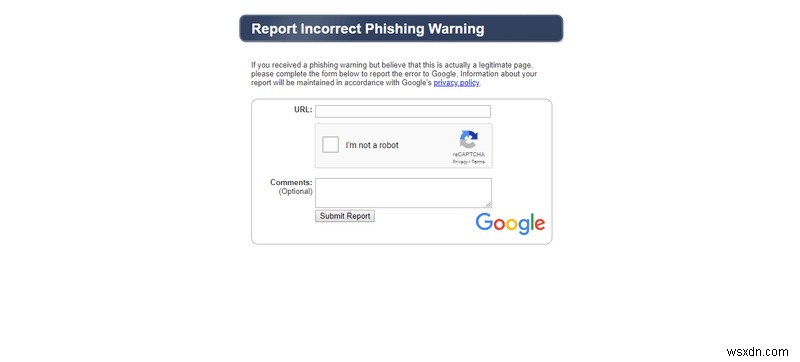
Yêu cầu xử lý ~1 ngày, web sẽ gỡ khỏi category deceptive.
Bài viết liên quan – Blacklisted By Google: Cách gỡ web khỏi Google Blacklist
Cách sửa cảnh báo trong Safari, Edge, và Chrome?
Sau quét malware và gỡ vấn đề bảo mật, phương pháp cho trình duyệt khác gỡ dấu cảnh báo:
- Safari – Gỡ 'deceptive site ahead' trên Safari: click 'Preferences' từ 'Menu' > chọn 'Extensions' > tìm 'Deceptive Website warning' pop-up hoặc extension liên quan đáng ngờ > click 'Uninstall'.
- Chrome – Chrome: mở chrome://settings trên thanh URL, click 'Sync and Google Services', xuống tìm 'Other Google services', dưới đó có 'Safe Browsing' tắt đi.
Microsoft Edge – Click 'Menu' góc trên phải Edge, chọn 'Extensions', tìm extension/add-on đáng ngờ mới cài, click 'Remove'. Nếu vẫn vấn đề 'deceptive site ahead', vào 'Settings' dưới 'Menu' click 'Restore settings to their default values'.
Cách Ngăn chặn web khỏi "Deceptive Site Ahead" Warning
Như đã nhận ra, gỡ "Deceptive Site Ahead" cần effort kỹ thuật, thời gian, kiên nhẫn. Chưa nói ảnh hưởng uy tín web/doanh nghiệp. Nhưng chăm sóc các biện pháp bảo mật nhỏ mà hiệu quả, rủi ro tự giảm. Một số biện pháp:
- Cập nhật web lên phiên bản mới nhất
Quy tắc: luôn cập nhật CMS, plugin, theme mới nhất. Lợi ích: bản vá bảo mật & cải tiến. Dùng phiên bản cũ → web trên radar hacker khai thác lỗ hổng biết.
- Đổi mật khẩu
Sau hack, hacker có thể đã lấy mật khẩu. Sau sự cố hack, luôn đổi pass mọi tài khoản user/admin, database, cPanel, FTP. Pass unique, khó đoán. Ngăn hacker tái nhiễm qua credential bị xâm phạm. - Virtually patch vulnerabilities với firewall
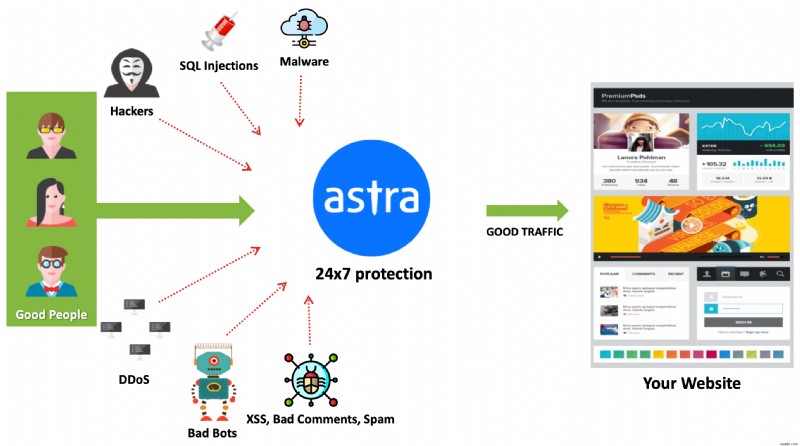
Chỉ gỡ hack không đủ, lỗ hổng vẫn tồn tại → mở cửa tái nhiễm.Firewall = hệ thống giám sát liên tục bảo vệ web 24*7. Firewall như Astra bảo vệ web chống SQLi, XSS, LFI, RFI, Bad Bots, Spam & 100+ threat real-time. Ngoài OWASP top 10, firewall cũng bảo vệ CVE đã biết. Phát hiện pattern visitor & tự động chặn hacker ý đồ xấu. Firewall = web bảo vệ ngay cả khi bạn ngủ.
Bài viết liên quan – Cách gỡ cảnh báo "This site may be hacked"
Nhận hỗ trợ chuyên nghiệp từ Astra Web Security
Phòng ngừa nhiễm malware không luôn thẳng tiến vì hacker giấu code xấu bằng obfuscation phức tạp. Nếu khó khăn phòng ngừa malware/tấn công mạng xâm nhập web – chúng tôi ở đây giúp!
Astra Security tùy biến cho CMS: WordPress, Magento, PrestaShop, OpenCart, Drupal và custom PHP. Firewall chặn SQLi, XSS, bad bots, brute force và 100+ mối đe dọa. On-demand malware scanner quét web vài phút, click một nút. Malware scanner ever-evolving tối ưu hơn mỗi lần quét.
Đọc thêm: Google Hiển Thị Từ Khóa Japanese Cho Web Của Bạn – Đã Sửa