
Hãy suy nghĩ như hacker. Bạn có muốn xâm nhập nền tảng hàng nghìn web dùng hay brute-force nền tảng multi-web? Với công cụ như WP-Scanner mã nguồn mở, ngay script kiddie nghiệp dư cũng hack web WordPress chuyên nghiệp của bạn gây ác mộng. Cũng, wp-config.php là file "one-stop" quyết định sống chết web. Bạn để nó bị xâm phạm? Học cách bảo vệ file wp-config.
WordPress có nhiều cách cứng (harden) mình khỏi vi phạm bảo mật. Bài viết tập trung vào bảo vệ file wp-config.php - file core quan trọng gây thảm họa nếu bị hack.
Bài viết liên quan – Cách sửa hack backdoor malware wp-vcd trong WordPress functions.php
Về file wp-config.php
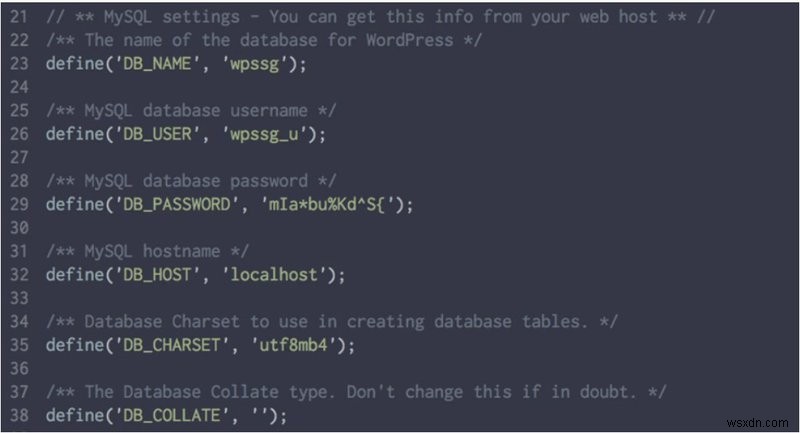
Khi tạo web WordPress, có file 'wp-config.php'. File cấu hình đặc biệt này là một trong những file WordPress quan trọng nhất. Chứa nhiều tham số cấu hình phải sửa đổi cho bảo mật tốt hơn. Mở file, thấy toàn bộ info nhập khi setup database cho web.
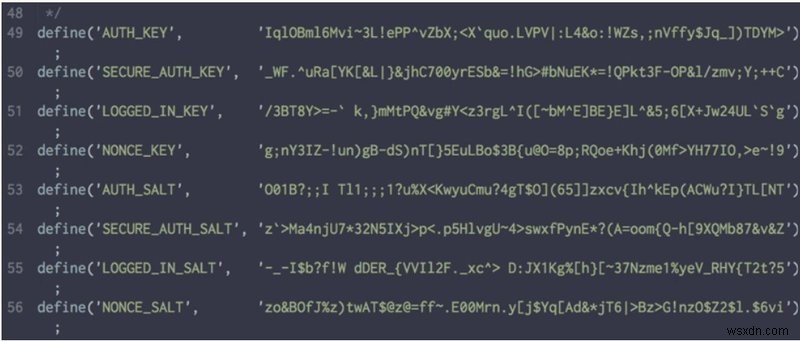
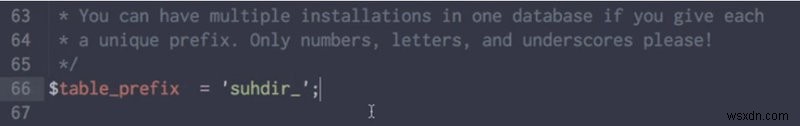
Chứa: username, password - mọi info cần truy cập database. Dưới đó, tập secret key bảo mật web nhiều cách. Dưới nữa, biến 'table_prefix' quan trọng cho an ninh thông tin. Với dữ liệu quan trọng này, bảo vệ file wp-config.php cực kỳ quan trọng. Ai nắm info trong file này → thảm họa cho web bạn.
Cách Bảo vệ file wp-config.php
Các bước có thể dùng để bảo vệ file wp-config.php:
1. Bảo vệ qua file .htaccess
- Kết nối web WordPress bằng FTP Client (dùng SFTP hoặc FTPES mã hóa truyền thông máy tính-server) và tải file .htaccess ở thư mục gốc web.
- Mở .htaccess bằng text editor.
- Thêm code sau vào cuối file .htaccess:
#secure wp-config.php
<files wp-config.php>
order allow, deny
deny from all
</files>
Các dòng này chặn truy cập wp-config.php từ hack nội bộ và sửa đổi code → bảo vệ file wp-config.php.
Sau chỉnh sửa, lưu file dùng 'Save As Type' chọn 'All Files' để editor không đổi loại file. Upload lại qua cùng kết nối đến thư mục gốc WordPress, ghi đè file cũ.
2. Di chuyển wp-config.php
Thường wp-config.php ở thư mục gốc. Để hacker lén vào thư mục gốc là điều không mong muốn. Best practice: di chuyển wp-config.php đến vị trí không thể đoán trước để bảo vệ dữ liệu nhạy cảm. Dù khó và tốn thời gian nhưng quan trọng quyết định số phận bảo mật web. Mỗi lần upgrade, bạn phải sửa code nguồn WordPress và maintain.
Thường di chuyển wp-config.php lên một cấp → đặt ngoài thư mục public web. Tốt nhất: di chuyển lên và vị trí không công khai trên thư mục web. Offline: kéo-thả đơn giản. Online: làm theo bước:
- Dùng công cụ Move trong File Manager
- Chọn file wp-config.php
- Bấm Move
- Thay đổi thư mục đích
Quy trình có thể không dễ, có thể phải nói với host WordPress đảm bảo server cho phép. Nhưng di chuyển wp-config.php không đảm bảo an toàn hoàn toàn. Thử thay đổi nội dung để bảo vệ wp-config.php?
3. Sửa đổi file wp-config.php
Tạo file cấu hình mới. File phải ở thư mục không truy cập qua WWW → bảo vệ khỏi truy cập ngoại vi/tấn công bên ngoài. Không được ở public_html của web → ngoài tầm với người truy cập.
Mở wp-config.php hiện tại, di chuyển dòng chứa: chi tiết kết nối database, database prefix, WordPress security keys. Thêm <?php đầu file cấu hình mới và ?> cuối file.
Sau khi chuyển dữ liệu nhạy cảm, thêm dòng sau ngay sau <?php trong wp-config.php:
<?php
include('/home/yourusername/config.php');
Bây giờ mở wp-config.php, dữ liệu nhạy cảm được include từ file riêng ở vị trí khác trên web server. File wp-config.php chính không có info nhạy cảm → an toàn. Tuy nhiên, include path (/home/yourusername/) khác nhau giữa web server. Cần am hiểu absolute path của web. Chỉ thì bước này mới hoạt động đúng.
4. Thiết lập đúng quyền file cho wp-config.php
wp-config là file nhạy cảm nhất toàn thư mục - chứa toàn bộ info cấu hình cơ sở và kết nối database. Quyền file phù hợp là 400. Nghĩa: user và group chỉ đọc, other không truy cập.
Kết luận – Bảo vệ WP Config File
Đây là các phương pháp bảo vệ wp-config.php giúp bảo mật web WordPress. Là WordPress admin, phải đảm bảo wp-config.php cấu hình theo các bước và让用户 cũng biết best practice bảo mật cho web tổ chức.

Plugin mới phải kiểm tra kỹ đảm bảo lỗ hổng biết được vá đúng. Admin cũng cân bằng bảo mật và utilitarianism – hầu như không thể code 100% an toàn. Plugin càng phổ biến, càng thu hút hacker tìm lỗ hổng. Với thực hành bảo mật mindful và giúp đỡ từ công ty uy tín như Astra, bạn bảo vệ wp-config.php và bảo mật toàn diện web WordPress.