
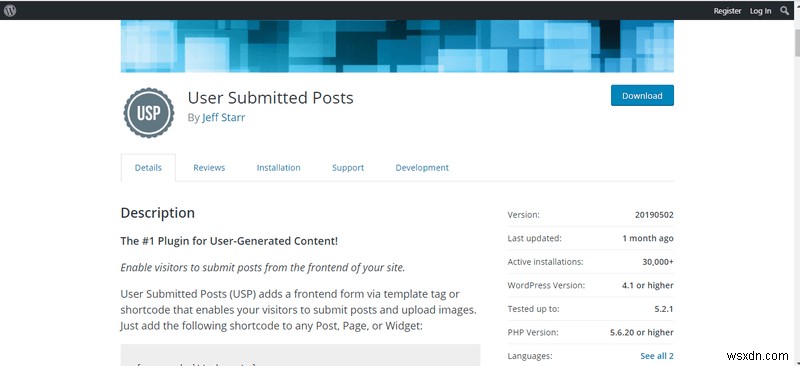
Lỗ hổng mới trong chuỗi plugin WordPress được phát hiện. Plugin User Submitted Posts cho user đăng bài và upload ảnh từ frontend. Plugin hiện có 30.000+ cài đặt. Khá phổ biến khi lỗ hổng Arbitrary File Upload nghiêm trọng được tìm thấy. Tìm hiểu chi tiết User Submitted Posts Exploit.
Web bị hack? Nhắn tin ở đây hoặc chat ngay, chúng tôi sẵn sàng giúp bạn?
Chi tiết Kỹ thuật: User Submitted Posts Exploit
Phiên bản ≤ 20190426 dễ bị Arbitrary File Upload. Cho phép bất kỳ user không xác thực nào trên server Apache với PHP FastCGI upload và chạy script PHP trong tính năng 'upload ảnh' - vốn chỉ cho phép file ảnh. Vấn đề: nếu extension không trong blacklist kết hợp với extension whitelist, hệ thống validation bị lừa. Cụ thể: nếu che giấu extension .php bằng .jpg, nó không bị sanitize và được validate. Ví dụ: script.php.gif. Vì .php bị ngụy trang thành file ảnh → vượt qua kiểm tra bảo mật → thực thi cuối cùng. Kết quả: file độc hại đến database hoặc xâm hại privacy thông tin nhạy cảm.
Web bị hack? Nhắn tin ở đây hoặc chat ngay, chúng tôi sẵn sàng giúp bạn?
Biện pháp phòng ngừa: User Submitted Posts Exploit
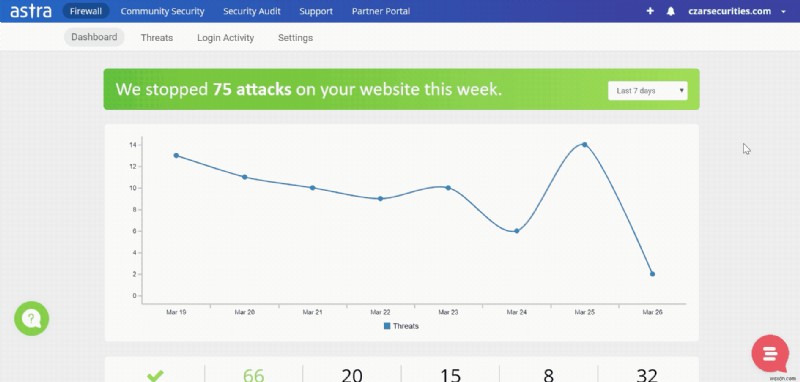
Lỗ hổng được vá ở phiên bản sau 20190426. Cập nhật lên bản vá càng sớm càng tốt. Vì lỗ hổng đã công khai, dùng phiên bản cũ rất nguy hiểm. Để bảo đảm thêm, cài Web Application Firewall. Astra Web Security cung cấp WAF (Web Application Firewall) hệ thống giám sát liên tục, bảo vệ web khỏi Arbitrary File Upload, SQLi, XSS, CSRF, bad bots và 100+ mối đe dọa mạng khác.
Thử demo Astra ngay!