Lỗ hổng SQLi nghiêm trọng được phát hiện trong plugin WordPress phổ biến – Advanced Contact Form 7 DB (40.000+ cài đặt hoạt động). Lỗ hổng được báo cáo ngày 26/3, bản vá 1.6.1 phát hành 2 ngày trước (10/4). Dù bản vá đã có, người dùng vẫn lo ngại vì lỗ hổng có thể bị khai thác bởi tài khoản chỉ có quyền subscriber.
Mức độ rủi ro - Lỗ hổng Advanced Contact Form 7
Rủi ro thuộc nhóm Critical (Nghiêm trọng) vì có thể bị khai thác thêm bởi kẻ xấu. Lỗ hổng cũng là "cửa ngõ miễn phí" cho hacker chèn mã độc vào database và truy cập dữ liệu quý giá.
Tóm lại, những điều sau có thể xảy ra:
- Kẻ xấu chèn nội dung độc hại vào database
- Hacker rò rỉ dữ liệu nhạy cảm
- Dẫn đến cài đặt WordPress bị xâm phạm
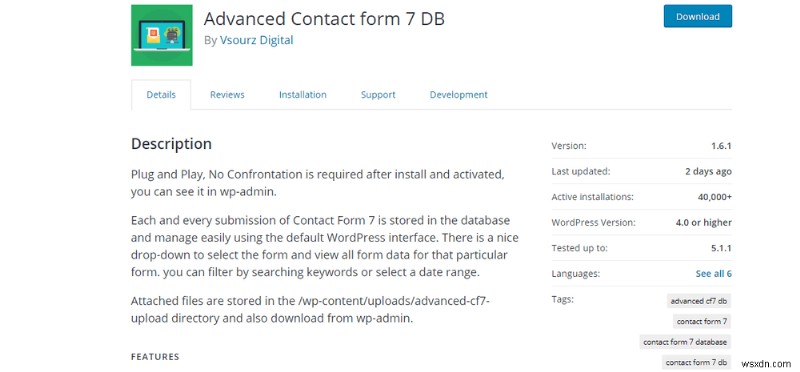
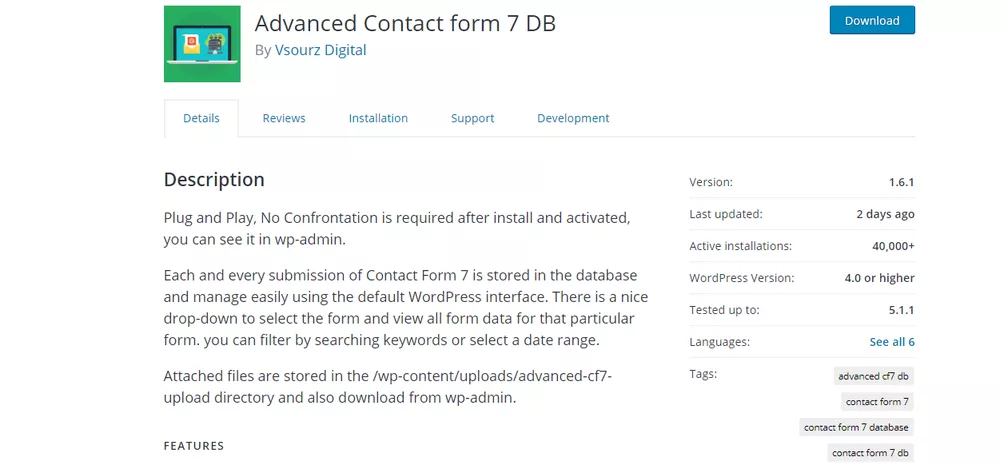
Nhà phát hành plugin nhanh chóng ra bản vá. Do đó WordPress không tạm ngưng plugin như plugin Yuzo Related Posts 2 ngày trước. Advanced Contact Form 7 DB vẫn có sẵn để cài mới. Kết quả tìm kiếm trong WordPress Plugin Directory:
Lo lắng về bảo mật WordPress? Ghé Astra Website Security hoặc nhắn tin widget chat, chúng tôi sẵn sàng giúp. Sửa web WordPress ngay.
Chi tiết - Lỗ hổng Advanced Contact Form 7
WordPress có cơ chế wp-ajax-parse-media-shortcode cho dev dùng shortcode thay code dài. Plugin dev định nghĩa shortcode acf7db trong file public/class-advanced-cf7-db-public.php.
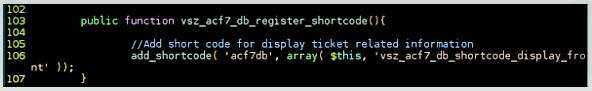
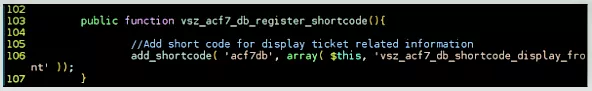
Ngoài ra, dev bỏ qua chi tiết then chốt: wpdb::prepare. wpdb::prepare dùng để sanitize truy vấn SQL, chỉ cho phép truy vấn hợp lệ. Dev dùng wpdb->get_results() thay vì wpdb::prepare - phương pháp không an toàn cho chèn truy vấn. Code dễ bị tấn công:
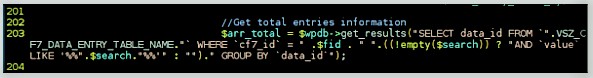
Biến $fid có thể nhận mã độc làm truy vấn, dẫn đến sự cố nghiêm trọng. Tuy nhiên, phải khẳng định: chưa có báo cáo khai thác thực tế. Chỉ là biện pháp cảnh báo trước.
Hành động cần thiết
Cập nhật plugin ngay lập tức để tránh mối đe dọa. Sau đó cập nhật theme và Đặt lại mật khẩu. Khai thác lỗ hổng có thể rò rỉ dữ liệu nhạy cảm/bí mật cho hacker.
Để bảo vệ web khỏi nhiều tấn công tương tự, dùng Malware Scanner của Astra ($19/tháng). Cũng có dịch vụ VAPT (Đánh giá lỗ hổng & Xâm nhập): kỹ sư kiểm tra kỹ và vá mọi lỗ hổng.
Thử demo Astra ngay!