
WP Time Capsule là plugin WordPress khá phổ biến về backup & staging. Nó biến quy trình phức tạp backup & staging thành việc một click.
Tuy nhiên, given bản chất mong manh của bảo mật plugin WordPress, tiết lộ lỗ hổng không bất ngờ. Chắc chắn WP Time Capsule không ngoại lệ. Thực tế, ngày 8/1, một lỗ hổng Authentication Bypass nghiêm trọng được phát hiện trong plugin phổ biến này.
Điều này đặt hơn 20.000 user hoạt động của plugin ở rủi ro. Dù team dev đã vá và phát hành phiên bản vá 1.21.16 cùng ngày, bất kỳ ai dùng phiên bản cũ đối mặt mối đe dọa.
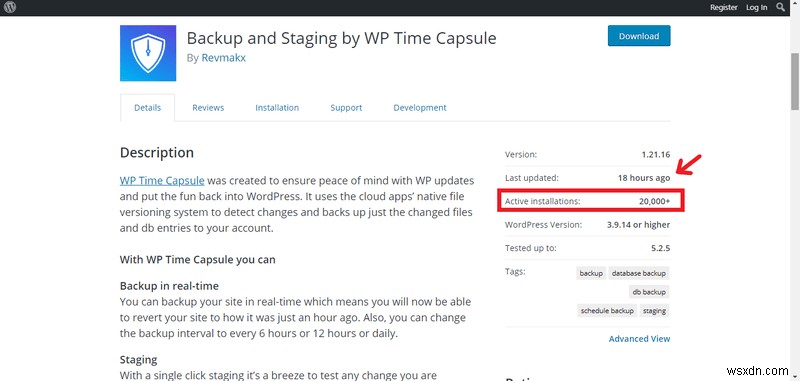
Nếu bạn ở bất kỳ phiên bản trước 1.21.16, hãy cập nhật nhanh.
Cho đến nay, chưa tin tức về exploit. Nhưng nếu tiếp tục dùng phiên bản dễ bị tấn công, nhiều điều có thể sai.
Với bài này, chúng tôi đi qua cơ bản Authentication Bypass trong WordPress và trả lời: Authentication Bypass là gì & ảnh hưởng như thế nào. Cũng chia sẻ biện pháp bảo mật bạn có thể triển khai.
Bắt đầu.
Authentication Bypass Trong WordPress Là Gì?
Điền trang đăng nhập là bước đầu để truy cập thông tin nội bộ trang web hoặc phần mềm. Khi ai đó truy cập trang web, admin panel, tài khoản user, v.v. mà không cần xác thực đúng, đó gọi là "Authentication Bypass".
OWASP định nghĩa Authentication Bypass như sau,
Nó Ảnh Hưởng Đến Trang Web Của Bạn Như Thế Nào?
Chắc chắn, bất kỳ ai truy cập trái phép nội dung nội bộ là xấu. Tuy nhiên, hậu quả Authentication Bypass có thể tồi tệ hơn. Liệt kê một số kết quả:
- Kẻ tấn công với quyền admin thao túng cài đặt trang web
- Kẻ tấn công khai thác nội dung hoặc lạm dụng thông tin mật
- Hacker upload web shell lên trang web
Có kết quả kỹ thuật khác, vượt khỏi phạm vi bài này.
Bạn Nên Làm Gì?
Cập nhật.
Như đã nói, team WP Time Capsule đã vá lỗ hổng trong phiên bản cập nhật 1.21.16.
Cập nhật lên phiên bản này là bước khôn ngoan và logic nhất.
Ngoài cập nhật, triển khai các biện pháp phòng ngừa sau chỉ giúp bảo vệ thêm:
- Không lộ schema xác thực trong script trình duyệt client-side
- Validate tất cả user input phía server-side
- Thiết lập cơ chế truyền dữ liệu mã hóa giữa trình duyệt và server.
- Cài plugin hỗ trợ re-authentication định kỳ & session timeout.
- Gửi tất cả cookie và session data qua kênh mã hóa.
Cuối Cùng…
Biết dùng plugin dễ bị tấn công là lý do phổ biến nhất bị hack. Chúng tôi kêu gọi user WP Time Capsule chuyển sang phiên bản an toàn sớm nhất.
Bên cạnh đó, bảo mật trang web với giải pháp bảo mật chuyên biệt luôn được khuyến nghị.
Nếu có câu hỏi, comment dưới, team sẽ liên hệ.