PrestaShop phát hành cảnh báo về mối đe dọa tiềm ẩn dạng mã độc tên XsamXadoo trên cửa hàng của nó.
Hacker, được cho là, dùng mã độc này truy cập cửa hàng PrestaShop. Vài chủ cửa hàng đã bị xâm phạm.
Từ những gì chúng tôi biết, mã độc này khai thác lỗ hổng đã biết trong công cụ PHP – PHPUnit, hiện diện trong một số module PrestaShop.
Chi tiết lỗ hổng khi đọc tiếp. Cũng thảo luận bước kiểm tra lỗ hổng trong cửa hàng.
Nếu bị hack, dọn dẹp mã độc ngay với Astra.
Phân Tích Lỗ Hổng PrestaShop
Lỗ hổng trong công cụ PHP PHPUnit được xác định là CVE-2017-9841. Theo báo cáo, nó ảnh hưởng file "Util/PHP/eval-stdin.php" trong thư mục PHPUnit.
Người dùng PHPUnit phiên bản trước 4.8.28 và phiên bản 5.x trước 5.6.3 chủ yếu bị rủi ro.
Kẻ tấn công có thể thực thi code PHP tùy ý trên trang web do lỗ hổng này. Thêm đó, thư mục – '/vendor', chứa file dễ bị tấn công, trở thành điểm zero của cuộc tấn công.
Cách Kiểm Tra Bạn Có Dễ Bị Tấn Công Không?
Kiểm tra rủi ro cửa hàng dễ dàng. Làm theo các bước:
- Truy cập trang web qua FTP client như Filezilla.
- Tạo backup trang web.
- Điều hướng đến thư mục
/vendortrong thư mục gốc. - Tìm thư mục PHPUnit.
Hai trường hợp có thể xảy ra:
Trường Hợp 1: Thư Mục PHPUnit Tồn Tại
Bạn bị rủi ro. Tiến hành xóa thư mục PHPUnit. Xóa thư mục này không cản trở hoạt động trang web. Thực tế, nó giảm rủi ro nhiễm mã độc XsamXadoo hoàn toàn.
Lặp lại quy trình từ đầu với tất cả module. Nghĩa là, Tìm, Tìm Thấy & Xóa thư mục PHPUnit trong tất cả module PrestaShop.
Cửa hàng PrestaShop bị hack? Dọn dẹp mã độc ngay!
Trường Hợp 2: Thư Mục PHPUnit Không Tồn Tại
Chúc mừng! Bạn an toàn 🙂
Tuy nhiên, bạn vẫn có thể đi thêm một chút bảo vệ cửa hàng PrestaShop với biện pháp bảo mật đúng đắn. Hướng dẫn Bảo Mật PrestaShop Toàn Diện này cực kỳ hữu ích.
Cách Kiểm Tra Bạn Đã Bị Hack Chưa?
Bạn tìm thấy thư mục PHPUnit. Bạn xóa nó. Nhưng làm sao xác nhận cửa hàng chưa bị xâm phạm?
Nhìn cửa hàng cho các triệu chứng hack sau:
- Không truy cập được trang web.
- Admin mới/lạ được thêm.
- Cửa hàng chuyển hướng đến trang không mong muốn.
- Trang web rất chậm & hiển thị lỗi.
- Quảng cáo & popup độc hại xuất hiện.
- Thanh toán bị thao túng.
- Khách hàng phàn nàn lạm dụng thẻ tín dụng.
User Astra không cần tìm triệu chứng, chỉ cần quét cửa hàng với Astra malware scanner.
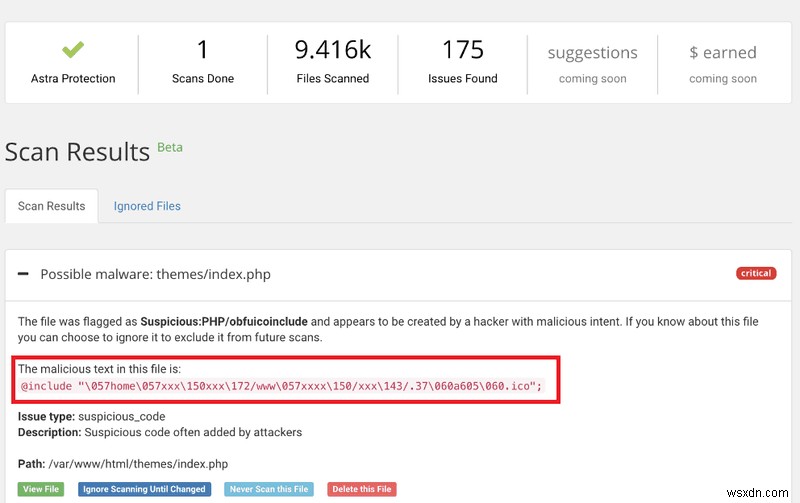
Tôi Bị Hack. Làm Gì Bây Giờ?
Càng hành động nhanh, càng kiểm soát thiệt hại nhanh.
Phương pháp hiệu quả và chắc chắn nhất là nhờ chuyên gia. Bạn không cần thử phương pháp dọn dẹp thủ công phức tạp. Chỉ cần:
- Đăng ký dọn dẹp mã độc ngay với Astra.
- Điền credential trang web.
- Chuyên gia bảo mật Astra dọn dẹp mã độc & backdoor không quá 6-8 giờ.
- Trang web hoạt động hoàn hảo.
Nếu bạn có kiến thức bảo mật trên trung bình, bạn cũng có thể tự dọn dẹp. Hướng Dẫn Loại Bỏ Mã Độc PrestaShop này giúp bạn.
Lưu ý: Trừ khi bạn có kiến thức bảo mật vượt trội, chúng tôi khuyên mạnh không tự làm. Dọn dẹp kém hiệu quả có thể làm xâm phạm trang web thêm.
Tóm Lại – Hành Động Nhanh
Cửa hàng PrestaShop chịu đợt tấn công mã độc lớn. Trừ khi hành động nhanh, bạn có thể chịu thiệt hại cửa hàng bị hack.
Để bảo mật tăng cường, hãy triển khai biện pháp bảo mật khuyến nghị.