
Ước tính mỗi ngày có hàng tỷ email được gửi đi mang tính chất độc hại hoặc lừa đảo (phishing). Những email này dụ dỗ người nhận truy cập trang web giả, chứa mã độc trong nội dung, hoặc là một phần của các vụ lừa đảo lớn trông có vẻ hợp pháp. Tần suất và số lượng email này gia tăng mạnh sau khi văn hóa Làm việc từ xa được áp dụng toàn cầu do đại dịch gần đây.
Bạn có thể chọn đọc Tin tức mới nhất về tấn công mã độc hoặc nhấp vào đây để tìm hiểu thêm về DMARC (Xác thực thư dựa trên tên miền, Báo cáo & Tuân thủ).
Tin tức mới nhất về email độc hại
Mã độc đánh cắp mật khẩu gửi tới các nhà cung cấp năng lượng
Theo báo cáo gần đây của Intezer, một chiến dịch lừa đảo đã hoạt động hơn một năm, gửi email giả mạo rất tinh vi để đánh cắp mật khẩu. Các email này được soạn thảo kỹ lưỡng và nghiên cứu sâu, khiến người nhận thường bị lừa tưởng đang tương tác với công ty hợp pháp.
Theo báo cáo, mục tiêu của chiến dịch này là các công ty năng lượng, dầu khí có cơ sở dữ liệu khách hàng lớn. Bước đầu là đánh cắp thông tin đăng nhập và dữ liệu nhạy cảm. Mô hình tương tự cũng được quan sát ở lĩnh vực công nghệ và sản xuất trên toàn cầu, đặc biệt tại Mỹ, UAE, Đức và Hàn Quốc.
Email chứa mã độc đi kèm tệp đính kèm trông như file PDF nhưng thực chất là file IMG, ISO, hoặc CAB sẽ chuyển hướng người dùng đến tập tin mã độc. Báo cáo nghiên cứu của công ty bảo mật cảnh báo người dùng cẩn thận khi mở email từ bên ngoài tên miền công ty. Mọi tệp hoặc liên kết đáng ngờ đều phải bỏ qua.
Microsoft báo cáo về email lan truyền mã độc từ tổng đài giả
Microsoft vừa cảnh báo người dùng về email giả tạo tình huống buộc người nhận gọi số điện thoại trong email để hủy đăng ký hoặc nhận thưởng. Khi gọi, nhân viên tổng đài giả thuyết phục người dùng truy cập trang web và tải xuống mã độc ngụy trang thành file hợp pháp.
Một loại mã độc được xác định là BazarLoader giúp hacker lấy quyền truy cập ngầm vào máy tính Windows bị nhiễm. Sau khi thiết lập kết nối, kẻ xấu gửi mã độc đến máy nạn nhân và窃取 thông tin quan trọng như thông tin đăng nhập, chứng minh nhân thân.
Spectra Logic - Công ty không trả tiền chuộc cho phần mềm tống tiền
Một sự kiện đáng chú ý tại Spectra Logic: bộ phận IT đã ngắt nguồn thủ công tại phòng máy chủ, dừng toàn bộ cơ sở hạ tầng. Sau đó họ liên hệ FBI, đội ngũ FBI đến hỗ trợ và mất vài tuần để khôi phục từ bản sao lưu ngoại tuyến mà công ty đã chuẩn bị sẵn. Cuộc tấn công bắt đầu từ email lừa đảo gửi cho nhân viên làm việc từ nhà trong đại dịch Covid.
Có nhiều sự việc tương tự, đặc biệt là phần mềm tống tiền Prometheus Ransomware xuất hiện năm nay và đã tấn công 30 công ty. Ngoài ra, REvil và Thanos cũng được coi là nguy hiểm. Nhưng với các biện pháp bảo mật mới, sẽ khó khăn hơn cho các tác nhân độc ác đạt được mục đích.
Xác thực thư dựa trên tên miền, Báo cáo & Tuân thủ (DMARC)
Lý do email độc hại không bị phát hiện là hacker giả mạo danh tính người gửi trong trường 'FROM' thành người mà người nhận tin tưởng. Đã quan sát thấy tội phạm mạng có thể thay đổi tên trong trường 'FROM' thành đồng nghiệp hoặc quản lý, khiến email chắc chắn được mở mà không hoài nghi. Điều này có thể dẫn đến các cuộc tấn công mạng tiếp theo, bao gồm đánh cắp thông tin đăng nhập, phần mềm tống tiền và mã độc.
Giới thiệu DMARC - viết tắt của Domain-based Message Authentication, Reporting & Conformance, một giao thức xác thực email hạn chế thực thể bên ngoài gửi email thay mặt tên miền công ty. Nó đảm bảo chỉ người gửi được ủy quyền mới có thể gửi email, các email khác được xem là spam. Với việc không còn email giả mạo, phân tích của Valimail cho thấy ở các tên miền áp dụng DMARC, tỷ lệ email đáng ngờ giảm xuống 0,4%.
Alexander García-Tobar, CEO Valimail, tuyên bố với các luật bảo mật tại Mỹ, việc áp dụng chính sách DMARC trở nên thiết yếu cho mọi công ty kinh doanh tại khu vực này.
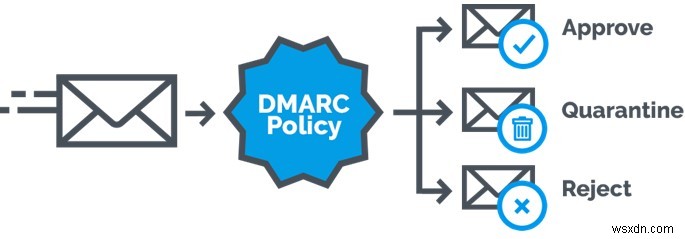
DMARC hoạt động dựa trên ba chính sách cơ bản kết hợp với Sender Policy Framework (SPF) và DomainKeys Identified Mail (DKIM) để xác định tính xác thực của email. Ba chính sách đó là:
Theo dõi (p=none) - Theo dõi lưu lượng email mà không thực hiện hành động nào.
Cách ly (p=quarantine) - Chuyển tất cả email không được ủy quyền vào thư mục spam.
Từ chối (p=reject) - Đảm bảo email không được ủy quyền không được gửi đến.
Tóm lại: DMARC giúp gì chống lại email giả mạo chứa mã độc?
DMARC dường như là giải pháp tốt nhất nên được áp dụng bởi tất cả các tổ chức cho phép làm việc từ xa. Số lượng email độc hại sẽ không ngừng mà chỉ tăng lên nhiều lần. Tránh mở email đáng ngờ quà tặng miễn phí và xóa email từ tổ chức bạn chưa từng nghe đến. Với DMARC, thêm một lớp bảo mật cho mạng lưới tổ chức. Theo dõi chúng tôi trên mạng xã hội – Facebook, Instagram và YouTube.