
Bạn vừa nhận bản cập nhật iOS bất ngờ. Hãy kiểm tra ngay. Lúc này bạn nên đã cập nhật iPhone lên iOS 9.3.5 để vá ba lỗ hổng zero-day đang bị khai thác chủ động, cho phép tin tặc chặn và đánh cắp thông tin mật từ hàng loạt ứng dụng.
Mã độc gián điệp Pegasus được phát hiện bởi công ty nghiên cứu an ninh di động Lookout với sự hỗ trợ từ Citizen Lab của Đại học Toronto. Họ tin mã độc đã lưu hành một thời gian, tuy nhiên chủ yếu dùng tấn công mục tiêu giá trị cao nắm thông tin nhạy cảm.
Pegasus bay tự do
Pegasus được phát hiện khi nhà hoạt động nhân quyền nổi tiếng Ahmed Mansoor nhận tin nhắn đáng ngờ hứa "bí mật mới" về tù nhân bị tra tấn trong tù UAE nếu anh click liên kết. Thay vào đó, Mansoor chuyển tin nhắn cho Citizen Lab phân tích.
Họ phát hiện phần mềm gián điệp đặc biệt tiên tiến, được thiết kế để che giấu tối đa, kèm hướng dẫn tự hủy. Citizen Lab và Lookout phát biểu rằng cuộc tấn công mang dấu hiệu của nhóm NSO bí mật – cho là do cựu chiến binh đơn vị tình báo 8200 Israel thành lập.
Chúng tôi nhận ra liên kết thuộc cơ sở hạ tầng khai thác liên quan đến NSO Group, công ty "chiến tranh mạng" Israel bán Pegasus, sản phẩm gián điệp "chụp nghe hợp pháp" độc quyền cho chính phủ. Khi bị nhiễm, điện thoại Mansoor trở thành间谍数字在口袋里, có thể dùng camera và micro iPhone để theo dõi hoạt động quanh thiết bị, ghi âm cuộc gọi WhatsApp và Viber, ghi log tin nhắn ứng dụng chat, và theo dõi di chuyển.
Đây được cho là "trường hợp đầu tiên jailbreak iPhone từ xa được dùng trong tự nhiên như một phần chiến dịch tấn công mục tiêu", khiến việc phát hiện vừa hiếm vừa quan trọng. Bộ ba lỗ hổng zero-day được gọi chung là Trident gồm:
- CVE-2016-4657 – Truy cập website độc hại có thể dẫn đến thực thi mã tùy ý.
- CVE-2016-4655 – Ứng dụng có thể tiết lộ bộ nhớ kernel.
- CVE-2016-4656 – Ứng dụng có thể thực thi mã tùy ý với đặc quyền kernel.
Sức mạnh thần thoại của Pegasus
Chúng ta chỉ biết Pegasus vì Mansoor chuyển SMS nhiễm độc cho nhà nghiên cứu Toronto. Họ giải nén và cô lập mã độc trước khi liên kết gửi Mansoor hết hiệu lực. Vậy nó làm gì?
Nói chung, hầu hết những gì mong đợi từ mã độc tiên tiến hiện đại. Nó nhắm vào điện thoại di động, đánh cắp lịch sử duyệt web, email, SMS, dữ liệu nhắn tin (kể cả iMessage, WhatsApp), danh bạ, lịch, lịch sử vị trí, và nhiều hơn nữa.
iPhone có danh tiếng xứng đáng về bảo mật. Vì nền tảng iPhone bị kiểm soát chặt chẽ bởi Apple, khai thác tinh vi thường cần để cài đặt và vận hành công cụ theo dõi iPhone từ xa. Những khai thác này hiếm và đắt đỏ.
Các nhà nghiên cứu ấn tượng với khả năng Pegasus che giấu lâu dài, Phó trưởng nghiên cứu an ninh Lookout, Mike Murray, nói với Motherboard:
Phần mềm NSO Group và cách cấu hình/chạy nó, tất cả đều nhằm không bị phát hiện, được thiết kế cho sự bí mật và vô hình.
Nhấn mạnh việc dùng chống lại mục tiêu giá trị cao, mã độc được thiết kế ghi âm và chụp ảnh chỉ khi màn hình tắt. Pegasus cũng có cơ chế tự hủy kích hoạt dưới điều kiện nhất định.
Pegasus tận dụng sự tích hợp sâu của thiết bị di động trong cuộc sống và tổ hợp tính năng chỉ có trên mobile – luôn kết nối (WiFi, 3G/4G), gọi thoại, camera, email, nhắn tin, GPS, mật khẩu, danh bạ. Nhờ tính module chức năng, độ rộng dữ liệu liên lạc và người dùng được giám sát, và phương pháp tùy chỉnh chèn vào ứng dụng khác để lấy dữ liệu, Pegasus là tấn công tinh vi nhất Lookout từng gặp trên endpoint di động.
"Chụp nghe hợp pháp"
NSO Group, nhà phát triển Pegasus, đã cấp phép cho Panama và Mexico, theo dữ liệu của nhóm vận động Privacy International. Chính phủ Panama trả 8 triệu USD cho Pegasus, theo báo địa phương. Chúng ta cũng khẳng định UAE bị liên quan trực tiếp.
Công nghệ "chụp nghe hợp pháp" không mới, nhiều quốc gia có luật chặt chẽ đảm bảo không lạm dụng. Thật không may, không phải lúc nào cũng vậy. Chính trường hợp Mansoor đơn lẻ đã nêu bật vấn đề xung quanh mã độc mạnh mẽ này, đây là công cụ "chụp nghe hợp pháp" thứ ba dùng thu thập thông tin để dùng chống lại anh.
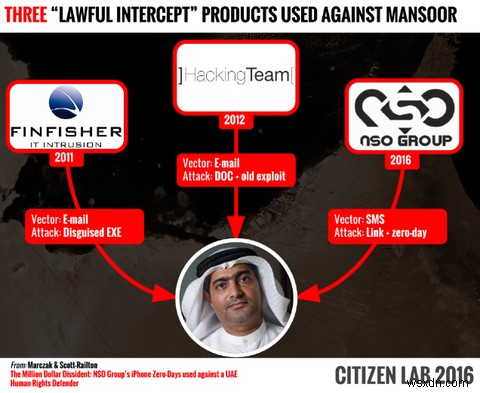
Ý nghĩa với tôi?
Nếu đã cập nhật iPhone, bạn an toàn. Phần lớn người dùng iPhone chỉ tương tác với Pegasus qua việc cài bản cập nhật quan trọng của Apple. Như blog Errata Security nói:
Tôi đoán điều này mới đối với người ngoài cộng đồng an ninh mạng, nhưng với người trong nghề, không có gì đặc biệt. Chỉ là mã độc chính phủ tấn công nhà hoạt động. Chỉ là thêm một bộ zero-day.
Trường hợp này có chút khác biệt. Hầu hết zero-day được phát hiện bởi nhà nghiên cứu hoặc chính công ty, nhưng đây là lỗ hổng đang bị khai thác chủ động để đánh cắp thông tin riêng tư, nhạy cảm, có thể đặt con người vào nguy hiểm ngay lập tức.
Ngoài ra, bối cảnh phát triển Pegasus làm cho việc phát hiện và sử dụng nó thú vị hơn: công cụ gián điệp nguy hiểm phát triển tại quốc gia dân chủ Israel, bán cho chế độ đàn áp như UAE. Dù công cụ phát triển hợp pháp như "chụp nghe hợp pháp", trường hợp này minh họa cách mã độc dùng trong tự nhiên. NSO Group hoạt động trong pháp luật và, theo lời họ, chỉ muốn "giúp thế giới an toàn hơn, cung cấp cho chính phủ được ủy quyền công nghệ chống khủng bố và tội phạm".
Dù vậy, nó vẫn dùng chống lại người bất đồng, bảo vệ nhân quyền ở quốc gia có thái độ tiêu cực với hành động đó, bác bỏ lập trường chính thức "sản phẩm chỉ dùng cho phòng chống và điều tra tội phạm". Tất nhiên, hành động của Mansoor trong UAE phần lớn là hoạt động phạm tội (theo quyền hạn của họ).
Lỗi lỗi trên OS X và Safari
Apple thầm lặng đẩy bản vá quan trọng cho nền tảng máy tính OS X và trình duyệt Safari, sau khi lộ ra rằng lỗ hổng zero-day Trident cũng ảnh hưởng đến các dịch vụ đó. Điều này không ngạc nhiên vì lượng code chung giữa các nền tảng, nên khi lỗ hổng tìm thấy ở một nơi, rất có thể ảnh hưởng đến nơi khác.
Bạn tìm thấy bản vá cho El Capitan và Yosemite ở đây và bản vá Safari ở đây. Các bản vá có thể tải và cài qua cơ chế cập nhật tiêu chuẩn, và chúng tôi khuyên bạn nên làm vậy.
An toàn... đến lần sau
Thiết bị Apple của bạn an toàn nếu đã cập nhật. Nếu vẫn lo, tải Lookout Security App và quét hệ thống. Nếu tìm thấy gì, bạn cần cài bản vá. Người dùng không muốn vá (ví dụ: đã jailbreak) có thể xem hướng dẫn này. (Miễn trừ trách nhiệm: Tôi chưa làm điều này và không liên quan/được phê duyệt/được chứng thực bởi MakeUseOf bất kỳ cách nào.)
Lỗ hổng zero-day được phát hiện liên tục và vá mà không báo cho nhà nghiên cứu hay người bị ảnh hưởng. Tuy nhiên, người dùng iPhone nên yên tâm – người dùng Android mở cửa cho bất kỳ tin tặc nào có niềm tin và kiên nhẫn xem video YouTube.
iPhone vẫn chỉ bị khai thác bởi hành động quốc gia. Nó vẫn là điện thoại an toàn nhất cho đại đa số người tiêu dùng, dù nhiều zero-day xuất hiện trên tin tức. Zero-day exploit sẽ luôn bị thăm dò và phơi bày. Apple trả tối đa 200.000$ trong chương trình bug bounty, năm ngoái Zerodium đưa ra 1 triệu$ cho exploit truy cập iPhone. Bạn thấy vấn đề.
Bạn và dữ liệu của bạn sẽ ổn. Nhưng đây sẽ không phải lần cuối mã độc gián điệp nhắm vào nhà hoạt động hoặc nhà báo.
Bạn đã cập nhật iPhone? Bạn nghĩ hành động quốc gia nên có trách nhiệm hơn với mã độc/vũ khí "vũ khí hóa" của họ? Hãy cho chúng tôi biết suy nghĩ bên dưới!