
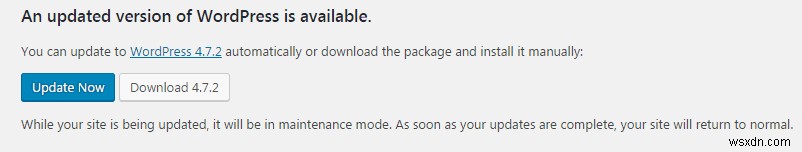
Một lỗ hổng tiêm đặc quyền (privilege injection) nghiêm trọng được báo cáo trong WordPress 4.7.0 và 4.7.1. Lỗ hổng cho phép hacker không xác thực sửa đổi nội dung trang/bài viết WordPress. Lỗ hổng nằm trong REST API thêm vào trong bản phát hành gần đây. Ngay khi phát hiện, nhóm bảo mật WordPress làm bản vá và phát hành trong cập nhật 4.7.2.
Trang web vẫn còn dễ bị tấn công
Hàng nghìn trang web vẫn dễ bị tấn công. Vì bản vá và phương pháp khai thác công khai, hacker đang khai thác lỗ hổng và biến dạng (deface) trang web.
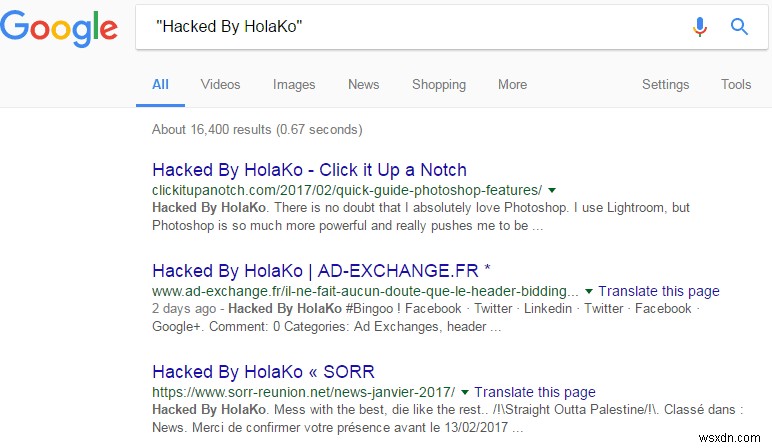
Vấn đề lớn hơn cho người dùng có ràng buộc cập nhật WordPress do phát triển tùy chỉnh trên đó. Dự kiến đây chỉ là khởi đầu các chiến dịch biến dạng hàng loạt bởi hacker. Dưới đây là một vài hậu quả của lỗ hổng này:
- Spam SEO: Vì ai cũng có thể chèn code tùy ý vào phần trang/bài viết, nhiều link SEO spam được chèn vào trang web.
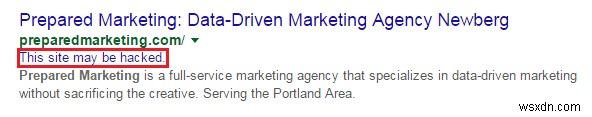
- Google Blacklisting: Đã thấy Google hiển thị 'This Site may be Hacked' (Trang này có thể bị hack) dưới URL trang web trên kết quả tìm kiếm. Nếu không dọn dẹp, trang web có thể bị blacklist hoàn toàn bởi Google.
- Tấn công nhắm mục tiêu: Hacker có thể thực hiện tấn công nhắm mục tiêu để đánh cắp dữ liệu phiên của admin/người dùng trang web.
Ước tính 70.000 trang web đã bị khai thác bởi hacker cho đến nay. Số này chỉ tăng mỗi ngày khi cộng đồng hacker biết về quy mô lớn trang web vẫn dễ bị tấn công.
Nhóm bảo mật Astra theo dõi sát sao. Chúng tôi sẽ cập nhật khi có phát hiện mới. Người dùng Astra Firewall an toàn trước lỗ hổng này. Bạn có thể bắt đầu dùng Astra cho WordPress ngay: https://www.getastra.com/wordpress-security