
Tuần trước là một tuần bận rộn cho đội ngũ của chúng tôi. Chúng tôi xử lý một số vụ hack trang web. Nhiều trường hợp là nhiễm mã độc, trang web bị Google đưa vào danh sách đen và thậm chí bị biến hình bởi hacker. Thống kê cho thấy phần lớn các vụ việc đến từ OpenCart, tiếp theo là Magento. Ba vectơ tấn công/nhiễm mã độc hàng đầu cho OpenCart & Magento được tìm thấy là:
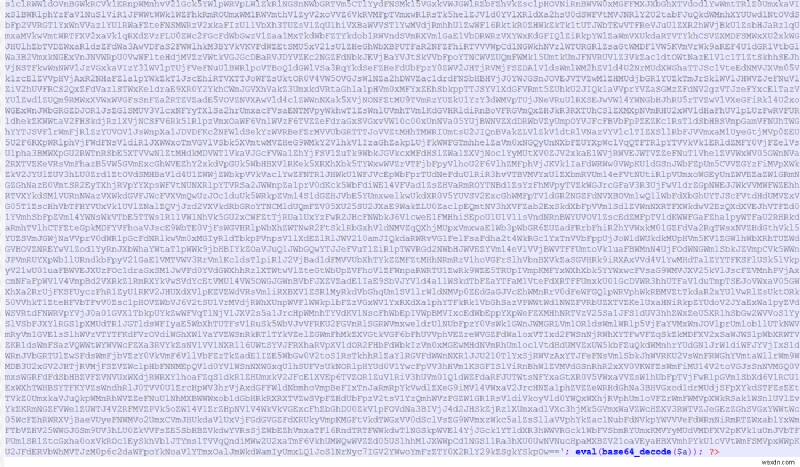
- Base64 Encoded thông thường: Đây là loại nhiễm mã độc OpenCart & Magento phổ biến nhất. Trong loại nhiễm này, hacker mã hóa mã độc nhiều lần để chủ cửa hàng không hiểu được. Hơn nữa, để lừa chủ cửa hàng/đội ngũ IT, tệp chứa mã độc được đặt tên như payments.php, shipping.php hoặc cái gì đó mà chủ trang web nghĩ là tệp hợp pháp thuộc hệ thống tệp OpenCart/Magento. Loại mã độc này thường thay đổi khóa cổng thanh toán nhằm chuyển hướng thanh toán từ khách hàng sang hệ thống thanh toán do hacker sở hữu.
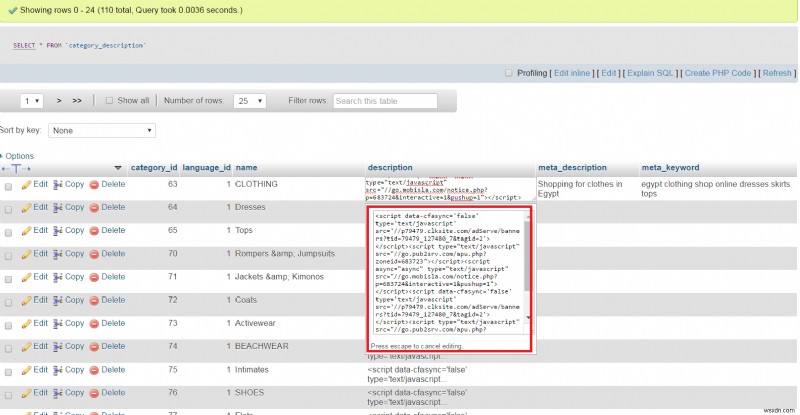
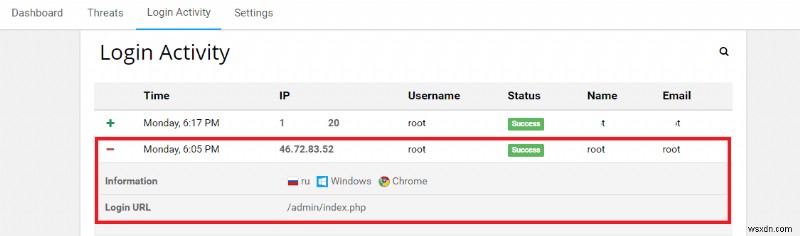
Tuần trước, một khách hàng có cửa hàng bị nhiễm mã độc quyết định sử dụng dịch vụ dọn dẹp mã độc của chúng tôi. Để giới hạn sự phơi bày của trang web trước mã độc, chúng tôi triển khai Astra trước khi bắt đầu quy trình dọn dẹp. Trong khi quá trình dọn dẹp vẫn đang diễn ra, Astra đã phát hiện đăng nhập sau từ Nga:
Điều đó có nghĩa là ai đó đã đăng nhập vào hệ thống từ Nga, sử dụng tên người dùng & mật khẩu là 'root'. Trong khi khách hàng của chúng tôi đến từ Châu Âu, không phải Nga. Đội ngũ của chúng tôi nhanh chóng tìm ra nguyên nhân. Có một kịch bản chạy định kỳ và thêm một người dùng quản trị bổ sung vào trang web. Sau khi người dùng này được thêm, hacker đăng nhập vào trang web và thay đổi thông tin thanh toán.
Nhiễm mã độc OpenCart & Magento dường như đang gia tăng. Hacker thường nhắm vào doanh nghiệp vừa và nhỏ vì các giải pháp bảo mật hạn chế/không có của loại doanh nghiệp này. Việc sử dụng giải pháp bảo mật cho trang web của bạn là một thói quen tốt và đừng chờ đến khi bị hack. Bạn luôn có thể thử Astra tại đây.