
Nhiều ứng dụng web sử dụng hệ thống cơ sở dữ liệu để cung cấp chức năng backend. Ngôn ngữ phổ biến được dùng để truy vấn, vận hành và quản trị hệ thống cơ sở dữ liệu là Ngôn ngữ Truy vấn Cấu trúc (SQL). Do sự sử dụng tràn lan trong ứng dụng web trên toàn cầu, cơ sở dữ liệu chạy SQL trở thành mục tiêu dễ dàng và thường xuyên cho các hành vi tội phạm mạng, mức độ nghiêm trọng tùy thuộc vào độ phức tạp của từng hệ thống bị nhắm mục tiêu.
Giải thích tấn công SQL Injection
Tấn công SQL Injection là một trong những hack web phổ biến nhất hiện nay,wherein kẻ tấn công sử dụng dữ liệu đầu vào của trang web để chèn mã độc vào các câu lệnh SQL. Thường xảy ra khi trang web yêu cầu đầu vào người dùng như tên người dùng/userid. Kẻ tấn công利用 cơ hội này để chèn một câu lệnh SQL mà cuối cùng chạy trên cơ sở dữ liệu của bạn mà bạn không hay biết.
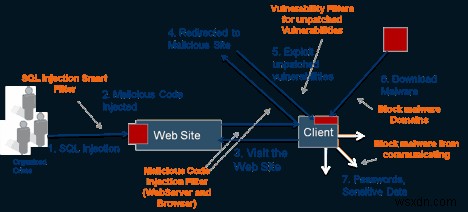
Quy trình hoạt động của một cuộc tấn công SQL Injection
Hệ quả của cuộc tấn công như vậy chỉ phụ thuộc vào ứng dụng web và cách nó xử lý dữ liệu do kẻ tấn công cung cấp trước khi xây dựng câu lệnh SQL. Các rủi ro bảo mật có thể từ bỏ qua xác thực, tiết lộ thông tin, đến mở rộng mã độc cho người dùng ứng dụng khác. Mức độ rủi ro mở rộng đến số lượng lớn trang web vì cơ sở dữ liệu SQL (Ngôn ngữ truy vấn cấu trúc) được hỗ trợ bởi nhiều nền tảng web như WordPress, PHP, Joomla, v.v.
Hậu quả của một cuộc tấn công SQL thành công
SQL Injection được coi là lỗ hổng mức độ nghiêm trọng cao. Mức độ thiệt hại có thể gây ra hoàn toàn phụ thuộc vào kỹ năng và trí tưởng tượng của kẻ tấn công, cũng như sự tồn tại của các biện pháp đối phó, như kết nối quyền thấp đến máy chủ cơ sở dữ liệu, để chống lại cuộc tấn công đó.
Khi bị xâm phạm, một lượng lớn thông tin nhạy cảm từng được che giấu bởi cơ sở dữ liệu giờ đây nằm trong tay kẻ tấn công. Hệ quả, kẻ tấn công giờ đây có thể đánh cắp dữ liệu nhạy cảm từ cơ sở dữ liệu, thực hiện các thao tác quản trị trên cơ sở dữ liệu (như tắt DBMS), khôi phục nội dung của một tệp cho trước trên hệ thống tệp DBMS và trong một số trường hợp chiếm quyền điều khiển hệ điều hành.
Thông thường, các loại tấn công sau có thể xảy ra khi xảy ra SQL Injection:
- Kẻ tấn công có thể bỏ qua xác thực để đăng nhập vào ứng dụng, có thể với đặc quyền quản trị, mà không cần cung cấp bất kỳ thông tin xác thực nào.
- Kẻ tấn công có thể xâm phạm tính toàn vẹn dữ liệu bằng cách thay đổi nội dung cơ sở dữ liệu, làm biến dạng trang web hoặc chèn nội dung độc hại vào các trang web vô hại khác
- Kẻ tấn công có thể xâm phạm tính sẵn sàng của dữ liệu bằng cách xóa nhật ký hoặc thông tin kiểm toán trong cơ sở dữ liệu
- Kẻ tấn công có thể đe dọa hoạt động của hệ điều hành máy chủ thông qua thực thi lệnh qua cơ sở dữ liệu
Bảo vệ trang web của bạn khỏi tấn công SQL Injection
Mặc dù tấn công SQL Injection là một trong những tấn công lớp ứng dụng phổ biến nhất ảnh hưởng đến ứng dụng web trên toàn cầu, nhưng việc tránh các lỗ hổng SQL Injection trong mã của bạn cực kỳ đơn giản.
Cách tiếp cận chính là xác thực dữ liệu do người dùng cung cấp, có thể thực hiện bằng cách whitelist (danh sách trắng) hoặc blacklist (danh sách đen). Hơn nữa, một cách tiếp cận khác để bảo vệ trang web khỏi tấn công SQL là xây dựng các câu lệnh SQL sao cho bất kỳ dạng đầu vào của người dùng nào cũng không thể thay đổi logic ý nghĩa của các lệnh SQL.
-
Xác thực đầu vào
Xác thực đầu vào kết hợp sử dụng hai cách tiếp cận để chống lại SQL Injection: blacklisting và whitelisting. Blacklisting liên quan đến việc xóa hoặc thay thế các ký tự độc hại đã biết khỏi đầu vào người dùng. Mặc dù phương pháp này được sử dụng rộng rãi, nhưng nó không hiệu quả bằng whitelisting. Kẻ tấn công có thể vượt qua bộ lọc và chèn câu lệnh SQL độc hại. Mặt khác, whitelisting kiểm tra từng ký tự trong đầu vào người dùng để tìm nội dung độc hại và chỉ cho phép các đầu vào chứa tất cả các ký tự tuân theo danh sách cho phép.
2. Câu lệnh SQL an toàn
Ngoài việc xác thực đầu vào nghiêm ngặt, bắt buộc phải sử dụng parameterized queries trong ASP.NET, prepared statements trong Java, hoặc các kỹ thuật tương tự trong các ngôn ngữ khác cấu thành ứng dụng web. Tăng cường câu lệnh SQL theo cách này sẽ đảm bảo việc escape các ký tự nguy hiểm trước khi câu lệnh SQL được chuyển cho hệ thống cơ sở dữ liệu cơ bản.
3. Kiểm tra định kỳ
Kiểm tra thường xuyên ứng dụng của bạn bằng cả kiểm tra tĩnh và động để tìm bất kỳ lỗ hổng SQLi tiềm năng nào.
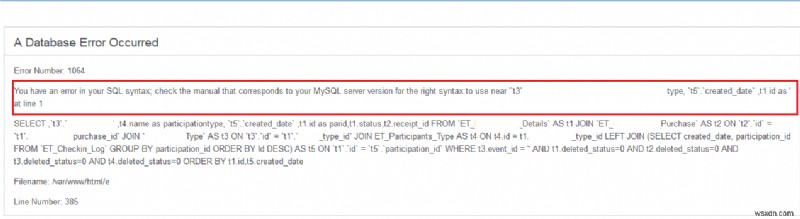
Cách Astra bảo vệ bạn khỏi SQL Injection
Tường lửa ứng dụng web của Astra quét thời gian thực để giảm thiểu các lỗi ứng dụng web thường见, bao gồm SQL Injection. Nền tảng bảo mật dựa trên đám mây của nó cho phép bạn quản lý chương trình bảo mật ứng dụng, theo dõi tiến độ một cách dễ dàng, và đào tạo nhân viên công ty về cách tránh và sửa chữa SQL Injection và các lỗi bảo mật khác qua tài liệu học tập điện tử.