
"Hãy giữ an toàn thẻ tín dụng khỏi kẻ lừa đảo bằng cách lưu thông tin trong Kho Bảo Mật (Secure Vault) an toàn."
Đa số chúng ta thích tiện lợi giao dịch không tiền mặt: không lo mang tiền, viết séc. Nhưng chỉ ít người hiểu rủi ro khi dùng thẻ tín dụng/ghi nợ online. Do đó, 1/4 dân số trở thành nạn nhân lừa đảo thẻ tín dụng. Làm sao để bảo vệ mình?
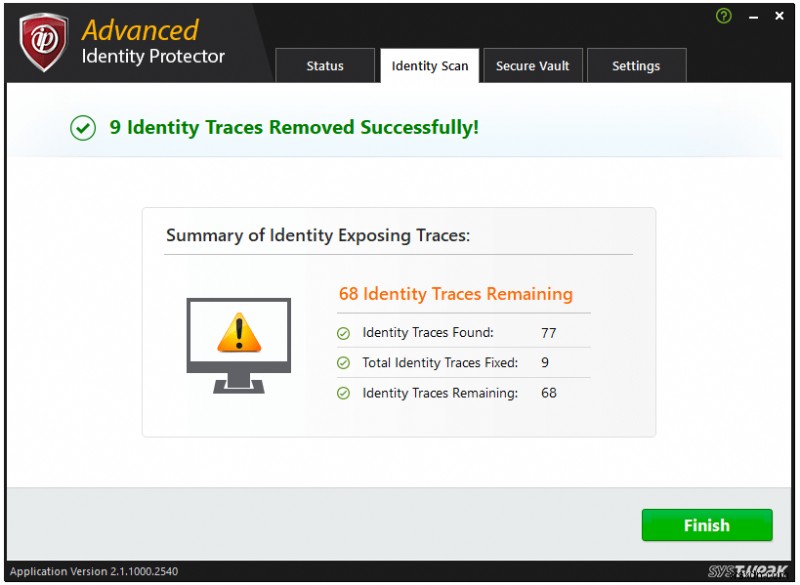
Có nên ngừng dùng "tiền nhựa"? Chắc chắn KHÔNG. Bằng biện pháp chủ động và công cụ như Advanced Identity Protector, bạn có thể ngăn chặn lừa đảo thẻ tín dụng/ghi nợ. Công cụ này không chỉ chống đánh cắp danh tính mà còn mã hóa thông tin cá nhân từ thẻ tín dụng đến số an sinh xã hội trong Secure Vault tích hợp.
Lừa Đảo Thẻ Tín Dụng Là Gì? Và Nó Xảy Ra Như Thế Nào?
Sử dụng trái phép thẻ tín dụng/ghi nợ của người khác để mua hàng hoặc rút tiền từ tài khoản nạn nhân = lừa đảo thẻ tín dụng.
Khảo sát: 40% khách hàng Mỹ thích dùng thẻ tín dụng → thị trường hấp dẫn cho kẻ lừa đảo. "Càng dùng nhiều, càng dễ bị lạm dụng." → Cần bảo vệ thẻ tín dụng hơn bao giờ hết. Dùng công cụ bảo vệ tốt nhất như Advanced Identity Protector.
Tại Sao Cần Sản Phẩm Như Advanced Identity Protector?
Bạn nghĩ mình biết bảo vệ mình online, nhưng không ai nắm hết. Online = tự lo mình. KHÔNG LƯU chi tiết thẻ, PIN, mật khẩu trên thiết bị điện tử. Một bước không cẩn thận = nạn nhân lừa đảo/dánh cắp danh tính. Nếu tự làm khó, hãy dùng Advanced Identity Protector.
Công cụ quét hệ thống tìm tất cả dấu vết lộ danh tính → hiển thị danh sách → bạn quyết định: xóa hay lưu mã hóa trong Secure Vault.
Các Loại Thẻ Tín Dụng
Châu Âu: Anh đầu tiên dùng thẻ tín dụng. Chính yếu 2 loại:
- Thẻ từ (Electronic credit cards): Có dải từ. Dữ liệu dễ đọc → công ty thẻ chuyển sang loại an toàn hơn.
- Thẻ thông minh (Smart credit cards): Giống thẻ từ nhưng có chip điện tử nhúng. Chip thêm lớp bảo mật thứ 2, giải mã gần như không thể.
Lừa Đảo Thẻ Tín Dụng Và Đánh Cắp Danh Tính: Khác Nhau Như Thế Nào?
Cả hai đều liên quan đến mạo danh → dễ nhầm lẫn. Nhưng khác biệt ở nhiều cấp độ. Hiểu khác biệt = xây dựng phòng thủ mạnh cho cả hai.
So Sánh: Lừa Đảo Thẻ Tín Dụng VS Đánh Cắp Danh Tính
- Phạm vi: Lừa đảo thẻ thường hẹp (chỉ tài khoản thẻ đó). Đánh cắp danh tính rộng, đa lớp (ghép nhiều mảnh ghép thành hình ảnh hoàn chỉnh).
- Đối tượng: Lừa đảo thẻ = 1 tài khoản thẻ. Đánh cắp danh tính = mở nhiều tài khoản tên bạn → phá hủy lịch sử tín dụng.
- Phát hiện: Lừa đảo thẻ dễ phát hiện với bảo vệ phù hợp. Đánh cắp danh tính khó phát hiện (nhiều hình thức).
- Tác động: Lừa đảo thẻ = ngắn hạn. Đánh cắp danh tính = dài hạn, thậm chí nhiều năm.
→ Để an toàn trước cả hai, bạn cần biết: Cách Bảo Vệ Thông Tin Cá Nhân Trên Mạng?
Lừa Đảo Thẻ Tín Dụng Xảy Ra Như Thế Nào?
Cách tốt nhất bảo vệ cả hai: che chắn thông tin nhạy cảm. Dùng Advanced Identity Protector với Secure Vault tích hợp.
Dù bạn nỗ lực thế nào, rủi ro rò rỉ thông tin luôn tồn tại.
Theo báo cáo Consumer Sentinel Network: 77% nạn nhân bị lừa qua điện thoại, 8% qua email, 3% qua thư bưu chính → kẻ lừa đảo ngày càng thành thạo lừa đảo qua điện thoại (vishing).
Kỹ Thuật Kẻ Lừa Đảo Dùng Để Lừa Đảo Thẻ Tín Dụng
- Tặng quà/giải thưởng nhưng yêu cầu xác thực thông tin: số thẻ, địa chỉ giao hàng...
- Tự xưng ngân hàng, yêu cầu xác thực thông tin để gửi thẻ mới.
- Lượm rác: tìm hóa đơn thẻ, biên lai chứa số tài khoản trong thùng rác → dùng để lừa bạn.
- Khai thác dữ liệu từ vụ rò rỉ dữ liệu (data breach) → liên hệ nạn nhân tiềm năng để lấy thêm thông tin.
- Lừa đảo trực tuyến (Phishing): Dụ dỗ vào web giả, lừa nhập chi tiết thẻ → dùng mua hàng gian lận.
- Lừa đảo hỗ trợ kỹ thuật giả: Bảo máy bạn bị virus, cần mua sản phẩm sửa → yêu cầu thông tin thẻ → bạn thành nạn nhân.
- Đánh cắp hộp thư (Mailbox theft).
- Clone website & website thương mại giả mạo.
- Tam giác (Triangulation): Bán hàng giảm giá sâu → yêu cầu tên, địa chỉ, thẻ → dùng thông tin đó đặt hàng trên web thật → gây nhầm lẫn, kẻ lừa tích lũy cả thông tin và hàng hóa.
- Lừa giảm lãi suất: Nhắm người nợ thẻ lãi cao. Gọi nói đủ điều kiện chương trình giảm lãi, trả nợ nhanh → chỉ cần phí đăng ký nhỏ → thẻ bị trừ tiền.
- Gian lận trên tài khoản: Gọi giả nhân viên phát hành thẻ: "phát hiện hoạt động đáng ngờ, cần thông tin xác thực". Đã có một ít info → thuyết phục bạn cho thêm info.
- Gọi giả lễ tân khách sạn: Gọi phòng nói hệ thống khách sạn lỗi, cần info thẻ. Khách sạn là nơi ít ngờ nhất → thủ công mới.
- Lừa đảo Wi-Fi công cộng: Thiết lập hotspot miễn phí → khi bạn truy cập ngân hàng/chia sẻ info cá nhân → họ thu thập để trục lợi. 0.1% giao dịch thẻ tín dụng là gian lận.
Các Dạng Lừa Đảo Thẻ Tín Dụng Phổ Biến
Kẻ lừa ngày càng tinh vi, sáng tạo. Lừa đảo thẻ không phải hành động đơn lẻ – có nhiều hình thức:
- Lừa đảo đơn xin cấp thẻ (Application Fraud): Kết hợp đánh cắp danh tính. Kẻ xấu xin thẻ mới tên nạn nhân, dùng giấy tờ giả/hack giấy tờ thật để chứng thực.
- Skimming (Đọc trộm dải từ): Đọc info trên dải từ → tạo thẻ giả giao dịch. Đang gia tăng.
- Không nhận được thẻ (Never Received): Thẻ mới/thay thế không đến tay người nhận.
- Giao dịch không có thẻ vật lý (Card Not Present - CNP): Dịch bệnh lan rộng – gần 3/4 vụ lừa đảo. Chỉ cần số thẻ và hạn dùng. Giao dịch qua điện thoại, Internet. Ai đó dùng thẻ bạn mà không cần thẻ vật lý.
- Dùng thẻ bị mất/đánh cắp (Lost/Stolen Card Fraud): Dùng thẻ mất/cắp mua online.
- Thương nhân gian dối (Tricky Merchants): Nhân viên/thương nhân đồng謀 với kẻ lừa để lừa ngân hàng.
- Giả danh (Assumed Identity): Dùng địa chỉ tạm, tên giả để cấp thẻ.
- Chiếm đoạt tài khoản (Account Takeover): Nạn nhân cung cấp info cá nhân (địa chỉ, DOB...) → kẻ xấu gọi ngân hàng mạo danh chủ thẻ: báo mất thẻ, đổi địa chỉ → cấp thẻ mới tên nạn nhân.
- Lừa đảo hộp thư (Mailbox Fraud): Ngân hàng cố gắng bảo vệ thẻ khi giao, nhưng thẻ mới vẫn có thể bị cắp từ hộp thư.
- Lừa đảo thẻ chip EMV: Ngành chuyển sang thẻ chip EMV. Kẻ lừa giả ngân hàng gửi email: "cập nhật info cá nhân để nhận thẻ chip mới" → nạn nhân nhập info → kẻ xấu dùng đánh cắp danh tính.
Ví Dụ Thực Tế Về Lừa Đảo Thẻ Tín Dụng
Ai cũng có thể thành nạn nhân – từ công ty an ninh đến người nổi tiếng:
- Vụ rò rỉ Equifax (2017): Cơ quan báo cáo tín dụng Equifax bị vi phạm lớn → thông tin cá nhân 143 triệu người Mỹ bị rủi ro.
- Will Smith: Carlos Lomax mở 14 thẻ tín dụng tên anh → bị trừ $34,000.
- Bill Gates: Alexey K. (sinh viên Bulgaria) hack info cá nhân → cấp thẻ.
- Jennifer Aniston, Anne Hathaway, Liv Tyler: Nạn nhân của spa quen thuộc.
- Best Western Hack (2008): Chuỗi khách sạn lớn bị lừa đảo thẻ & đánh cắp danh tính.
- Anup Patel Skimming Scam (2008, Anh): Cắp >19.000 số thẻ qua terminal trạm xăng.
Ai Trả Tiền Cho Lừa Đảo Thẻ Tín Dụng?
Câu trả lời: Tất cả chúng ta. Theo The Nilson Report, đến năm 2025 toàn cầu sẽ mất $45 tỷ do lừa đảo thẻ tín dụng. Vấn đề này không biến mất!
Dù bạn không phải nạn nhân, vẫn bị ảnh hưởng: ngân hàng/thẻ tăng phí, lãi suất cho tất cả khách hàng để bù đắp gian lận. Dù bạn có điểm tín dụng tốt, vẫn không tận hưởng lãi suất thấp do gia tăng lừa đảo.
Cách Tránh Trở Thành Nạn Nhân Lừa Đảo Thẻ
- Nhớ: Không ngân hàng/phát hành thẻ nào yêu cầu cập nhật info cá nhân qua email.
- Thẻ chip mới được gửi tự động bởi ngân hàng.
- Thắc mắc về thẻ EMV? Gọi dịch vụ khách hàng qua số phía sau thẻ.
- KHÔNG click link trong email dù có vẻ thật. Thắc mắc? Truy cập web trực tiếp.
- Đăng ký số điện thoại vào Sổ đăng ký từ chối gọi (Do Not Call Registry) giảm rủi ro.
- KHÔNG tiết lộ info cá nhân/tài chính qua điện thoại.
- Nếu đủ điều kiện giảm lãi, ngân hàng sẽ chủ động thông báo.
- Theo dõi hoạt động tài khoản thường xuyên → phát hiện sớm giao dịch lạ.
- Báo cáo ngay giao dịch không ủy quyền cho ngân hàng phát hành.
- Kiểm tra địa chỉ email khi trả lời info cá nhân – email giả thường lộ馅.
- Kiểm tra sao kê thẻ định kỳ.
- Hành động ngay nếu thẻ bị mất/cắp.
- Cẩn trọng với thẻ, không để thẻ lơ lửng nơi công cộng.
- Kiểm tra dấu hiệu an ninh: "https" + biểu tượng ổ khóa trên thanh địa chỉ.
- Tránh lừa đảo email.
- KHÔNG cung cấp info cá nhân cho người lạ.
- Ký tên mặt sau thẻ ngay khi nhận → nếu bị cắp, kẻ khác không làm giả/chử dụng được.
- KHÔNG cho người khác mượn thẻ.
- Hủy hóa đơn/biên lai, không để lơ lửng.
- Tránh chụp ảnh thẻ hoặc lưu trên thiết bị điện tử.
- Chỉ dùng thẻ trên web uy tín.
- KHÔNG click link email & KHÔNG chia sẻ số an sinh xã hội qua email.
- KHÔNG BAO GIỜ nhập info thẻ (hoặc SSN...) phản hồi email/qua link email. Luôn tự gõ địa chỉ web công ty vào trình duyệt.
Tương Lai Của An Ninh Thẻ Tín Dụng Ra Sao?
Với lượng lừa đảo tăng, tương lai an ninh "tiền nhựa" chưa rõ. Kẻ lừa hiện đại dùng Internet như cổng thông tin, thiết kế tấn công nâng cao, tạo thẻ giả tinh vi. → Cần hệ thống bảo vệ thẻ phổ quát (universal system). Cho đến khi nhà sản xuất thẻ thống nhất giải pháp tốt nhất, hãy dùng Advanced Identity Protector.
Công cụ này chặn ác nhân truy cập info cá nhân. Tổ chức dữ liệu an toàn → không còn dấu vết lộ quyền riêng tư. Đây là công cụ tốt nhất cho bảo vệ lừa đảo thẻ tín dụng/ghi nợ. Secure Vault tích hợp dùng thuật toán nâng cao mã hóa dữ liệu – chỉ bạn truy cập được.
Vì kẻ lừa đã chứng minh phá vỡ hệ thống hiện hữu không khó → cần tạo hệ thống mã hóa mạnh, khó giải mã. Đây làm Advanced Identity Protector trở thành một trong những công cụ bảo vệ thẻ tốt nhất.
Cách Ngăn Chặn Lừa Đảo Thẻ Ghi Nợ Và Thẻ Tín Dụng
An ninh điện tử: Dùng mã hóa mạnh chặn hacker truy cập info. Hoặc dùng chương trình như Advanced Identity Protector.
An ninh thẻ: Cải thiện để ngăn chặn lừa đảo. Công ty thẻ cần dùng thẻ hologram (holographic cards) – được coi là tương lai, cung cấp bảo vệ điện tử tốt hơn.
Tóm lại: Gần đây, do thương mại điện tử bùng nổ, lừa đảo thẻ tín dụng leo thang. Hacker khai thác thị trường non trẻ, thiếu quy định. Cần biện pháp mạnh mẽ, hợp lý chống lừa đảo.
Luôn nhớ: Dù ở đâu, mua gì, hãy giám sát như diều hâu mọi giao dịch và sao kê thẻ.
Hy vọng bài viết hữu ích. Nếu biết ai bị hại hoặc có câu chuyện, hãy chia sẻ ở phần bình luận!