
eBay có uy tín về thực hành an ninh kém, và trông như không tốt hơn trong thời gian tới. Một lỗ hổng bảo mật mới bị phơi bày đang đặt một số người dùng trong nguy hiểm, và eBay quyết định chỉ khắc phục một phần, thay vì hoàn toàn.
Đây là những gì bạn cần biết về lỗ hổng, cách nó hoạt động, và cách an toàn.
Nội Dung Hoạt Động (Active Content), XSS, Và Lừa Đảo eBay
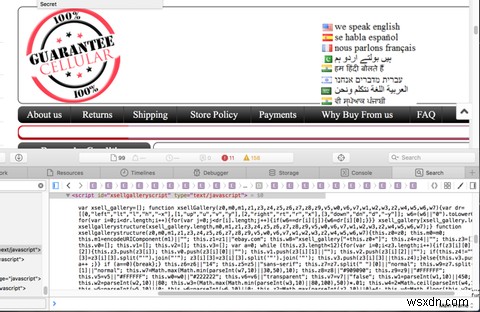
Lỗ hổng bảo mật cụ thể liên quan đến "nội dung hoạt động" (active content), mà người bán có thể nhúng trong quảng cáo. Nội dung hoạt động có thể dùng nhiều công nghệ khác nhau để làm mô tả món hàng thú vị hoặc hữu ích hơn — có thể là ứng dụng Flash nhỏ, menu JavaScript, thăm dò web, hoặc bất cứ thứ gì nhúng và tương tác. Trong quảng cáo hình dưới, là script tên "xsellgalleryscript" cố gắng khiến bạn mua hàng khác từ người bán.
Trong hầu hết trường hợp, nội dung hoạt động hoàn toàn an toàn. Nó hơi phiền, nhưng an toàn. Tuy nhiên, với cross-site scripting (XSS), một script được lưu trữ trên trang khác có thể được tải trên trang eBay, và script đó có thể là bất cứ gì — nó có thể tải mã độc, cố gắng lừa đảo thông tin đăng nhập, hoặc tạo hỗn loạn khác. Tất nhiên, vì tấn công này khá phổ biến, eBay dùng bộ lọc cố gắng ngăn chặn nó.
Thật không may, ai đó tìm ra cách vượt qua. Nó dùng kỹ thuật gọi là JSF*ck, một cách thú vị viết mã JavaScript chỉ dùng sáu ký tự: []()!+. Với hai ngoặc vuông, hai ngoặc tròn, dấu chấm than, và dấu cộng, bạn có thể tạo và chạy bất kỳ mã JavaScript nào.
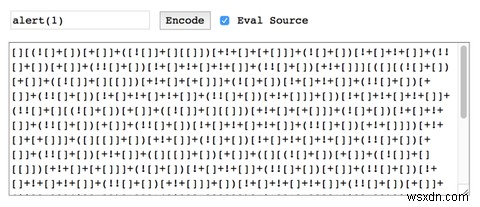
Đó là bài tập thú vị, như ngôn ngữ lập trình Brainf**k. Nhưng nó cũng có thể dùng để vượt qua bộ lọc của eBay.
Công ty an ninh mạng Check Point đầu tiên báo cáo lỗ hổng này, và nói rằng nó có thể dùng trên trang web máy tính để bàn hoặc qua ứng dụng iOS hoặc Android để tải mã độc hoặc chuyển hướng người dùng đến trang lừa đảo (phishing) nơi họ có thể vô tình cung cấp thông tin đăng nhập. Đây là video tấn công thực tế:
Check Point trình diễn và báo cáo lỗ hổng này cho eBay tháng 12/2015, mong đợi họ cập nhật phần mềm ngăn chặn exploit. Theo BBC, eBay nói với Check Point tháng 1 rằng họ không có kế hoạch sửa lỗ hổng, nhưng đã triển khai khắc phục một phần tháng 2. Tại sao chỉ khắc phục một phần? "[Q]uan trọng phải hiểu rằng nội dung độc hại trên thị trường của chúng tôi cực kỳ hiếm," eBay nói với BBC.
Dù eBay khẳng định rủi ro loại tấn công này cực thấp, công ty an ninh Netcraft báo cáo rằng nó đang được dùng chủ động để lừa đảo email người mua tiềm năng và khuyến khích họ hoàn tất thanh toán qua dịch vụ escrow giả. Và chiêu trò thành công — Netcraft chia sẻ ảnh chụp màn hình đơn khiếu nại của người dùng tức giận sau khi bị eBay, cảnh sát, và ngân hàng nói không thể giúp.
Cách Bảo Vệ Mình Trước Lỗ Hổng XSS Trên eBay
Miễn là eBay không khắc phục hoàn toàn vấn đề này, có khả năng bạn gặp tin đăng mà kẻ lừa đã xâm phạm và đặt mình trong nguy hiểm. Tuy nhiên, có vài điều bạn có thể làm để giảm rủi ro bị mắc bẫy.
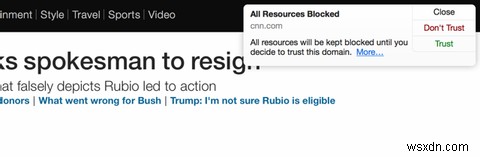
Điều đầu tiên bạn nên làm là đảm bảo bạn dùng khả năng click-to-play (nhấp để phát) trong trình duyệt. Chrome có tích hợp sẵn, Firefox có tiện ích NoScript phổ biến, và người dùng Safari có thể cài JS Blocker 5. Điều này sẽ ngăn bất kỳ script nào tải trừ khi bạn cụ thể cho phép. Bạn không cần tải chúng trên eBay, nhưng nếu bạn làm, bạn có thể bật chúng bằng một cú nhấp chuột.
Nếu bạn bật plugin, bạn sẽ phải cảnh giác gấp đôi để đảm bảo bạn không bị lợi dụng. Bất cứ khi nào bạn sắp nhấp Mua Ngay, Đề Xuất Giá, hoặc Đấu Giá trên eBay, hãy chắc chắn URL trong trình duyệt là ebay.com, không phải thứ khác. Nếu bạn bị lừa đảo, tên miền sẽ là thứ khác ngoài ebay.com.
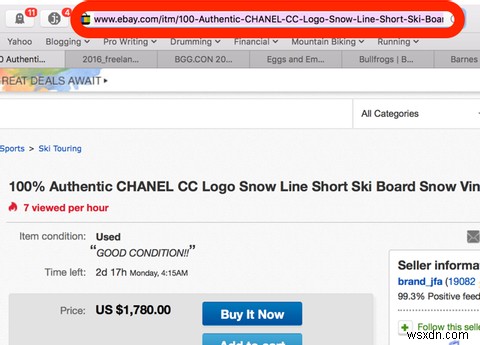
Nếu bạn dùng ứng dụng eBay di động, hãy chắc chắn kiểm tra kỹ URL của bất kỳ trang liên kết nào, đặc biệt nếu nó yêu cầu thông tin đăng nhập eBay. Và đừng tải bất kỳ ứng dụng khác! Ứng dụng eBay sẽ không khuyến khích bạn tải thứ khác. Như Brian Krebs, một trong những blogger an ninh tốt nhất, nói trong 3 Quy Tắc Cơ Bản Cho An Toàn Trực Tuyến, nếu bạn không đi tìm nó, đừng cài nó!
Bên cạnh đó, đó là an toàn thị trường trực tuyến tiêu chuẩn. Chỉ giao tiếp qua trang web, không qua email, không quan trọng gì. Đừng nhấp liên kết trong email từ eBay, chỉ vào ebay.com phòng email từ kẻ lừa. Kiểm tra xem liên kết trên trang có an toàn trước khi dùng. Dùng mật khẩu mạnh, và thay đổi thường xuyên. Tất cả các mẹo "giữ an toàn" thường xuyên chúng tôi chia sẻ đều áp dụng ở đây.
Đừng Bị Bẫy Bởi Chiêu Trò Cross-Site Scripting eBay Này
Bảo vệ mình khỏi lừa đảo trên eBay đòi hỏi chút cảnh giác và phòng ngừa chủ động. Giữa việc dùng trình duyệt/tiện ích chặn script, theo dõi URL đáng ngờ, và đảm bảo theo dõi tải xuống lạ hoặc yêu cầu lạ, bạn nên hoàn toàn ổn, ngay cả khi eBay không sửa lỗ hổng này (chúng có thể không sửa, ít nhất trong một thời gian). Vì vậy hãy làm vài bước nhanh, và quay lại tiết kiệm tiền mua sắm trên eBay!
Bạn có mua sắm trên eBay? Bản ghi chép không hành động về lỗ hổng bảo mật của họ có làm bạn lo lắng? Bạn kém có khả năng mua sắm đó vì họ không phản ứng tốt với báo cáo lỗi này? Chia sẻ suy nghĩ dưới đây!