
Cách bảo mật cửa hàng Magento của bạn
Hôm nay, tất cả trang web đều đối mặt với rủi ro nghiêm trọng. Nhưng, đó là ngành thương mại điện tử đối mặt với nhiều rủi ro trực tuyến nhất. Và, Magento恰好是领导者在电子商务空间,因此成为备受觊觎的目标。
Tuy nhiên, bạn có thể giảm thiểu rủi ro một cách hệ thống bằng cách tuân theo tập hợp các thực hành bảo mật Magento tốt. Trong hướng dẫn toàn diện này, tôi đã liệt kê các biện pháp gốc rễ có thể thực hiện để củng cố Magento.
Nếu bạn đọc hướng dẫn này toàn bộ và làm theo với ưu tiên cao nhất, bạn có thể chắc chắn về việc giảm thiểu lỗ hổng của trang web.
Duyệt các URL dưới nếu bạn đang tìm:
- Hướng dẫn gỡ hack Magento
- Extension bảo mật Magento bởi Astra
- Checklist bảo mật Magento
CMS Magento hiện đang vận hành 25% tất cả trang web thương mại điện tử trên toàn cầu. Rõ ràng, đây là một trong những CMS được ngưỡng mộ nhất cho thương mại điện tử. Thêm vào đó, nó cũng lưu trữ một biển dữ liệu cá nhân và tài chính, làm cho nó càng sáng hơn trong mắt hacker. Các thống kê hack dưới đây về Magento CMS ủng hộ điều này.
Thống kê hack Magento
- Magento cung cấp năng lực cho 1.2% Internet.
- Và, 12% tất cả trang web thương mại điện tử.
- Theo số liệu thuần túy, 250.000 trang hoạt động sử dụng Magento.
- Tuy nhiên, chỉ 11.000 trong số đó chạy trên Magento 2, khoảng 44% tất cả trang web Magento.
Magento cũng là CMS bị hack nhiều thứ hai sau WordPress. Chi tiết CVE của Magento CMS cho thấy XSS là mối đe dọa lớn nhất cho Magento. Các mối đe dọa khác bao gồm thực thi mã, SQL Injection, Directory Traversal, Chuyển hướng cửa hàng Magento, CSRF, v.v. Biểu đồ sau giúp hiểu rõ hơn.
Chart by Visualizer
Ngoài ra, Magento Card Skimming và hack thẻ tín dụng là ví dụ về cách dữ liệu bị xâm phạm trên Magento. Hơn nữa, tấn công Magecart là tấn công kiên trì nhất trên Magento cho đến nay. Hậu quả, khách hàng đối mặt trộm danh tính, mất dữ liệu, giao dịch giả, v.v. Dưới đây là dữ liệu hack chi tiết hơn.
16 Bước hàng đầu để bảo mật cửa hàng Magento 1 và Magento 2
Bảo mật và duy trì trang web rất quan trọng trong kỷ nguyên tội phạm mạng tăng cao, đặc biệt khi nói đến thương mại điện tử. Hậu quả của tấn công trên Magento hoặc thương mại điện tử nói chung ảnh hưởng đến nhiều người. Trong trường hợp như vậy, đó là người bình thường và dữ liệu của họ đang bị đe dọa. Bill Gates đúng khi bày tỏ lo ngại cho trang web thương mại điện tử,
Tất cả归结为一件事:保护您的网站,让人们有足够的信心直接刷卡,而不必承担后果。就网站所有者而言,有严厉的处罚来证明Magento安全的合理性。
Tuy nhiên, bạn có thể tránh bão tố bằng cách đơn giản làm theo các biện pháp bảo mật dưới đây trong hướng dẫn này. Thực lòng, nếu bạn triển khai các biện pháp này cẩn thận, bạn sẽ giảm thiểu rủi ro tối đa.

Hướng dẫn liên quan – Bảo mật thương mại điện tử
1. PCI-DSS (Payment Card Industry – Data Security Standard)
Vì trang web thương mại điện tử xử lý dữ liệu thanh toán nhạy cảm của khách hàng, điều này đòi hỏi giám sát cảnh giác. Do đó, PCI (Payment Card Industry), hiệp hội các công ty thẻ tín dụng hàng đầu, giám sát bảo mật cửa hàng Magento của các trang này.
Là chủ doanh nghiệp web, quan trọng nhất là khách hàng được bảo đảm thanh toán an toàn. Do đó, PCI-DSS yêu cầu tất cả trang web Magento sử dụng quản lý thẻ tín dụng chuẩn và an toàn. Nếu không tuân thủ, phạt nặng và hình phạt khắc nghiệt có thể được áp dụng.
Tuân thủ PCI bao gồm gì?
Yêu cầu bảo mật theo tuân thủ PCI bao gồm chính sách và thủ tục, thiết kế phần mềm và kiến trúc mạng. Bằng ngôn ngữ đơn giản:
- Xây dựng và duy trì mạng và hệ thống an toàn
Điều kiện 1: cài đặt và duy trì cấu hình tường lửa để bảo vệ dữ liệu chủ thẻ.
Điều kiện 2: không sử dụng mặc định của nhà cung cấp cho mật khẩu hệ thống và cài đặt bảo mật khác.
- Bảo vệ dữ liệu chủ thẻ
Yêu cầu 3: Bảo vệ dữ liệu chủ thẻ đã lưu.
Yêu cầu 4: Mã hóa truyền dữ liệu chủ thẻ trên mạng công khai mở. - Duy trì chương trình quản lý lỗ hổng
Điều kiện 5: Bảo vệ tất cả hệ thống khỏi mã độc và cập nhật thường xuyên phần mềm hoặc chương trình antivirus.
Điều kiện 6: Phát triển và duy trì hệ thống và ứng dụng an toàn - Triển khai biện pháp kiểm soát truy cập chặt chẽ
Yêu cầu 7: Hạn chế truy cập dữ liệu chủ thẻ theo nhu cầu kinh doanh. Yêu cầu 8: Xác định và xác thực truy cập thành phần hệ thống,
Yêu cầu 9: Hạn chế truy cập vật lý vào dữ liệu chủ thẻ, - Giám sát và kiểm tra mạng thường xuyên
Yêu cầu 10: Theo dõi và giám sát tất cả truy cập tài nguyên mạng và dữ liệu chủ thẻ.
Yêu cầu 11: Kiểm tra thường xuyên hệ thống và quy trình bảo mật, - Duy trì chính sách bảo mật thông tin
Yêu cầu 12: Duy trì chính sách giải quyết bảo mật thông tin cho tất cả nhân sự,
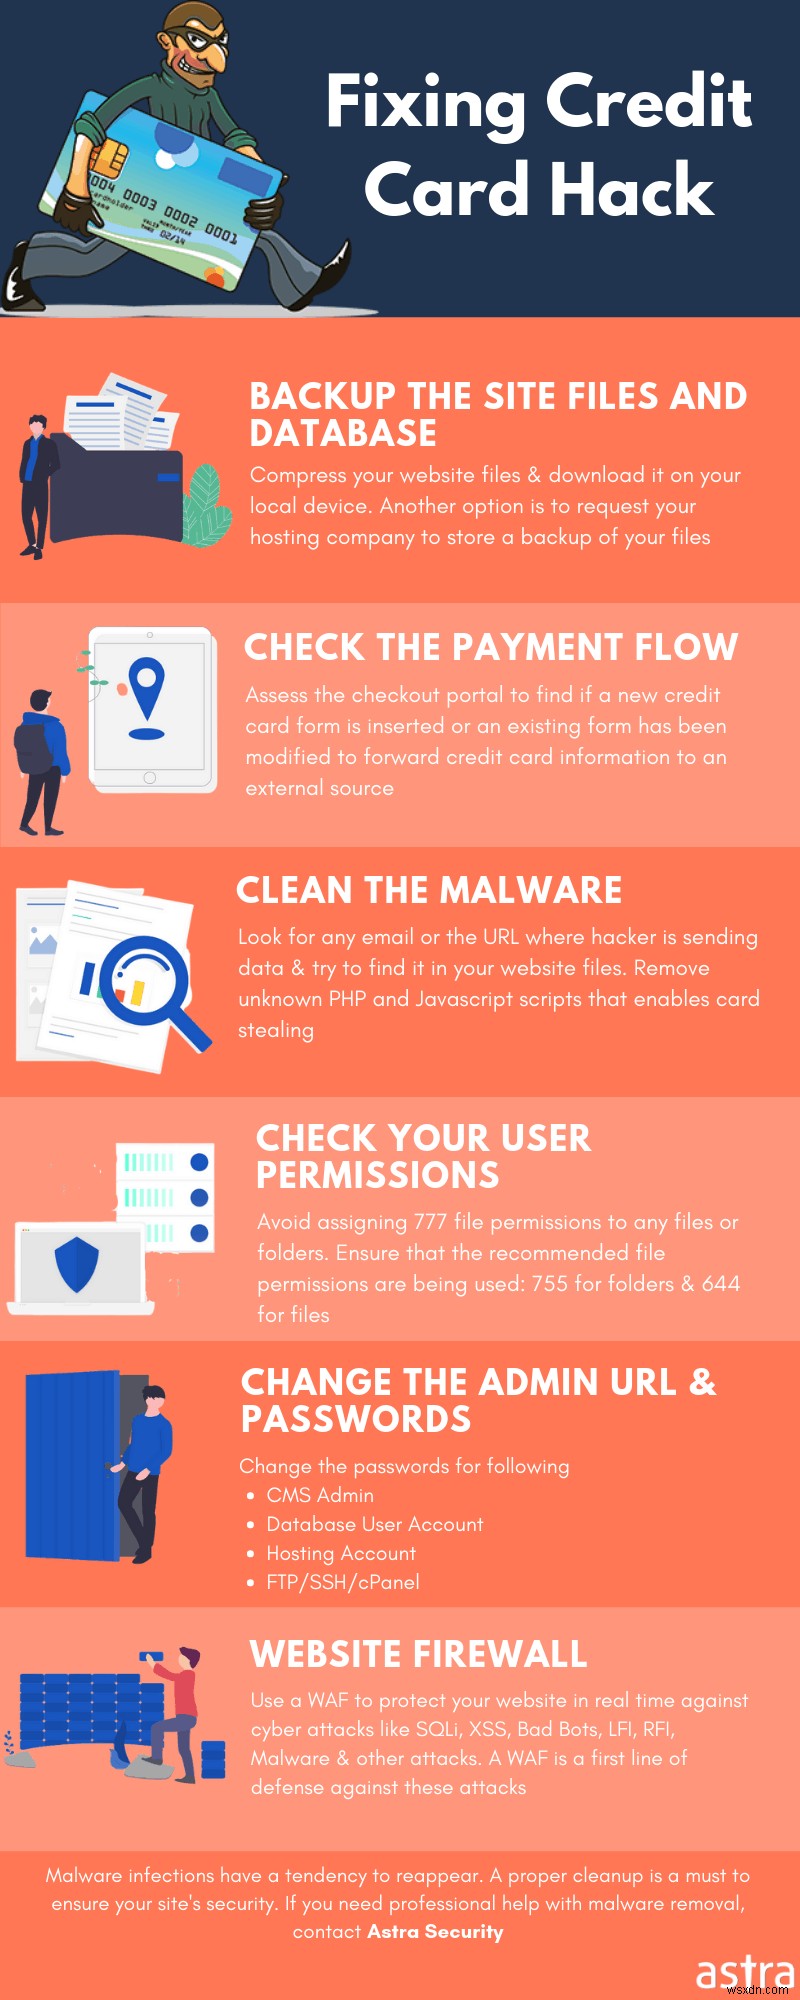
Vi phạm hướng dẫn của PCI-SSC có thể mở cửa cho hack thẻ tín dụng trong cửa hàng.
2. Thay đổi tên người dùng admin cho cửa hàng Magento
Khi bạn đã đảm bảo tuân thủ PCI, hãy thay đổi tên người dùng admin mặc định. Luôn tránh dùng điều hiển nhiên như tên người dùng. Ví dụ, từ "admin", tên của bạn, tên trang web quá dễ đoán cho hacker và do đó nguy hiểm. Trang web Magento mới cài có email chủ dự án làm tên người dùng. Thay đổi email hardcoded mặc định của chủ dự án như sau:
- Đăng nhập vào Magento Admin Panel
- Đi đến System >> My Account
- Nhập tên người dùng mới duy nhất vào Trường "'Username'.
- Nhấp "Save Account" .
3. Thay đổi URL admin trong Magento
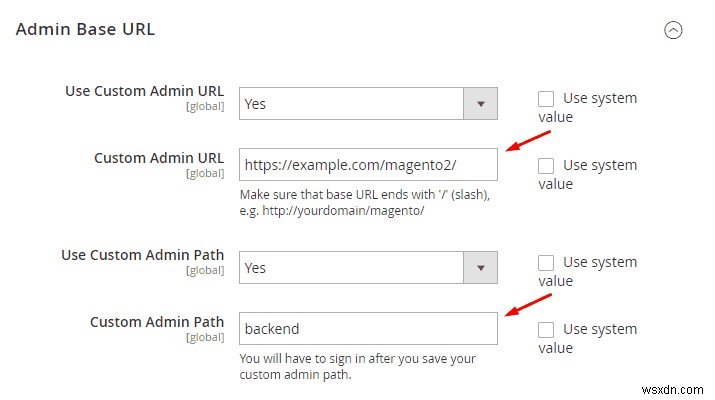
Gần như tất cả trang web có /admin làm URL mặc định cho trang admin. Không thay đổi URL admin mặc định trong Magento tạo ra lỗ hổng nghiêm trọng. Ngược lại, thay đổi URL mặc định sẽ ẩn trang admin, tăng cường bảo mật Magento. Ngoài ra, khuyến khích chọn giá trị khác "admin" hoặc "backend" hoặc thuật ngữ không dễ đoán.
Bạn có thể thay đổi URL admin mặc định theo các bước:
- Trong Admin Panel, chọn System > Configuration.
- Chọn Admin ở cột bên trái nhất.
- Đi đến Section Admin Base URL section, và làm như sau:
a) Đặt Use Custom Admin URL thành "Yes". Sau đó nhập URL admin tùy chỉnh định dạng:https://yourdomain.com/magento/
b) Đặt Custom Admin Path thành "Yes". Sau đó nhập tên đường dẫn admin tùy chỉnh. Chọn cái không dễ đoán bởi kẻ tấn công. - Cuối cùng, nhấn Save Config và đăng nhập với URL mới tạo.
4. Sử dụng xác thực 2 bước (2FA) cho đăng nhập Magento
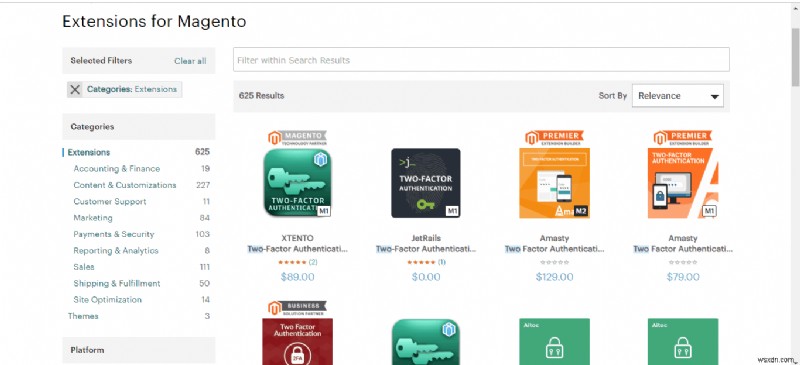
Xác thực 2 bước giảm đáng kể rủi ro bảo mật liên quan đến mật khẩu Magento. Ngay cả khi hacker có credential bị đánh cắp, họ đơn giản không thể đăng nhập admin panel do bảo mật thêm. Ngoài ra, 2FA cũng kiểm tra brute force. Bạn cũng có thể cài TFA cho trang đăng nhập để truy cập tài khoản người dùng xác thực.
Có nhiều extension cung cấp tiện ích 2FA, chọn tốt nhất dựa trên rating.
5. Sử dụng IP Whitelist và .htaccess trong Magento
Bước tiếp theo là IP Whitelist và .htaccess. Chỉ cho phép địa chỉ IP cụ thể truy cập admin panel Magento là cách thông minh bảo mật trang web. Vì vậy, dùng IP Whitelist và bảo vệ mật khẩu .htaccess để chặn truy cập vào bất kỳ hệ thống dev, staging, test nào. Vì đây là hệ thống rất nhạy cảm và bất kỳ xâm phạm nào sẽ dẫn đến rò rỉ dữ liệu khủng khiếp hoặc tấn công brute force.
Đây là cách sửa file .htaccess để bảo vệ URL khỏi kẻ tấn công ẩn:
a) Cho cài đặt Magento single-store view
b) Cho Store View trong Subdirectory
Nếu Magneto cài trong subdirectory hoặc store view làm subdirectory ảo của domain chính,
Ví dụ. https://www.getastra.com/features/
Ví dụ. https://www.getastra.com/en/
Ví dụ. https://www.getastra.fr/
Cách đơn giản khác để whitelist IP là dùng extension như Ultimate GeoIP Lockdown cho phép truy cập cửa hàng cho IP cụ thể. Với extension này, bạn dễ dàng chặn traffic từ quốc gia, khu vực, IP không mong muốn. Ngoài ra, cũng có thể chặn truy cập toàn bộ cửa hàng, sản phẩm cụ thể và trang web.
6. Sử dụng mật khẩu mạnh
Nếu bạn vẫn dùng mật khẩu dễ đoán, hãy cân nhắc lại. Mật khẩu mạnh giúp bạn:
- Bảo vệ thông tin cá nhân
- Bảo vệ email, file và nội dung khác
- Ngăn chặn ai đó truy cập tài khoản
Mật khẩu mạnh đứng vững trong khủng hoảng như brute force attack. Bây giờ, mật khẩu mạnh là gì và không mạnh là gì? Kết hợp chữ, số, symbol làm mật khẩu mạnh. Vì mật khẩu phân biệt chữ hoa thường, dùng cả hai làm nó mạnh hơn. Độ dài lý tưởng 8-14 ký tự. Ngược lại, mật khẩu yếu dùng từ, cụm từ, tổ hợp dễ đoán. Ví dụ: password, 12345678, 9874561, v.v. là mật khẩu yếu.
Bạn có thể tự tạo mật khẩu hoặc dùng generator online. Nếu tự tạo, xem hướng dẫn – "Cách tạo mật khẩu an toàn".
Ví dụ chuyển mật khẩu đơn giản thành mạnh:
Thay chữ bằng số và symbol. Ví dụ: "Spooky Halloween" thành "sPo0kyH@ll0w3En"
7. Giới hạn lần đăng nhập cho Magento Admin
Cách an toàn khác khóa admin panel khỏi kẻ tấn công là giới hạn lần đăng nhập thất bại. Bạn cũng có thể giới hạn tối đa yêu cầu reset mật khẩu. Điều này bảo vệ trang web khỏi thử đăng nhập không xác thực.
Để cấu hình, làm theo bước:
Cho Magento 1.x:
- Đăng nhập admin panel.
- Đi System.
- Sau đó Configuration.
- Nhấp Advanced> Admin.
- Mở rộng Security option. Sửa cài đặt tương ứng
Cho Magento 2.x:
- Đăng nhập admin panel.
- Đi Stores> Settings
- Sau đó Configuration.
- Nhấp Advanced> Admin.
- Mở rộng Security option. Sửa cài đặt
Blog liên quan – Bảo vệ đăng nhập Magento
8. Bật Captcha cho đăng nhập và biểu mẫu Magento
CAPTCHA là viết tắt của Complete Automated Public Turing test để phân biệt máy tính và con người. Rõ ràng. Vì vậy, CAPTCHA là cược tốt nhất ngăn chặn bot attack trên admin panel Magento. Bạn có thể bật CAPTCHA bằng các bước:
Cho Magento 1.x:
- Đi System
- Nhấp Configuration
- Đi Advanced >> Admin ở panel trái
- Mở rộng CAPTCHA section; Chọn "Yes" bật CAPTCHA.
Cho Magento 2.x:
Đi Stores> Settings> Configuration> Advanced> Admin> CAPTCHA
- Đi Stores >> Settings
- Nhấp Configuration
- Đi Advanced >> Admin panel trái
Mở rộng CAPTCHA section; Chọn "Yes" bật CAPTCHA.
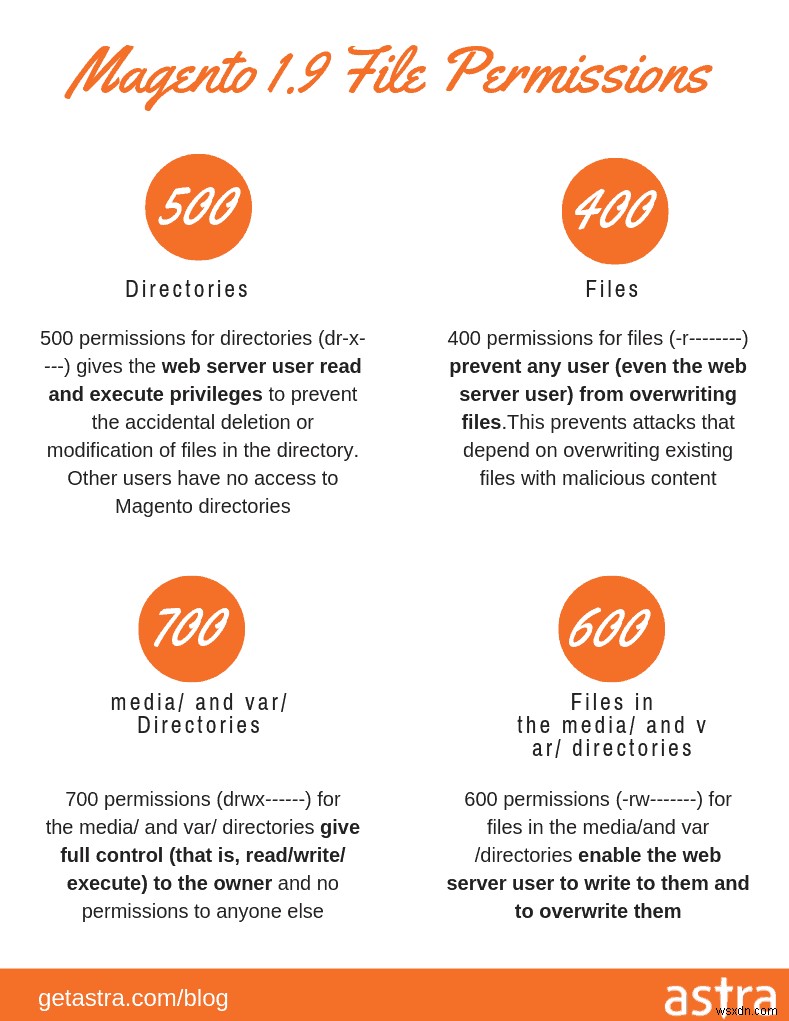
9. Đặt quyền file và thư mục khuyến nghị trong Magento Store
Để tùy chỉnh Magento cho nhu cầu kinh doanh, bạn có thể phải customize platform. File, thư mục và quyền của chúng đóng vai trò quan trọng. Tuy nhiên, cũng phức tạp.
Là người chịu trách nhiệm bảo mật, khuyến khích quyền 755 cho thư mục và 644 cho file. Tuy nhiên, một số file Magento có thể cần quyền khác. Danh sách tất cả file và quyền sẽ làm hướng dẫn quá dài, nhưng chúng tôi có hướng dẫn "Cách đặt quyền file Magento đúng" sẽ giúp.
Đọc thêm: PHP Web Shell
Đặt quyền thư mục:
- Truy cập web qua FTP.
- Đi thư mục cài Magento. VD: (/path/to/your/Magento/install/)
- Chuột phải thư mục, chọn File Permissions
- Cửa sổ mới mở. Nhập "700" vào Numeric value.
- Bật "Recurse into subdirectories". Chọn "Apply to directories only".
- Nhấn OK.
- Quá trình có thể mất vài phút cho nhiều file.
Đặt quyền file:
- Truy cập web qua FTP.
- Đi nơi Magento cài. VD: (/path/to/your/Magento/install/)
- Chuột phải file, chọn File Permissions
- Cửa sổ mới. Nhập "600" vào Numeric value.
- Bật "Recurse into subdirectories". Chọn "Apply to files only".
- Nhấn OK.
- Quá trình có thể mất vài phút.
10. Đặt vai trò và quyền người dùng khuyến nghị trong Magento Store
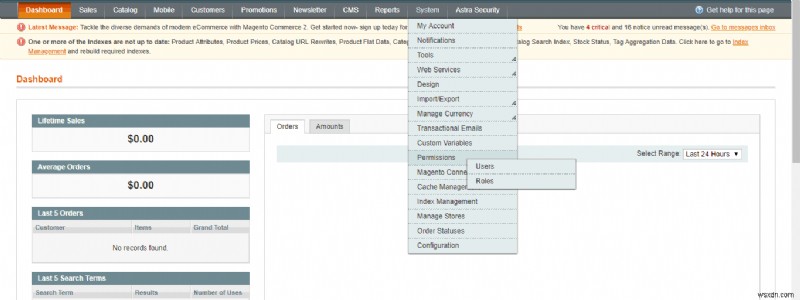
Đặt đúng vai trò người dùng giúp tách nhiệm vụ. Cũng tăng cường bảo mật vì không phải user nào cũng có tất cả quyền. Có nhiều cấp độ quyền. Bạn có thể gán vai trò cho user dựa trên nhiệm vụ và sở thích.
Các bước đặt quyền đúng:
- Đăng nhập web, đi 'System'
- Nhấp 'Permissions', thấy 'Users' & 'Roles'
- 'Roles' là nơi định nghĩa vai trò, 'Users' là nơi gán.
11. Sao lưu dữ liệu thường xuyên
Trong trường hợp tấn công bất ngờ, backup có thể cứu trang web. Backup tốt khôi phục web bị hack trong vài phút. Đây là disaster management tốt nhất. Nhưng để backup hoạt động, cần lo vài việc:
- file nào include
- tần suất backup
- chức năng backup
Trước khi backup, hiểu nhu cầu. Backup phải include tất cả file cần cho cấu hình, giao diện, vận hành web.Magento cho 4 loại backup:
- System Backup (source code + database + media),
- Database Backup (chỉ database),
- Database and Media Backup, và
- System without Media Backup.
Lưu ý:
- Đặt web vào Maintenance mode trước backup. Web tự thoát Maintenance sau backup.
- Đảm bảo server và database backup ở vị trí external khác server.
System backup là backup chức năng nhất vì include source code và database. Tuy nhiên, bạn có thể mix loại theo nhu cầu.
Về tần suất backup. Tùy thuộc vào tần suất cập nhật nội dung. Có thể daily, weekly, monthly.
Phương pháp backup, có thể manual hoặc tự động.
Mục đích backup là khôi phục web về vị trí ban đầu khỏe mạnh. Vì vậy, luôn kiểm tra backup kỹ. Trong trường hợp web lớn, restore backup quá tẻ nhạt và tốn thời gian. Trong tình huống đó, tốt nhất làm việc với host để triển khai giải pháp backup database chuyên nghiệp.
12. Cập nhật bản vá bảo mật Magento 2.0 thiếu
Chạy web trên phiên bản cũ, dễ bị tổn thương vẫn là nguyên nhân chính hack trong CMS. Luôn chạy cửa hàng trên Magento mới nhất. Điều này đảm bảo cài đặt không có lỗ hổng. Mỗi cập nhật bao gồm cải tiến bảo mật mới nhất. Kiểm tra cập nhật tại – https://magento.com/security
Nếu vì lý do gì không thể nâng cấp lên mới nhất, hãy chắc cài tất cả security patches như Magento khuyến khích. Mặc dù Magento phát hành patch cho vấn đề lớn, phiên bản mới cũng có cải tiến thêm giúp bảo mật.
13. Cài extension từ nguồn uy tín
Extension bên thứ ba không cập nhật và dễ bị tổn thương lại là nguyên nhân chính nhiều hack. Chỉ cài extension từ nguồn uy tín. Kiểm tra stats và review Magento Marketplace, xác định developer nào có profile uy tín. Ví dụ, FMEextenstions có dấu ấn mạnh trên Magento Marketplace, cung cấp nhiều extension đã xác minh.
Không bao giờ dùng extension trả phí trên torrent hoặc trang khác. Kiểm tra support của extension. Đó là thứ 2 quan trọng sau khi kiểm tra extension có cập nhật, maintain thường xuyên. Luôn kiểm tra extension cho vấn đề bảo mật trước khi cài.
Không nhấp link đáng ngờ hoặc mở email đáng ngờ. Không tiết lộ mật khẩu server hoặc admin Magento. Kiểm tra định kỳ truy cập admin trái phép. Làm việc với hosting provider xem log server phát hiện hoạt động đáng ngờ. Hệ thống phát hiện xâm nhập (IDS) trên mạng.
14. Bảo mật Magento Store với Web Application Firewall
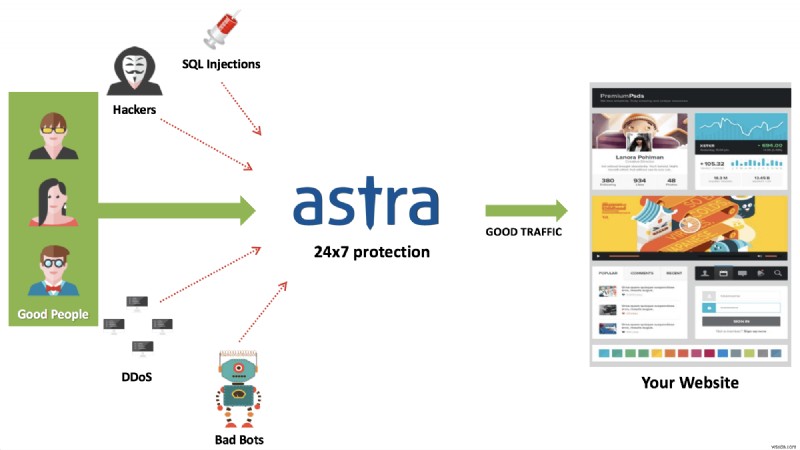
Cửa hàng thương mại điện tử là mục tiêu hàng đầu hacker. Dùng Web Application Firewall như Astra giúp phân tích traffic và phát hiện pattern đáng ngờ. Firewall chặn traffic độc hại và IP cố gắng hack web. Bảo vệ cửa hàng khỏi XSS, LFI, RFI, SQLi và 100+ mối đe dọa.
Đừng tin lời chúng tôi.Xem tự mình!
Bên trong Astra
Có firewall trên web giống có khiên bảo mật. Firewall là cách tốt nhất triển khai cơ chế giám sát web real-time. Đây là cách Astra firewall bảo vệ web:
15. Củng cố Server
Bảo mật server là trụ cột khác của cấu trúc bảo mật cửa hàng. Trước khi host web, cân nhắc provider cho các ưu đãi:
- Bảo mật
- Hỗ trợ
- Tùy chỉnh
- Thời gian tải
Nếu có thể, hỏi host biện pháp bảo mật họ lấy. Kiểm tra support. Hosting không support thích hợp có thể trở nên frustrating nếu sự cố. Managed hosting giải quyết vấn đề gọn gàng. Với managed hosting, bạn có host chuyên biệt, lo web và giải quyết khẩn cấp 911.
Ngoài managed hosting, cloud hosting đang hot. Cloud hosting giảm load time vì info từ cluster gần nhất. Nhiều công ty như Amazon, Serverguy, v.v. cung cấp cloud hosting giá tin cậy.
16. Kiểm tra bảo mật Magento
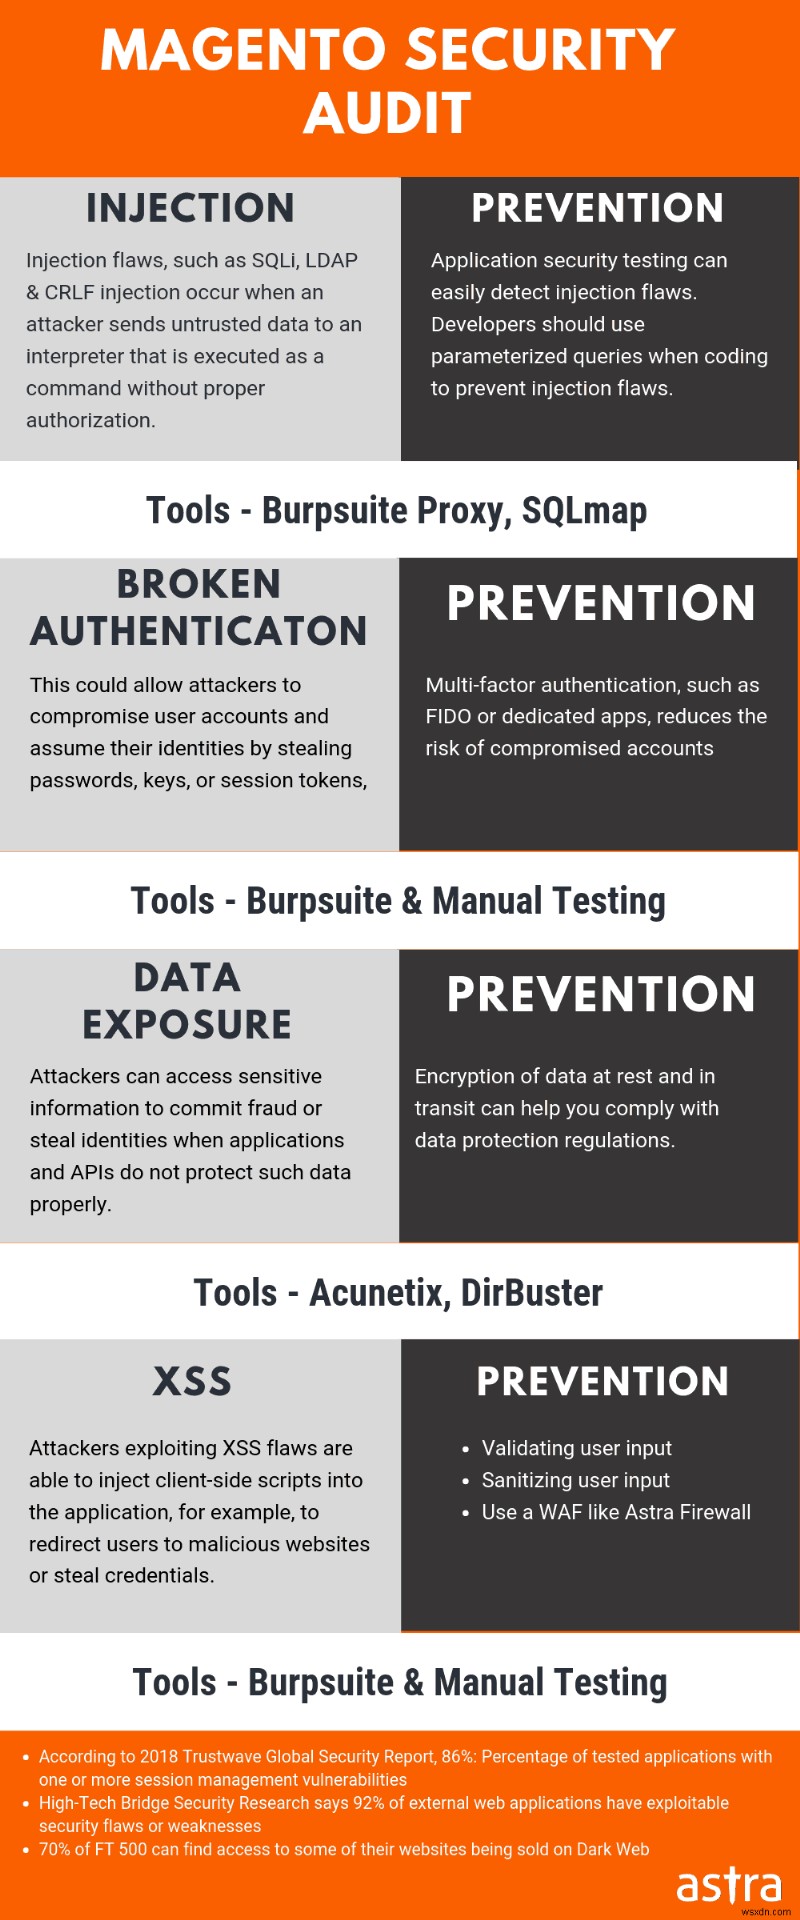
Duy trì web cũng bao gồm audit thường xuyên. Security audit giúp xác định lỗ hổng, backdoor, cấu trúc bảo mật gãy trước khi hacker làm. Bây giờ, audit sâu như vậy có thể không feasible cho chủ doanh nghiệp. Tuy nhiên, bạn có thể chọn professional security audit bởi Astra.
Chuyên gia bảo mật Astra thực hiện audit bảo mật toàn diện và pentesting cho bạn, trong khi bạn làm kinh doanh. Audit này sẽ khám phá mọi lỗ hổng, khe hở, backdoor trang web có. Kỹ sư bảo mật cũng giúp bạn bước sửa và hứa ở lại đến khi dev sửa xong.
Bảo mật Magento: Cuối cùng…
Tôi biết, xây dựng cửa hàng online sôi động cần nỗ lực khổng lồ, duy trì hơn. Nhưng không phải không thể. Thực lòng, đó là ngược lại. Và hy vọng tôi đã thiết lập các biện pháp bảo mật thiết yếu. Làm theo thực hành cơ bản và tăng cường bảo mật online gấp mười.
Nếu bạn nghĩ chúng tôi thiếu gì, bình luận dưới. Tôi sẽ rất vui nghe!