
Với sự phát triển của thương mại điện tử, mối đe dọa đối với bảo mật của nó là một mối quan tâm lớn. Đối với thương mại điện tử Magento, một rủi ro lớn đến từ các tấn công Magecart. Magecart là một nhóm các card skimmer (kẻ cắp dữ liệu thẻ) đã chủ động nhắm mục tiêu các trang web Magento đã lâu. Các trang web bị hack bởi nhóm Magecart thường có mã JS độc hại được chèn vào trang thanh toán (checkout) để cắp chi tiết thẻ tín dụng của khách hàng. Một dấu hiệu rõ ràng của việc bị hack bởi card skimmer Magecart là nhiều khách hàng khiếu nại về lạm dụng thẻ. Nếu bạn đã trở thành nạn nhân của tấn công Magecart, đây là những gì bạn nên làm.
Triệu chứng Magento bị hack bởi Magecart
Mặc dù việc xác định xâm phạm Magento có thể khó khăn lúc đầu, nhưng sẽ có một số dấu hiệu tiết lộ rằng cửa hàng Magento của bạn đã bị tấn công bởi MageCart:
- Khách hàng khiếu nại về lạm dụng thẻ: Dấu hiệu đầu tiên sẽ là tăng các khiếu nại của người tiêu dùng về vấn đề thanh toán. Các khiếu nại sẽ liên quan đến đơn hàng đã thanh toán nhưng đơn hàng không do họ đặt. Đây là những trường hợp điển hình của lạm dụng thẻ. Sự gia tăng các khiếu nại như vậy từ phía người bán là một cờ đỏ lớn và chỉ báo của tấn công Magecart.
- Thay đổi דרמט在行為 của người tiêu dùng: Dấu hiệu tiếp theo bạn phải cẩn trọng là sự thay đổi trong loại đơn hàng. Giả sử, nếu chàng trai 18 tuổi trên cổng của bạn đột ngờ đặt tã cho trẻ nhỏ, sự cảnh giác của bạn rất quan trọng trong kịch bản này. Thường, sự thay đổi hành vi mua sắm của người tiêu dùng là dấu hiệu sớm rằng có điều gì đó không ổn.
- Không khớp địa chỉ thẻ & địa chỉ thanh toán: Trong biểu mẫu thanh toán, thay đổi địa chỉ giao hàng, rất xa nhau là triệu chứng khác rằng Magento bị hack bởi Magecart. Các dấu hiệu này sẽ cho bạn biết rằng có sự thay đổi người mua sản phẩm, điều mà bạn cần cảnh giác. Thường trong những trường hợp này, tốt nhất là gọi số điện thoại của chủ tài khoản để xác nhận.
- Thao túng giá trên đơn hàng: Thao túng giá mua về 0 hoặc thay đổi thanh toán mua sản phẩm là các dấu hiệu khác bạn phải nhận thức. Nếu trên nền tảng thương mại điện tử của bạn, sản phẩm được gửi nhưng không nhận được số tiền, bạn đang ở trong rủi ro.
Magento bị hack? Điều bạn nên biết với tư cách người dùng?
Là người dùng, rất khó biết xem cổng bạn đang mua có bị hack hay không. Tuy nhiên, chú ý kỹ vào hóa đơn và các khoản thanh toán từ thẻ của bạn sau khi mua từ một cửa hàng có thể tiết lộ xem cửa hàng đó có bị hack hay không. Khi bạn chắc chắn dữ liệu của mình đã bị hack, điều đầu tiên bạn nên làm là liên hệ chi nhánh ngân hàng gần nhất và hủy thẻ tín dụng để không có giao dịch hại nào khác được thực hiện.
Sau đó, việc thông báo cho cổng (hoặc trang web Magento) về vấn đề trở nên quan trọng. Nêu khiếu nại là cần thiết, ngay cả khi bạn đã chặn thẻ. Khi bạn nêu khiếu nại, bạn đưa hack vào nhận thức của những người liên quan và cứu người khác khỏi mất dữ liệu. Ngoài ra, bạn cũng có thể yêu cầu bồi thường cho thiệt hại do sự cố này gây ra.
Nếu bạn là chủ cửa hàng, đây là cách gỡ hack Magecart
Sau khi cửa hàng Magento của bạn bị hack, việc biết kế hoạch khôi phục trở nên quan trọng.
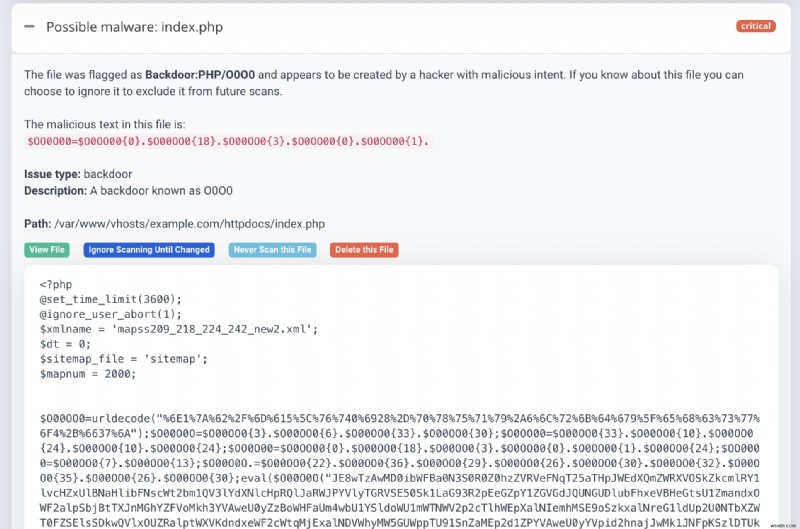
1. Bước đầu tiên là quét trang web của bạn bằng trình quét mã độc.
Bằng cách này, bất kỳ mã JS độc hại nào trên trang web của bạn sẽ bị gắn cờ cùng một lúc. Và bạn có thể dễ dàng xem xét và xóa chúng. Tuy nhiên, nếu bạn không biết sự khác biệt giữa mã tốt và mã độc hại, hãy thuê ai đó có thể xem xét trang web của bạn và xóa mã độc cho bạn. Giải pháp bảo mật hàng đầu – Astra Security cung cấp dịch vụ Gỡ mã độc xuất sắc. Thời gian xử lý của họ là tốt nhất trong ngành với chỉ 4-6 giờ.
2. Giữ bản sao lưu trang web là bước thứ hai để nhanh chóng trực tuyến trở lại!
Ngay cả khi bạn có kiến thức kỹ thuật trước đó, chúng tôi khuyến khích bạn giữ bản sao lưu trang web trước khi nhảy vào thay đổi trang web, phòng khi có sự cố. Thường, tìm mã JS độc hại là nhiệm vụ khó khăn. Do đó, trang web đã sao lưu giúp khôi phục cửa hàng của bạn thật nhanh ngay cả khi bạn犯了错误。如果您是新手,请遵循此详细的 Magento 入侵移除指南。
Thay vào đó, nếu bạn đã có thói quen sao lưu, khôi phục một bản sao lưu tốt có thể ngay lập tức đảo ngược hack. Thách thức duy nhất với điều này là hack Magecart tự giấu mình trong nhiều tuần, làm cho việc đặt một timeline chính xác cho hack trở nên khó khăn. Vì vậy bạn có thể không biết bản sao lưu nào tốt và nào độc hại.
3. Đảm bảo cổng thanh toán an toàn là bước thứ ba để an ninh mạng
Thanh toán được thực hiện cho trang web của bạn thường được thực hiện qua thẻ nhựa. Bảo mật cổng thanh toán, sao cho không có hoạt động lừa đảo (phishing) hoặc pharming diễn ra. Bảo mật cổng thanh toán qua mã hóa dữ liệu và khóa riêng tư là các bước thiết yếu. Chuyển sang chế độ thanh toán tiền điện tử (crypto-currency) cũng là xu hướng vì nó an toàn hơn.
4. Các bước tiếp theo cần thiết để tăng cường bảo mật cửa hàng trực tuyến
- Trang web nên được bảo vệ bằng trình dọn mã độc. Tường lửa trên trang web bảo vệ trang web khỏi các tấn công độc hại
- Thay đổi thông tin đăng nhập và URL cho phần quản trị thường xuyên
- Bảo mật các file quan trọng bằng mã hóa và phân quyền.
Danh sách kiểm tra tóm tắt: Magento bị hack bởi Magecart
- Xác định mối đe dọa trên trang web của bạn và chi tiết thẻ bị xâm phạm.
- Tạo bản sao lưu cho dữ liệu quan trọng trên trang web.
- Tính toàn vẹn của file phải được giữ nguyên. Sử dụng lệnh SSH để kiểm tra tính toàn vẹn file và lệnh diff để phát hiện sự khác biệt.
- Xem xét tài khoản người dùng bằng cách đăng nhập vào Admin Panel. Kiểm tra số ID và tên người dùng lạ! Xóa chúng từ phía bạn.
- Sử dụng Safe Browsing Site, kiểm tra báo cáo an toàn của trang web. Chỉ áp dụng nếu trang web bị cấm bởi Google vì lý do bảo mật.
- Sửa trang web bằng cách đăng nhập qua SSH và tìm kiếm các thay đổi gần đây trong nội dung trang web. Tìm kiếm domain độc hại, xem xét các file được chỉ ra bởi diff, và khôi phục hệ thống.
- So sánh các file đáng ngờ với bản sao lưu sạch của trang web. Loại bỏ các file và mã độc khỏi các file.
- Sau khi thay đổi, hãy chắc chắn kiểm tra trang web trước khi đưa lên live!
Việc giải quyết vấn đề này có thể rất kỹ thuật. Nếu bạn không thoải mái với các kỹ thuật, đừng ngần ngại tham khảo Astra Security. Với kinh nghiệm phong phú trong lĩnh vực an ninh mạng, Astra Security đảm bảo giải pháp nhanh chóng với vấn đề này. Liên hệ họ ngay để giải quyết vấn đề Magento bị hack bởi Magecart trong vài giờ!