
Giáng sinh không phải lúc bị sa thải. Nếu nhận email thông báo sa thải, hãy cẩn thận – có thể là chiến dịch lừa đảo (phishing) Dridex mới. Xuất hiện lần đầu khoảng 2011-2012, Dridex là Trojan dùng web injecting và nhận file cấu hình động để đánh cắp tiền.
Trước đây gọi là Cridex, malware này dựa trên Zeus Trojan. Kể từ đó, nó không ngừng tiến hóa, và gần đây được phát hiện khai thác lỗ hổng log4j.
Bài viết giải thích Dridex và cách an toàn trước nó.
Được khám phá bởi nhà nghiên cứu bảo mật và người dùng Twitter @ffforward, nó gây hỗn loạn và lừa nhiều người.
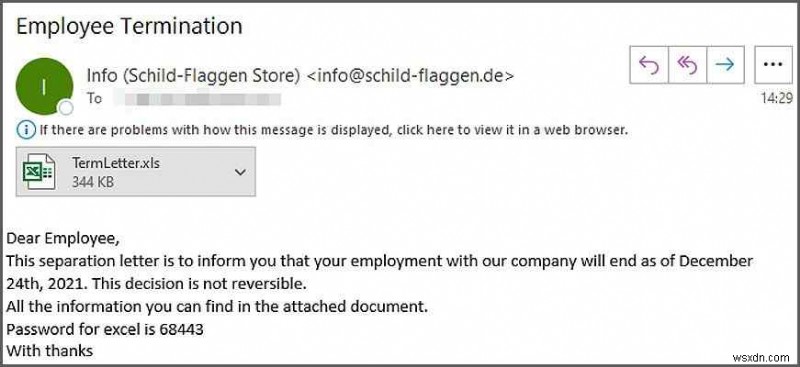
Hacker gửi email thông báo sa thải để lừa người dùng, malware lan khi người dùng mở và tải đính kèm. Thư mục ẩn dưới ProgramData và lan malware từ đó.
Dridex Malware Là Gì?
Phân loại là Trojan, Dridex là malware đáng sợ nhất năm 2021. Mục tiêu: thông tin ngân hàng của nạn nhân – đánh cắp thông tin nhạy cảm: thông tin đăng nhập ngân hàng & quyền truy cập tài chính từ trong tài khoản ngân hàng. Qua 10 năm, Trojan được cập nhật nhắm đến nhiều người dùng Windows hơn. Để cài malware, hacker gửi email spam, lừa người dùng mở đính kèm chứa Dridex ẩn trong file Excel hoặc Word. Dridex ảnh hưởng 3-4% tổ chức trên toàn cầu.
Dridex Hoạt Động Như Thế Nào?
Để lan truyền, tội phạm gửi email giả mạo chính thức. Email lừa đảo có đính kèm file Word/Excel. Khi mở file, macro nhúng trong file được kích hoạt, bắt đầu tải Dridex. Sau đó, malware đánh cắp chi tiết ngân hàng, thực hiện giao dịch tài chính gian lận.
Để đánh cắp thông tin, malware chèn keylogger ghi lại mọi phím bấm, cho hacker đánh cắp thông tin đăng nhập, mật khẩu ngân hàng. Ngoài ra, Dridex cho phép tấn công tiêm mã (injection attacks) để tải thêm malware, kích hoạt lệnh từ xa hoặc tiêm mã độc vào chương trình cụ thể. Tất cả thông tin thu thập được mã hóa thành gói tin và gửi qua mạng P2P dưới dạng XML hoặc binary tùy phiên bản.
Điều Gì Làm Dridex Nguy Hiểm & Có Phát Hiện Được Không?
Vì là Trojan, Dridex dễ vượt qua phát hiện của antivirus dựa trên chữ ký (signature-based). Tuy nhiên, nếu dùng antivirus như Systweak Antivirus thường xuyên cập nhật cơ sở dữ liệu định nghĩa, phát hiện Dridex & các mối đe dọa tiến hóa liên tục trở nên dễ dàng.
Nếu công cụ bảo mật bạn dùng chỉ dựa trên phát hiện chữ ký, không thể phát hiện Dridex.
Để biết thêm về Systweak Antivirus, đọc bài đánh giá.
Cách Bảo Vệ Trước Dridex
May mắn thay, bảo vệ trước Dridex dễ dàng hơn phát hiện nó. Cần nhớ:
- Cẩn thận khi mở email đính kèm từ người lạ.
- Tránh mở email/file đáng ngờ từ địa chỉ ẩn danh.
- Chỉ tải file từ nguồn tin cậy.
- Luôn cập nhật ứng dụng, hệ điều hành, trình duyệt.
- Dùng phần mềm phát hiện malware KHÔNG dựa trên chữ ký.
- Đào tạo nhân viên nhận diện email phishing/spam.
Cách Loại Bỏ Dridex Malware
Có thể xóa thủ công Dridex; tuy nhiên, không khuyến khích. Nên dùng chương trình antivirus phát hiện và xóa mối đe dọa mới như Dridex. Phần mềm như Systweak Antivirus có thể dùng để phát hiện và xóa Dridex. Quét bằng công cụ bảo mật, khi phát hiện 위협, phần mềm cho tùy chọn quarantine (cô lập). Sau đó, yêu cầu khởi động lại để áp dụng thay đổi. Sau khi phát hiện Dridex hoặc malware, đổi thông tin đăng nhập ngân hàng và thông tin xác thực khác để an toàn.
Tóm Lại –
Dridex, malware ngân hàng, lan nhanh qua email độc hại. Vì vậy, để an toàn, cần biết hacker hoạt động như thế nào. Bài viết giải thích cách nhóm hacker Evil Corp dùng malware đánh cắp thông tin tài chính và cách bảo vệ.
Vì vậy, nếu nhận email trước Giáng sinh nói bạn bị sa thải, hãy liên hệ bộ phận bảo mật trước khi mở email. Cách tốt nhất an toàn: không mở email từ người lạ, không tải/mở đính kèm.
Hy vọng bạn thích thông tin chia sẻ. Hãy để ý kiến ở phần bình luận!