
Malware có nhiều hình thức và mức độ khác nhau và ở đây chúng ta sẽ thảo luận về một trong những malware nguy hiểm nhất, Malware Không Tệp (Fileless Malware).
Chính tên gọi đã gợi lên nhiều tò mò, làm sao malware này lan truyền khi không có tệp nào liên quan. Cụ thể hơn, bạn có thể nghĩ làm sao Fileless Malware xâm nhập PC của tôi khi ví dụ, bạn甚至没有下载文件 (haven't even downloaded a file).
Cũng Đọc: Malware: Cuộc Chiến Chúng Ta Chưa Bao Giờ Yêu Cầu
Làm sao để đi sâu một chút vào bộ não của kẻ tấn công? Kẻ tấn công có thể sử dụng Fileless Malware –
- Vì, trong hoàn cảnh bình thường, nó sẽ không bị phát hiện bởi Antivirus. Tại sao? Chúng ta sẽ thảo luận sau.
- Không có tệp hoặc chữ ký số (digital signature) để phát hiện.
- Kẻ tấn công chủ yếu sử dụng các công cụ hợp pháp ngay trong Windows. Theo một cách, kẻ tấn công sẽ biến Windows chống lại chính nó.
Bây giờ hãy đi sâu hơn, được không?
Fileless Malware Là Gì?
Fileless Malware, như tên gợi ý, là chương trình độc hại không dựa vào tệp để lan truyền malware. Điều này có nghĩa là nó không cần lây nhiễm tệp với virus để gây phá hoại. Vậy nó khai thác máy tính như thế nào? Nó khai thác các ứng dụng thường dùng và công cụ tích hợp để thực hiện tấn công. Nó sử dụng các chương trình hợp pháp để lây nhiễm PC. Theo một cách, nó biến PC Windows của bạn chống lại chính nó. Điều làm Fileless Malware khác biệt so với tấn công truyền thống là kẻ tấn công không cài đặt mã trên PC bị nhiễm và do đó Fileless Malware khó phát hiện.
Fileless Malware Hoạt Động Như Thế Nào?
Fileless Malware thuộc loại tấn công LOC (low-observable characteristics - đặc điểm quan sát thấp). Đây là các tấn công lén lút né tránh phát hiện bởi hầu hết giải pháp bảo mật. Fileless Malware hoạt động trong Bộ Nhớ Truy Cập Ngẫu Nhiên (RAM) của máy tính và không bao giờ chạm đến ổ cứng. Kẻ tấn công thay vào đó sử dụng phần mềm dễ bị tổn thương đã có sẵn trên máy tính để chiếm quyền điều khiển và thực thi tấn công.
Khi kẻ tấn công có quyền truy cập vào máy tính của bạn, kẻ tấn công có thể khai thác Windows Management Instrumentation (WMI) hoặc Windows PowerShell để thực hiện hoạt động độc hại.
Đến một lúc, bạn có thể tự hỏi, trời ơi làm sao nó vượt qua giải pháp bảo mật của tôi? Vì nhiều công nghệ bảo mật tin tưởng các tiện ích này, các hoạt động độc hại có thể không bị phát hiện. Hơn nữa, vì Fileless Malware không để lại gì được ghi trực tiếp lên ổ cứng, không có tệp nào được lưu để phần mềm bảo mật quét. Thêm vào đó, Fileless Malware không để lại dấu chân hoặc chữ ký mà Antivirus của bạn thường nhận diện.
Các Giai Đoạn Khác Nhau Của Fileless Malware Là Gì?
Giai Đoạn I:
Kẻ tấn công khai thác lỗ hổng và sử dụng kịch bản web (web scripting) để giành quyền truy cập từ xa.
Giai Đoạn II:
Sau khi kẻ tấn công đã giành được quyền truy cập, hắn tiếp tục cố gắng lấy thông tin xác thực của môi trường bị xâm phạm để di chuyển sang các hệ thống khác trong môi trường đó.
Giai Đoạn III:
Kẻ tấn công sửa đổi registry (sổ đăng ký) để tạo cửa sau (backdoor).
Giai Đoạn IV:
Kẻ tấn công thu thập dữ liệu cần thiết và sao chép nó vào một vị trí. Kẻ tấn công sau đó sử dụng các công cụ sẵn có và nén dữ liệu bằng các công cụ hệ thống sẵn có. Và kẻ tấn công cuối cùng, lấy dữ liệu ra khỏi môi trường bằng cách tải lên qua FTP.
Các Loại Tấn Công Fileless Malware Khác Nhau Là Gì?
Hãy xem một số loại Fileless Malware –
– Tiêm Mã V Vào Bộ Nhớ (Memory Code Injection) –
Như tên gợi ý, sử dụng kỹ thuật này, kẻ tấn công giấu mã độc trong bộ nhớ của một ứng dụng hợp pháp. Malware tiêm và phân phối bản thân trong khi các quy trình quan trọng cho hoạt động Windows đang chạy. Nói về ứng dụng hợp pháp, vì nó sử dụng chương trình Windows như WMI và PowerShell, các lệnh được thực thi được coi là an toàn, và do đó không kích hoạt cờ đỏ nào.
– Thao Tác Windows Registry (Windows Registry Manipulation) –
Trong quá khứ, Powelike và Kovter biến hệ thống của nạn nhân thành click bot và kết nối với quảng cáo click-through và trang web. Trong loại tấn công này, khi nạn nhân nhấp vào liên kết hoặc tệp độc hại, malware sử dụng quy trình Windows bình thường để ghi và thậm chí thực thi mã không tệp (fileless code) ngay trong registry.
– Kỹ Dựa Trên Script (Script-Based Techniques) –
Không nói rằng kỹ thuật này hoàn toàn vô hiệu, nhưng chắc chắn một điều, nó không dễ phát hiện. Hãy giải thích với hai cuộc tấn công phổ biến – SamSam Ransomware và Operation Cobalt Kitty. Trong khi cái trước là semi-fileless (bán không tệp). Trong cuộc tấn công này, payload (tải trọng) không thể phân tích nếu không có script ban đầu vì nó được giải mã tại runtime (thời gian chạy). Thêm vào đó, nó cũng yêu cầu mật khẩu ở phía người tạo. Nói về Operation Cobalt Kitty, đó là cuộc tấn công fileless nhắm vào một tập đoàn Châu Á gần 6 tháng bằng PowerShell độc hại. Cụ thể hơn, một email spear-phishing (nhắm mục tiêu) được dùng để xâm nhập hơn 40 máy chủ và PC.
Làm Thế Nào Để Bảo Vệ Hệ Thống Của Bạn Khỏi Fileless Malware?
Fileless Malware có thể đánh bại giải pháp Antivirus (một cái yếu) nhưng không có nghĩa là bạn không nên có nó trên máy tính. Hầu hết giải pháp Antivirus, bao gồm Windows Security của Microsoft, đều có khả năng ngăn chặn các hoạt động bất thường từ PowerShell (nếu có). Dưới đây là một số bước chú ý bạn nên thực hiện để tránh xa Fileless Malware nhất có thể.
- Thứ nhất và quan trọng nhất, không bao giờ nhấp vào liên kết đáng ngờ trên bất kỳ trang web nào. Bạn không nên truy cập các trang web bạn không tin tưởng.
- Cập nhật các ứng dụng trên máy tính, đặc biệt là những cái từ Microsoft.
- Chúng tôi khuyến khích có hai lớp bảo vệ Antivirus. Bạn có thể dùng Microsoft Defender và làm lớp bảo vệ Antivirus chính hoặc thứ hai trên hệ điều hành Windows, bạn có thể chọn T9 Antivirus.
Dưới đây là một số tính năng nổi bật của ứng dụng Antivirus này –
- Bảo vệ thời gian thực chống lại nhiều mối đe dọa độc hại.
- Bảo vệ chống PUP, zero-day threats (đe dọa ngày không), Trojan và nhiều hơn.
- Loại bỏ các lỗ hổng mới nổi.
- Nhiều lần quét để loại bỏ mối đe dọa.
- Lên lịch quét tại thời gian bạn muốn.
- Bảo vệ khai thác (Exploit protection) chống lại tệp không xác định.
- Bạn có thể xóa các mục khởi động không mong muốn.
- Tiện ích Antivirus nhẹ nhàng.
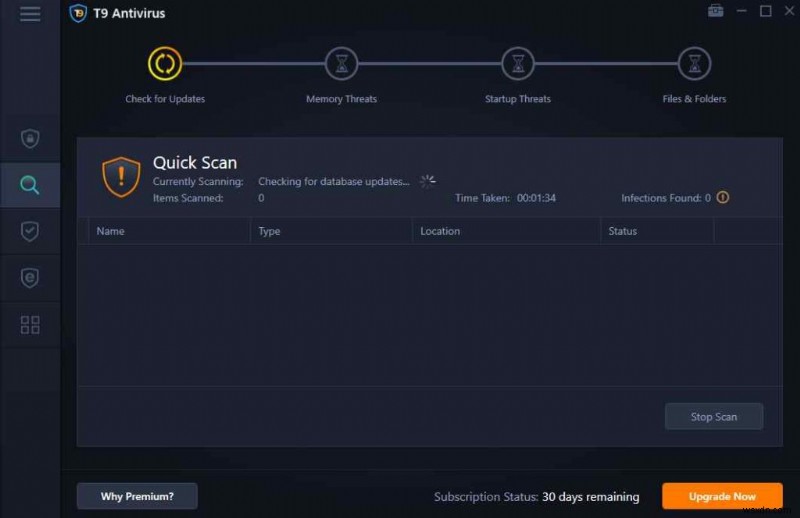
T9 Antivirus Hoạt Động Như Thế Nào?
1. Tải xuống và cài đặt T9 Antivirus
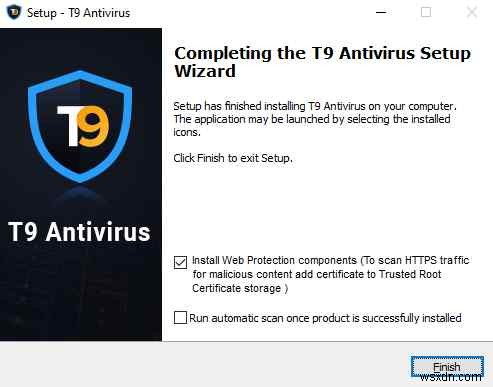
2. Để Antivirus cài đặt cập nhật.
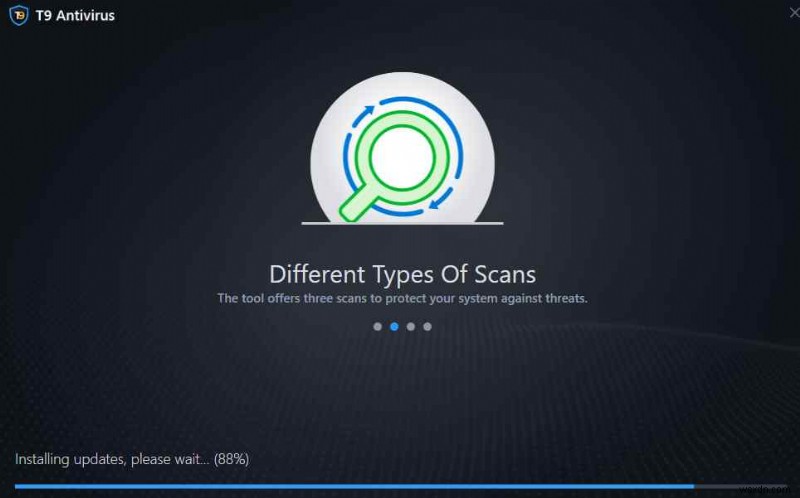
3. Nhấp vào nút SCAN NOW (QUÉT NGAY) màu cam.
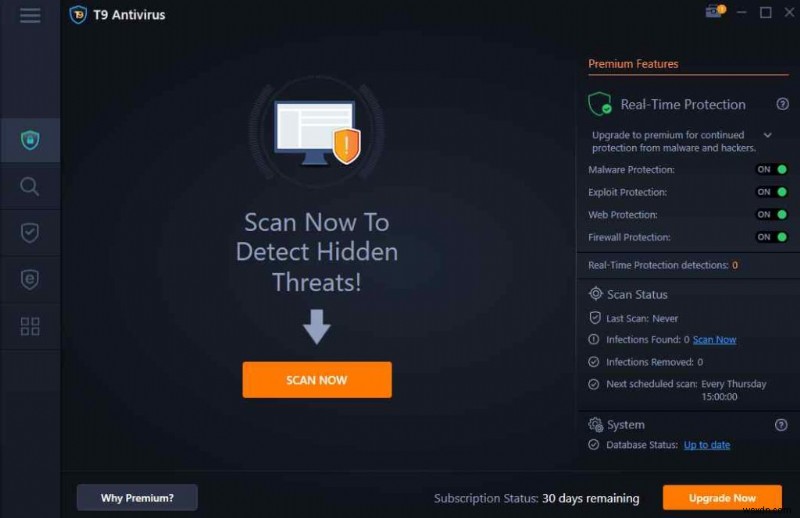
4. T9 Antivirus sẽ tìm kiếm bất kỳ mối đe dọa sắp tới nào.
Kết Luận
Malware có thể xuất hiện dưới nhiều hình thức và mức độ, và như chúng ta thấy từ Fileless Malware, các tác nhân đe dọa liên tục nâng cao thủ đoạn để đánh bại phòng thủ. Vì vậy, quan trọng là chúng ta không bao giờ được hạ thấp cảnh giác, bất kể bạn là công ty lớn hay cá nhân. Nếu bạn thích những gì đọc, hãy cho một like và chia sẻ với bạn bè và mọi người bạn quan tâm.
Câu Hỏi Thường Gặp
Q.1. Ví Dụ Của Fileless Malware Là Gì?
Một số ví dụ đáng chú ý của Fileless Malware bao gồm Code Red Worm (2001), SQL Slammer (2003), Operation Cobalt Kitty, Stuxnet (2010), UIWIX (2017), và Ramnit Banking Trojan.
Q.2. Virus Không Tệp (Fileless Viruses) Là Gì?
Fileless Virus hoặc Fileless Malware không sử dụng tệp thực thi truyền thống để thực hiện tấn công, thay vào đó, nó biến máy tính Windows của bạn chống lại chính nó bằng cách khai thác hệ điều hành và ứng dụng Windows hợp pháp.
Q.3. Có Phải Sâu (Worms) Là Fileless Malware?
Malware đầu tiên được phân loại là Fileless Malware là Code Red Worm tràn lan năm 2001. Nó tấn công máy tính chạy Dịch vụ Thông tin Internet (IIS) của Microsoft. Sâu phổ biến khác chỉ hoạt động trong bộ nhớ là Duqu 2.0.
Q.4. Windows Defender Có Phát Hiện Fileless Malware Không?
Microsoft cũng đã nâng cấp Windows Defender sao cho nó có thể phát hiện hoạt động bất thường từ chương trình hợp pháp như Windows PowerShell. Microsoft Defender đi kèm với Giao Diện Quét AntiMalware (AMSI), quét bộ nhớ, giám sát hành vi, và bảo vệ sector khởi động. Với sự giúp đỡ của những này, bạn có thể kỳ vọng ngăn chặn Fileless Malware.