Nhiều chủ sở hữu trang web liên hệ chúng tôi, lo lắng về SEO spam tiếng Nhật hoặc Japanese keyword hacking.
Japanese Keyword Hack Là Gì?
Trong hack từ khóa tiếng Nhật, văn bản tiếng Nhật tự động tạo bắt đầu xuất hiện trên trang web của bạn. Kỹ thuật Blackhat SEO này chiếm đoạt kết quả tìm kiếm Google bằng cách hiển thị từ tiếng Nhật trong tiêu đề và mô tả của các trang bị nhiễm. Điều này xảy ra khi các trang web khác nhau được trình bày cho công cụ tìm kiếm và người truy cập bình thường. Cuộc tấn công này còn gọi là "Japanese Keyword Hack", "Japanese Search Spam" hoặc "Japanese Symbol Spam".
Khi sử dụng hệ thống quản lý nội dung (CMS) như OpenCart, Magento, Drupal hoặc WordPress, bạn sẽ tìm thấy các trang SEO spam tiếng Nhật tự động tạo. Các trang này chứa liên kết liên kết (affiliate) đến cửa hàng bán hàng giả mạo thương hiệu. Các sản phẩm tiếng Nhật này được "spamvertised" (quảng cáo spam) để tăng doanh thu và tận hưởng liên kết ra từ trang của bạn.
Bạn bị nhiễm SEO spam tiếng Nhật? Nhắn tin cho chúng tôi qua widget chat và chúng tôi sẽ vui lòng giúp đỡ.
Nguyên Nhân Japanese Keyword Hack
Có thể có nhiều lý do cho việc xuất hiện hack tiếng Nhật trên trang web. Những phổ biến nhất:
Phiên Bản CMS Lỗi Thời
Nghiên cứu thống kê gây sốc này, bạn sẽ hiểu CMS lỗi thời là lý do số 1 trang web bạn có thể bị hack. Dù nhà phát triển CMS nhanh chóng phát hành bản vá bảo mật, chủ trang web thường bỏ qua. Những lỗ hổng bảo mật chưa vá trở thành lý do Japanese Keyword Hack sau này.

Plugin Thứ Ba
Không phải plugin nào cũng an toàn. Và chắc chắn đa số không được bảo trì và cập nhật thường xuyên. Do đó, bạn có thể muốn kiểm tra plugin trước khi cài. Ngoài ra, hạn chế dùng plugin thứ ba. Và nếu bắt buộc dùng, hãy kiểm tra cập nhật gần nhất, đánh giá và hỗ trợ. Plugin có bug là cơ hội cho Japanese Keyword Hack.
Duyệt Thư Mục Được Bật
Duyệt thư mục được bật cho phép hacker lấy chi tiết thư mục của bạn bằng tìm kiếm trực tuyến đơn giản. Kết quả có thể nguy hiểm cho trang web. Hacker sau đó dùng dữ liệu này thực thi Japanese keyword hack. Vì vậy, luôn đảm bảo tắt duyệt thư mục.
Quyền Tệp Không Đúng
Có quyền tệp không đúng là một lỗ hổng bảo mật khác. Theo quy tắc, tốt nhất đặt quyền 644 cho tệp và 755 cho thư mục. Ngoài ra, quyền khuyến nghị cho tệp nhạy cảm như config.php và thư mục nội dung là 400.
Japanese Keyword Hack – Tìm Kết Quả SEO Spam
-
Japanese SEO Spam: Xác Định Trang Bị Nhiễm Dùng Google Search
Bạn có thể tìm thấy các trang này bằng cách tìm
site:[your site root URL] japantrong Google search.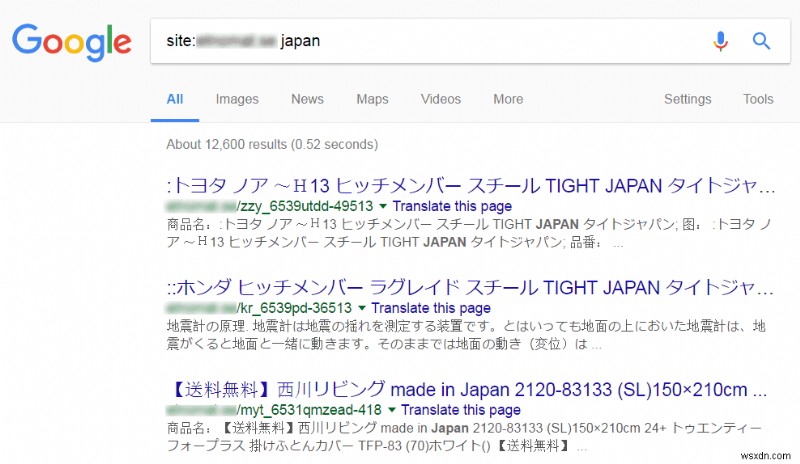
Sau đó, duyệt qua một số kết quả tìm kiếm để xem có phát hiện URL đáng ngờ không. Đây là các trang được Google lập chỉ mục chứa từ "Japan". Nếu thấy trang với ký tự tiếng Nhật trong tiêu đề hoặc mô tả, trang web của bạn có thể bị nhiễm.
-
Kiểm Tra Trong Google Search Console
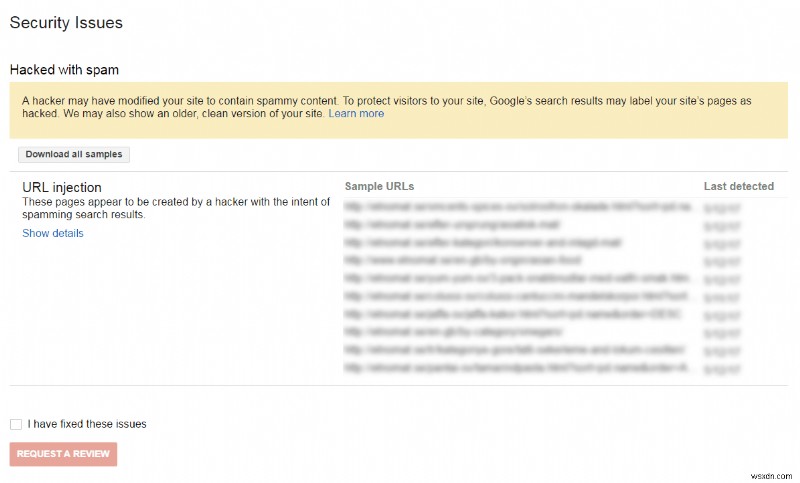
Trong Google Search Console (trước gọi Google Webmaster Tools), vào công cụ Security Issues ở thanh bên trái. Bạn sẽ thấy kết quả tương tự:
-
Japanese SEO Spam: Fetch as Google Để Kiểm Tra "Cloaking"
Khi bạn truy cập một trong các trang bị hack, bạn có thể thấy thông báo "404 page not found" gợi ý trang không tồn tại. Cẩn thận, hacker có thể dùng kỹ thuật gọi là cloaking. Kiểm tra cloaking bằng công cụ "Fetch as Google" trong Google Search Console.
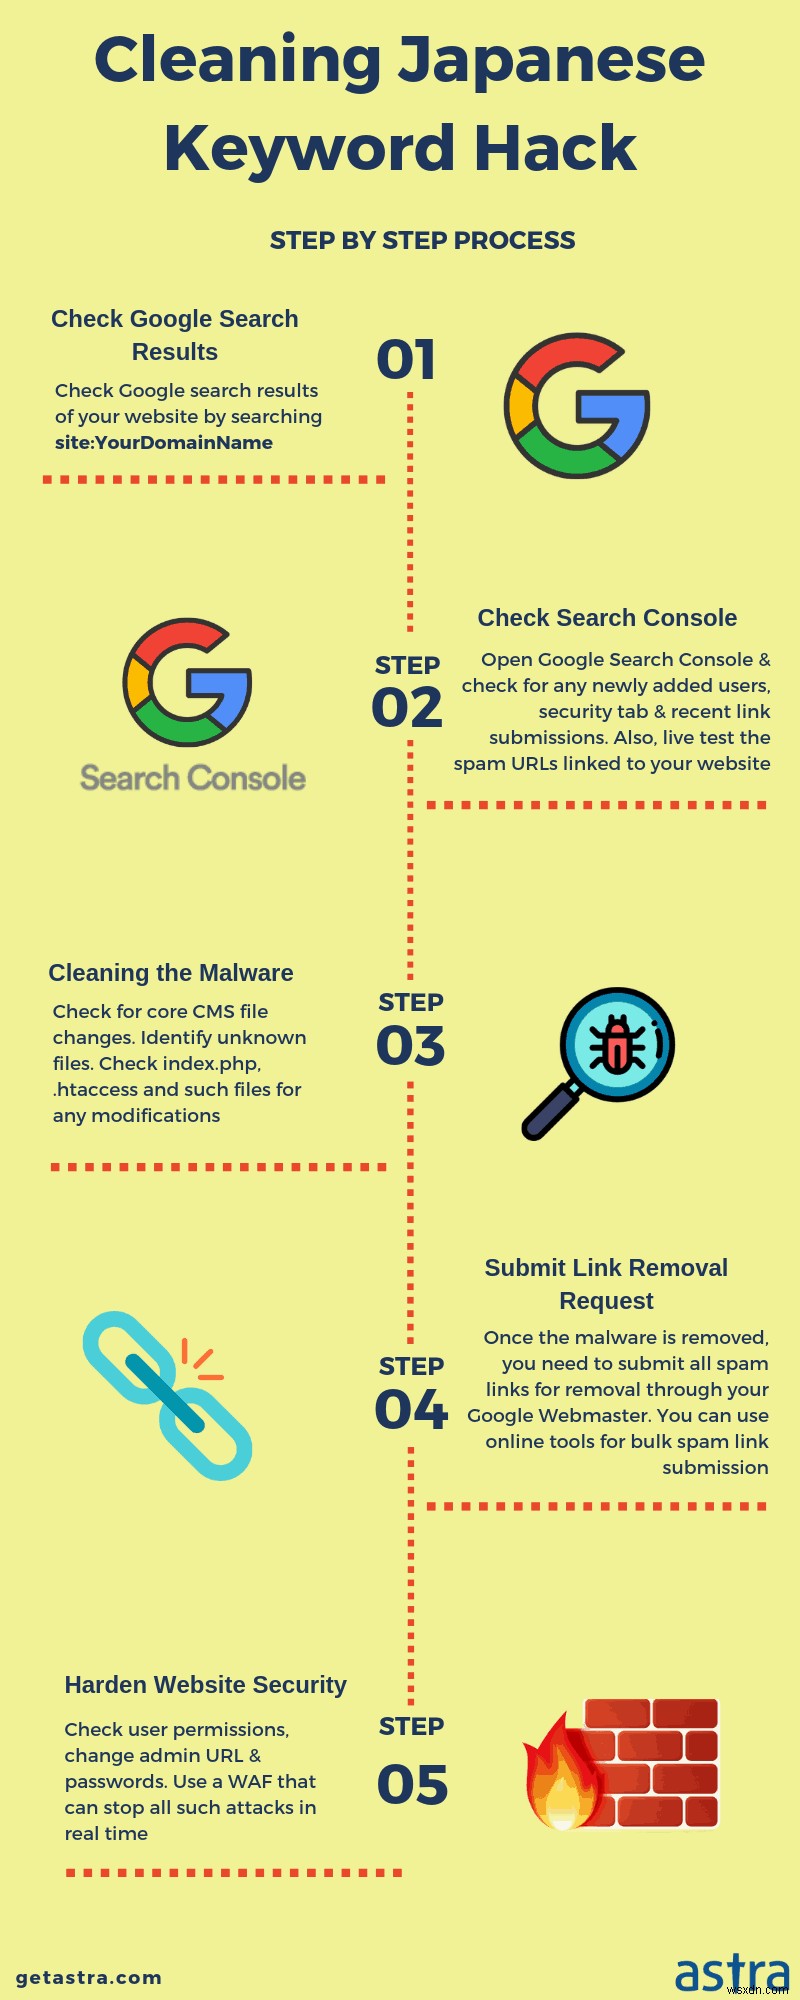
Cách Sửa Japanese Keyword Hack
-
Sao Lưu Trang Web Trước Khi Dọn Dẹp
Trước khi bắt đầu quy trình dọn dẹp malware, hãy sao lưu trang web hiện tại. Nếu có sự cố, bạn khôi phục phiên bản này. Đảm bảo giữ tệp sao lưu dạng nén như file zip.
-
Xóa Tất Cả Tài Khoản Người Dùng Mới Tạo Trong Search Console
Nếu bạn không nhận ra người dùng nào trong tab "Users and Property Owners", thu hồi quyền truy cập ngay. Hacker thêm tài khoản Gmail spam làm admin để thay đổi cài đặt trang như sitemap và geo-targeting.
-
Chạy Quét Mã Độc
Quét máy chủ web tìm malware và tệp độc hại. Bạn có thể dùng công cụ "Virus Scanner" trong cPanel do host cung cấp hoặc nhận dọn dẹp chuyên nghiệp với gói Astra Pro.
-
Kiểm Tra Tệp .htaccess
Hacker thường dùng .htaccess để chuyển hướng người dùng và công cụ tìm kiếm đến trang độc hại. Kiểm tra nội dung .htaccess từ bản sao lưu sạch gần nhất. Nếu tìm thấy mã đáng ngờ, comment nó bằng cách đặt ký tự '#' trước quy tắc.
-
Sao Chuỗi Kết Nối Cơ Sở Dữ Liệu Cấu Hình WordPress
Tệp wp-config là tệp cấu hình trang web và rõ ràng là mục tiêu số 1 của hacker. Trong trường hợp hack, kẻ tấn công cũng có thể chèn nội dung độc hại vào tệp này. Bạn phải quét kỹ tệp này và xóa nội dung lạ để xóa Japanese SEO spam.
Tuy nhiên, chỉnh sửa wp-config có thể gây rối nếu bạn vô tình xóa thứ quan trọng. Vì vậy, thay vì sửa, bạn sao chép chuỗi kết nối cơ sở dữ liệu WordPress và tạo tệp hoàn toàn mới. Sau đó, xóa tệp wp-config bị nhiễm cũ.
LƯU Ý: chỉnh sửa sai wp-config có thể làm sập trang web, hãy cực kỳ cẩn thận. -
Kiểm Tra Tệp Gần Đây Bị Sửa Đổi
Bạn có thể tìm tệp gần đây bị sửa đổi như sau:
– Đăng nhập máy chủ web qua SSH.
– Chạy lệnh sau tìm tệp sửa đổi nhiều nhất
find /path-of-www -type f -printf '%TY-%Tm-%Td %TT %p\n' | sort -r
Nếu bạn là khách Astra, bạn đã nhận email thông báo về thay đổi tệp độc hại. -
Thay Thế Tệp Cốt Lõi, Plugin, Theme
Bạn có thể thay thế tệp cốt lõi bị nhiễm bằng phiên bản gốc từ WordPress.org. Sau khi tải phiên bản mới và cập nhật tệp/thư mục, xóa bản cũ.
-
Kiểm Tra Thư Mục Uploads
Kiểm tra thư mục
wp-content/uploadscho tệp với phần mở rộng đen như .php, .js, .ico. Nếu tìm thấy, kiểm tra nội dung tìm ký tự như base64_decode, rot13, eval, strrev, gzinflate, v.v. Xóa tất cả tệp như vậy vì chúng có thể độc hại. -
Kiểm Tra Sitemap
Hacker có thể sửa hoặc thêm sitemap mới để lập chỉ mục nhanh trang spam SEO tiếng Nhật. Nếu thấy liên kết đáng ngờ trong sitemap, nhanh chóng cập nhật tệp cốt lõi CMS từ bản sao lưu sạch gần nhất.
-
Ngăn Chặn Tấn Công Tương Lai Với Tường Lửa Trang Web
Giống Japanese Keyword hack, tấn công SEO spam tương tự trong WordPress là pharma attack, hiển thị sản phẩm dược phẩm spam như Viagra, Cialis, v.v. trên tiêu đề SEO hoặc URL trang web. Lựa chọn tuyệt vời ngăn chặn nhiễm trùng là dùng Website Firewall. Bộ bảo mật của chúng tôi giúp tự động bảo mật trang web và vá ảo phần mềm bằng cách ngăn yêu cầu độc hại đến trang web.
Tác Động Của Japanese Keyword Hack Lên SEO & Traffic Trang Web?
Tấn công mạng kinh khủng – nhưng hậu quả còn hơn. Chúng tôi thực hiện nghiên cứu nhỏ trên trang web khách hàng để xem tác động của Japanese keyword hack.
Chúng tôi theo dõi trang web nhiều ngày sau hack và đây là kết quả:
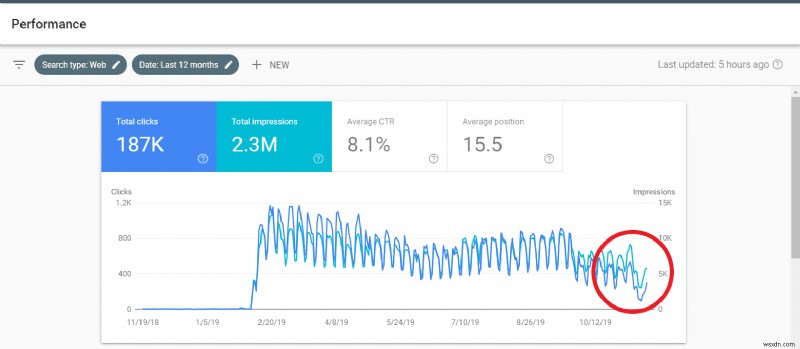
Lưu lượng trang web giảm mạnh vào cuối khi bị hack tháng 11. Dữ liệu ảnh trên trải qua một năm và traffic chưa bao giờ giảm như tháng 11.
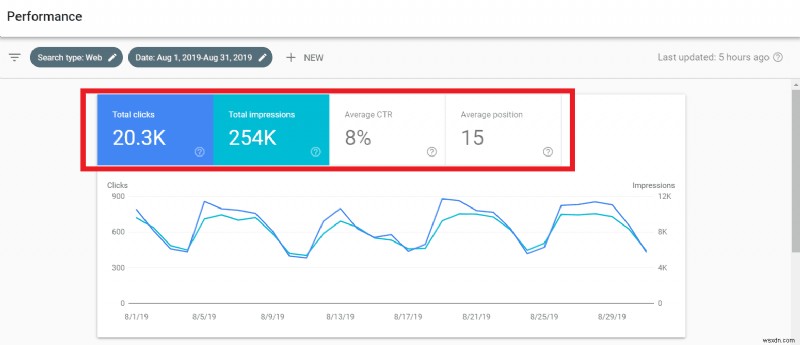
Tiếp theo, thu hẹp dữ liệu tháng bị hack so với tháng 8. Chọn tháng 8 vì không có cập nhật lớn Google tháng đó.
Ảnh sau cho thấy dữ liệu từ 1/8/2019 đến 31/8/2019. Như thấy, tổng clicks = 20,3k, impressions = 254k, CTR trung bình = 8% và vị trí trung bình = 15 vào tháng 8. Cũng nhận biểu đồ. Đỉnh và đáy thể hiện hành vi tương tự suốt tháng.
Sau khi trang web bị hack tháng 11, dữ liệu biến thành:
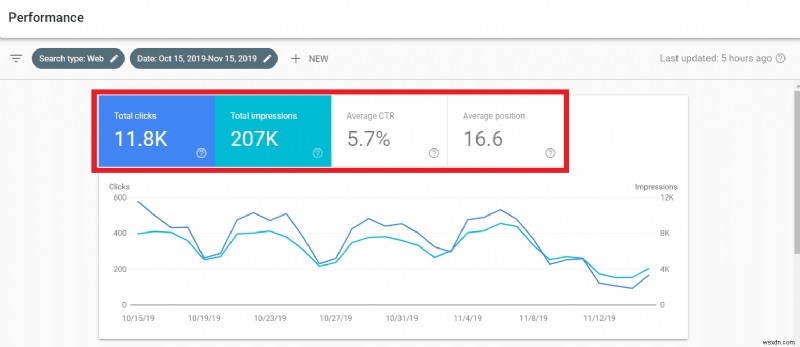
Rõ ràng mọi thứ sụt giảm. Tổng clicks 11,8k, impressions 207k, CTR trung bình 5,7%, vị trí trung bình 16,6.
Khi thu hẹp hơn để theo dõi chỉ ngày bị hack, kết quả:
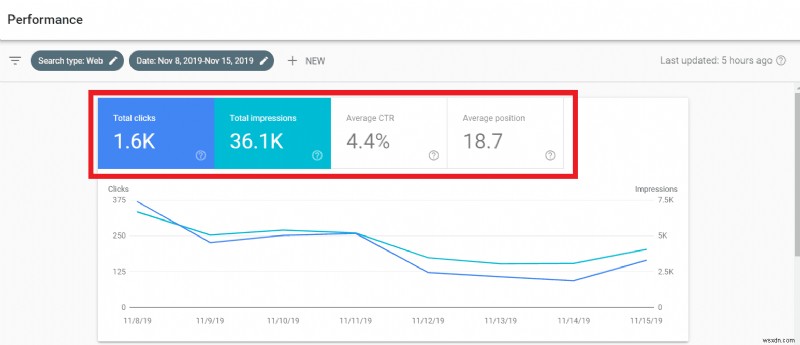
CTR giảm gần 50%, vị trí trung bình cũng giảm 2 bậc.
Japanese keyword hack có tác động lâu dài. Dù bạn khắc phục nhanh, SEO vẫn bị ảnh hưởng. Là chủ trang web, không cần nói nỗ lực xây dựng lại SEO và uy tín là khổng lồ.
Nếu không muốn đối mặt số phận đó, đừng dựa vào định mệnh! Đầu tư và tận hưởng.
Đầu tư bảo vệ chủ động khi mọi thứ vẫn ổn. Tận hưởng quy trình bảo mật chuẩn cho trang web. Tường lửa và plugin bảo mật là giải pháp đã kiểm chứng giúp bảo vệ trang web.
Astra
Tại Astra, chúng tôi có đội ngũ chuyên gia bảo mật chuyên nghiệp giải quyết hàng chục vấn đề tương tự hàng ngày. Chúng tôi triển khai Astra Firewall đảm bảo bảo mật 24/7 cho trang web chống XSS, SQL Injection, bad bot và 80+ mối đe dọa khác.
Thử DEMO Astra ngay bây giờ.