
Magento Hacked Redirect (Chuyển hướng Magento bị hack) là gì?
Magento hacked redirect đơn giản là một đoạn mã nhỏ được thêm vào trang web Magento để chuyển hướng người dùng đến một hoặc nhiều trang web mục tiêu. Thường làm để tạo ấn tượng quảng cáo (advertising impressions). Nhưng cũng có thể dẫn đến mất chi tiết tài chính, thông tin cá nhân, v.v.
Bạn có thể phát hiện trang web bị hack nhờ triệu chứng như hiện diện mã độc trong header hoặc footer, giảm traffic đột ngột do Google hiển thị cảnh báo, thông báo trong Google Search Console, và nhiều hơn.
Không hiếm khi trang Magento bị hack chuyển hướng người dùng đến trang spam hoặc người lớn. Những hack này có thể làm mất khách hàng, gây thiệt hại lớn cho danh hiệu thương hiệu, và ảnh hưởng xếp hạng SEO.
Magento Hacked Redirect? Nhắn tin cho chúng tôi qua widget chat và chúng tôi sẽ vui lòng giúp bạn. Khắc phục trang Magento ngay.
Ví dụ Magento Malware Redirect
Chúng tôi muốn xem có bao nhiêu người gặp vấn đề chuyển hướng Magento bị hack, đã tìm kiếm diễn đàn phổ biến. Dưới đây là vài ví dụ tìm thấy trên Magento Forums và StackExchange.
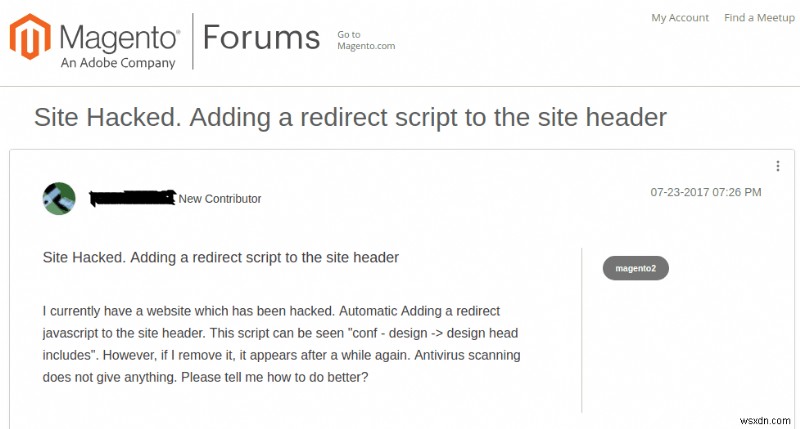
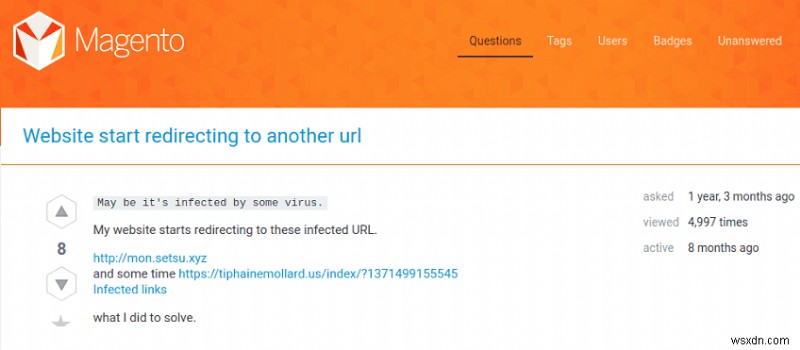
Hiệu ứng của Spam chuyển hướng Magento
- Chuyển hướng đến trang spam như khiêu dâm, quảng cáo hoặc hỗ trợ khách hàng giả.
- Cửa hàng Magento bị chuyển hướng từ tìm kiếm Google. Hacker làm vậy để bot tìm kiếm thấy trang spam từ kết quả tìm kiếm. Điều này có thể ảnh hưởng SEO cửa hàng & bị liệt kê đen
- Đôi khi hacker giới hạn hiệu ứng chuyển hướng chỉ cho thiết bị di động hoặc laptop hoặc vùng địa lý nhất định để người ta không dễ nhận ra triệu chứng hack
- Nhiều file bị nhiễm trên máy chủ có thể cho phép kiểm soát thêm/xóa dữ liệu người dùng, đánh cắp thông tin tài chính, v.v.
- Thông báo lỗi trong công cụ webmaster. Webmaster tools không bao giờ nói dối và sẽ hiển thị vấn đề như lỗi 404, lỗi crawl, crash file log, lỗi server, lỗi nhiễm mã độc và nhiều hơn.
- Ảnh hưởng tiêu cực đến SEO. Nguyên nhân chính – tăng tỷ lệ thoát (bounce rate) do chuyển hướng đến trang spam, giảm thời gian trung bình trên trang.
- Mất khách hàng và doanh số. Chuyển hướng đến trang spam cuối cùng khiến khách hàng rời đi ảnh hưởng doanh số.
- Quảng cáo bị Adwords treo.
Cách khắc phục Magento store redirecting (Chuyển hướng cửa hàng Magento)
- Kiểm tra tính toàn vẹn File lõi (Core File Integrity)
File sửa đổi gần đây cũng có thể bị hack. Do đó toàn bộ hệ thống file Magento nên được kiểm tra mã độc.
Magento Hacked Redirect? Nhắn tin cho chúng tôi qua widget chat và chúng tôi sẽ vui lòng giúp bạn. Khắc phục trang Magento ngay.
Tất cả phiên bản Magento 1.x và 2.x có sẵn trên GitHub. Magento có thể tải xuống cục bộ dùng SSH terminal. Ví dụ sau dùng Magento 2.1.3 cho file sạch và public_html cho vị trí cài đặt Magento trên server.
Dùng lệnh SSH sau để kiểm tra tính toàn vẹn file lõi.
$ mkdir magento-2.1.3
$ cd magento-2.1.3
$ wget https://github.com/magento/magento2/archive/2.1.3.tar.gz
$ tar -zxvf 2.1.3.tar.gz
$ diff -r 2.1.3 ./public_html
So sánh giữa file Magento sạch và cài đặt của bạn sẽ được thực hiện bởi lệnh diff cuối cùng. Mô-đun thêm vào cũng sẽ được bao gồm trong đầu ra và so sánh với file sạch đã biết theo cùng phương pháp là có thể.
Bạn phải kiểm tra tính toàn vẹn file lõi Magento. Nhưng, cẩn thận không xóa mô-đun hoặc bản vá bị gắn cờ false positive. Hãy lưu ý hầu hết công cụ miễn phí trực tuyến chỉ kiểm tra thư mục quan trọng. Để kiểm tra kỹ, tiếp tục các bước dưới.
Để kiểm tra thủ công file sửa đổi gần đây.
- Đầu tiên, đăng nhập máy chủ web Magento.
- Nếu dùng SSH, có thể lấy danh sách tất cả file sửa đổi trong 15 ngày qua bằng lệnh sau.
$ find ./ -type f -mtime -15
- Nếu dùng SFTP, kiểm tra cột ngày sửa đổi cuối cho file trên server.
- Ghi nhớ tất cả file sửa đổi gần đây.
Kiểm tra file sửa đổi trong 7-30 ngày qua mà bạn thấy đáng ngờ.
Lưu ý: Khuyến khích dùng SFTP/SSH/FTPS thay vì FTP không mã hóa khi truy cập server, để an toàn hơn.
Cũng, mã độc có thể giấu bằng cách thay đổi ngày sửa đổi file. Do đó, khuyến khích dùng bộ quét trực tuyến hoặc extension Magento để tìm hoạt động đáng ngờ, payload độc hại, v.v.
- Kiểm tra nhật ký người dùng (Audit user logs)
Hầu hết hacker nhằm tạo tài khoản trên trang Magento bị hack. Vì vậy, kiểm tra tất cả tài khoản người dùng Magento và quan trọng hơn với administrator.
Các bước kiểm tra người dùng độc hại trong Magento
- Đăng nhập bảng điều khiển admin Magento.
- Nhấp System trên menu và chọn Users hoặc All Users dưới Permissions.
- Kiểm tra toàn bộ danh sách và kiểm tra kỹ ID bất thường hoặc gần đây.
- Xóa tài khoản đáng ngờ bạn nghĩ do hacker tạo.
Trang web Magento gặp chuyển hướng độc hại? Nhắn tin cho chúng tôi qua widget chat và chúng tôi sẽ vui lòng giúp bạn. Khắc phục trang Magento ngay.
Nếu bạn có thể phân tích log server, bạn có thể thử tìm yêu cầu đến khu vực admin. Nếu tìm thấy tài khoản đăng nhập từ múi giờ và vùng địa lý khác nhau, khả năng cao là tài khoản bị hack. Astra cung cấp thông báo đăng nhập admin
-
Kiểm tra báo cáo (Check for reports)
Bạn có thể kiểm tra xem Google hoặc cơ quan bảo mật khác đã liệt kê đen trang web bằng công cụ chẩn đoán tương ứng.
Các bước kiểm tra Google Transparency Report cho trang web
- Đi đến trang Safe Browsing Site Status
- Nhập URL trang web và nhấp nút tìm kiếm
- Bạn có thể kiểm tra
- Chi tiết an toàn trang – thông tin liên quan spam, chuyển hướng độc hại, và tải xuống.
- Chi tiết kiểm tra – ngày quét Google gần đây cùng mã độc phát hiện.
Khuyến khích kiểm tra xem khách hàng có báo cáo hoạt động gian lận sau mua hàng từ trang web. Có thể hữu ích chỉ ra trang web có mã độc đánh cắp dữ liệu thẻ tín dụng.
Cách giữ cửa hàng Magento an toàn khỏi Hack trong tương lai?
Khắc phục trang bị nhiễm không làm nó an toàn khỏi tấn công tương lai. Lỗ hổng hacker dùng chèn mã độc vào trang phải tìm và khắc phục. Đi đến bài viết này để học cách ngăn chặn chèn mã độc Magento. Dưới đây là các bước bạn phải làm theo để bảo vệ trang khỏi hack tương lai.
- Cài đặt Tường lửa ứng dụng Web (WAF): WAF sẽ lọc hacker, mã độc và bot. WAF hoạt động như người gác cổng kiểm tra tất cả traffic đến trang web và hành động khi cần. Nhiều ưu điểm của WAF, quan trọng:
Lọc yêu cầu (Request filtering) – Giám sát tất cả yêu cầu HTTP đến và đi đảm bảo chỉ "traffic tốt" đến server.
Quét mã độc cho tải lên (Malware scanning for uploads) – Hầu hết trang thương mại điện tử cho khách tải hóa đơn và hình ảnh. Hacker thấy cơ hội tải script và file độc hại. WAF này bảo vệ trang khỏi tấn công này.
Chặn bot hại (Blocking harmful bots) – Bot hại xâm nhập trang và gây thiệt hại lớn qua cào nội dung (content scraping), spam diễn đàn quảng cáo, v.v. Có thể chấm dứt bằng WAF mạnh.
- Thực hiện kiểm toán bảo mật Magento (Magento security audit) là quan trọng vì có thể tiết lộ nguy hiểm tiềm ẩn bạn không hề biết. Kiểm toán bảo mật nên thực hiện định kỳ hoặc khi có hoạt động đáng ngờ, đảm bảo trang an toàn. Tại bất kỳ thời điểm, quyết định khôn ngoan là bảo vệ bằng công cụ đúng hơn là biện pháp sau khi thiệt hại xảy ra.
Giữ tất cả điều này, Astra đã phát triển hệ thống kiểm toán bảo mật tiên tiến sẽ bảo vệ bạn khỏi mọi vấn đề liên quan bảo mật.
Khác
- Xóa tất cả tài khoản admin không dùng
- Đổi tất cả mật khẩu tài khoản admin và chắc chắn chỉ dùng mật khẩu mạnh.
- Bật xác thực hai yếu tố (2FA) dùng Google Authenticator để có lớp bảo mật thêm.
- Cài đặt tất cả bản vá cần thiết và cập nhật Magento lên phiên bản mới. Không phải developer? Nhờ giúp từ Codilar.
- Dùng công cụ an ninh mạng Magento để giữ cửa hàng trực tuyến an toàn.
- Cuối cùng, cấu hình trang web với bảo vệ brute force.
Astra Security Suite được tùy chỉnh cao cho cửa hàng Magento và cho bạn bảo vệ 360 độ cho tấn công như SQL Injection, Hack thẻ tín dụng, Chèn mã độc, XSS, CSRF, LFI, RFI, Bad Bot, và 100+ tấn công.
Thử Astra DEMO ngay!