
Tấn công Magecart gây chú ý khi nhóm hacker nhắm vào thông tin thẻ tín dụng của các gã khổng lồ như Claire's, British Airways, Ticketmaster, Netwegg, v.v. Tuy nhiên, các tấn công này không mới. Tấn công Magecart trên Magento và trang e-commerce khác có thể truy nguyên về 2014 khi nhóm hacker bắt đầu kiếm tiền từ chi tiết thẻ bị đánh cắp. Kể từ đó, họ hoạt động skim web tích cực.
Chuyên gia tin Magecart liên quan đến hack chi tiết hơn 110.000 cửa hàng online khác nhau cho đến nay. Mục tiêu lớn nhất của Magecart là trang e-commerce. Vì Magento thống trị e-commerce với thị phần lớn nhất, nó đối mặt mối đe dọa đáng kể từ Magecart.
Bài viết liên quan: Cách Loại Bỏ Mã Độc Thẻ Tín Dụng Magento & OpenCart?
Gần đây, kỹ sư của chúng tôi theo dõi hack Magecart mỗi 2-3 ngày ở cửa hàng nhỏ. Magecart nhắm vào mọi người, do đó bảo vệ trang web quan trọng hơn bao giờ hết. Bài này nói về tấn công Magecart trên Magento và e-commerce khác và cách phòng ngừa.
Tấn Công Magecart Trên Magento Là Gì?
Magecart là tên gọi cho một liên minh tội phạm mạng hoạt động theo nhóm, tham gia hoạt động web skimming bất hợp pháp và đánh cắp thông tin thẻ tín dụng và chi tiết thanh toán khách hàng trực tuyến.
Như RiskIQ xác định trong báo cáo chi tiết "Inside Magecart", có khoảng 6-7 nhóm cấu thành Magecart – khác nhau về hạ tầng, mục tiêu và quy trình. Tất cảskim web để lấy chi tiết thẻ tín dụng online, sau đó bán trên chợ đen.
Nhóm Magecart Là Gì?
Theo báo cáo "Inside Magecart", có ít hậu quả cho tội phạm وراء màn hình. Ngược lại, họ làm giàu bằng cách bán thông tin này. Giá thường từ $250 đến $5.000, tùy độ linh hoạt của skimmer.
Web skimming chỉ là một phần quy trình tội phạm hoàn chỉnh trong Magecart. Sau khi câu được dữ liệu thẻ tín dụng giá trị, họ chuyển sang kiếm tiền từ nó. Có lẽ các bên có thông tin này dùng để mua hàng trái phép và gửi hàng ra nước ngoài.
Danh Sách Hoàn Chỉnh Các Nhóm Dưới Magecart
Nhóm Magecart 1 & 2
Đ撒大网定向, 可能使用自动化工具突破和窃取网站。
Nhóm Magecart 3
Nhắm vào lượng lớn trang web dễ bị tấn công cùng lúc.
Nhóm Magecart 4
Cực kỳ tiên tiến, nhóm này hòa mình vào trang web nạn nhân để ẩn mình và dùng phương pháp tránh phát hiện.
Nhóm Magecart 5
Nhóm này săn lỗ hổng đã biết ở nhà cung cấp bên thứ ba và nhắm vào cơ sở người dùng của vendor. Loại này bị牵连 vào vụ xâm phạm Ticketmaster.
Nhóm Magecart 6
Nhóm này chọn lọc mục tiêu. Chỉ nhắm công ty top-tier như British Airways và Netwegg để tối đa hóa thu thập dữ liệu do traffic lớn trên các trang này.

Các Nhóm Magecart Hoạt Động Như Thế Nào?
Cách hầu hết tấn công Magecart trên Magento hoạt động:
Bước 1: Tải Truy Cập
Có nhiều bước trong quy trình web skimming khổng lồ này. Đầu tiên là tải truy cập vào backend của cửa hàng dễ bị tấn công.
Bước 2: Sửa Đổi Mã Nguồn Trang Web
Sau đó, kẻ tấn công sửa đổi mã nguồn và chèn mã JavaScript độc hại theo dõi form thanh toán & trang checkout. Skimmers ghi lại mọi nhập liệu trên trang thanh toán: thông tin nhận dạng cá nhân, thông tin thẻ tín dụng, ngân hàng.
Hơn nữa, nhà nghiên cứu quan sát một số nhóm chỉ nhắm vào vendor bên thứ ba như lỗ hổng plugin để gieo JavaScript. Tại Astra, chúng tôi thấy hàng chục exploit plugin Magento dẫn đến rò rỉ dữ liệu nhạy cảm.
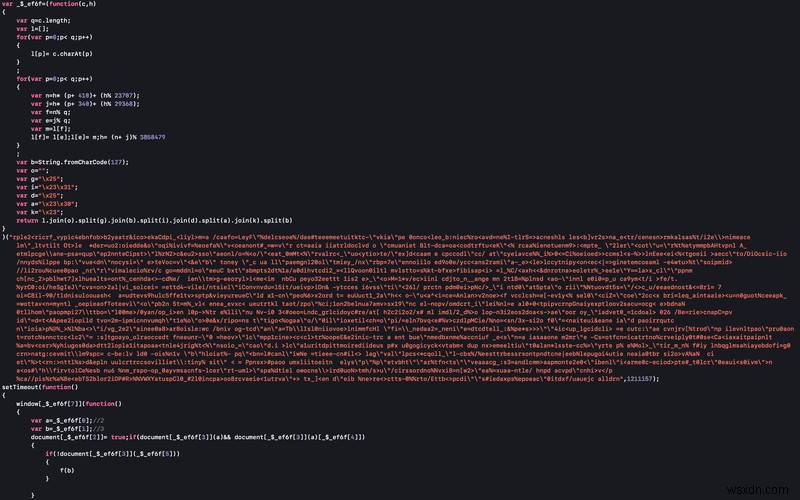
Ví dụ JavaScript dùng để skim web:
Bước 3: Bán Bản Ghi Thu Được
Tiếp theo, họ bán bản ghi này trên chợ đen với số tiền lớn. Dữ liệu bán được dùng để giao dịch online trái phép, chuyển tiền, mua và gửi hàng ra nước ngoài.
Cách Bảo Vệ Cửa Hàng Magento Khỏi Tấn Công Magecart
Cập Nhật Plugin & Theme
Magento thường xuyên phát hành bản vá bảo mật cho webmaster cài đặt. Các bản vá này thường sửa lỗ hổng phiên bản trước. Là công ty bảo mật, chúng tôi thấy nhiều trường hợp hack do phiên bản cũ với lỗ hổng đã biết. Cài đặt bản vá là cách dễ dàng và tốt nhất ngăn chặn tấn công.
Sử Dụng Plugin Từ Nguồn Uy Tín
Hacker Magecart thường tìm bug ở nguồn bên thứ ba. Trước hết, đảm bảo chỉ cài plugin từ nguồn uy tín. Hơn nữa, cập nhật plugin và theme mới nhất. Cập nhật kịp thời loại bỏ rủi ro bị hack.
Đặt Quyền File Chặt Chẽ
Ngoài hai điều trên, luôn đặt quyền file chặt chẽ. Bạn cũng có thể tham khảo bài viết trên blog để đặt quyền file trên Magento.
Sử Dụng Xác Thực Hai Yếu Tố
Luôn dùng xác thực hai yếu tố (2FA) cho checkout trên trang web. 2FA yêu cầu xác minh thêm để xác thực chủ thẻ thật. Điều này ngăn chặn yêu cầu thanh toán từ thẻ bị đánh cắp.
Sử Dụng Tường Lửa
Bên cạnh đó, dùng tường lửa bảo vệ trang web. Đầu tư tường lửa như Astra không chỉ bảo vệ mà còn tối ưu bảo mật bằng cách học từ mỗi cuộc tấn công bị chặn. Astra Security Suite cho bạn tập trung kinh doanh enquanto它全面彻底地照顾您的网站安全。这样,您永远不必担心被黑客攻击!
Tấn Công Magecart Trên Magento: Kết Luận
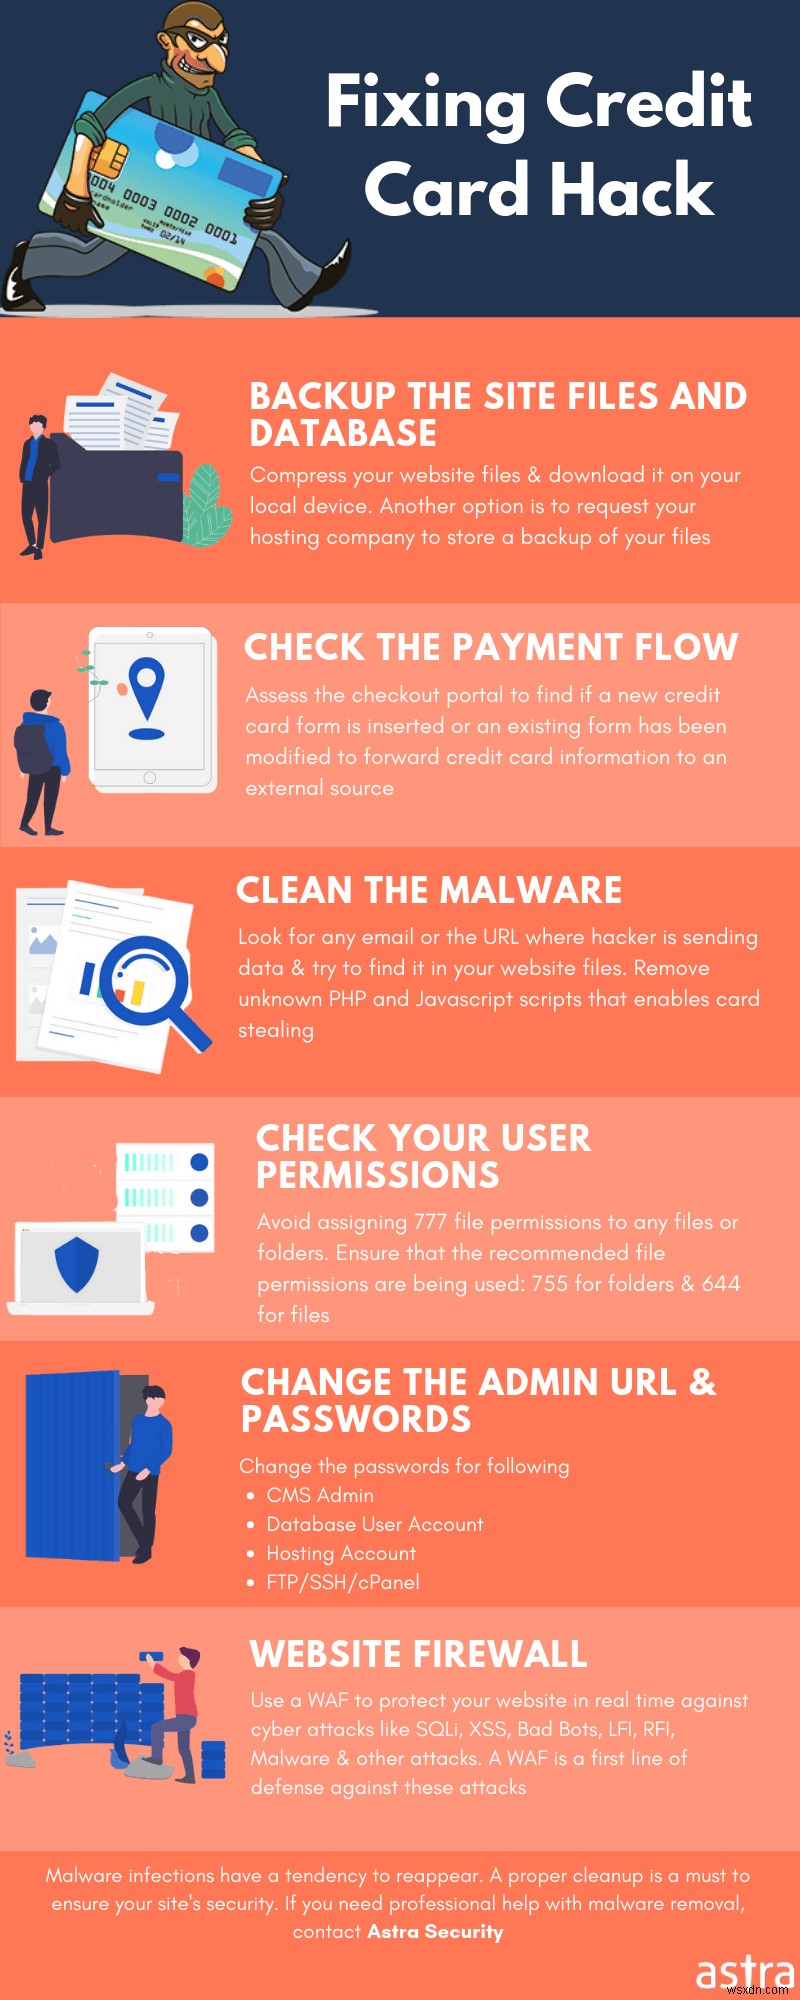
Là khách hàng, phải siêu cảnh giác khi giao dịch online để bảo vệ quyền riêng tư. Là trang e-commerce trên Magento, nên thực hành bảo mật tốt nhất. Cài đặt quyền chặt chẽ, có 2FA, cập nhật phiên bản mới nhất ở mọi khía cạnh – tất cả giúp trang web an toàn, uy tín, đáng tin cậy.
Vì tấn công Magecart lan rộng, chúng tôi làm video về chúng có thể hữu ích:
Hướng Dẫn Liên Quan – Hướng Dẫn Bảo Mật Magento Bước Đi Bước (Giảm 90% Rủi Ro Bị Hack)
Về Astra Security Suite
Astra là bộ bảo mật web thiết yếu chống hacker, mối đe dọa internet & bot cho bạn. Chúng tôi cung cấp bảo mật chủ động cho trang web chạy CMS phổ biến như WordPress, OpenCart, Magento, v.v.