
Magecart, là một nhóm các nhóm nổi tiếng với hoạt động web skimming gần nửa thập kỷ nay. Các kẻ tấn công thường tìm lỗ hổng trên các CMS e-commerce hàng đầu như Magento, OpenCart, PrestaShop, Shopify, v.v. để chèn JavaScript độc hại.
JavaScript này dùng để skim (cào) dữ liệu nhạy cảm nhưng có giá trị thương mại như chi tiết thẻ tín dụng khách hàng trên trang web. Trong bài trước của series Magecart, chúng tôi nói về cách Magecart nhắm vào Magento. Ở đây, chúng ta nói về tấn công Magecart trên OpenCart – phương pháp thực thi hoàn chỉnh.
Tấn Công Magecart Trên OpenCart
OpenCart như bạn biết, nằm trong top 3 CMS cho e-commerce. Xếp thứ 3, chỉ sau Magento và Shopify về phổ biến. Rõ ràng, sự phổ biến này cũng đưa nó vào danh sách mục tiêu hàng đầu của Magecart.
Sau báo cáo tiết lộ chi tiết Magecart, nhà nghiên cứu RiskIQ lại công bố báo cáo mới chi tiết hoạt động của nhóm Magecart 12 trên cửa hàng Opencart. Các nhóm này nhắm vào cửa hàng nhỏ để ẩn mình và tránh tin tức.
Theo báo cáo, nhóm Magecart 12 cũng bị nhận diện xâm phạm quảng cáo nổi tiếng Pháp Adverline. Do đó, mọi trang web truy cập Adverline sẽ vô tình tải script độc hại. Ngoài ra, nhóm Magecart 12 đã vi phạm bảo mật và đánh cắp dữ liệu hàng nghìn trang web nhỏ chạy Magento, OpenCart, OSCommerce.
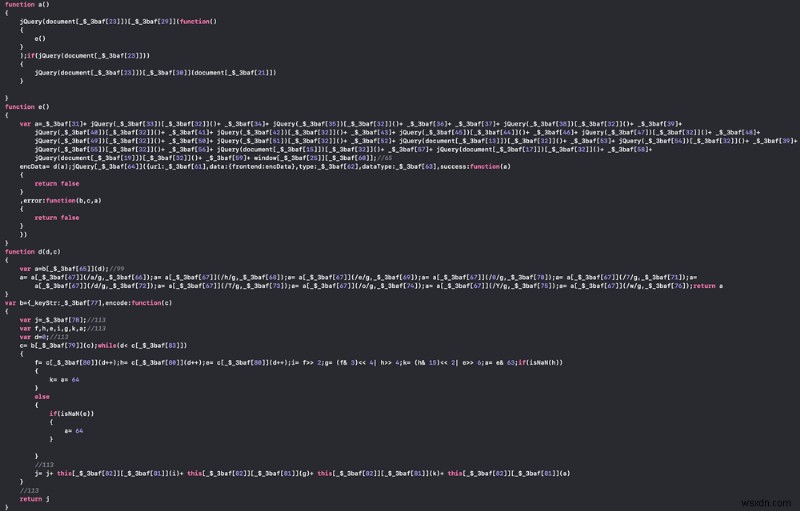
Nếu nhìn tấn công gần đây, Magecart dùng code JavaScript pre-filter để chèn skimmers vào trang OpenCart sau khi biết visitor vào trang checkout.
Cách Tấn Công Magecart Trên OpenCart Được Thực Thi?
Cho đến nay, có ba cách xâm nhập được báo cáo trong trường hợp tấn công Magecart trên Opencart. Liệt kê tất cả:
Bằng Cách Khai Thác Lỗ Hổng
Cách đầu tiên, kẻ tấn công Magecart thực hiện kế hoạch bằng cách khai thác lỗ hổng đã biết. Các lỗ hổng này có sẵn online miễn phí hoặc có thể mua.
Bằng Cách Chiếm Đoạt Admin Panel
Cách khác, tấn công Magecart trên cửa hàng Opencart bằng cách lấy thông tin đăng nhập admin panel qua brute-force hoặc phishing.
Bằng Cách Xâm Phạm Nhà Cung Cấp Bên Thứ Ba
Phương pháp thứ ba: xâm phạm nhà cung cấp bên thứ ba như developer plugin & theme. Kẻ tấn công xâm nhập qua các nguồn ngoài để gieo web skimmers.
Biện Pháp Phòng Ngừa Tấn Công Magecart Trên OpenCart
Không ai cam kết trang web hoàn toàn chống hack, tuy nhiên bạn chắc chắn có thể giảm thiểu tấn công và mức độ nghiêm trọng bằng thực hành bảo mật an toàn. Liệt kê một số:
Luôn Cập Nhật
Không bao giờ bỏ qua phiên bản CMS bạn chạy doanh nghiệp. Không cập nhật phiên bản mới chỉ gây thêm rắc rối. Phiên bản cũ thường có lỗ hổng đã biết dễ bị khai thác.
Đặt Quyền File & Thư Mục Đúng
Hơn nữa, củng cố mọi điểm vào trang web là cách khác giải quyết. Đặt quyền file chặt chẽ hơn. Xem bài này để hiểu rõ cách làm.
Sử Dụng Giải Pháp Bảo Mật
Giải pháp bảo mật uy tín và năng lực là cứu cánh. Tường lửa như Astra ngăn chặn mọi xâm nhập không xác thực. Chặn 100+ tấn công mạng đã biết: SQLi, Rfi/lfi, XSS, CSRF, OWASP top 10, v.v. Hơn nữa, trình quét mã độc tự động của Astra đơn giản hóa quét định kỳ. Với trình quét này, bạn quét trang web chỉ một click.
Kết Luận
Tấn công Magecart không phải nhóm web skimming duy nhất trên mạng. Có hàng trăm hacker tận dụng sự ẩn danh của web. Đã nói vậy, việc skim thông tin thẻ tín dụng quan trọng không an toàn giữa đêm vì Magecart không bỏ cuộc hoạt động. Nhưng chúng ta có thể ngăn chặn mọi cố gắng bằng cách thông minh hơn kẻ tấn công. Và áp dụng phương pháp bảo vệ tốt hơn trên trang web là khởi đầu.
Astra Security Suite đang nỗ lực làm web an toàn hơn bao giờ hết. Astra đã giúp hàng trăm trang web đạt mức an toàn, bạn cũng có thể bảo vệ OpenCart với Astra. Nhận demo Astra ngay.