
Tấn công brute force (thử mãn) là kỹ thuật hack cơ bản và "thô sơ" nhất. Giả định: nếu đoán mật khẩu vô số lần, cuối cùng sẽ đúng. Kẻ tấn công thử(username/email + mật khẩu) để xâm nhập tài khoản. Mục đích thường là khai thác tài khoản bị xâm phạm để tấn công lớn, đánh cắp dữ liệu quan trọng, sập hệ thống - hoặc cả ba. Viết mã tấn công loại này không đòi hỏi tài năng, thậm chí có sẵn công cụ tự động gửi hàng nghìn lần thử/giây. Hướng dẫn này giúp bạn ngăn chặn brute force trên PC.
Cách Ngăn Chặn Tấn Công Brute Force
Chính sách mật khẩu mạnh là rõ ràng nhất. Mọi ứng dụng web/máy chủ công cộng phải bắt buộc mật khẩu mạnh. Tài khoản tiêu chuẩn: tối thiểu 8 ký tự kết hợp chữ số, chữ hoa/thường, ký tự đặc biệt. Bên cạnh đó, máy chủ nên bắt buộc đổi mật khẩu định kỳ.
Ngoài mật khẩu mạnh/duy nhất, còn cần các biện pháp sau:
1. Khóa Tài Khoản Sau 3 Lần Thử Sai
Khóa tài khoản sau nhiều lần đăng nhập sai là vô ích vì làm máy chủ dễ bị tấn công từ chối dịch vụ (DoS). Tuy nhiên, biện pháp này hiệu quả hơn nhiều khi kết hợp trì hoãn tăng dần (progressive delays).
Sau số lần thử sai nhất định, tài khoản bị khóa trong một khoảng thời gian cụ thể. Kỹ thuật brute force tự động trở nên kém hiệu quả. Quản trị viên cũng đỡ tốn thời gian mở khóa hàng trăm tài khoản mỗi vài phút.
2. Sử Dụng SSH, Cấu Hình Vô Hiệu Hóa User Root
Tấn công brute force mật khẩu SSH vào user root của máy chủ rất phổ biến. Bằng cách sửa file sshd_config, đảm bảo user root không truy cập được qua SSH. Thiết lập: DenyUsers root và PermitRootLogin no. Đây được coi là bước QUAN TRỌNG NHẤT ngăn chặn brute force SSH.
3. Thay Đổi Cổng Mặc Định
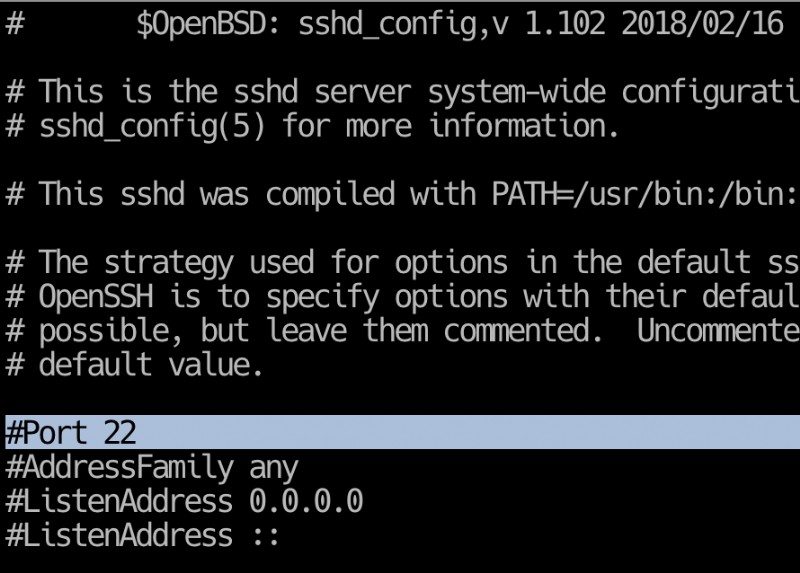
Đa số tấn công SSH tự động dùng cổng mặc định 22. Chạy sshd trên cổng khác là chiến thuật tốt để tránh brute force. Sửa dòng Port trong sshd_config sang cổng không tiêu chuẩn. Hacker mũ trắng khuyên đây là bước BẮT BUỘC ngăn chặn brute force SSH.
4. Sử Dụng CAPTCHA
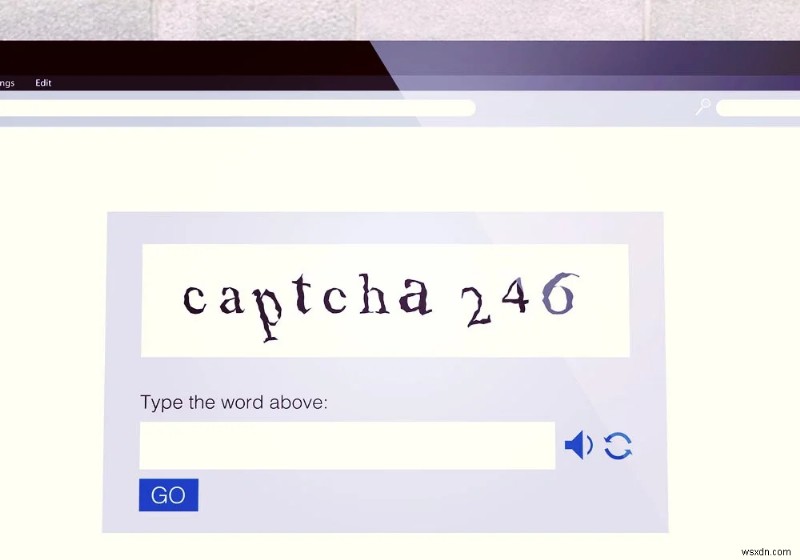
Chúng ta quen với CAPTCHA trên mạng. Không ai thích giải mã chữ vẽ vời như trẻ 2 tuổi, nhưng CAPTCHA khiến bot tự động hóa vô dụng. Khi tìm cách chặn brute force, CAPTCHA truyền thống vẫn giúp răn đe hacker.
Dù hacker dùng phần mềm nhận dạng ký tự quang học (OCR) để vượt qua, yêu cầu nhập từ/số con mèo trên hình vẫn khá hiệu quả chống bot.
5. Giới Hạn Đăng Nhập Theo Địa Chỉ IP
Nếu chỉ cho truy cập từ IP hoặc dải IP cụ thể, kẻ brute force phải nỗ lực gấp bội để vượt rào cản và xâm nhập.
Giống như xây rào chắn an ninh quanh thông tin nhạy cảm nhất - ai không từ IP đúng sẽ bị từ chối. Làm được bằng cách gán IP tĩnh cho cổng truy cập từ xa. Nếu không có IP tĩnh, có thể dùng VPN thay thế.
6. Sử Dụng Xác Thực Hai Yếu Tố (2FA)
Nhiều người coi 2FA là dòng phòng thủ đầu tiên chống brute force. Bước này được khuyên dùng mạnh mẽ và làm giảm đáng kể rủi ro rò rỉ dữ liệu khi triển khai.
Điểm mạnh của 2FA: chỉ mật khẩu không đủ. Kẻ tấn công cần thêm quyền truy cập smartphone hoặc email client của bạn ngay cả khi đã bẻ khóa mật khẩu. Một số kẻ kiên định có thể thử vượt qua, nhưng đa số sẽ quay lưng tìm mồi dễ hơn.
7. Theo Dõi Nhật Ký Máy Chủ (Server Logs)
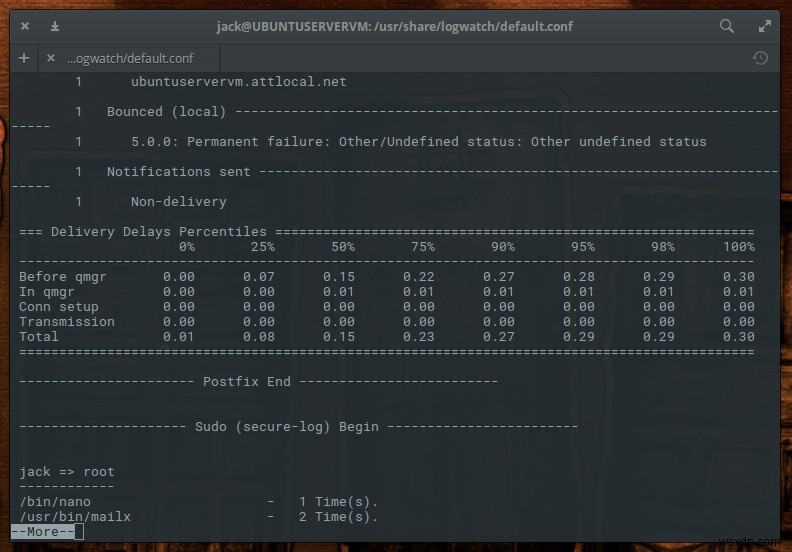
Hãy kiểm tra kỹ file log. Quản trị viên biết log quan trọng cho bảo trì hệ thống. Phần mềm quản lý log như Logwatch cho phép kiểm tra hàng ngày và tạo báo cáo tự động.
Thêm: Systweak Antivirus - Phát Hiện Mã Độc Thời Gian Thực
Các phương pháp trên được chuyên gia khuyên dùng và nhiều nơi áp dụng. Nhưng nếu xâm nhập thành công cài mã độc vào hệ thống, bạn cần antivirus thời gian thực mạnh để phát hiện ngay và loại bỏ. Cho mục đích này, tôi đề xuất Systweak Antivirus.
- Bảo vệ thời gian thực. Một trong ít antivirus phát hiện mối đe dọa tiềm ẩn dựa trên hành vi trên máy tính.
- Dễ sử dụng. Giao diện đơn giản, cả gia đình đều dùng được.
- Nhẹ nhàng. Tài nguyên hệ thống tối thiểu, không nghẽn CPU.
- Duyệt web an toàn. Tích hợp chặn quảng cáo, ngăn mã độc tải về khi lướt web.
- Dọn khởi động. Tắt thành phần khởi động làm chậm boot.
Tổng Kết: 7 Chiến Thuật Dễ Dàng Ngăn Chặn Brute Force
Nếu tìm cách ngăn chặn brute force trên PC, các phương pháp trên giúp đạt mức bảo mật nhất định và bảo vệ hệ thống. Kẻ tấn công kiên định vẫn có thể vượt qua - bạn phải cập nhật hệ thống liên tục. Về mã độc, Systweak Antivirus đóng vai trò then chốt xóa sạch file "thân thiện với hacker".
Theo dõi chúng tôi trên Facebook, Instagram, YouTube. Thắc mắc/góp ý hãy để lại bình luận. Chúng tôi thường đăng mẹo, thủ thuật và giải đáp vấn đề công nghệ thường gặp.
Câu Hỏi Thường Gặp (FAQs)
Phòng chống brute force như thế nào?
Cách rõ ràng nhất: khóa tài khoản sau số lần thử sai nhất định. Khóa trong thời gian cố định (vd: 1 giờ) hoặc cho đến khi admin mở khóa thủ công.
Biện pháp phòng thủ tốt nhất chống brute force đăng nhập?
Xác thực hai yếu tố (2FA) - yêu cầu không chỉ mật khẩu. Dù kẻ xấu có mật khẩu, vẫn cần smartphone/email của bạn. Đa số sẽ bỏ cuộc tìm mồi dễ hơn.
Tính năng gì khác có thể triển khai?
Mật khẩu phức tạp, CAPTCHA, sửa cấu hình SSH, giới hạn đăng nhập theo dải IP - bổ sung cho 2FA và khóa tài khoản sau lần thử sai.