
WordPress và Drupal có lẽ là hai CMS phổ biến nhất dùng để tạo trang web. Tuy nhiên, sự phổ biến đó đã làm cho chúng trở thành mục tiêu ngon cho hacker và spammer SEO. Hacker liên tục cố gắng thao túng chỉ số tìm kiếm để đưa nội dung không xứng đáng vào vị trí tìm kiếm quan trọng. Kỹ thuật Black Hat SEO này cũng được gọi là "WordPress Pharma hack hoặc SEO Spam".
Tại sao họ làm vậy? Câu trả lời đơn giản. Tìm kiếm trực tuyến là nguồn tham khảo hữu ích chính. Và hack SEO là cách dễ dàng nhất để đạt được điều đó mà không cần công sức cần thiết. Nó đảm bảo cho hacker một vị trí hợp pháp trong SERP. Một trường hợp gần đây của "Pharma Hack" hoặc "Pharma SEO Spam" đã xuất hiện.
Bài viết liên quan – WordPress Redirection Hack
Cuộc tấn công này chuyển hướng trang web WordPress hoặc Drupal đến các trang hiển thị quảng cáo bán Viagra và Cialis. Đôi khi cũng có nhiễm trùng các loại dược phẩm khác. Tuy nhiên, Viagra và Cialis là phổ biến nhất.
Viagra Site Hack: Trang Web Của Tôi Có Bị Nhiễm Viagra Hack Không?
Spam SEO khó phát hiện vì nó không hiển thị cho người dùng hoặc webmaster. Spammer làm mọi cách để che giấu công việc của họ. Phần này gọi là "cloaking" (che giấu). Tuy nhiên, có cách để kiểm tra xem trang web của bạn có bị nhiễm hay không. Dưới đây là một số cách:
Kiểm Tra Với Tìm Kiếm Google
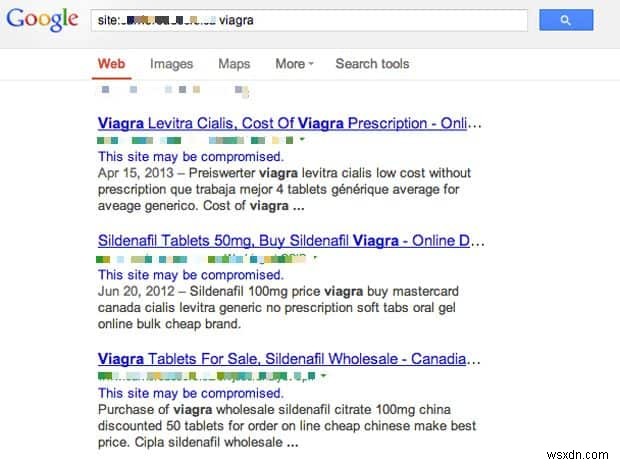
Danh sách các trang web bị ảnh hưởng có thể hiển thị bằng tìm kiếm Google với từ khóa – viagra wp-page. Nhưng do chính sách webmaster của Google, trang web bị ảnh hưởng không hiển thị trên trang đầu tiên. Bạn phải cuộn đến trang 3-4. Nếu trang web của bạn xuất hiện trong kết quả tìm kiếm, nghĩa là bạn là nạn nhân của spam Pharma SEO.
Danh sách này không chỉ bao gồm các trang web bị nhiễm mà còn hiển thị các trang giả. Nhấp vào các trang này có thể chuyển hướng bạn đến các trang khác hoặc tải nội dung trên cùng trang do nhiễm trùng.
Để kiểm tra trang nào của trang web bạn bị spam viagra . Thêm từ khóa "viagra " với tên miền của bạn vào Google search, ví dụ. Đôi khi chỉ một vài trang bị nhiễm và bạn không thấy. Tìm kiếm này sẽ làm lộ các trang bị nhiễm. Nếu chúng chuyển hướng đến trang web bán Viagra và Cialis, bạn bị nhiễm SEO spam. Đôi khi thay vì chuyển hướng, nội dung được tải trên cùng trang do nhiễm trùng.viagra mydomain.com
Kiểm Tra Kết Quả Với Google Bot
Như đã nói, các trang spam này không hiển thị trên công cụ tìm kiếm nhưng một số user agent như Googlebot có thể thấy chúng. Để xem Googlebot thấy gì, bạn có thể dùng công cụ chuyển đổi user agent của trình duyệt. Bạn có thể cài đặt cho Chrome hoặc Firefox.
- Cài đặt tiện ích mở rộng User-Agent Switcher yêu thích
- Truy cập trang web bị nhiễm
- Thay đổi chuỗi User-Agent thành một trong các chuỗi dưới đây:
a) Mozilla/5.0 (compatible; Googlebot/2.1; +https://www.google.com/bot.html)
b) Googlebot/2.1 (+https://www.google.com/bot.html) - Nhấp chuột phải vào trang và xem nguồn trang. Điều này cho phép bạn thấy chuyển hướng.
Lưu ý: nếu bạn giữ User-Agent Switcher kích hoạt quá lâu, bạn có thể bị chặn hoặc đưa vào danh sách đen từ các trang web duy trì bảo mật thích hợp, vì bạn xuất hiện như Googlebot.
Drupal Pharma Hack: Cấu Trúc Của Spam Drupal Kết Quả:
Sự Xuất Hiện
Kẻ tấn công khai thác trước một lỗ hổng đã biết hoặc zero-day exploit. Dưới đây là danh sách đầy đủ những gì có thể sai trong trường hợp này. Do đó, để đơn giản, các nguyên nhân phổ biến nhất là:
- SQL injection hoặc XSS xảy ra do tiêu chuẩn mã hóa kém. Bạn có thể muốn theo dõi cả hai.
- Tài khoản yếu hoặc mật khẩu FTP là nguyên nhân thứ hai lớn. Gần đây, kho Github của Linux Gen cũng bị hack do thông tin đăng nhập yếu.
- Hầu như luôn bật liệt kê thư mục và hiển thị lỗi. Kết quả là các tệp quan trọng có thể đọc công khai trên mạng.
- Plugin chưa vá hoặc lỗi thời là một trong những nguyên nhân chính của hack WordPress và Drupal. Vì vậy, bạn có thể muốn cập nhật thường xuyên.
Sự Kiên Trì
Hack Drupal pharma hoạt động bằng cách sửa đổi nội dung thư mục gốc. Hầu hết các tấn công spam xảy ra qua thư mục /misc và thư mục /includes. Spammer đạt được sự kiên trì (truy cập kéo dài) bằng các phương pháp đã biết như:
- Sửa đổi tệp như
index.php, wp-page.php, nav.phpv.v. - Thêm trang mới như v.v.
leftpanelsin.php, cache.php - Sửa đổi
xmlrpc.phpđể tránh phát hiện bởi webmaster. - Sử dụng mã hóa base64 để che giấu mã.
- Ẩn tệp spam trong
/imagesthư mục. Bot thu thập dữ liệu web không mong đợi thấy tệp ở đây, nên thoát phát hiện. - Thêm dấu chấm trước phần mở rộng tệp. Do đó, đổi tên trang
.somefileđể trở nên vô hình. - Cloaking: Phân biệt giữa bot thu thập dữ liệu web dựa trên user agent. Kết quả là nội dung Googlebot thấy khác với nội dung người dùng Mozilla thấy.
- Sử dụng cron job để tái nhiễm.
Kết Quả
- Trang web mất uy tín do hiển thị quảng cáo Viagra và Cialis.
- Bị Google đưa vào danh sách đen.
- Không được người dùng tin tưởng.
- Xếp hạng tìm kiếm giảm.
- Tạo click cho các trang web khác.
Làm Gì Khi Bị Hack Drupal & WordPress Pharma?
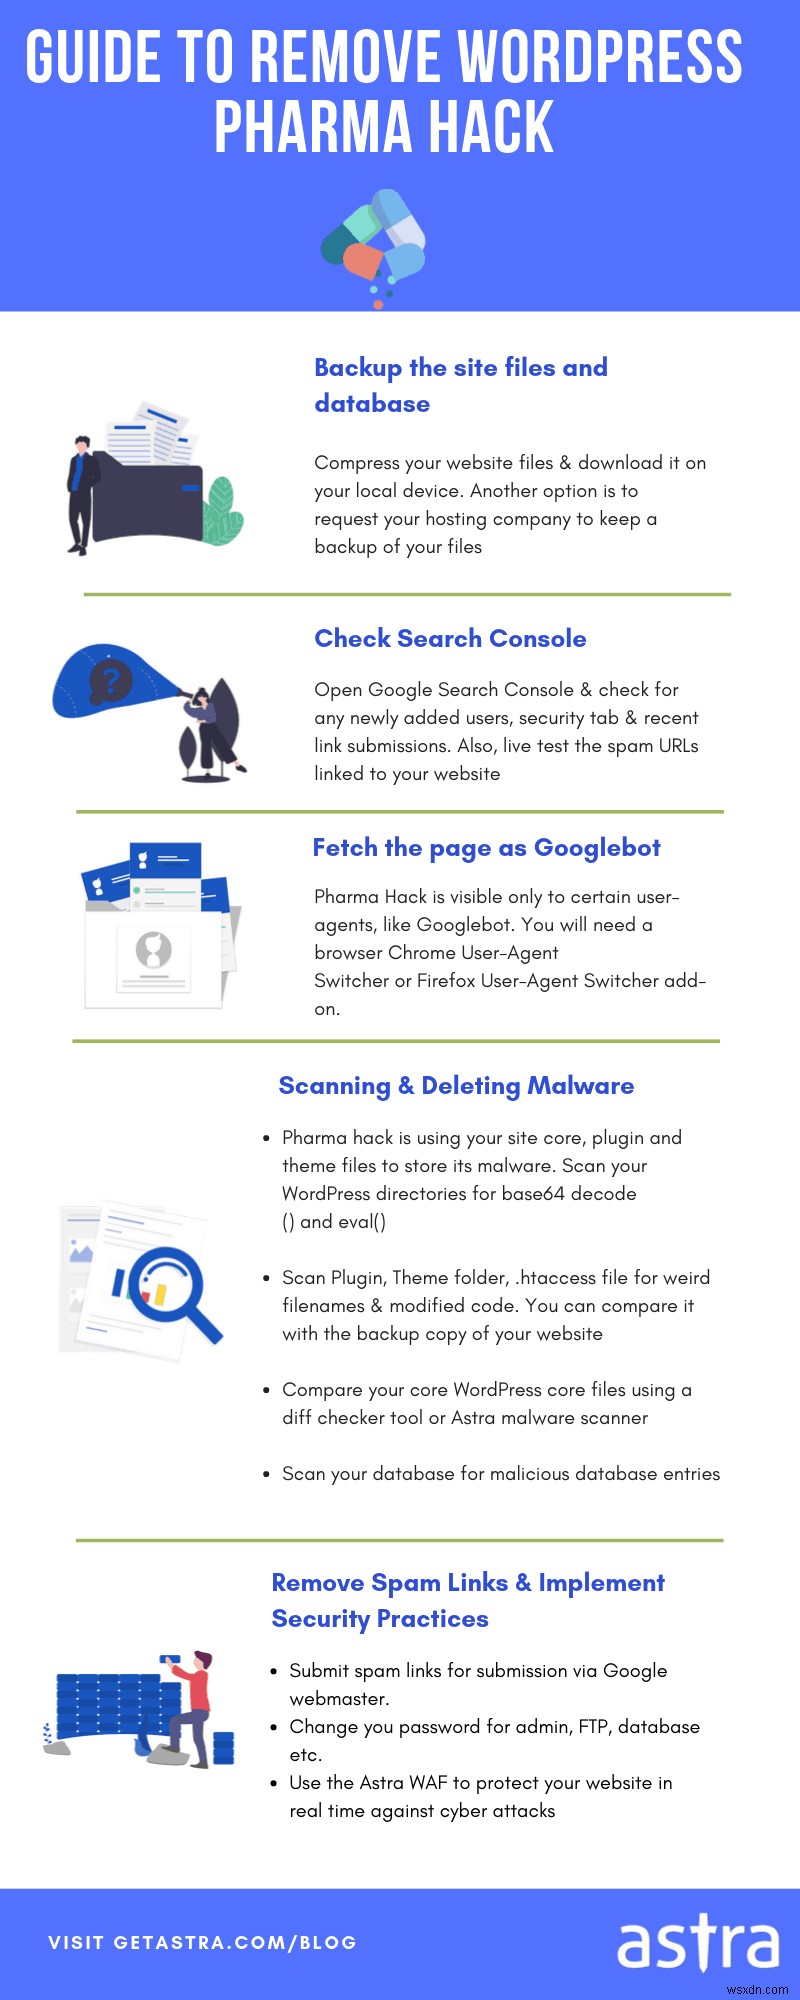
Pharma Hack bị ẩn nên tìm và xóa tệp bị nhiễm sẽ là nhiệm vụ lâu và mệt mỏi. Dưới đây là những gì bạn cần làm để xóa hack.
Khôi Phục Bản Sao Lưu
Tạo bản sao lưu đầy đủ trang web là phương pháp khuyến nghị. Điều này hữu ích nếu có sự cố trong quá trình dọn dẹp. Vì vậy, hãy luôn đảm bảo có chiến lược sao lưu sẵn sàng. Bản sao lưu về cơ bản phải bao gồm tệp cốt lõi, cơ sở dữ liệu và tệp plugin, theme.
Quét Mã Độc Trên Trang Web
Sử dụng công cụ quét mã độc trực tuyến như VirusTotal để báo cáo nhiễm trùng. Bạn cũng có thể thử trình quét mã độc Astra để quét chính xác hơn. Nó sẽ gắn cờ tất cả tệp và mã độc hại trên trang web của bạn trong vài phút. Điều này giúp đẩy nhanh quá trình xóa mã độc cho bạn.
Xóa Các Tệp Bị Nhiễm
- Đăng nhập vào máy chủ lưu trữ qua FTP. Bạn cũng có thể dùng trình quản lý tệp.
- Truy cập thư mục /wp-contents/
- Tìm tệp bị hack trong plugin. Tệp bị hack sẽ có từ như
.class,.cache,.oldở giữa, ngụy trang dưới dạng tệp plugin. Dấu chấm (.) trước tên tệp sẽ làm cho chúng ẩn trừ khi chọn tùy chọn "hiển thị tệp ẩn". - Xóa các tệp này.
Xóa Thư Mục Tạm
Thư mục /wp-contents/temp/ có thể xuất hiện do nhiễm trùng. Truy cập /wp-contents/temp/ và xóa nội dung. Hacker dùng thư mục tạm và tệp TMP để tránh hỏng hóc khi cài đặt mã độc.
Kiểm Tra Tệp .htaccess
Tệp .htaccess là tệp cấu hình máy chủ. Nó định nghĩa cách yêu cầu máy chủ được xử lý. Hacker cũng dùng sức mạnh của tệp để tạo backdoor trong trang web của bạn. Tìm mã như sau:
RewriteEngine On
RewriteCond %{ENV:REDIRECT_STATUS} 200
RewriteRule ^ - [L]
RewriteCond %{HTTP_USER_AGENT} (google|yahoo|msn|aol|bing) [OR] #checks for Google, Yahoo, msn, aol and bing crawler
RewriteCond %{HTTP_REFERER} (google|yahoo|msn|aol|bing)
RewriteRule ^(.*)$ somehackfile.php?$1 [L] #redirects to a hack file
Bạn cũng có thể tạo lại tệp .htaccess.
- Truy cập bảng điều khiển WordPress
- Nhấp vào cài đặt
- Chọn permalink
- Nhấp lưu
Xóa Mã Độc Cơ Sở Dữ Liệu
Khuyến nghị tạo bản sao lưu trước khi thay đổi cơ sở dữ liệu. Bạn có thể mua dịch vụ xóa mã độc chuyên nghiệp hoặc tự dọn dẹp cơ sở dữ liệu.
- Truy cập phpMyAdmin
- Chọn cơ sở dữ liệu
- Nhấp vào bảng wp_options
- Tìm mục độc hại bằng tab Tìm kiếm
Các mục độc hại bạn cần tìm:
- wp_check_hash
- class_generic_support
- widget_generic_support
- ftp_credentials
- fwp
Lưu ý: hãy chắc chắn không xóa thông tin quan trọng trong bảng wp_options. Điều đó có thể khiến trang web lỗi và sập.
Tìm Và Xóa Mã Đáng Ngờ
Ví dụ mã có thể trông như sau:
<ul id="menu">
<li><a href="attackerdomain.com">Something1</a></li>
Loại mã này chuyển hướng trang web của bạn đến miền do kẻ tấn công kiểm soát. Vì vậy, hãy kiểm tra các miền không quen thuộc. Đây là một trong những nguyên nhân chính của hack WordPress pharma.
Thường hacker che giấu mã base64 để tránh phát hiện. Ví dụ, attackerdomain.com sẽ trông như: YXR0YWNrZXJkb21haW4uY29t, làm cho nó khó phát hiện. Để tìm mã hóa base64 trong tệp, lệnh grep hữu ích:
find . -name "*.php" -exec grep "base64"'{}'\; -print &> b64-detections.txt
Đoạn mã này về cơ bản tìm trong các tệp .php bạn chọn các mã hóa base64. Sau đó kết quả lưu trong tệp b64-detections.txt. Cuối cùng, bạn có thể dùng công cụ trực tuyến để giải mã và xem gì đang xảy ra ở hậu trường.
Xóa Thư Mục Tạm (Lặp)
Truy cập /wp-contents/temp/và xóa nội dung. Hacker dùng thư mục tạm và tệp TMP để tránh hỏng hóc khi cài đặt mã độc.
Tìm Khác Biệt Nội Dung
Bạn có thể dùng plugin trực tuyến để tìm sửa đổi tệp. Ví dụ scanner là Exploit Scanner. Nó quét tất cả tệp cốt lõi và tệp thứ ba trong kho WordPress chính thức để tìm tên tệp hoặc mục đáng ngờ, bất thường.
Sau khi xác định tệp nào bị hack, bạn có thể xóa mã bị nhiễm hoặc khôi phục tệp plugin. Quan trọng là dọn dẹp kỹ mã vì bất kỳ phần còn lại sau tệp hack có thể tái nhiễm trang web.
Bạn Có Thể Làm Gì Để Ngăn Chặn Hack Pharma SEO
- Dùng mật khẩu mạnh vì vi phạm có thể do cấu hình mặc định.
- Triển khai giải pháp bảo mật nào đó.
- Hạn chế quyền thư mục để tránh hack pharma WordPress.
- Vô hiệu hóa tất cả plugin đáng ngờ.
- Nếu phiên bản lỗi thời, hãy vá! Vá! Vá!
- Chọn kiểm tra bảo mật định kỳ cho trang web.