
Trang web WordPress của bạn có đang tạo kết quả spam trên Google? Có? Thì bạn có thể đã thành nạn nhân của mã độc SEO Spam! Mã độc SEO Spam WordPress này tạo ra các trang rác trên trang web của bạn được chuyển hướng đến các trang web độc hại khác, thường không bị chủ trang web nhận ra. Các biến thể phổ biến nhất của cuộc tấn công này là SEO Spam tiếng Hàn & Chèn liên kết Spam. Đọc tiếp để biết cách tìm và khắc phục.
Năm 2021, WordPress chạy 41,7% các trang web trên Internet. Việc áp dụng CMS WordPress không ngừng tăng trong các doanh nghiệp vừa và nhỏ. Tuy nhiên, xu hướng tăng này cũng mời gọi hacker xâm nhập trang web và thúc đẩy động cơ của họ. SEO Spam WordPress cũng là một trong những hack này, nơi hacker thường nhắm vào các trang WordPress uy tín, có traffic cao và xếp hạng công cụ tìm kiếm tốt, sử dụng các trang web bị xâm phạm để xếp hạng sản phẩm và dịch vụ bất hợp pháp của họ trên công cụ tìm kiếm.
Hack mã độc như SEO Spam WordPress tương tự như WordPress Pharma Hack. Các loại hack này sử dụng trang web uy tín của bạn và chuyển hướng người truy cập đến tên miền do hacker kiểm soát. Mặc dù loại bỏ SEO Spam mũ đen (Blackhat) phổ biến, nhưng nó có thể rất棘手!

Trong hướng dẫn này, chúng ta sẽ thảo luận cách ngăn chặn, tìm và khắc phục hack SEO Spam WordPress. Vậy, hãy đào sâu!
Cách Tìm hack SEO Spam WordPress?
Để biết xem trang web của bạn có bị ảnh hưởng bởi SEO Spam WordPress không, bạn cần kiểm tra các triệu chứng sau:
1. Tìm kiếm site:[URL gốc trang web của bạn] hiển thị kết quả spam
Cách dễ nhất để biết trang web WordPress của bạn có bị ảnh hưởng bởi mã độc SEO spam không là thực hiện một tìm kiếm Google đơn giản. Bạn cần gõ site: theo sau là tên miền của bạn. Khi duyệt qua kết quả tìm kiếm, bạn có thể nhận thấy các từ vô nghĩa được nối thêm vào tên miền của bạn. Mã độc được thiết kế để chuyển hướng tìm kiếm Google từ trang web của bạn sang các trang web độc hại.
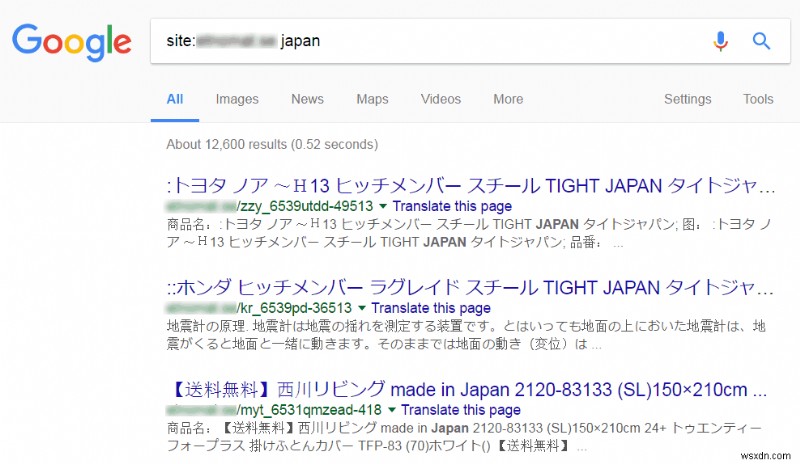
Ví dụ, nếu bạn nhận thấy trường hợp trên, trang web của bạn rất có thể đã bị nhiễm. Ảnh chụp màn hình trên là trang web bị nhiễm SEO Spam tiếng Nhật nổi tiếng.
Nếu bạn quan sát bất kỳ triệu chứng nào sau đây trên trang web WordPress của mình, bạn rất có khả năng đã bị hack SEO Spam WordPress.
2. Bạn nhận thấy file mới xuất hiện khắp trang web
Tất cả các trang web bị ảnh hưởng bởi mã độc SEO Spam WordPress có một điểm chung: file mới đáng ngờ. Kẻ tấn công thường tạo thư mục trong wp-content/plugins/api-key với các file:
- apikey.php
- header.php
- login.php
- newsleter.php
- wp-layouts.php
- wp-nav-menus.php
Hầu hết các file này chứa mã độc quan trọng.
Một số file khác thường được tạo trong thư mục gốc WordPress với mã độc là:
- wp-domain.php
- wp-main.php
- wp-uti.php
- wp.php
Ví dụ khác của triệu chứng này là file tên ms-menu.php, thường được tạo trong thư mục /wp-admin.
3. Bạn thực hiện nhận diện mã độc sơ bộ
Mã độc SEO Spam WordPress gần như hoàn toàn phụ thuộc vào trang web chủ để hoạt động bình thường. Nó tự thực thi mỗi khi trang được tải lại hoặc load. Nó đảm bảo các chức năng WordPress luôn hoạt động. Nếu trang web WordPress bị hỏng/sập, mã độc sẽ không được thực thi. Nó cũng hỗ trợ các yếu tố nơi kẻ tấn công có thể cập nhật và sửa chữa trang web từ xa nếu cần. Mã độc Spam tiền điện tử WordPress cũng thiết lập file dự phòng trong trường hợp cập nhật bị hủy.
Một trong những tính năng khác của mã độc SEO Spam WordPress là khả năng nhận diện và loại bỏ mã độc sơ bộ hiện diện trên trang web WordPress chủ để tránh sự nghi ngờ từ quản trị viên trang web. Dưới đây là đoạn mã ví dụ của Mã độc Spam WordPress loại bỏ đối thủ:
if (is_file("$level" . "index.php")) { $ind = file_get_contents("$level" . "index.php"); if (filesoze("$level" . "$index.pho"). 'hacked') OR stripos(file_get_contents("$level" . "index.php"). 'hacked') OR stripos($ind, 'WARNING: This file is protected by copyright law. To reverse engineer or decode this file is strictly prohibited') OR stripos($ind, 'form action="" method="post"></form') OR stripos($ind, 'eval(gzuncompress(') OR stripos($ind, 'WARN1NG_RC')) { chmod("$level" . "index.php", 0777); unlink("$level" . "index.php"); } } 4. Bạn nhận thấy Google AdWords của bạn bị vô hiệu hóa
Do việc sử dụng quảng cáo trên internet ngày nay rất phổ biến, chúng đã trở thành cách dễ dàng cho hacker chuyển hướng người dùng đến trang web bị xâm phạm/độc hại. Điều này buộc các mạng quảng cáo như Google AdWords phải nâng cấp chính sách nghiêm ngặt để tránh lan truyền mã độc qua trang web bị hack. Google AdWords định kỳ quét trang web để tìm nội dung bị hack & treo quảng cáo chạy cho trang web bị hack.
Một vài triệu chứng dễ nhận thấy là cảnh báo do Google hiển thị trên AdWords bị treo. Nếu bạn tìm thấy bất kỳ cái nào trong số này, bạn có thể bị ảnh hưởng:
- Phần mềm độc hại hoặc phần mềm không mong muốn. Xem chính Google nói gì (tại đây)!
- Hệ thống của chúng tôi ngẫu nhiên và định kỳ quét trang web và kiểm tra xem trang web có tuân thủ chính sách Google không. Do đó, gần đây trang web của bạn đã được quét và lần quét hệ thống gần nhất phát hiện trang đích chính được khai báo của nhà quảng cáo này bị ảnh hưởng bởi tên miền không an toàn [domain .com]
Để hiểu rõ và cách khắc phục Google AdWords bị từ chối, đọc bài viết chi tiết của chúng tôi.
Để chữa trị trang web của bạn khỏi liên kết spam, bạn cần phân tích kỹ lưỡng file và cơ sở dữ liệu. Đây là cách bạn có thể thực hiện:
5. Quét file tìm liên kết spam
Tìm kiếm các file này để tìm liên kết spam: header theme, footer, hoặc trong functions của theme. Thường thì các liên kết dễ thấy dưới dạng siêu liên kết (hyperlink). Tuy nhiên, trong trường hợp hiếm, chúng có thể bị obfuscate (làm rối). Tìm các liên kết không xác định, độc hại.
Ví dụ, đây là hình thức của một liên kết độc hại:
<?phpNorebroLayout::get_footer_buffer_content( true );echo "<a href=\"https://www.authenticjetshockeyshop.com/mark-scheifele-jersey_c-422.html\"> </a> "; wp_footer();?>
Đôi khi khó nói liệu liên kết spam đã được chèn. Trong trường hợp như vậy, khuyến khích bạn quét trang web với Bộ quét SEO Spam.
6. Quét cơ sở dữ liệu
Mục tiêu khác cho việc chèn liên kết spam là cơ sở dữ liệu. Vì vậy, bạn cũng cần quét cơ sở dữ liệu để tìm liên kết spam. Thường các liên kết spam được chèn vào các trang & bài viết của bạn. Việc xem xét thủ công tất cả các trang có thể quá nhàm chán. Vậy đây là cách bạn có thể làm:
- Truy cập cơ sở dữ liệu với PHPMyAdmin. PHPMyAdmin cho phép bạn xem nhiều trang cùng lúc.
- Xem xét trang và bài viết.
- Nếu bạn tìm thấy liên kết độc hại, tải trang/bài viết về máy và dọn dẹp.
- Tiếp theo, tải lên lại với sự giúp đỡ của công cụ quản lý SQL. Bước này có thể cần chuyên môn SQL.
Khắc phục hack SEO Spam WordPress
Bằng cách làm theo các bước dưới đây, mã độc SEO Spam WordPress có thể được loại bỏ khỏi trang web chủ:
- Xóa các file mới độc hại được tạo bởi mã độc như đã đề cập ở các phần trên.
- Kiểm tra tài khoản Google Webmasters của bạn để tìm sự chênh lệch, làm theo hướng dẫn chi tiết của chúng tôi để giải quyết.
- Quét trang web của bạn để tìm mã độc và các nhiễm khác.
- Kiểm tra trang web nào có liên kết ra (outbound links) đến trang web của bạn, từ bảng điều khiển Google Webmasters
SEO Spam WordPress ảnh hưởng như thế nào đến Traffic & SEO trang web của bạn?
Chúng ta biết hack để lại trang web trong tình trạng tàn tạ. Ngay sau khi làm dọn dẹp hack đúng cách, các tác động vô hình thường kéo dài hơn. Khôi phục trang web từ các tác động sau này cần rất nhiều nỗ lực. Các tác động vô hình bao gồm giảm traffic trang web, giảm xếp hạng Google, đánh trúng uy tín thương hiệu, làm giảm dòng khách hàng, v.v.
Để đo lường mức độ hack như vậy ảnh hưởng đến trang web, chúng tôi đã thực hiện một nghiên cứu. Chúng tôi theo dõi một trang web bị nhiễm trong nhiều ngày sau khi dọn dẹp để xem hiệu suất của chúng.
Đây là những gì chúng tôi tìm thấy:
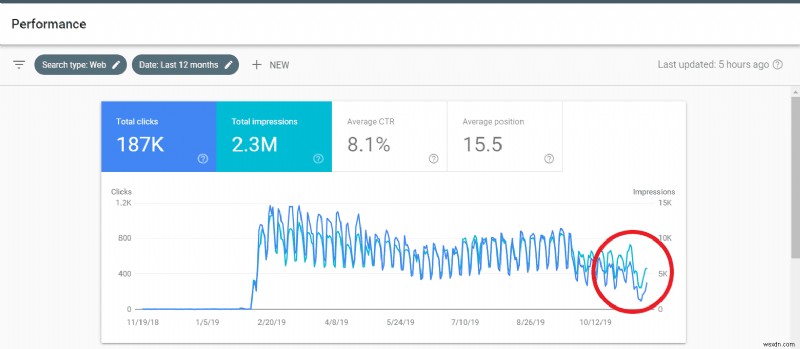
Phân tích sau hiển thị traffic trang web trong một năm. Chú ý giảm traffic trong các tháng sau.
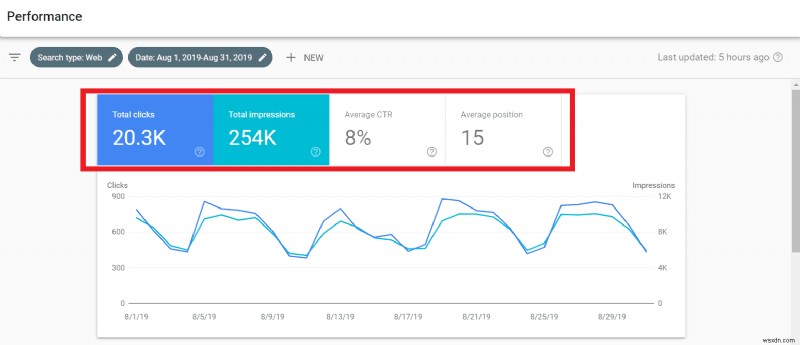
Đây là dữ liệu trang web tháng 8 năm nay khi nó không bị hack. Tổng lượt nhấp 20,3k, hiển thị 254k, CTR trung bình 8%, Vị trí trung bình 15.
Chúng tôi so sánh với dữ liệu tháng bị hack. Xem sự giảm sút trong hình sau. Tổng lượt nhấp giảm xuống 11,8k, Hiển thị giảm xuống 207k, CTR trung bình 5,7% và vị trí bị đẩy xuống 16,6.
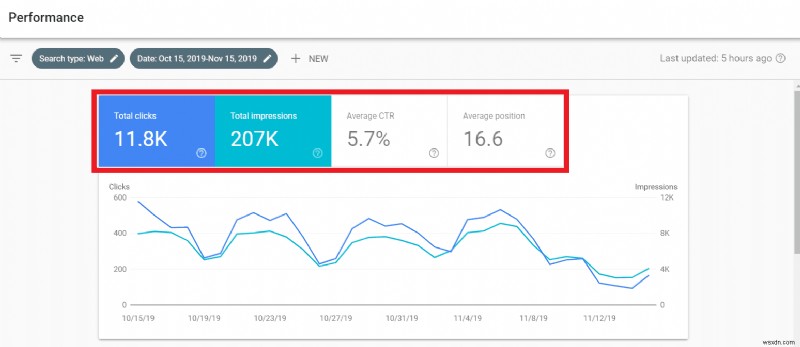
Khi thu hẹp xuống đến các ngày trang web bị hack, đây là những gì chúng tôi tìm thấy. Sau vài ngày, CTR trung bình giảm xuống 4,4% từ 8% ban đầu. Tương tự, các khía cạnh khác của trang web cũng chịu tác động giảm.
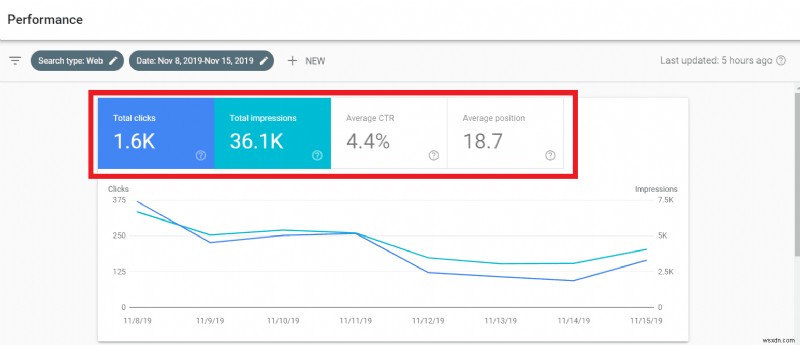
Rõ ràng hậu quả của SEO spam là lớn lao. Đặc biệt trên traffic và SEO của trang web. Kéo trang web khỏi hack sau chấn thương cần nỗ lực liên tục kéo dài một thời gian.
Chắc chắn bạn không muốn rơi vào tình huống như vậy. Có, bạn hoàn toàn có thể tránh những hậu quả đáng sợ này bằng cách hơi cảnh giác hơn với các cuộc tấn công. Phần tiếp theo sẽ nói cách làm.
Cách bảo vệ chống lại hack SEO Spam WordPress?
Dọn dẹp trang web đã bị nhiễm hack SEO Spam WordPress không đảm bảo nhiễm mã sẽ không tái diễn. Do đó,采取 biện pháp phòng ngừa luôn là ý tưởng tốt.
Dưới đây là một số bước phòng ngừa bạn có thể thực hiện cho bảo vệ trang web chống lại SEO Spam WordPress:
1. Cài đặt Tường lửa (Firewall):
Lựa chọn tiện lợi nhất để ngăn chặn nhiễm mã độc SEO Spam WordPress là sử dụng Tường lửa trang web, như Astra. Tường lửa trang web có thể giúp bạn giám sát traffic đến và tự động chặn các mối đe dọa và thực thể độc hại khác.
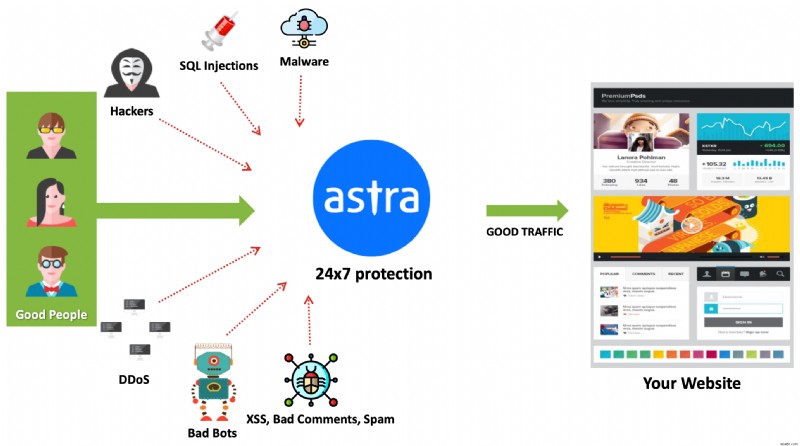
Astra Web Protection giúp tự động bảo mật trang web và vá ảo phần mềm bằng cách ngăn chặn các yêu cầu độc hại đến trang web của bạn.
2. Củng cố bảo mật trang đăng nhập WordPress
Một biện pháp bảo mật khác bạn có thể thực hiện để bảo vệ trang web khỏi SEO Spam WordPress là bảo mật trang đăng nhập của trang WordPress. Nó cũng giúp ngăn chặn hack bảng điều khiển Admin WordPress.
Đây là cách bạn có thể làm:
- Cài đặt plugin bảo mật trang đăng nhập WordPress như WP-Hardening
- Thay đổi URL mặc định của trang Admin WordPress
- Sử dụng tên người dùng và mật khẩu độc đáo, mạnh
- Giới hạn lần đăng nhập liên tiếp
- Giám sát hoạt động đăng nhập trên trang WordPress.
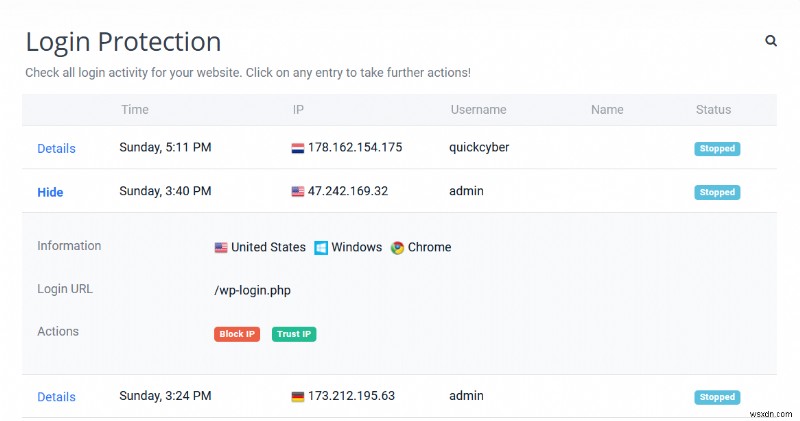
Với Astra Firewall, bạn có thể thực thi Bảo vệ Đăng nhập cho WordPress và xem chi tiết người/bot cố gắng đăng nhập vào trang web của bạn với dấu thời gian và một số thông tin khác.
3. Thiết lập đúng quyền File và Thư mục
Thiết lập quyền truy cập đúng cho file và thư mục không chỉ giúp bạn ngăn chặn lỗi thực thi cho trang WordPress mà còn giúp giảm rủi ro bảo mật như nhiễm mã độc SEO Spam WordPress.
Bạn có thể áp dụng các quyền sau cho File và Thư mục WP:
- Cho wp-config.php = 400/440
- Cho tất cả file .php = 644
- Cho index.php = 644/444
- Cho thư mục wp-content = 755
- Cho thư mục wp-includes = 755
- Cho thư mục wp-content/uploads = 755
- Cho tất cả file nói chung = 644
- Cho tất cả thư mục nói chung = 755
Thêm thông tin, xem blog: Cách sửa quyền File hoặc Thư mục WordPress – Thủ tục từng bước