
PrestaShop là tên tuổi lớn trong thương mại điện tử. CMS mã nguồn mở miễn phí này đang được 250.000 cửa hàng online toàn cầu sử dụng, duy trì bởi đội ngũ hơn 100 thành viên (theo Wikipedia). Tuy nhiên, không thể khẳng định miễn dịch với tấn công mạng. Sau khi bị spam năm ngoái, PrestaShop lại bị tấn công tại cùng vị trí. Nếu bạn chạy web trên PrestaShop, có lý do để lo ngại. Theo PrestaShop, hệ thống đang chịu đựng cuộc tấn công spam quy mô lớn. Bài viết chi tiết về PrestaShop Spam và cách bảo vệ.
Đã xảy ra gì trong vụ PrestaShop Spam?
PrestaShop thừa nhận qua bài viết trên trang chủ hôm qua. Nêu rõ spammer lạm dụng form tạo tài khoản. Kết quả: chuỗi email bất hợp pháp gửi đến người dùng. Đọc bài gốc tại đây.
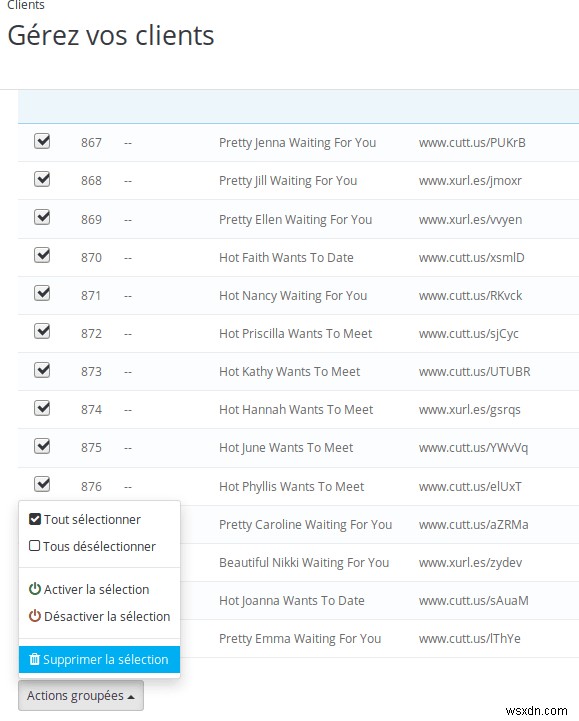
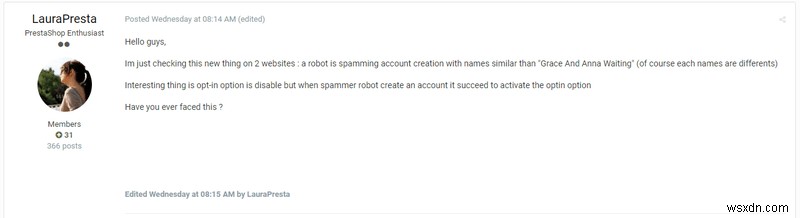
Vấn đề: form tạo tài khoản tại front office bị khai thác bằng cách chèn URL độc hại vào trường First name và/hoặc Last name. Cảnh báo: exploit không giới hạn phiên bản cụ thể, có thể ảnh hưởng các phiên bản khác nếu chưa vá.
Mục đích chính của spammer: chuyển hướng người dùng đến trang spam/quảng cáo hoặc dùng cho lừa đảo (phishing).
Cập nhật lên phiên bản mới nhất
PrestaShop cung cấp giải pháp tức thì. Chúng tôi cũng khuyến nghị thực hiện các sửa nhanh dưới đây ngay:
- Xóa tài khoản spam khỏi mailing lists
- Vào trang Customers trong back office, chọn tất cả tài khoản này
- Click Delete, tích chọn "Tôi muốn khách hàng có thể đăng ký lại với cùng email. Tất cả dữ liệu sẽ bị xóa khỏi database."
Ngoài ra, PrestaShop cũng hứa ra mắt phiên bản mới cho các phiên bản bị ảnh hưởng. PrestaShop thực sự quan tâm khách hàng: đã phát hành 1.7.5.2 (thay 1.7) và 1.6.1.24 (thay 1.6) rất nhanh. Vấn đề nhỏ: ngoài chặn URL, bản vá cũng chặn input có dấu chấm ngay sau đó là chữ cái. Ví dụ: "Rob N.Stark" bị chặn nhưng "Rob N. Stark" cho phép. Bên cạnh đó, bản vá bảo vệ khỏi nhiều loại spam tương tự.
Hãy cài đặt ngay.
Dùng reCAPTCHA ngăn chặn PrestaShop Spam
Chúng ta都知道 câu "Phòng bệnh hơn chữa bệnh". Hãy chặn mọi cố gắng tự động của bot/crawler xấu. Cách tốt nhất: dùng module reCAPTCHA.
Nếu các sửa nhanh quá phiền, nhắn tin qua widget chat, chúng tôi sẵn sàng giúp.
Cách Astra chặn tạo tài khoản giả
Tạo tài khoản giả thường là hoạt động của bot - cố gắng tạo nhiều tài khoản cùng lúc. Tường lửa Astra phát hiện pattern của bot, nếu bất thường so với hành vi con người, chặn IP ngay. Quan trọng: tường lửa tự học và tiến hóa với mỗi lần tấn công.
Cách Astra chặn Content Scraping (Cào nội dung)
Content Scraping: hacker tạo nhiều trang giả có nội dung tương tự trang gốc, ảnh hưởng SEO và xếp hạng. Giải pháp tốt nhất: hệ thống giám sát liên tục nhận diện bot xấu và chữ ký. Tường lửa Astra ngăn chặn kẻ xấu đánh cắp và nhân bản nội dung.
Thêm chi tiết - Xem dấu hiệu Content Scraping trong PrestaShop.
Cách Astra chặn tấn công Bad Bot
Bot và crawler l잠伏在网络空间. Chúng dùng phương pháp thử sai để vượt qua bảo mật. Cài tường lửa giúp phát hiện và chặn các cố gắng tự động hiệu quả.
Tường lửa Astra được tùy biến cao cho PrestaShop, đảm bảo web được bảo vệ khỏi mọi mối đe dọa mạng: Bad Bots, SQL Injection, XSS, CSRF, LFI, RFI, Content Scraping, Keyword Hack và 100+ mối đe dọa khác - theo thời gian thực. Module hóa cao, tự động hóa hoàn toàn bảo vệ cửa hàng PrestaShop.
Chat với chúng tôi NGAY!