
Gần đây, hacker bắt đầu tận dụng kỹ thuật SEO bạn vất vả xây dựng để lấy khả năng hiển thị cho trang web spam của họ thông qua xếp hạng tốt hơn trên trang web của bạn. Đây là SEO Spam mũ đen (Black Hat SEO Spam), hoặc Độc hại SEO (SEO Poisoning) trong Magento, Opencart & Prestashop. Bài viết này thảo luận tất cả các cuộc tấn công này với triệu chứng, nguyên nhân, hậu quả và bước khắc phục.
Các loại tấn công SEO Spam mũ đen
Hack từ khóa tiếng Nhật (Japanese Keyword Hack)
Còn gọi là Hack từ khóa tiếng Nhật, kỹ thuật SEO Spam mũ đen bất hợp pháp này khá phổ biến gần đây. Hacker đặt liên kết tự động tạo bằng văn bản tiếng Nhật trong trang web của bạn được phát triển bằng CMS như Prestashop, OpenCart, Magento, Drupal và WordPress. Kết quả tìm kiếm cho trang web của bạn có thể trông như sau:
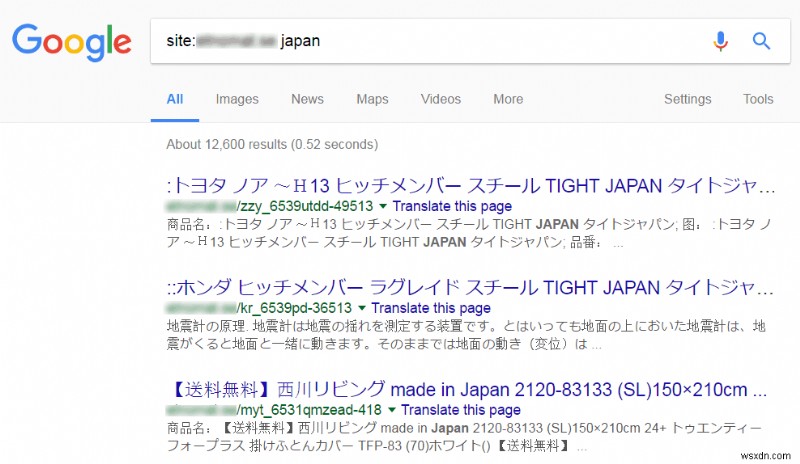
Vì vậy khi ai đó truy cập trang web của bạn và nhấp vào các liên kết đó, họ bị chuyển hướng đến trang web liên kết bán hàng hóa giả mạo thương hiệu và quần áo. Xem thêm trong bài viết này.
Hack từ khóa vô nghĩa (Gibberish Keywords Hack)
Trong Hack từ khóa vô nghĩa, hacker thêm các trang spam đầy ắp văn bản vô nghĩa giàu từ khóa, với các liên kết tương ứng đến trang web của bạn. Đôi khi các trang này cũng chứa hình ảnh để thao túng công cụ tìm kiếm và tăng xếp hạng và traffic của các trang trong tìm kiếm Google.
Khi truy cập các trang bị hack này, người truy cập sẽ bị chuyển hướng đến trang không liên quan, như trang hàng hóa giả. Hacker kiếm tiền khi người truy cập các trang spam này.
Một trang spam bị chuyển hướng thường trông như sau:
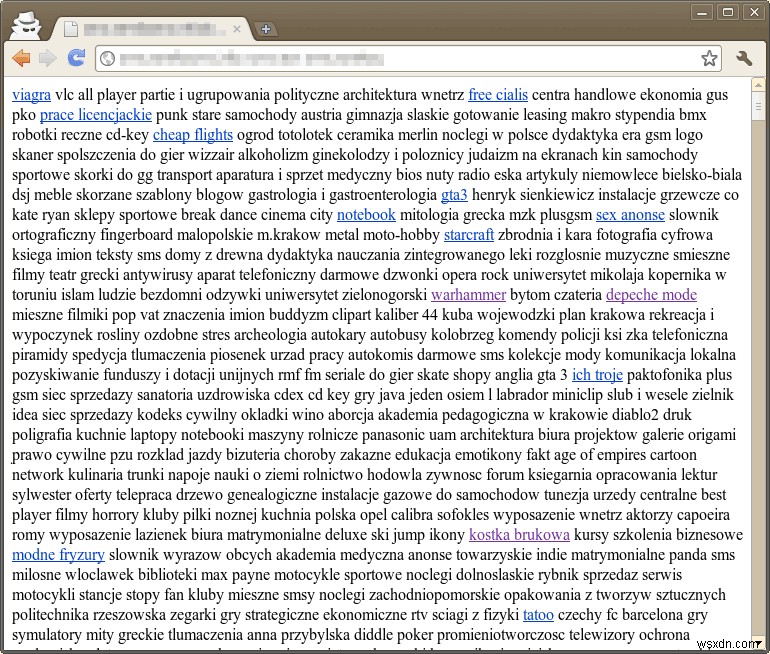
Cũng như Hack từ khóa tiếng Nhật, hacker thường dùng cloaking (che giấu) để làm cho chủ trang web khó phát hiện xem trang web đã bị nhiễm hay chưa.
Pharma Hack (Hack Dược phẩm)
Một loại phổ biến thứ ba của SEO Spam mũ đen là Pharma Hack. Trong này, kẻ tấn công khai thác trang web dễ bị tấn công để phân phối sản phẩm dược phẩm đến người truy cập trang web qua trang web của bạn. Triệu chứng pharma hack bao gồm liên kết nhúng và văn bản spam trên trang hoặc danh sách đã sửa đổi trong Trang kết quả công cụ tìm kiếm (SERPs).
Các cuộc tấn công này thường nhắm vào công cụ tìm kiếm phổ biến như Google hoặc Bing nhằm tăng traffic cho doanh nghiệp dược phẩm bất hợp pháp. Chúng cũng thường thêm tiêu đề và mô tả giả để làm cho liên kết trông có vẻ liên quan. Kết quả tìm kiếm thường trông như sau:
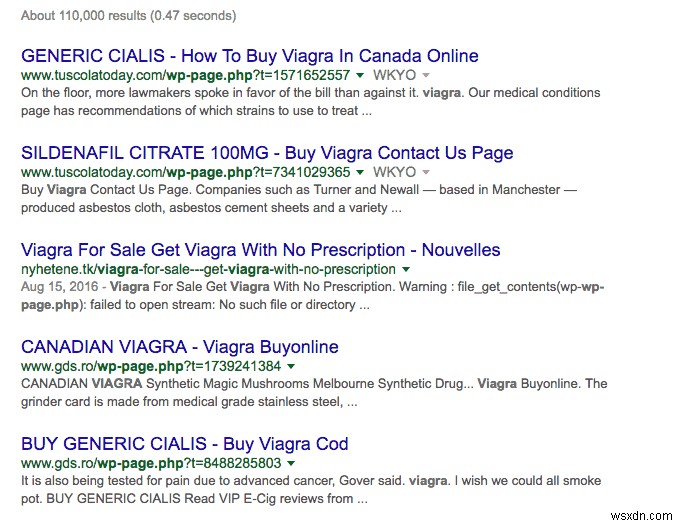
Bạn có thể đọc thêm về Pharma hack tại đây.
Phát hiện SEO Spam mũ đen
1. Sử dụng Google Search
Bạn có thể phát hiện trang spam bằng cách tìm kiếm site:[URL gốc trang web] japan. Nếu thấy kết quả tìm kiếm đầy văn bản tiếng Nhật, trang web có thể bị ảnh hưởng bởi Hack từ khóa tiếng Nhật.
Bạn cũng có thể tìm từ khóa cụ thể để tìm trang Gibberish Keyword, hoặc sản phẩm dược phẩm để tìm trang Pharma Hack.
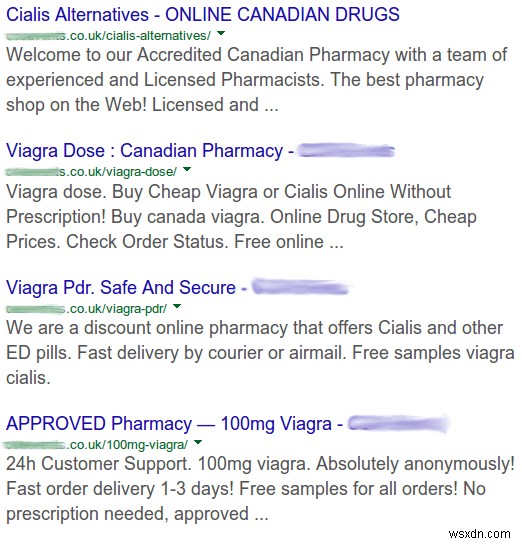
Như hình trên, nếu bạn tìm thấy nội dung đáng ngờ – ở đây, tên miền chính của trang web là .co.uk nhưng sản phẩm dược phẩm được gửi từ Canada – đó có thể là dấu hiệu trang web bị hack.
2. Sử dụng Google Search Console
Trong Google Search Console/Công cụ Google Webmaster, điều hướng đến công cụ Vấn đề bảo mật (Security Issues Tool) ở thanh bên trái. Nếu trang web bị hacker sửa đổi, bạn có thể tìm hiểu trên trang này. Bạn có thể thấy thông báo như sau:
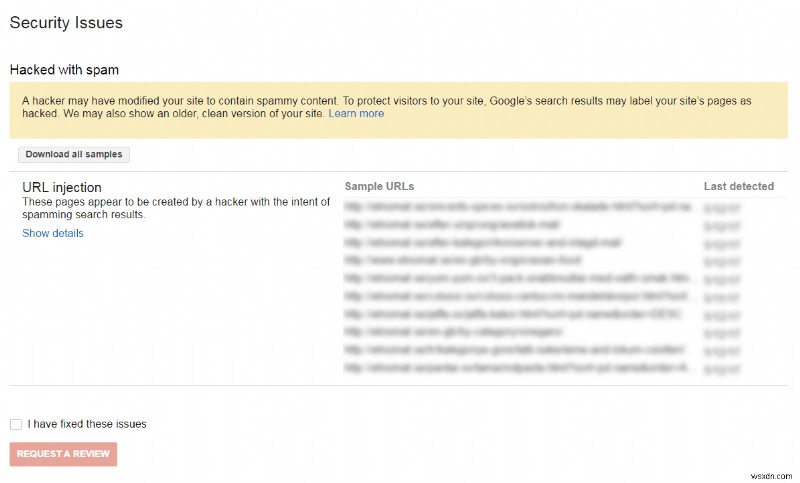
3. Sử dụng công cụ "Fetch as Google"
Nếu bạn đã thực hiện hai bước trên và thấy lỗi 404: Page not Found Error, thì tốt hơn hãy kiểm tra cloaking bằng cách nhập URL trang web vào công cụ Fetch as Google. (Cloaking là kỹ thuật cho phép hacker hiển thị URL/nội dung vô nghĩa/spam cho người dùng và công cụ tìm kiếm, trong khi chủ trang web thấy lỗi 404.) Nếu hacker tấn công trang web, bạn có thể thấy kết quả bất thường.
4. Sử dụng sitemap
Kiểm tra sitemap trang web để xem có liên kết đáng ngờ mới nào do hacker tạo để lập chỉ mục trang của họ nhanh hơn. Nếu thấy trang đáng ngờ, trang web có thể đã bị hack!
Bị nhiễm SEO Spam mũ đen? Nhắn tin cho chúng tôi qua widget chat và chúng tôi sẽ vui lòng giúp bạn. Khắc phục SEO poisoning ngay.
Hậu quả của SEO Spam mũ đen
- Hack từ khóa tiếng Nhật, và kỹ thuật SEO Spam mũ đen nói chung ảnh hưởng tiêu cực đến SEO. Điều này có thể ảnh hưởng traffic và doanh thu cho trang web.
- Google có thể bắt đầu hiển thị cảnh báo "trang web này có thể bị hack" hoặc "trang web lừa đảo". Điều này có thể dẫn đến trang web bị Google liệt kê đen.
- Nếu trang web là thương mại điện tử, người dùng có thể nghi ngờ bảo mật quy trình thanh toán và thông tin thanh toán, dẫn đến giảm doanh số.
- Google hoặc Bing chỉ phục vụ liên kết liên quan, nên họ sẽ loại bỏ bất kỳ trang nào chấp nhận thanh toán cho backlink. Liên kết giả làm cho trang web trông như đang làm vậy, nên traffic và doanh thu bị ảnh hưởng.
- Có spam trên trang web ảnh hưởng tiêu cực đến uy tín. Nỗ lực tái thiết kết nối với người truy cập trang web là rất lớn.
Khắc phục SEO Spam mũ đen
1. Sao lưu trang web trước khi dọn dẹp.
Khuyến khích đưa trang web xuống dòng (offline) để người dùng không truy cập trang bị nhiễm khi bạn dọn dẹp. Hãy chắc chắn sao lưu tất cả file lõi và cơ sở dữ liệu. Hãy chắc chắn sao lưu dưới dạng file nén, như .zip.
2. Xóa bất kỳ tài khoản mới tạo nào khỏi Google Search Console.
Nếu bạn không nhận ra bất kỳ tài khoản hoặc người dùng nào trong Google Search Console của trang web, hãy xóa ngay lập tức. Hacker thường thêm tài khoản admin spam để thay đổi cài đặt trang web.
3. Kiểm tra file .htaccess của trang web.
Hacker thường dùng file .htaccess để chuyển hướng người dùng & công cụ tìm kiếm đến trang độc hại. Nếu bạn có bản sao lưu, bạn có thể dùng phiên bản đó để kiểm tra nội dung file .htaccess. Nếu tìm thấy mã đáng ngờ, xóa nó hoặc comment nó.
4. Thay thế file lõi, plugin, và theme.
Bạn có thể thay thế file lõi bị nhiễm bằng phiên bản gốc từ nguồn uy tín. Sau khi tải phiên bản mới và cập nhật của file & thư mục, bạn có thể xóa các file cũ.
5. Xóa bất kỳ file đáng ngờ, sửa đổi gần đây.
Bạn có thể tìm file bị nhiễm tiềm ẩn bằng cách xem các file được sửa đổi gần đây. Xóa file bị nhiễm bằng cách xóa qua terminal hoặc client FTP. Nếu sau hành động này, mã độc vẫn xuất hiện trong kết quả tìm kiếm, có nghĩa là backdoor đã được cài đặt bởi hacker trong cơ sở dữ liệu.
6. Kiểm tra từ khóa.
Hacker cũng có thể dùng tên tương tự từ khóa hiện có để thêm file độc hại lên máy chủ. Ví dụ:
<title>{keyword}</title>
<meta name="description" content="{keyword}" />
<meta name="keywords" content="{keyword}" />
<meta property="og:title" content="{keyword}" />
<div style="position: absolute; top: -1000px; left: -1000px;">Cheap prescription drugs </div>
Ở đây từ "keywords" bị thay bằng "keyword". Hãy chắc chắn kiểm tra các từ khóa như vậy và xóa mã độc.
7. Xóa backdoor.
Thông thường, hacker chèn backdoor vào file header.php để mã độc thực thi mỗi lần trang công khai được yêu cầu. Điều này chủ yếu để spam bộ thu thập công cụ tìm kiếm dùng trang web của chúng ta. Nó cũng sẽ tái tạo wp-page.php như tính năng "bảo vệ xóa". Sau khi xóa các file trên và hàm include trong header.php, chúng ta có thể đảm bảo kết quả spam sẽ bị xóa khỏi SERP.
8. Chạy quét mã độc.
Chạy quét mã độc trên máy chủ web cho mã độc và file độc hại. Bạn có thể dùng công cụ 'Virus Scanner' trong cPanel do host cung cấp, hoặc dọn dẹp mã độc chuyên gia với gói Astra Pro.
9. Xác minh dọn dẹp.
Sau khi dọn dẹp mã độc, cách tốt để xác nhận mã độc hoàn toàn biến mất là yêu cầu Google thu thập lại toàn bộ trang web. Đăng nhập Google Search Console vào Crawl > Fetch as Google. Từ đây, gõ/tìm vị trí URL bị ảnh hưởng, nhấp nút Reindex. Nếu trả về trang "Not Found", bạn đã dọn dẹp xong!
Kết luận về SEO Spam mũ đen
Tấn công mạng là khủng khiếp – nhưng hậu quả sau chúng còn khủng khiếp hơn. Nghiên cứu của chúng tôi cho thấy ngay cả khi bạn khôi phục trang web kịp thời, SEO vẫn bị ảnh hưởng.
Trang web cần uy tín và bảo mật để thu hút khách hàng – và spam có thể tàn phá trong bối cảnh đó. Hacker không quan tâm kích thước trang web, nên trang web luôn có rủi ro bị nhiễm.
Nếu không muốn đối mặt vấn đề này, hãy cân nhắc đầu tư bảo vệ chủ động và duy trì quy trình bảo mật tiêu chuẩn cho trang web. Tường lửa và plugin bảo mật là giải pháp đã được kiểm chứng, giúp bảo vệ trang web xa xôi. Bằng cách này, bạn không bao giờ phải lo lắng bị hack lại!
Về Astra
Tại Astra, chúng tôi có đội ngũ chuyên gia bảo mật hàng ngày giúp chủ trang web và nhà phát triển bảo mật trang web khỏi kẻ tấn công. Tường lửa thông minh của chúng tôi cung cấp bảo mật 24×7 thời gian thực chống bad bot, hacker, mã độc, XSS, SQLi và 80+ tấn công. Astra Firewall được tùy chỉnh cao cho Prestashop, OpenCart & Magento để cung cấp bảo mật toàn diện cho cửa hàng thương mại điện tử. Thử Astra Demo ngay!