
Index.php là trang đích của cửa hàng PrestaShop. Do đó, không nghi ngờ, đây là một trong những trang được truy cập nhiều nhất. Tuy nhiên, điều này cũng ngụ ý index.php bị kẻ tấn công nhắm mục tiêu tích cực. Nếu kẻ tấn công thành công hack index.php PrestaShop trên trang web của bạn, hậu quả có thể thảm khốc. Kẻ tấn công có thể dùng nó để phân phối mã độc, biến dạng trang hoặc đánh cắp thông tin thẻ tín dụng khách hàng. Theo báo cáo của riskiq.com, Mẹo: File Index.php của PrestaShop cũng có thể dùng để bảo vệ file module khỏi truy cập trái phép? Bấm đây để biết thêm!
Triệu Chứng: Hack PrestaShop index.php
Index.php có thể bị chèn mã độc bởi hacker để thực hiện nhiều nhiệm vụ độc hại. Phát hiện hack index.php trong PrestaShop không dễ. Tuy nhiên, một vài triệu chứng cần chú ý:
- Khách truy cập cửa hàng PrestaShop bị chuyển hướng đến trang độc hại.
- Biến dạng trang index.php.
- Nhiều cửa sổ bật lên hoặc quảng cáo độc hại xuất hiện trên index.php.
- Trang index.php yêu cầu người dùng cài mã độc.
- Nội dung vô nghĩa xuất hiện trên index.php hoặc có vẻ bị lỗi.
- Trang index.php cồng kềnh và tải chậm.

Nguyên Nhân: Hack PrestaShop index.php
Module Upload Dễ Bị Tấn Công
Module upload cho phép user tải file lên cửa hàng PrestaShop như file .txt hoặc .pdf hóa đơn. Cảnh giác, đây có thể là rủi ro bảo mật. Để ngăn chặn thực thi code, hầu hết module chỉ cho phép upload loại file nhất định như .png, .txt, v.v. Tuy nhiên, module upload viết kém có thể cho phép upload file .php lên server dẫn đến thực thi code. Ví dụ như hình dưới.
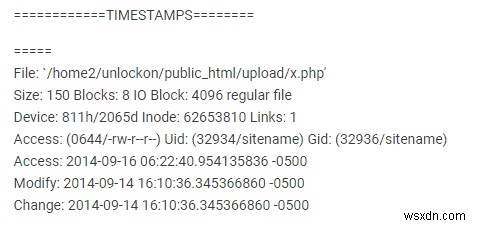
Đây là log của trang web bị hack thật. Log rõ ràng cho thấy module dễ bị tấn công cho phép hacker upload file x.php độc hại. Sau đó, quyền được đặt (0644/-rw-r--r--) để cho phép thực thi code dẫn đến hack index.php.
Lỗ Hổng Phổ Biến
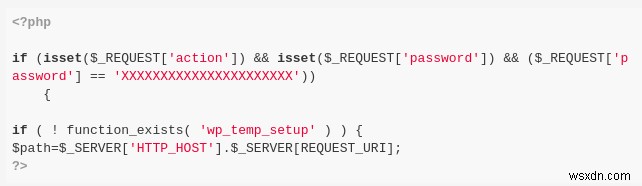
Module và file viết kém thường dễ bị tấn công như XSS, SQLi, v.v. File index.php viết kém có thể bị chèn mã JavaScript độc hại. Mã độc này thực hiện nhiều nhiệm vụ từ biến dạng trang đến đánh cắp thông tin thẻ tín dụng user PrestaShop. Ví dụ là mã độc pub2srv nhắm cụ thể vào index.php. Mã độc này dùng SQLi chèn mã JavaScript độc hại vào file index.php của các CMS như PrestaShop. Dưới đây là đoạn code độc hại được chèn bởi pub2srv vào file index.php.
Mật Khẩu Yếu
Mật khẩu yếu hoặc mặc định cho dịch vụ như FTP mở cửa trang web cho hacker. Hacker dùng credential này đăng nhập và chỉnh sửa nội dung index.php. Có thể có vài dịch vụ chạy trên các cổng server có credential hardcoded. Bạn có thể không biết nhưng hacker dùng scanner đặc biệt phát hiện chúng và chèn mã độc vào index.php.
Cần giúp chuyên nghiệp dọn dẹp index.php bị hack PrestaShop? Nhắn tin trên widget chat, chúng tôi sẵn sàng giúp đỡ. Dọn dẹp cửa hàng PrestaShop ngay.
Quyền File Yếu
PrestaShop chỉ cho phép chỉnh sửa file nhạy cảm như index.php bởi user được chỉ định. Tuy nhiên, nếu quyền file không đặt đúng, bất kỳ ai cũng có thể chỉnh sửa index.php. Hơn nữa, nếu liệt kê thư mục gốc được bật, kẻ tấn công đọc file nhạy cảm. Chúng dùng thông tin đó chèn mã độc vào index.php.
Module & File Cũ
PrestaShop phát hành cập nhật thường xuyên vá lỗi. Hầu hết bug liên quan bảo mật, kiểm tra từ changelog. Tuy nhiên, nếu bạn không cập nhật file core và module, đó là lời mời mở cửa cho kẻ tấn công. Đôi khi khi cập nhật, file index.php có thể được đổi tên thành index.php.old và để lại trên server. Kẻ tấn công phát hiện file này và dùng để chèn mã độc vào index.php.
Cách Khắc Phục: Hack PrestaShop index.php
- Trước hết, đưa trang PrestaShop vào chế độ bảo trì trước khi sửa index.php.
- Đổi tất cả mật khẩu thành mật khẩu ngẫu nhiên và an toàn.
- Tìm mã độc trong file index.php. Nếu không hiểu code làm gì, comment nó hoặc liên hệ chuyên gia.
- Tìm code base64encoded trong index.php và giải mã bằng công cụ trực tuyến.
- Xóa mã độc trong index.php và các file khác.
- Đặt quyền trong PrestaShop: 755 cho thư mục, 644 cho file 664
- Xóa mọi module PrestaShop đáng ngờ hoặc không uy tín, có nhiều lựa chọn thay thế.
- Đảm bảo cập nhật lên phiên bản PrestaShop mới nhất.
- Cuối cùng, đưa cửa hàng PrestaShop ra khỏi chế độ bảo trì.
Cuối cùng, đầu tư vào giải pháp bảo mật toàn diện & liên tục bảo vệ trang web lớn. Nhiều giải pháp trên thị trường. Nhưng chỉ vài cái uy tín, và Astra Website Security là một trong số đó. Astra bảo vệ file quan trọng như index.php khỏi mọi hoạt động độc hại bằng tường lửa. Ngoài ra, tận dụng giám sát liên tục cho trang web. Bạn ngồi yên mà Astra lo mọi thứ bảo mật. Hãy thử!