
Từ khóa tiếng Nhật xuất hiện ngẫu nhiên trên kết quả tìm kiếm web của bạn có thể gây bối rối. Nếu chưa biết tại sao, đó là kết quả của mã độc trên site.
Hack từ khóa tiếng Nhật gây bối rối trên nhiều cấp độ. Chủ web trải qua nhiều triệu chứng ban đầu, như không đăng nhập được hoặc bị redirect khi truy cập web. Người khác gặp user lạ được thêm vào Google Search Console, và giảm doanh thu quảng cáo. Đòn kết liễu rõ ràng là văn bản tiếng Nhật xuất hiện trong kết quả tìm kiếm.
Điều đầu tiên bạn cần làm là quét trang WordPress, sau đó tiến hành gỡ mã độc. Sửa hack SEO tiếng Nhật khó khăn, nhiều user thấy nó quay lại mãi.
Trong bài này, chúng tôi chỉ chính xác cách gỡ hack từ khóa tiếng Nhật khỏi WordPress, và đảm bảo nó không quay lại.
TL;DR: Loại bỏ spam từ khóa tiếng Nhật khỏi WordPress trong 5 phút. Cài MalCare, sync web và xong. MalCare dọn web, và bảo vệ khỏi hack lại. Giải pháp bảo mật WordPress tất cả trong một cho sự an tâm bền vững.
Hack Từ Khóa Tiếng Nhật Là Gì
Hack từ khóa tiếng Nhật là nhiễm mã độc đáng sợ, hacker chèn văn bản spam tiếng Nhật vào trang. Khi trang được Google index, diện mạo tìm kiếm bị thao túng. Web sẽ bắt đầu xếp hạng cho từ khóa tiếng Nhật.

Tấn công SEO tiếng Nhật rất giống pharma hack và SEO spam hack, vì cơ bản nó chèn spam từ khóa và trang vào web để tăng xếp hạng cho web khác. Đây là thủ thuật điển hình hacker dùng vì họ muốn quảng bá web/sản phẩm không được phép dưới Google Ads hoặc chính sách tìm kiếm. Sản phẩm/dịch vụ grey market hoặc bất hợp pháp. Mã độc cũng có thể redirect user web đến trang spam.
Vấn đề với mọi hiệu ứng mã độc này là khách truy cập trung bình không nhận ra bạn là nạn nhân mã độc, nên họ có thể gắn brand bạn với trải nghiệm tệ. Nếu may mắn khách biết do mã độc, họ sợ bị mã độc trên thiết bị và rời đi nhanh. Cả hai cách, web và brand bạn thua lỗ.
Triệu Chứng Hack SEO Tiếng Nhật Trên WordPress
Hack từ khóa tiếng Nhật có một triệu chứng rõ ràng: ký tự tiếng Nhật trong kết quả tìm kiếm web. Nhưng nếu bạn không thường kiểm tra kết quả tìm kiếm, có triệu chứng khác nhận ra.
- Ký tự tiếng Nhật trong kết quả tìm kiếm web. Triệu chứng rõ ràng nhất, có thể sốc khi gặp. Cũng, nếu click từ kết quả, có thể thấy web bình thường, hoặc lỗi 404. Sẽ giải thích sau.
- Nhiều trang spam được thêm vào web, đôi khi hàng trăm nghìn. Xem được trong kết quả tìm kiếm, hoặc bảng wp_posts trong database.
- Hacker thường tự thêm vào tài khoản Google Search Console để thao túng geotargeting và sitemap. Bạn nhận email thông báo ai đó xác minh owner trên Search Console web. Nếu hành vi bất ngờ, đây dấu hiệu tốt web có mã độc.
- Google Search Console gắn cờ vấn đề bảo mật trên web.
- Redirect đến site khác từ trang spam
- Khiếu nại từ khách truy cập khi gặp nội dung xấu/spam
- Web host có thể treo web nếu phát hiện mã độc. Lúc đó xử lý hack từ khóa tiếng Nhật WordPress khó hơn.
Mã độc thiết kế không nhất quán, nên có thể bạn chỉ thấy vài triệu chứng trên, không phải tất cả. Dù lỗi code có thể gây triệu chứng này, nhưng khá không thể. Dù sao, luôn an toàn hơn, tìm ra web có nhiễm hay không.
Chẩn Đoán Spam Từ Khóa Tiếng Nhật Trên Web
Mã độc không luôn có chuông báo, thường mọi người biết web bị hack sau một thời gian. Vấn đề phát hiện muộn: càng để mã độc lâu, thiệt hại càng nặng.
Chúng tôi thấy Google deindex web, host treo web có mã độc — chỉ đỉnh núi băng. Bạn có thể mất toàn bộ web vì bỏ lỡ mã độc; nó nguy hiểm đến mức đó. Phát hiện mã độc sớm nhất là then chốt, có vài cách làm.
Quét Web Tìm Mã Độc
Cách duy nhất chắc chắn biết web bị hack là quét. Trình quét kiểm tra file và database web tìm mã độc. Tuy nhiên, không trình quét nào hoạt động cùng cách, nên kết quả khác nhau tùy cách hoạt động và quét gì.
Quét Sâu Web Với MalCare
Tìm mọi trường hợp hack từ khóa tiếng Nhật trên web trong vài phút với MalCare. Trình quét xem mọi file và bảng database tìm code mã độc và backdoor. Nếu có mã độc trên web, dù giấu kỹ đến đâu, MalCare sẽ tìm ra.
Chúng tôi khuyến nghị MalCare vì:
- Quét database và file web
- Tìm mã độc và backdoor
- Quét không ảnh hưởng hiệu suất web
- Dùng thuật toán nâng cao cho quét
- Hoàn toàn miễn phí dùng
Trình quét MalCare dùng thuật toán mạnh phát hiện mã độc, vượt qua so khớp file (signature matching) mà trình quét khác làm. Vì vậy, không chỉ phát hiện hết mã độc — quan trọng đặc biệt với hack từ khóa tiếng Nhật — mà còn ít false positive hơn.
Dùng Trình Quét Online
Là công cụ chẩn đoán cấp 1, bạn có thể dùng trình quét online kiểm tra mã độc. Với hack từ khóa tiếng Nhật, trình quét online sẽ phát hiện chắc chắn, vì code spam ở phần visible của web. Sucuri SiteCheck sẽ hiển thị code sau nếu phát hiện spam tiếng Nhật:
spam-seo?japanese.0Chú ý trình quét online: khả năng hạn chế. Chỉ truy cập frontend web, như bài viết, trang, comment từ database, và thư mục uploads từ file. File core WordPress và phần quan trọng khác không truy cập được bên ngoài vì lý do bảo mật. Do đó, trình quét online không thể quét những nơi đó tìm mã độc.
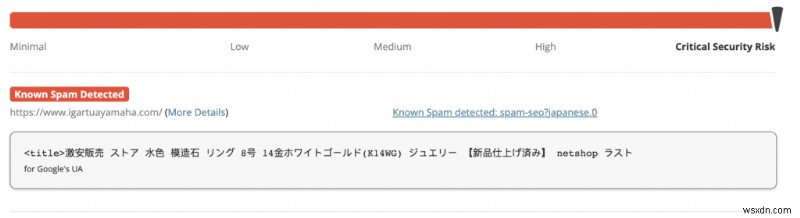
Tuy nhiên, mã độc có thể và thường ở thư mục core WordPress. Do đó, trình quét online là công cụ chẩn đoán tốt, nhưng không mong đợi bức tranh hoàn chỉnh.
Quét Thủ Công
Cách kém hiệu quả nhất quét web là thủ công, kiểm tra file, thư mục, database tìm mã độc. Như nói trước, mã độc có thể ở khắp nơi. Hacker muốn giấu mã độc lâu nhất, nghĩ ra cách khéo tránh phát hiện.
Với hack từ khóa tiếng Nhật, bạn thấy thể hiện xu hướng này từ kết quả Google. Thử click link có ký tự tiếng Nhật. Thường thấy web bình thường, hoặc trang 404. Hacker dùng cloaking đạt sự nghịch lý nhận thức này, làm bạn lúng túng.
Xem ví dụ:
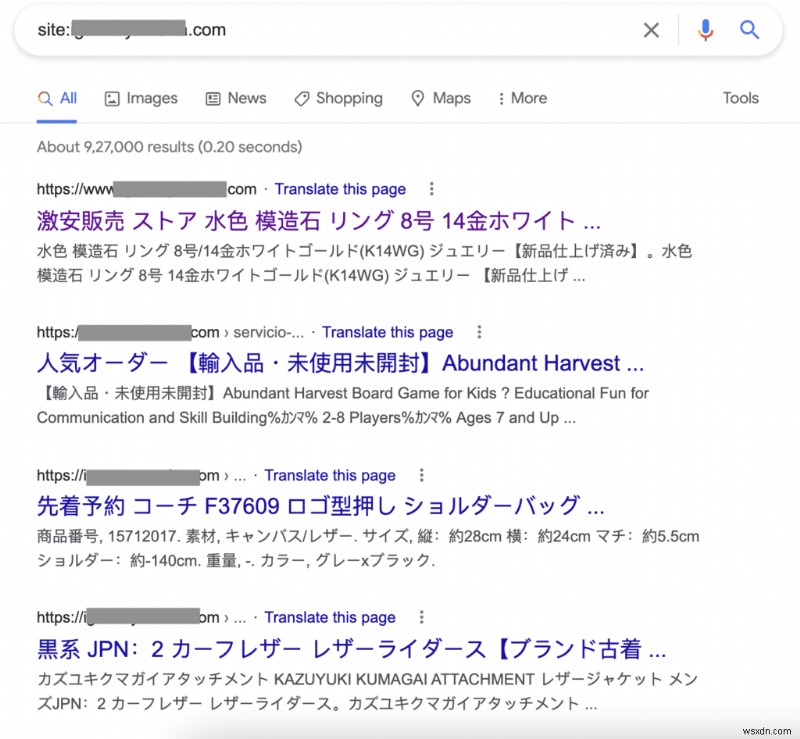
Ảnh trên: kết quả tìm kiếm đầy ký tự tiếng Nhật. Ảnh dưới: user, kể cả admin, thấy khi click kết quả đầu.
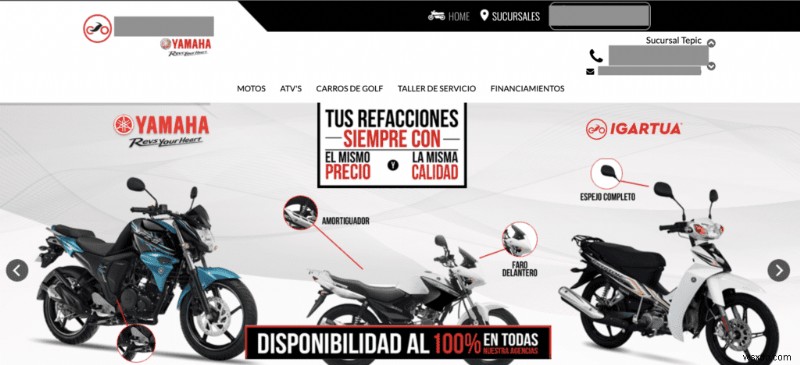
Trông hoàn toàn bình thường. Không ký tự tiếng Nhật. Nhưng, nếu dùng chút code lừa web nghĩ bạn là googlebot không phải human, bạn sẽ thấy trang này:
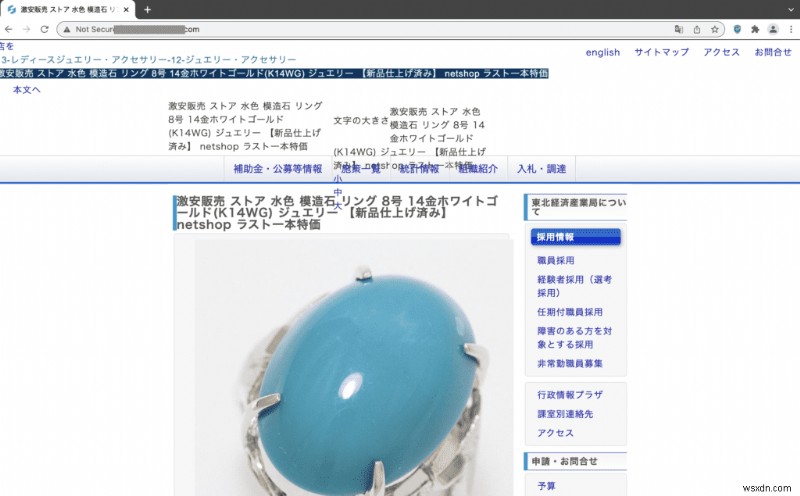
Khác biệt hoàn toàn, phải không? Đây là ví dụ cloaking giấu SEO spam tiếng Nhật rất hiệu quả khỏi admin lâu dài.
Hacker dùng nhiều phương pháp khác giấu mã độc trên web. Do đó, cách tốt nhất phát hiện hack là quét bằng MalCare.
Chẩn Đoán Khác
Quét sâu web với MalCare là phương pháp phát hiện độc lập. Nếu không muốn quét sâu, chẩn đoán khác giúp xác định web có hack từ khóa tiếng Nhật không.
- Kiểm tra kết quả tìm kiếm web, dùng site:mysiteurl.com lấy kết quả liên quan domain. Nếu thấy trang bạn không tạo, dấu hiệu tốt nhiễm SEO spam. Với malware tiếng Nhật cụ thể, dùng site:mysiteurl.com japan tìm bằng chứng.

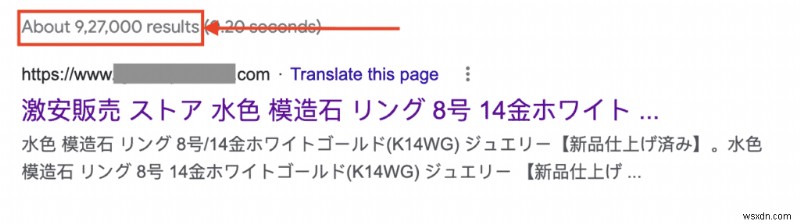
- Kiểm tra số lượng kết quả tìm kiếm xem có khớp số trang thực tế trên web không. Tấn công từ khóa tiếng Nhật thêm nhiều trang, đôi khi hàng trăm nghìn. Web bình thường ~40 kết quả, 800.000 kết quả hôm khác = hack.
- Kiểm tra user trên Google Search Console web. Nếu thấy user lạ không nhận ra, kiểm tra sitemap. Có thể sitemap khác cái bạn thêm. Sitemap mới, nếu user trái phép thêm, chắc chắn chứa trang spam.
- Kiểm tra tab Security Issues trên Search Console xem scanner Google đã gắn cờ nội dung đáng ngờ/gian lận khi crawl web.

- Có thể nhiều hơn một file .htaccess gây redirect, nếu user gặp redirect. Web chỉ nên có một .htaccess.
- Dùng URL inspection tool kiểm tra nội dung cloaked, nếu trang spam sinh 404. Tool này cho thấy trang thực sự unavailable, hay dùng cloaking hiển thị phiên bản khác cho googlebot. Cloaking bị Google coi gian lận, sẽ mất xếp hạng SEO và traffic organic.
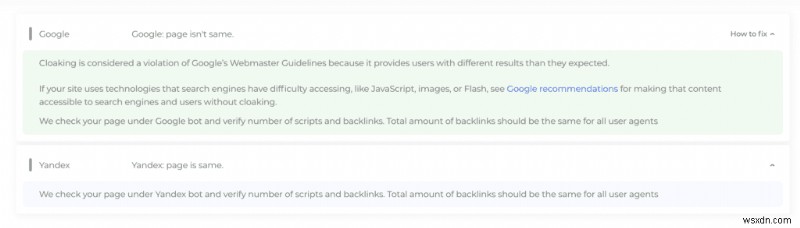
Như đã nói, hacker làm nhiều việc để admin không tìm thấy mã độc lâu nhất. Hack từ khóa tiếng Nhật không ngoại lệ, dù có triệu chứng rõ ràng. Trong case này, mã độc lan gần như mọi phần web, và là nhiễm kiên cường khó gỡ. Cách này hacker đảm bảo admin thiếu kinh nghiệm mắc kẹt với mã độc một thời gian.
Cách Sửa Hack Từ Khóa Tiếng Nhật
Sau khi xác nhận web bị hack, bước then chốt là gỡ nhanh nhất. Mã độc gây thiệt hại cấp số nhân càng ở lâu trên web.
Có 3 cách gỡ hack từ khóa tiếng Nhật trên WordPress:
- Dùng plugin bảo mật dọn hack
- Thuê chuyên gia bảo mật WordPress
- Dọn hack thủ công
1. [KHUYẾN NGHỊ] Dùng MalCare Gỡ Hack Từ Khóa Tiếng Nhật
Cách nhanh và hiệu quả nhất gỡ mã độc khỏi web là dùng MalCare. Plugin bảo mật WordPress hàng đầu, xử lý nhanh mọi code độc hại.

MalCare dùng hệ thống thông minh phát hiện và gỡ mã độc, đảm bảo web nguyên vẹn. Plugin chạy nhanh qua file core, file/thư mục plugin/theme, database. Tốt nhất, không chờ >5 phút để web sạch mã độc.
Tất cả bạn cần:
- Cài MalCare trên WordPress, kích hoạt plugin
- Đợi web sync với server chúng tôi. Bao gồm quét lần đầu.
- Khi kết quả quét hiển thị, click auto-clean gỡ mã độc hoàn toàn.
Chỉ thế thôi. Trong vài phút, WordPress hoàn toàn sạch, bạn có thể revert thiệt hại do hack gây ra. Nếu dùng MalCare quét, chỉ cần nâng cấp để dọn. Web bảo vệ 1 năm, truy cập chuyên gia bảo mật WordPress top giúp giải quyết vấn đề.
Tại sao chọn MalCare?
- Chỉ gỡ mã độc, data và code tốt hoàn toàn không đụng
- Gỡ backdoor để web không bị hack lại. Backdoor cho hacker nhiễm lại gần như ngay sau gỡ. Nhiều dịch vụ dọn thất bại điểm này, chi phí gỡ mã độc tăng vọt do nhiễm lại.
- Phát hiện lỗ hổng plugin/theme hacker khai thác
- Tường lửa tích hợp bảo vệ web khỏi khai thác phổ biến: SQL injection, XSS, remote code injection. Cũng chặn bad bot từ quốc gia/thiết bị.
MalCare bảo vệ >100.000 web với tường lửa và học từ tấn công trên tất cả web. Vì vậy, web không chỉ bảo vệ khỏi tấn công trực tiếp, mà cả tấn công có thể xảy ra tương lai.
2. Dùng Dịch Vụ Gỡ Mã Độc Dọn Web
Lựa chọn tốt thứ hai sau plugin bảo mật là thuê dịch vụ gỡ mã độc.
Đôi khi không thể cài plugin trên web. Host có thể treo web, hoặc web redirect, không truy cập wp-admin. Trong case này, chuyên gia thường là giải pháp tốt.
Tại MalCare, có dịch vụ gỡ mã độc khẩn cấp cho tình huống này. Chuyên gia bảo mật hướng dẫn bạn lấy lại truy cập web từ host, và gỡ mã độc.
Bạn cũng liên hệ chuyên gia bên ngoài MalCare gỡ mã độc. Tuy nhiên, lưu ý họ phân slot theo khả dụng, bạn có thể chờ vài ngày. Bên cạnh đó, dịch vụ gỡ mã độc đắt vì tính tiền mỗi lần dọn. Vì không bảo chứng chống nhiễm lại, chi phí nhanh chóng trở nên cấm đoan.
3. Cách Gỡ Hack Từ Khóa Tiếng Nhật Thủ Công
Lý thuyết có thể gỡ bất kỳ mã độc nào thủ công từ WordPress, nhưng không có nghĩa là nên làm.
Admin thử dọn thủ công hoặc thấy hack xuất hiện lại ngay vì không gỡ hết mã độc, hoặc web hỏng vì xóa code tốt nhầm. Mọi trường hợp, trải nghiệm thất vọng, cơ hội thành công nhỏ.
Do đó, sau khi thấy hàng trăm web xấu, chúng tôi khuyên mạnh không gỡ mã độc thủ công.
Các bước gỡ hack từ khóa tiếng Nhật khỏi web
1. Lấy Lại Truy Cập Web
Nếu host treo tài khoản, đây là ưu tiên đầu. Không thì bỏ qua bước sau. Nhờ host whitelist IP để truy cập web dọn dẹp.
Cũng, host treo tài khoản dựa trên dữ liệu scanner của họ. Nhờ chia sẻ thông tin, có thể làm điểm khởi đầu dọn dẹp.
2. Backup Web
Backup đầy đủ web trước khi thay đổi bất kỳ thứ gì. Full backup bao gồm file/thư mục core WordPress, file/thư mục plugin/theme, database web. Có thể dùng File Manager và phpMyAdmin cPanel tải backup, nhưng khuyến nghị plugin backup chuyên dụng. Nếu web lớn, khó restore database qua cPanel, plugin backup là lựa chọn tốt nhất.
3. Tải WordPress, Plugin, Theme Từ Repository
Liệt kê plugin/theme cài trên web, kèm phiên bản. Quan trọng, vì bạn dùng code đó detect mã độc trong code web. Tương tự WordPress. Lý tưởng dùng phiên bản mới nhất, nhưng không phải lúc nào cũng vậy.
Lưu ý: Nếu có phần mềm nulled trên web, đây lúc bỏ nó. Nulled software là thảm đỏ mời gọi mã độc. Hacker bẻ khóa license plugin/theme premium, cho tải miễn phí vì lý do: mã độc. Nhớ, không có bữa trưa miễn phí.
4. Cài Lại WordPress
File/thư mục core WordPress nhất định hầu như không đổi, nên thay ngay: /wp-admin và /wp-includes
Tiếp theo, kiểm tra file sau code lạ không có trong bản cài sạch bước trước: index.php, wp-config.php, wp-settings.php, wp-load.php và .htaccess
Code lạ có thể script php bất chợt, hoặc nội dung kỳ lạ. Không bộ ký tự đặc biệt nhận diện mã độc trực quan, nên không cụ thể hơn. Nếu host chia sẻ danh sách file hacked từ bước 1, dùng đó tìm code độc.
Thư mục /wp-uploads không nên có file PHP, nên file PHP thấy đó xóa bina suy nghĩ.
Khi dọn code, nếu không 100% chắc code xấu hay tốt, comment code nếu trong file, hoặc đổi extension file thành không executable. Cách này vô hiệu hóa mã độc tiềm ẩn, không xóa. Nếu ra là benign, revert nhanh.
5. Dọn Plugin Và Theme
Thư mục /wp-content chứa file/thư mục plugin/theme. Tương tự cài lại WordPress, duyệt kỹ từng cái tìm code/file đáng ngờ.
Cẩn thận ở đây, vì không mọi khác biệt đều xấu. Tùy chỉnh bạn làm cho plugin/theme sẽ hiện khác biệt, và đó là phần bạn muốn giữ. Nếu tùy chỉnh không vấn đề, data extension không quan trọng, cách dễ hơn là thay toàn bộ plugin/theme.
6. Gỡ Mã Độc Khỏi Database
File sạch xong, cần gỡ mã độc khỏi database. Với hack từ khóa tiếng Nhật, không hề dễ. Chức năng chính malware: lấp đầy web trang spam. Kiểm tra bảng wp_posts tìm trang này, nếu nhiễm, có thể thấy hàng trăm nghìn trang so với gốc.
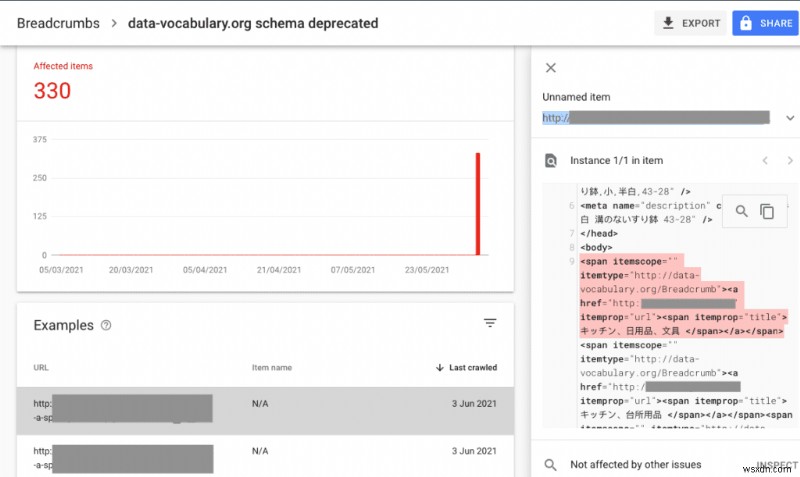
Cũng, malware đôi khi có triệu chứng redirect hack, hoàn toàn khác. Xem hướng dẫn gỡ mã độc redirect hack trong bài chuyên biệt.
7. Kiểm Tra Root File Đáng Ngờ
Tất cả — WordPress core, plugin, theme — thường ở public_html. Đây là root folder web, có thể chứa file độc lập độc hại. Không phải file lạ đều xấu, nhưng đáng kiểm tra.
8. Gỡ Tất Cả Backdoor
Backdoor là tập con mã độc, cho hacker truy cập lại web sau khi mã độc gỡ. Chạy bằng cách bypass trang đăng nhập, nên gọi backdoor.
Backdoor có thể ở khắp nơi, như mã độc. Hàm cần chú ý: eval, base64_decode, gzinflate, preg_replace và str_rot13.
Các hàm này cho phép truy cập ngoài vào web, nhưng không có nghĩa là xấu. Chúng có thể là code plugin, nhưng hiếm khi dùng hợp pháp.
9. Upload File Và Database Đã Dọn
Sau khi dọn mã độc từ file và database, thay code nhiễm trên web bằng bản sạch bạn có.
Dùng cPanel. File Manager xóa file hiện có, upload bản sạch, phpMyAdmin làm tương tự database. Trước bước này, chắc chắn có full backup. Nếu dọn dẹp sai, backup là thứ duy nhất cứu web.
Database lớn khó restore qua cPanel, khuyến nghị dùng SFTP. Chậm, nhưng ít nhất transfer thành công.
10. Kiểm Tra Plugin Và Theme
Đã upload file/database sạch, web load. Dấu hiệu tốt. Bây giờ duyệt từng trang, kiểm tra mọi thứ chạy như mong đợi. Có thể tắt toàn bộ thư mục plugin, bật từng cái để chắc chắn mọi thứ mượt. Tương tự theme.
11. Lặp Lại Quy Trình Gỡ Mã Độc Với Subdomain Và WordPress Lồng Nhau
Nhiều web có WordPress cũ trên cùng server. Thường thấy khi redesign, subdomain, hoặc staging site cũ.
Mã độc di chuyển giữa site trên cùng cPanel, bao gồm WordPress lồng nhau. Nếu có site lồng, lặp lại bước 1-10 với từng cái, nếu không mã độc sẽ nhiễm lại web ngay.
12. Quét Web Lại Xác Nhận
Bước này là chứng minh. Chạy web qua MalCare lại kiểm tra web sạch mã độc. Nếu scanner MalCare cho sạch, chúc mừng! Web sạch hack từ khóa tiếng Nhật.
Sau khi gỡ mã độc, bạn đã làm rất nhiều. Bây giờ cần nghĩ damage control.
Checklist Sau Hack
SEO spam tiếng Nhật ra khỏi web. Vì MalCare auto-clean gỡ backdoor ngoài mã độc, bạn có thời gian gỡ phần còn lại của hack, revert thiệt hại.
Vài việc cần làm, liệt kê theo ưu tiên:
- Xóa user trái phép khỏi Google Search Console. Vào Search Console, xóa dễ dàng. Nếu có owner trái phép, quy trình xóa phức tạp hơn. Ngoài xóa khỏi Search Console, cũng cần xóa verification token liên quan từ file .htaccess web. Làm theo hướng dẫn Google xóa owner không mong muốn cẩn thận. File .htaccess quan trọng, nên backup web trước khi sửa.
- Xóa cache WordPress để loại bỏ bản sao cache web vẫn chứa mã độc.
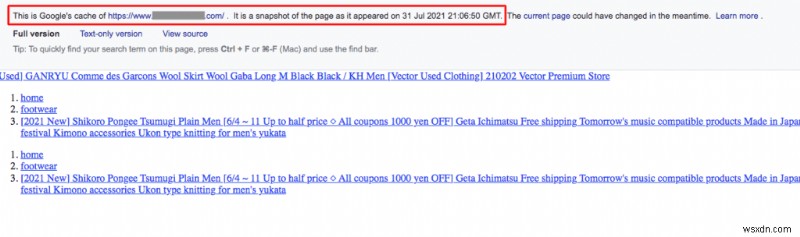
- Yêu cầu Google index lại web và submit sitemap sạch. Nếu kết quả tìm kiếm vẫn hiện ký tự tiếng Nhật sau gỡ mã độc, vì Google chưa crawl lại. Yêu cầu index lại giải quyết, submit sitemap sạch đẩy nhanh.
- Gỡ blacklist Google khỏi site. Nếu web bị gắn cờ gian lận do hack tiếng Nhật, cần bước gỡ. Quy trình tương tự yêu cầu index lại, nhưng có bài hướng dẫn riêng gỡ blacklist.
- Nếu trước đây có plugin/theme nulled, bỏ hoàn toàn
- Cập nhật mọi thứ: WordPress, plugin, theme. Cập nhật khắc phục lỗ hổng, nguyên nhân lớn nhất web bị hack
- Liên hệ người truy cập web trấn an và sửa thiệt hại brand. Giao tiếp minh bạch, rõ ràng giúp lấy lại niềm tin.
Phát hiện và gỡ là hai trụ cột bảo mật WordPress, trụ thứ ba là phòng ngừa. Phòng ngừa quan trọng nhất dài hạn vì không bị hack tốt hơn xử lý hack. Phần sau, xem cách ngăn hack từ khóa tiếng Nhật — hoặc mã độc khác — nhiễm lại web.
Cách Ngăn Chặn Tấn Công SEO Tiếng Nhật
Bây giờ bạn đã gỡ hack từ khóa tiếng Nhật, trận lớn đã thắng. MalCare auto-clean gỡ mã độc và backdoor, nên không lo mã độc quay lại nhanh. Việc quan trọng bây giờ: khép kín lỗ hổng bảo mật web, revert thiệt hại do mã độc.
Vài việc bảo vệ web khỏi hacker:
- Cài plugin bảo mật, có quét hàng ngày, tự động dọn mã độc, tường lửa bảo vệ khai thác
- Đổi tất cả mật khẩu, bao gồm user, database, SFTP
- Buộc reset tất cả tài khoản user
- Review plugin/theme, xóa cái không dùng active
- Triển khai SSL
- Đầu tư backup định kỳ, cứu cánh khi chuyện xấu xảy ra
Bảo mật WordPress là quá trình liên tục, không phải hoạt động một lần. Chiến lược tốt: có kế hoạch review user, activity log, mật khẩu định kỳ.
Web Của Bạn Bị Hack Như Thế Nào
Có 3 lý do chính web dễ bị hacker và mã độc. Admin thường thắc mắc WordPress có dễ bị hack không, hay chọn host tốt. Thường xuyên, lỗ hổng bảo mật nằm ở chính web.
- Lỗ hổng plugin/theme cũ: Khi phát hiện lỗ hổng, dev phát hành bản vá bảo mật qua cập nhật. Cập nhật plugin/theme thường phiền, nhiều người tránh lâu, nhưng gây lỗ hổng bảo mật.
- Phần mềm nulled tuyệt đối không: Không nhấn mạnh đủ: plugin/theme nulled đầy mã độc, nên mới có premium free. Bên cạnh đó, nulled không cập nhật, không support từ dev. Muốn deal tốt, tìm lifetime license.
- Mật khẩu yếu: Không có mật khẩu mạnh, bao nhiêu bảo mật cũng không chặn hacker. Không dùng lại mật khẩu cross-account, enforce chính sách mật khẩu mạnh, cập nhật định kỳ. Dùng password manager giải quyết nhớ mật khẩu phức tạp.
- Tấn công brute force: Cách phổ biến hacker vào web là brute force trang đăng nhập. Nếu mật khẩu mạnh, cơ hội thành công ít, nhưng bạn làm thêm: cài 2FA, giới hạn lần đăng nhập, dùng reCAPTCHA.
WordPress hiếm khi lỗi cho bảo mật web, dù nhận nhiều sỉ vả. Vì độ phổ biến khổng lồ, WordPress thành mục tiêu hacker. Điều xấu, nhưng ngược lại, chính vì vậy, nó giải quyết nhiều vấn đề bảo mật còn tồn tại CMS khác.
Tương tự, host có thể gây mã độc vào web, nhưng không thể. Host có firewall network/server vì mã độc trên web bạn rất hại cho họ. Do đó họ phòng ngừa nhiều.
Tại Sao Web Của Bạn Bị Hack
Bạn thắc mắc tại sao web bị hacker nhắm mục tiêu. Có lẽ web sở thích/blog, không lưu data user. Nhưng không có nghĩa web không có giá trị. Nhiều lý do hacker nhắm web với hack từ khóa tiếng Nhật:
- Muốn cải thiện SEO web họ, bằng cách lấp đầy web bạn backlink
- Hacker đặt quảng cáo và redirect trên web bạn quảng bá web xấu của họ
- Dùng web bạn hack web khác
Nhiều lý do hơn hack web, nhưng đây là case điển hình malware từ khóa tiếng Nhật.
Tác Động Của Hack Từ Khóa Tiếng Nhật
Khi bị hack, bạn thấy vài chuyện sai cùng lúc:
- Khách truy cập mất niềm tin
- SEO và traffic organic bị đánh đập
- Google có thể blacklist web
- Host có thể treo web
- Google Ads có thể treo tài khoản
Và hàng loạt vấn đề khác. Mã độc không bao giờ được xem nhẹ.
Kết Thúc
Hy vọng hướng dẫn gỡ hack từ khóa tiếng Nhật này hữu ích và dễ theo dõi. Nếu có câu hỏi, liên hệ chúng tôi vì chúng tôi ở đây giúp đỡ!
FAQ
Cách sửa hack từ khóa tiếng Nhật?
Để sửa tấn công từ khóa tiếng Nhật, đầu tiên gỡ mã độc khỏi web, sau đó index lại web với Google. Chúng tôi có hướng dẫn sửa hack từ khóa tiếng Nhật tiện lợi giúp quá trình.
Tại sao hack SEO tiếng Nhật xảy ra trên web tôi?
Tấn công SEO tiếng Nhật xảy ra do lỗ hổng trên web. Lỗ hổng phổ biến: plugin, theme cũ, username/password yếu. Chúng tôi có hướng dẫn tiện lợi bảo mật WordPress.
Tại sao plugin bảo mật WordPress nói không có spam từ khóa tiếng Nhật?
Plugin bảo mật nói không có spam tiếng Nhật vì hack này khó tìm. Hacker thông minh. Họ biết chiến thuật plugin dùng (như signature matching) detect mã độc. Họ phát triển phương pháp giấu mã độc trong tầm mắt nên plugin kỹ thuật cũ thất bại tìm hack khó như tấn công từ khóa tiếng Nhật.
Hack từ khóa tiếng Nhật là gì? Có ảnh hưởng backlink web không?
Hack từ khóa tiếng Nhật là nhiễm mã độc đáng sợ, hacker chèn từ spam tiếng Nhật vào trang web. Khi trang được Google index, diện mạo tìm kiếm bị thao túng. Web bắt đầu xếp hạng từ khóa tiếng Nhật.
Hack tiếng Nhật WordPress làm gì?
Trong hack tiếng Nhật WordPress, trang web bị chèn từ spam tiếng Nhật. Khi web hiện trên Google, user thấy từ khóa spam, khó khăn truy cập web. Tìm hiểu thêm cách hack hoạt động.