
Bạn có thấy cảnh báo đỏ lớn khi cố truy cập trang web của mình, nói rằng trang web của bạn nguy hiểm?
Đây là dấu hiệu của malware trên trang web WordPress của bạn, và trang web của bạn bị Google đưa vào danh sách đen.
Google muốn đảm bảo rằng người truy cập của họ có trải nghiệm tìm kiếm an toàn. Vì vậy, sáng kiến Safe Browsing của họ cờ các trang web có nội dung độc hại hoặc liên kết spam với một loạt các thông báo cảnh báo trình duyệt khác nhau: trang web lừa đảo phía trước, tấn công lừa đảo phía trước, trang web này có thể hại máy tính của bạn, trang web phía trước chứa malware, trang web có thể đã bị hack, trang web này đã được báo cáo là không an toàn, trang này đang cố tải tập lệnh từ nguồn không được xác thực, v.v.
Nếu bạn đang thấy cảnh báo danh sách đen Google này, hãy hành động nhanh. Điều đầu tiên cần làm là quét trang web để chắc chắn 100% về việc bị hack.
Việc thực hiện các bước tiếp theo nhanh chóng rất quan trọng vì cảnh báo danh sách đen URL này khiến người truy cập sợ hãi và rời đi, dẫn đến giảm lưu lượng truy cập. Ngoài ra, một số trình duyệt, bao gồm Chrome, sử dụng Google Safe Browsing để bảo vệ người dùng khỏi nguy hiểm và có thể chặn một lượng lớn truy cập đến trang web của bạn.
Bạn cũng nên bảo vệ trang web, dữ liệu và người truy cập khỏi tổn hại, vì vậy bạn cần ưu tiên gỡ bỏ danh sách đen Google.
TL;DR: Gỡ bỏ cảnh báo danh sách đen Google khỏi trang web của bạn bằng cách xóa malware khiến Google cờ trang web của bạn. Với MalCare, bạn có thể dọn dẹp malware khỏi trang web trong vài phút, và sử dụng danh sách kiểm tra sau dọn dẹp của chúng tôi để gửi yêu cầu xem xét cho Google.
Google Blacklist (Danh Sách Đen Google) Là Gì?
Google muốn thúc đẩy duyệt web an toàn. Vì thế, Google cờ hàng nghìn trang web mỗi ngày mà nó coi là không an toàn để truy cập. Các trang web này thường chứa malware hoặc nội dung lừa đảo. Khi Google đưa trang web của bạn vào danh sách đen, người truy cập nhấp từ công cụ tìm kiếm sẽ thấy một thông báo đỏ lớn, hoặc nhãn 'Nguy hiểm' trong thanh URL.

Nhưng không chỉ vậy, danh sách đen Google sẽ ảnh hưởng đến trang web WordPress của bạn theo nhiều cách hơn là chỉ một thông báo lớn hiện lên màn hình. Khi Google đưa trang web của bạn vào danh sách đen, nó cũng sẽ bỏ chỉ mục (deindex) nó. Điều này có nghĩa là trang web của bạn sẽ ngừng hiển thị trên các trang tìm kiếm của Google.
Hệ quả, khi các trang trang web ngừng hiển thị trong kết quả tìm kiếm và bất kỳ người truy cập nào bị chán nản không truy cập trang web, bạn sẽ thấy giảm mạnh lưu lượng truy cập tự nhiên. Và vì nhiều giải pháp diệt virus, web host và trình duyệt cũng tham chiếu danh sách đen Google, rất có thể chúng cũng sẽ cờ trang web của bạn hoặc tạm khóa tài khoản của bạn.
Có nhiều cảnh báo danh sách đen khác nhau mà bạn có thể nhận được tùy thuộc vào lý do Google đưa trang web của bạn vào danh sách đen. Hãy xem chúng trông như thế nào.
Trang web lừa đảo phía trước

Trang web này có thể đã bị hack

Tấn công lừa đảo phía trước

Trang web này có thể hại máy tính của bạn

Trang web phía trước chứa malware

Trang web này đã được báo cáo là không an toàn

Trang này đang cố tải tập lệnh từ nguồn không được xác thực

Kẻ tấn công có hậu thuẫn chính phủ có thể đang cố đánh cắp mật khẩu của bạn

Trang web phía trước chứa chương trình độc hại

Cách Kiểm Tra Trang Web Có Bị Google Safe Browsing Đưa Vào Danh Sách Đen (Kiểm Tra Danh Sách Đen Google)
Việc xác nhận xem trang web WordPress của bạn có nằm trên danh sách đen Google hay không rất quan trọng trước khi bạn có thể khắc phục nó. Trong tình huống tốt nhất—nếu có thể có—Google gửi cho bạn một email, nói rằng trang web của bạn có malware. Thường thì họ bao gồm các liên kết hữu ích đến diễn đàn và bài viết, để bạn có thể giải quyết vấn đề. Nhưng cũng có những cách khác để bạn biết nếu trang web của bạn nằm trên danh sách đen.
Google Search Console
Ngoài email của họ, bạn cũng sẽ thấy các tệp và trang độc hại được liệt kê trên tài khoản Google Search Console, dưới mục Vấn Đề Bảo Mật. Việc làm quen với Search Console lúc này là ý kiến hay, vì bạn sẽ gửi yêu cầu xem xét từ đây sau này. Để làm điều đó, hãy đảm bảo bạn có quyền truy cập quản trị.
Kiểm Tra Cảnh Báo Google
Ngoài ra, có những trang cảnh báo trình duyệt đỏ rợn người. Chúng tôi đã nhận được email hoang mang từ admin về 'màn hình tử thần đỏ' vài lần, và có lý do. Khách hàng của họ thấy thông báo và rời bỏ trang web thành đàn. Lưu lượng và doanh thu của họ giảm sút. Đây là một bế tắc hoàn toàn và tình huống đáng sợ chung quanh. Trong một số trường hợp, kết quả tìm kiếm sẽ được gắn nhãn cảnh báo cho người truy cập.
Chú Ý Phản Hồi Khách Hàng
Chương trình diệt virus cũng sẽ chặn trang web của bạn, hoặc một phần của nó không hiển thị trên máy tính của mọi người. Vì vậy, ngay cả khi khách hàng đủ can đảm để truy cập trang web bị hack của bạn, máy tính của họ sẽ bảo vệ họ khỏi nguy hiểm. Nếu bất kỳ khách hàng nào phàn nàn về điều này, hãy xem xét nó với sự quan tâm tối đa.
Kiểm Tra Kết Quả Tìm Kiếm Google
Bạn có thể nhìn vào Google search, vì Google sẽ xóa trang web của bạn khỏi kết quả tìm kiếm của họ. Trang web của bạn sẽ không còn được lập chỉ mục, nên không ai có thể tìm thấy nó nếu không có địa chỉ.
Kiểm Tra Báo Cáo Minh Bạch Của Google
Cuối cùng, Google duy trì một thư mục trực tuyến cho các trang web bị đưa vào danh sách đen. Bạn có thể kiểm tra bất kỳ trang web nào trên Báo Cáo Minh Bạch Google để biết xem trang web của bạn có bị Google đưa vào danh sách đen hay không. Đây là cách chắc chắn để xác nhận xem bạn có bị đưa vào danh sách đen hay không.
Tại Sao Trang Web Của Bạn Bị Google Đưa Vào Danh Sách Đen?
Như chúng tôi đã giải thích trước đó, khi Google thu thập dữ liệu trang web của bạn và tìm thấy điều gì đó xấu, nó thêm trang web của bạn vào danh sách đen. Những điều "xấu" này có thể là:
- Trang web của bạn đã bị hack: Trang web của bạn đã bị xâm phạm và bây giờ có malware trên đó. Google phân biệt giữa các loại hack khác nhau, như nội dung lừa đảo, nội dung spam hoặc malware có thể tải xuống gây hại cho thiết bị của người truy cập. Tuy nhiên, cho mục đích bài viết này, chúng tôi sẽ coi tất cả đều là malware.
- Trang web của bạn có trang web spam: Giả sử trang web của bạn không phải là spam, đây là kết quả điển hình của malware. Một trong những lý do hacker tấn công trang web là chèn các trang spam cho sản phẩm và dịch vụ thị trường xám hoặc bất hợp pháp, vì Google sẽ không lập chỉ mục trang web của họ. Vì vậy, họ "cưỡi" trên trang web của bạn để có bất kỳ truy cập nào từ SEO.
- Một trong plugin của bạn đang tải tài sản từ URL bị danh sách đen: Bạn có một plugin hoặc theme trên trang web đang tải nội dung từ một trang web bị cờ. Nó có thể là thứ đơn giản như tệp hình ảnh, nhưng nó vẫn sẽ gây ra vấn đề. Trang web của bạn không có malware, nhưng Google vẫn sẽ cờ đây là nội dung độc hại hoặc lừa đảo.
- Bạn đang sử dụng chiến lược SEO mũ đen: Chiến lược SEO mũ đen cố gắng thao túng công cụ tìm kiếm để có thêm người truy cập. Nội dung có thể không khớp với các thủ thuật SEO, và do đó người truy cập thực chất bị lừa để truy cập trang web. SEO mũ đen là vi phạm chính sách lớn của Google, và sẽ đưa trang web của bạn vào danh sách đen rất nhanh. Hơn nữa, các thủ thuật chỉ hoạt động trong ngắn hạn, nên bất kỳ lợi ích nhỏ nào bạn đạt được bằng cách áp dụng chúng sẽ tan biến theo thời gian.
Dưới đây là một số chiến lược SEO mũ đen bạn nên tránh tuyệt đối:
- Cloaking: Google thấy một phiên bản trang web, trong khi người truy cập thấy phiên bản khác
- Scraping: Lấy dữ liệu và nội dung từ các trang web khác, như giá cả hoặc thông tin sản phẩm từ cửa hàng web
- Nhồi nhét từ khóa: Quá nhiều từ khóa, rất ít nội dung thực chất
- Mua backlink: Backlink là tín hiệu cho thấy nội dung có thẩm quyền và giá trị, và do đó mọi người liên kết đến nó. Mua backlink thực chất là chơi xảo hệ thống đó
- Nội dung trùng lặp: Nội dung sao chép từ các trang web khác, thực tế có nghĩa là trang web của bạn đang đánh cắp giá trị từ trang web khác
Đây là những lý do phổ biến nhất khiến Google đưa trang web của bạn vào danh sách đen. Để đọc thêm và tìm ra Google采取什么行动在什么情况下,请查看他们的警告列表。
Cách Loại Bỏ Nhiễm Malware Khỏi Trang Web Của Bạn
Để đưa trang web của bạn ra khỏi danh sách đen của Google, có quy trình 5 bước:
- Xác định dấu hiệu của malware
- Quét trang web để xác nhận hack
- Dọn dẹp tệp bị hack và malware khỏi trang web
- Hoàn thành danh sách kiểm tra sau dọn dẹp
- Gửi yêu cầu xem xét đến Google
Trong quy trình này, bước quan trọng nhất là loại bỏ malware khỏi trang web. Chúng tôi sẽ nói chi tiết về cách làm điều đó trong giây lát.
Trước khi bắt đầu
Chúng tôi đã dọn dẹp hàng nghìn trang web có malware, và có một số điểm nổi bật cần nhớ:
- Tốc độ là yếu tố thiết yếu: Hack trở nên tồi tệ hơn theo cấp số nhân khi bị bỏ mặc. Bên cạnh đó, Google theo dõi thời gian admin mất để giải quyết vấn đề bảo mật trên trang web. Không có chỉ báo rõ ràng về cách họ sử dụng chỉ số này, nhưng chúng ta có thể an toàn giả định nó tạo ra sự khác biệt ở đâu đó.
- Tránh dọn dẹp thủ công: Ngay cả đối với chuyên gia WordPress, loại bỏ malware là quá trình dài, nhàm chán và rủi ro, thường kết thúc bằng trang web bị hỏng. Chuyên gia bảo mật cũng dùng công cụ để phát hiện malware ẩn trong tệp và thư mục, và hiếm khi kiểm tra mã thủ công.
- Malware chỉ là một nửa cuộc chiến: 90% thời gian, malware có thể lây nhiễm trang web của bạn, ngay từ đầu, là do lỗ hổng hoặc backdoor. Do đó, ngay cả khi bạn có thể loại bỏ mã bị hack, trừ khi bạn vá lỗ hổng hoặc backdoor, nhiễm trùng sẽ tái diễn.
- Lời khuyên có thể tốt hoặc xấu: WordPress là một cộng đồng, ngoài việc là CMS. Có nhiều người vô tình phát tán lời khuyên kém. Họ đã thấy một vấn đề, và sửa nó theo một cách nhất định. Đó không có nghĩa là phương pháp của họ là tốt nhất, hoặc thậm chí là cách tốt để sửa vấn đề. Điều này đặc biệt đúng trong trường hợp vấn đề bảo mật, nơi bạn sẽ thấy nhiều lời khuyên về ẩn trang đăng nhập hoặc bảo vệ mật khẩu các thư mục quan trọng. Đây là ý kiến tồi, và sẽ gây ra nhiều đau đầu hơn giải pháp.
1. Xác Định Dấu Hiệu Malware Trên Trang Web Của Bạn
Đến thời điểm này, bạn đã xác định xem trang web của bạn có nằm trên danh sách đen Google hay chưa. Nhưng malware không dễ dàng xác định. Malware ẩn ở những nơi kì lạ nhất trên trang web của bạn và có thể xuất hiện theo những cách kỳ quặc nhất. Do đó, việc xác định dấu hiệu của malware trên trang web của bạn rất quan trọng.
Dấu Hiệu Xuất Hiện Trên Kết Quả Tìm Kiếm
Nơi đầu tiên bạn sẽ thấy dấu hiệu của malware là trên kết quả tìm kiếm. SERPs sẽ cho bạn thấy cái nhìn sâu sắc về sức khỏe trang web nếu bạn biết phải tìm gì.
- Mô tả meta rác: Mô tả meta là mô tả trang web dưới kết quả tìm kiếm. Thường bạn sẽ thấy trích đoạn hoặc mô tả bạn đã đặt. Nhưng một số malware thay đổi các mô tả này thành giá trị rác hoặc ký tự tiếng Nhật. Đây là dấu hiệu phổ biến của malware.
- Google cờ trang web của bạn: Nếu Google đi kèm kết quả trang web của bạn với các thông báo như 'Trang web này có thể đã bị hack' hoặc 'Trang web này có thể chứa malware,' trang web của bạn rất có thể đã bị nhiễm.
- Trang được lập chỉ mục: Khi bạn Google trang web của bạn, Google sẽ liệt kê tất cả các trang trên trang web của bạn. Nếu số lượng trang được lập chỉ mục hiển thị trên Google nhiều hơn nhiều so với số trang thực tế, Google đang lập chỉ mục các trang spam đang "cưỡi" trên trang web của bạn qua malware.
Dấu Hiệu Xuất Hiện Trên Trang Web Của Bạn
Một nơi tuyệt vời khác để tìm dấu hiệu malware là chính trang web của bạn. Tìm kiếm các dấu hiệu sau lần tới bạn truy cập trang web.
- Popup spam (malvertising)
- Trang lừa đảo/spam
- Chuyển hướng đến trang spam
- Chuyển hướng cổ điển
- Chuyển hướng liên kết
- Chuyển hướng chỉ trên mobile
- Trang web bị hỏng
- Màn hình trắng cái chết
Dấu Hiệu Xuất Hiện Trên Backend Của Trang Web
Backend của trang web cũng chứa manh mối về sức khỏe trang web. Nếu bạn tìm thấy bất kỳ điều sau trên backend của trang web, đó có thể là dấu hiệu của malware.
- Mã lạ trong tệp
- Thay đổi bất ngờ
- Hoạt động người dùng bất thường
- Leo thang đặc quyền
- Tệp bổ sung trong thư mục gốc
- Thay đổi cài đặt
- Plugin giả
Dấu Hiệu Xuất Hiện Trong Phân Tích
Phân tích trang web của bạn có thể cho bạn biết nhiều về cách mọi người tương tác với trang web. Nhưng nó cũng cho thấy những thay đổi đột ngột hoặc tăng giảm bất thường có thể là dấu hiệu của malware. Tìm kiếm các điều sau trên phân tích trang web để xem liệu chúng có thể do malware gây ra.
- Tăng trưởng lưu lượng bất thường: Nếu bạn thấy tăng đột biến lưu lượng từ một quốc gia cụ thể, không phải là khu vực mục tiêu trực tiếp cho doanh nghiệp của bạn, điều này có thể chỉ ra malware trên trang web.
- Giảm chuyển đổi: Vì malware ảnh hưởng đến cách trang web hoạt động, nó có thể gửi người dùng đến trang spam, hiển thị popup không liên quan hoặc làm trang web không thể truy cập. Điều này dẫn đến tỷ lệ chuyển đổi thấp hơn vì người dùng có trải nghiệm tồi tệ khi trên trang web.
- Tăng tỷ lệ thoát: Như chúng tôi đã thảo luận, malware làm hỏng trải nghiệm người dùng. Điều này khiến người dùng rời trang web đột ngột và tăng tỷ lệ thoát.
Dấu Hiệu Liên Quan Đến Hiệu Suất Và Trải Nghiệm Người Dùng
Ngoài mọi thứ đã đề cập ở trên, malware cũng có thể xuất hiện dưới dạng vấn đề liên quan đến hiệu suất và trải nghiệm người dùng. Nếu bạn nhận thấy bất kỳ dấu hiệu dưới đây, đó có thể là kết quả của malware.
- Trang web trở nên chậm
- Trang web không thể truy cập
- Tài nguyên máy chủ bị dùng hết
- Người dùng không thể đăng nhập vào trang web
- Khách truy cập phàn nàn về việc thấy dấu hiệu
2. Quét Sâu Trang Web Tìm Hack
Thứ tự ưu tiên đầu tiên là tìm ra mức độ malware trên trang web. Quét sâu của MalCare sẽ kiểm tra mọi tệp, thư mục và dòng trong cơ sở dữ liệu trang web của bạn để tìm mã độc hại gây ra danh sách đen Google. Nó cũng kiểm tra nội dung lừa đảo, nội dung spam và liên kết, cũng như lỗ hổng và backdoor.
Có một vài cách để quét trang web. Chúng tôi khuyên dùng quét sâu vì nó toàn diện và kiểm tra mọi phần của trang web.

- Sử dụng bộ quét miễn phí của MalCare để quét sâu trang web [KHUYẾN NGHỊ]: Cài đặt MalCare, và trong vài phút, trang web của bạn sẽ được quét hoàn toàn. Bạn cũng sẽ nhận được báo cáo về số tệp bị ảnh hưởng bởi hack.
- Sử dụng bộ quét trực tuyến: Bộ quét bảo mật trực tuyến chỉ sẽ quét mã công khai hiển thị của trang web. Với bộ quét trực tuyến, bạn sẽ xem bài viết và trang có malware hay không. Đây thường là bước đầu tiên tốt cho lý do chẩn đoán, nhưng thiếu sót vì nó không thể phát hiện malware trong tệp core và thư mục quan trọng của trang web. nó tốt nhất chỉ là biện pháp một nửa, vì malware không chỉ dính vào phần công khai của trang web. Thực tế, nhiều hack tồi tệ nhất đã chèn malware vào tệp .htaccess, index.php hoặc thư mục /wp-config.
- Quét thủ công: Đây là cách kém hiệu quả và hiệu suất nhất để tìm malware trên trang web. Thứ nhất, có cơ hội tốt bạn sẽ bỏ sót điều gì và tìm thấy mình quay lại điểm xuất phát, không có gì để cho thấy nỗ lực. Tiếp theo, nếu bạn có trang web lớn, bạn phải kiểm tra mọi dòng mã. Ngay cả khi bạn mất tuần lễ để kiểm tra kỹ từng dòng, bạn phải rất tự tin về khả năng phân biệt mã tốt và mã xấu. Thực sự không đơn giản.
Ngay cả chuyên gia WordPress cũng dùng công cụ quét malware, vì chi phí lỗi con người quá cao. Dùng bộ quét miễn phí MalCare để có câu trả lời chắc chắn cho câu hỏi về hack.
Các cách khác kiểm tra malware trên trang web
Plugin bảo mật không hoàn toàn giống nhau, vì mỗi cái có cơ chế riêng phát hiện malware. Plugin phổ biến như WordFence nổi tiếng với false positives (cảnh báo giả) và quá nhiều cảnh báo, trong khi Sucuri không làm tốt việc phát hiện malware.
Nếu trang web của bạn đã bị Google đưa vào danh sách đen, chắc chắn có malware trên trang web. Tuy nhiên, nếu bạn vẫn muốn chắc chắn tuyệt đối, có cách khác xác nhận hack trên trang web.
- Dùng trình duyệt ẩn danh để truy cập trang web
- Google trang web và kiểm tra kết quả và số trang được lập chỉ mục để tìm chỉ báo trang spam
- Kiểm tra nhật ký hoạt động cho hoạt động người dùng bất thường trong trường hợp hacker đã xâm phạm một trong tài khoản admin của bạn
- Dữ liệu phân tích có thể cho thấy tăng giảm kỳ lạ trong lưu lượng
- Cảnh báo Google Search Console là chỉ báo tuyệt vời của malware
- Plugin và theme lỗi thời trên trang web có thể có lỗ hổng. Bạn có thể kiểm tra xem bất kỳ plugin hoặc theme đã cài đặt nào có lỗ hổng mới phát hiện hay không.
- Plugin và theme nulled là điều cấm. Phần mềm nulled thường nhồi nhét malware và backdoor.

Mẹo chuyên nghiệp: Kiểm tra ngày Google phát hiện nội dung đáng ngờ. Bạn có thể tìm ngày phát hiện bên cạnh URL được cung cấp trong phần 'Vấn Đề Được Phát Hiện'. Google không luôn cung cấp nhiều thông tin về danh sách đen URL. Kiểm tra ngày có thể giúp thu hẹp phạm vi hơn nữa. Ví dụ, bạn có cài plugin ngay trước ngày đó không?
3. Dọn Dẹp Malware Đã Đưa Trang Web Của Bạn Lên Danh Sách Đen Google
Bây giờ chúng ta đã xác định có malware trên trang web, hãy nói về việc dọn dẹp. Có 3 cách dọn dẹp trang web khỏi malware:
- Dọn dẹp kỹ lưỡng với plugin bảo mật [KHUYẾN NGHỊ]
- Dịch vụ chuyên gia bảo mật
- Dọn dẹp thủ công
Chúng tôi khuyên loại bỏ malware bằng cách cài đặt và sử dụng tính năng tự động dọn dẹp một cú nhấp chuột của MalCare.
Ngay bây giờ, trang web của bạn đang chịu đòn vì nó nằm trên danh sách đen của Google. Rất quan trọng phải hành động nhanh để đưa trang web trở lại 정상. Malware trở nên tồi tệ hơn theo cấp số nhân khi để lâu không giải quyết.
Tùy Chọn 1: Dọn Dẹp Kỹ Lưỡng Với Plugin Bảo Mật [KHUYẾN NGHỊ]
MalCare là plugin bảo mật hàng đầu không chỉ quét trang web hàng ngày cho tệp bị hack và lỗ hổng, mà còn cho phép bạn dọn dẹp hack tức thì từ bảng điều khiển.
Nếu bạn đã cài đặt MalCare cho quét miễn phí, tất cả những gì bạn cần làm là nâng cấp để dọn dẹp trang web. Nếu chưa, đây là các bước:
- Cài đặt MalCare trên trang web
- Đợi trang web đồng bộ với máy chủ MalCare
- Quét trang web từ bảng điều khiển
- Tự động dọn dẹp khi được nhắc, và loại bỏ malware
Và xong! Thật đơn giản như vậy. MalCare kiểm tra mọi tệp và bảng cơ sở dữ liệu cho hack với thuật toán tinh vi. Thuật toán không dựa trên đơn giản khớp tệp để kiểm tra hack.
Nếu hack không được dọn dẹp hoàn toàn, bạn có thể yêu cầu hỗ trợ接管. Hỗ trợ MalCare có đội ngũ kỹ sư bảo mật, và họ sẽ duyệt qua trang web để tìm tệp bị hack. Tất cả điều này đều bao gồm trong cùng một gói đăng ký.
Bên cạnh đó, MalCare sẽ bảo vệ trang web của bạn với quét hàng ngày, tường lửa tích hợp bảo vệ trang web khỏi lưu lượng độc hại từ quốc gia hoặc thiết bị, và bảng điều khiển mạnh mẽ để dễ dàng sử dụng.
Làm sao cài đặt MalCare nếu trang web bị tạm khóa hoặc bị chuyển hướng?
Có lúc bạn không thể truy cập trang web vì hack chuyển hướng hoặc có thể nhà cung cấp hosting đã tạm khóa tài khoản.
Đây là tình huống phức tạp hơn, nhưng vẫn có thể giải quyết. Liên hệ với chúng tôi, và chúng tôi sẽ hướng dẫn bạn các bước liên hệ nhà cung cấp hosting.
Tùy Chọn 2: Dịch Vụ Chuyên Gia Bảo Mật
Có dịch vụ dọn dẹp loại bỏ hack sẽ duyệt qua trang web và loại bỏ malware. MalCare cũng cung cấp dịch vụ dọn dẹp khẩn cấp, nhưng chúng tôi thích giúp bạn cài đặt plugin hơn.
Dịch vụ loại bỏ hack đắt đỏ, vì chúng đòi hỏi chuyên môn thủ công và tốn thời gian. Plugin bảo mật tốt hơn nhiều, và giải quyết hack nhanh hơn. Nếu bạn chọn đường khác, chúng tôi không thể nói về hiệu quả của dịch vụ loại bỏ hack khác.
Tùy Chọn 3: Dọn Dẹp Thủ Công
Tại MalCare, chúng tôi đã dọn dẹp hàng nghìn trang web. Đó là chuyên môn đi vào plugin bảo mật của chúng tôi. Đó cũng là lý do chúng tôi không khuyên dọn dẹp thủ công.
Ngay cả dịch vụ loại bỏ hack chuyên gia cũng dùng công cụ và kiến thức lập trình để hỗ trợ dọn dẹp thủ công. Duyệt qua từng dòng mã gần như không thể, đặc biệt nếu là trang thương mại điện tử, hoặc trang lớn với nhiều bài viết và trang.
Ngoài thời gian, luôn có rủi ro làm hỏng trang web hoàn toàn. Nếu bạn chọn dọn dẹp trang web thủ công, xin được cảnh báo bạn đang chạy rủi ro đó. Malware có thể khác biệt đáng kể, nên không có hướng dẫn nào phù hợp chính xác với trường hợp của bạn.
Bây giờ chúng ta đã đưa ra cảnh báo, hãy bắt đầu quy trình dọn dẹp.
Điều kiện tiên quyết để dọn dẹp trang web thủ công
- Hiểu cấu trúc tệp và cơ sở dữ liệu WordPress
- Kinh nghiệm với mã hóa, logic lập trình và công cụ phát triển
- Quen thuộc với cPanel và công cụ bảng điều khiển web host khác
Các bước dọn dẹp trang web thủ công
- Truy cập trang web, nếu nó bị tạm khóa. Liên hệ web host, yêu cầu họ whitelist IP của bạn để dọn dẹp.
- Lấy danh sách tệp bị hack từ web host, hoặc từ Google Search Console. Đây là điểm khởi đầu tốt, mặc dù nó sẽ không xử lý các lỗ hổng cho phép hack từ đầu, nên tránh dựa hoàn toàn vào danh sách này.
- Sao lưu trang web ngay lập tức. Trang web bị hack là xấu, nhưng vẫn hoạt động. Nếu nỗ lực dọn dẹp làm hỏng trang web, bản sao lưu này sẽ giúp bạn khôi phục ít nhất một thứ hoạt động.
- Tải bản cài đặt sạch từ kho WordPress. Điều này nên bao gồm cài đặt WordPress và tất cả plugin và theme. Nhớ lấy cùng phiên bản đang trên trang web. Bạn có thể phải xem phiên bản lưu trữ để tìm chúng.
- Xóa plugin giả khỏi trang web. Vì bạn có danh sách plugin và theme, bạn có thể xem có ngoại lai nào trên trang web. Có khả năng cao đây là plugin giả, thực chất là tệp bị hack ngụy trang plugin. Chúng thường chứa một hoặc hai tệp trên thư mục, và có tên lạ. Cách khác kiểm tra plugin giả là tìm nó trong kho.
- Xóa phần mềm nulled. Phần mềm nulled là plugin và theme premium bị crack, và chắc chắn có malware hoặc backdoor ẩn trong mã. Không có bữa trưa miễn phí, nhớ nhé, nên hacker đánh cắp từ nhà phát triển không phải là Robin Hood nhân hậu, mà là trộm. Họ sẽ đánh cắp từ bạn cũng vậy.
- Cài đặt lại WordPress, bằng cách xóa phiên bản cũ và sao chép tệp từ cài đặt mới. Tệp core WordPress có rất ít dữ liệu người dùng, và chủ yếu là thông tin cấu hình. Do đó thay thế chúng sẽ cứu bạn khỏi việc phải duyệt qua mã đó.
Đăng nhập cPanel hoặc dùng SFTP để truy cập backend trang web. Xóa các thư mục sau, và sao chép phiên bản mới hoàn toàn:
/wp-admin
/wp-includes
Tiếp theo, tìm mã lạ như favicon_bdfk34.ico trong các tệp core này:
index.php
wp-config.php
wp-settings.php
wp-load.php
.htaccess
Chúng tôi không thể cụ thể hơn về cái gì cần tìm, vì malware trông rất khác nhau từ hack này sang hack khác. Cách dễ nhất là tìm mã không có trong bản cài đặt sạch, và phân tích nó làm gì. Tuy nhiên, chỉ vì nó không có trong bản cài đặt sạch không có nghĩa là nó chắc chắn xấu.
Cuối cùng, thư mục /wp-uploads không nên có bất kỳ tệp PHP độc hại nào. Xóa bất kỳ tệp nào bạn tìm thấy trong thư mục đó.
- Lặp lại quy trình dọn dẹp cho plugin và theme. Ở đây có lớp phức tạp thêm, vì plugin và theme thường có thể tùy chỉnh. Mã đó chắc chắn không độc hại, nhưng nó sẽ không có trong bản cài đặt sạch. Cũng giống như thư viện bổ sung bạn có thể đã cài đặt.
Nơi tốt để bắt đầu là các tệp theme quan trọng: header.php, footer.php, và functions.php - Dọn dẹp malware từ cơ sở dữ liệu, điều này khó khăn hơn nghe. Cơ sở dữ liệu chứa, nhé, tất cả dữ liệu của bạn. Nghĩa là nội dung, dữ liệu người dùng, và mọi thứ ở giữa. Xin hãy rất thận trọng khi xóa bất kỳ thông tin nào từ đây nếu không chắc chắn nó là malware. Bạn có thể mất lượng lớn dữ liệu chỉ bằng cách mò mẫm trong cơ sở dữ liệu.
- Xóa tất cả backdoor bây giờ bạn đã xóa malware. Backdoor, đúng như tên gọi, là cách để hacker truy cập trái phép vào trang web. Mã có thể ẩn ở bất kỳ đâu trên trang web. Việc xóa backdoor và vá lỗ hổng là sống còn, nếu không trang web chắc chắn sẽ bị hack lại.
Tìm các hàm như sau:
eval
base64_decode
gzinflate
preg_replace
str_rot13
Chúng không nhất thiết là backdoor vì có thể có sử dụng hợp pháp. Ngoài ra, hacker có thể che giấu mã để trông như thứ khác hoàn toàn, hoặc tìm cách sáng tạo để ngụy trang các hàm này. Quy tắc chung là để mắt bão cho bất cứ thứ gì trông kỳ quặc trong mã.
- Khôi phục tệp đã dọn dẹp về backend trang web. Đăng nhập cPanel và dùng File Manager để thay thế tệp, và phpMyAdmin để thay thế cơ sở dữ liệu. Bạn sẽ cần xóa tệp hiện có trước, sau đó sao chép tệp sạch vào chỗ đó. Bạn cũng có thể dùng FTP hoặc SFTP để quản lý khôi phục trang web. Quy trình này tin cậy hơn nhưng có thể nhàm chán.
- Xóa cache WordPress và trình duyệt. Cache lưu phiên bản cũ của trang web để hỗ trợ hiệu suất. Do đó vẫn sẽ có malware trong tệp cache. Google thường quét phiên bản cache của trang web, và phát hiện malware trong những phiên bản đó. Đây thường là lý do yêu cầu xem xét bị từ chối.
Dọn dẹp thủ công khó thực hiện kỹ lưỡng, đặc biệt trên trang web lớn. Có cơ hội lớn điều gì đó sai sót, trang web hỏng và không thể khôi phục. Đó là lý do chúng tôi cũng khuyên bạn sao lưu trang web hoạt động, bất kể malware, sớm nhất có thể.
Cuối cùng, ngay cả chuyên gia bảo mật WordPress cũng dùng công cụ và kỹ năng lập trình để loại bỏ malware. Hơn nữa, họ được kết nối với hệ sinh thái, và nhận thức về các biến thể malware mới nảy mọc. Nếu bạn quyết định tránh plugin, chuyên gia bảo mật vẫn là lựa chọn tốt hơn dọn dẹp thủ công.
4. Sửa Lỗi Thực Hành SEO Xấu
SEO mũ đen chỉ là ý kiến tồi cho trang web và doanh nghiệp của bạn. Google có quan điểm rất nghiêm ngặt nếu trang web của bạn có dấu hiệu SEO xấu.
Mặc dù dễ hiểu bạn muốn người truy cập đến trang web, và đôi khi chiến lược được phép mất quá nhiều thời gian. Tuy nhiên, cố gắng thao túng công cụ tìm kiếm là giải pháp ngắn hạn, với hậu quả dài hạn.
Vì vậy, nếu trang web của bạn có bất kỳ thủ thuật nào sau, hãy xóa chúng trước khi yêu cầu xem xét:
- Cloaking: Đảm bảo Google thấy cùng phiên bản trang web như người truy cập
- Scraping: Đừng dùng bot để scrap dữ liệu từ trang web khác
- Nhồi nhét từ khóa: Tập trung xây dựng nội dung hữu ích, sau đó tối ưu với từ khóa
- Backlink trả tiền: Bạn có thể tiếp cận admin trang web khác để trao đổi backlink nếu nội dung của họ và bạn liên quan. Bạn cũng sẽ nhận được lưu lượng tốt hơn nhờ vậy.
- Nội dung trùng lặp: Phát triển nội dung riêng và xóa nội dung sao chép
Có các chiến lược SEO khác mà Google không thích. Quy tắc chung là cung cấp giá trị cho người truy cập với nội dung, sản phẩm và dịch vụ của bạn, và tránh bất cứ thứ gì mang tính lừa đảo.
Cách Gỡ Trang Web Khỏi Cảnh Báo Danh Sách Đen Google
Ở giai đoạn này, bạn cần chắc chắn 100% rằng trang web không có malware. Chạy quét để kiểm tra lại trước khi tiến hành yêu cầu xem xét. Đây là bước quan trọng vì nếu Google tìm thấy bất kỳ dấu vết malware nào, nó sẽ từ chối yêu cầu xem xét.
Cũng đáng lưu ý ở đây là Google xem xét các yêu cầu này thủ công. Do đó, nếu bạn có quá nhiều yêu cầu bị từ chối, Google sẽ cờ bạn là 'Kẻ Phản Bội Lại Lại'. Sau đó, bạn sẽ phải chờ 30 ngày trước khi gửi yêu cầu mới.
Các bước gỡ danh sách đen Google:
- Vào tài khoản Google Search Console
- Nhấp vào tab Vấn Đề Bảo Mật, và điều hướng đến cuối màn hình
- Nhấn nút 'Yêu cầu xem xét'
- Dùng biểu mẫu để chỉ ra tất cả bước bạn đã làm để giải quyết vấn đề bảo mật
- Gửi

Sau khi gửi biểu mẫu, hãy kiên nhẫn. Mỗi yêu cầu mất vài ngày để giải quyết, nhưng không có gì bạn có thể làm để đẩy nhanh quy trình. Thực tế, nếu bạn cố theo dõi quá nhiều lần, đó cũng sẽ đưa bạn vào danh sách kẻ phản bội lại. Vì vậy, hãy kiên nhẫn.
Điều gì xảy ra nếu trang web không có malware mà yêu cầu xem xét bị từ chối?
Có một vài trường hợp yêu cầu xem xét bị Google từ chối, nói rằng họ vẫn phát hiện malware:
- Cache không được dọn dẹp: Là một phần của danh sách kiểm tra sau dọn dẹp, xin vui lòng dọn dẹp cache WordPress và trình duyệt. Nếu bạn không xóa cache trang web, Google sẽ cờ malware một lần nữa, và sẽ không gỡ trang web khỏi danh sách đen. Bạn có thể truy cập một số trang bị cờ, và nếu chúng trả về 404, bạn biết chúng không còn tồn tại trên trang web.
- Liên kết cũ còn sót lại: Kiểm tra kết quả quét Google chia sẻ với bạn, và xem liệu bất kỳ liên kết nào vẫn trỏ đến trang spam.
Có khả năng malware không được dọn dẹp đúng cách, đặc biệt nếu làm thủ công. Trong trường hợp này, bạn sẽ phải nuốt đau khổ và lấy plugin bảo mật làm việc. Dọn dẹp thủ công không thành công.
Rất không có khả năng Google Safe Browsing cho false positives. Vì vậy, hãy thử giải quyết các vấn đề như gợi ý trên, và gửi yêu cầu xem xét khác.
Google Đưa Trang Web Vào Danh Sách Đen Như Thế Nào
Google định kỳ thu thập dữ liệu trang web của bạn để lập chỉ mục cho kết quả tìm kiếm. Điều này có nghĩa là nó đọc nội dung trên trang web để hiểu mục đích nó phục vụ, và hiển thị cho người dùng công cụ tìm kiếm. Điều này được thực hiện qua Googlebot, tự động thu thập dữ liệu các trang web trên internet để lập chỉ mục.
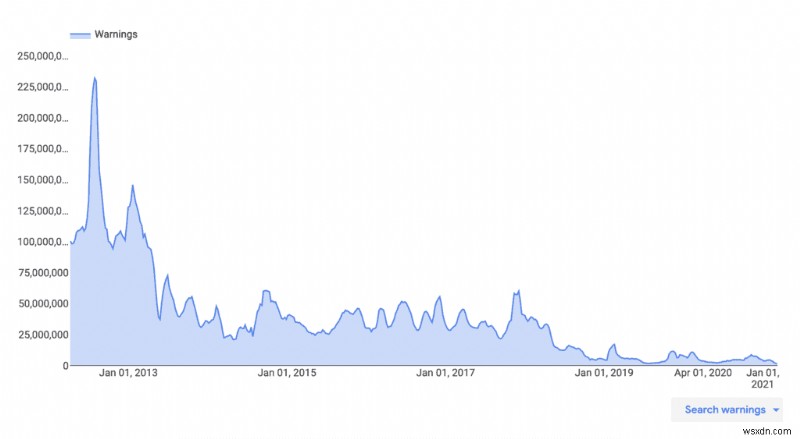
Googlebot quét mã trang web và kiểm tra bằng thuật toán để xem nó có phải malware không. Nếu quét phát hiện malware, nó ngay lập tức đưa trang web vào danh sách đen tùy thuộc vào malware hoặc nội dung lừa đảo được phát hiện. Google cũng đưa vào danh sách đen các trang web vi phạm chính sách, như sử dụng SEO mũ đen.
Để xem trang web của bạn có nằm trên danh sách đen, bạn có thể tìm kiếm nó trên Báo Cáo Minh Bạch.
Cách Tránh Bị Google Đưa Vào Danh Sách Đen Trong Tương Lai
Điều duy nhất còn lại là đảm bảo bạn không bị Google đưa vào danh sách đen trong tương lai. Lý do hàng đầu Google đưa trang web vào danh sách đen là malware, và malware ngày càng tinh vi.
Do đó bạn cần đầu tư vào bảo mật trang web. Nó sẽ giúp ích. Đây là vài điều bạn có thể làm ngay:
- Cài đặt plugin bảo mật tốt với tường lửa tích hợp
- Tăng cường bảo mật trang web WordPress
- Cài đặt SSL, nếu chưa có
- Cập nhật WordPress core, plugin và theme
- Xem xét người dùng và mật khẩu thường xuyên
Ngoài góc độ bảo mật trang web, hãy chắc chắn chỉ dùng thực hành SEO mũ trắng. Nó chỉ không đáng rắc rối nếu bạn không làm.
Tại Sao Google Search Engine Cờ Trang Web Bị Hack?
Trong mọi trường hợp, malware trên trang web do bảo mật trang web bị xâm phạm, nên đó không phải lỗi của bạn. Vì vậy bạn có thể thắc mắc tại sao trang web của bạn bị Google đưa vào danh sách đen.
Google muốn bảo vệ người dùng khỏi malware có thể đánh cắp danh tính hoặc dữ liệu, hoặc lây nhiễm thiết bị, do đó nó đưa vào danh sách đen bất kỳ trang web nào sử dụng hành vi lừa đảo hoặc chứa mã độc hại. Các loại hack Google cờ là:
- Hack từ khóa tiếng Nhật
- Liên kết spam
- SEO spam
- Hack chuyển hướng
Mặc dù malware không phải lỗi của bạn, có cách để bảo vệ trang web. Do đó, vì malware nằm trên trang web của bạn, đó trở thành trách nhiệm của bạn xử lý nó.
Tác Động Của Danh Sách Đen Google Lên Trang Web Là Gì
Hệ quả của trang web bị hack từ xấu đến thảm họa. Rõ ràng không có kết quả tốt, nhưng một số người không nhận ra nó xấu đến đâu. Dưới đây là một vài điều chúng tôi đã thấy trang web trải qua khi bị hack:
- Trang web bị tạm khóa bởi web host
- Mất người truy cập và doanh thu
- Giảm hiệu suất trang web
- Vấn đề pháp lý
- Khách hàng không hài lòng
- Mất dữ liệu
Tất cả điều trên cũng dẫn đến thiệt hại tài chính, trực tiếp qua mất doanh thu và chi phí dọn dẹp, hoặc gián tiếp qua thời gian và tài nguyên dành cho kiểm soát thiệt hại. Tóm lại, đây là tình huống tồi tệ.
Điều Cần Nhớ
Mặc dù có nhiều lý do Google có thể đưa trang web vào danh sách đen, malware là nghiêm trọng nhất và khó khôi phục nhất. Bạn có thể cho trang web cơ hội tốt nhất về bảo mật bằng cách cài đặt plugin tốt.
Có câu hỏi hoặc bình luận? Gửi cho chúng tôi! Chúng tôi rất muốn nghe từ bạn.
Câu Hỏi Thường Gặp
Tại sao trang web hiển thị nguy hiểm?
Trang web hiển thị nguy hiểm vì trang web đã bị hack. Trang web bị Google đưa vào danh sách đen, và bây giờ trình duyệt hiển thị cảnh báo nguy hiểm trong thanh URL để cảnh báo người dùng không truy cập trang web bị hack.
Cách tốt nhất khắc phục là cài đặt plugin bảo mật trên trang web và dọn dẹp malware. Sau đó, bạn cần yêu cầu xem xét từ Google để gỡ trang web khỏi cảnh báo danh sách đen Google.
Cách khắc phục cảnh báo danh sách đen Google?
Để khắc phục cảnh báo danh sách đen Google, bạn cần giải quyết các vấn đề khiến Google cờ trang web. Bắt đầu với email họ gửi, và tìm ra lý do danh sách đen URL. Lý do lớn nhất bị danh sách đen là malware trên trang web.
Dùng plugin bảo mật dọn dẹp malware trên trang web. Sau đó yêu cầu Google xem xét để gỡ trang web khỏi cảnh báo danh sách đen.