
Hostgator là một trong những nền tảng hosting hàng đầu. Mặc dù Hostgator cam kết 99,9% uptime cho khách hàng, nhưng có lúc nó phải hạ một số trang web. Nếu bạn gần đây bị tài khoản Hostgator tạm khóa, bạn có thể thắc mắc tại sao và làm gì bây giờ, bài viết này có câu trả lời.
Trước khi phân tích vấn đề, đây là hình ảnh thông báo tạm khóa tài khoản HostGator:
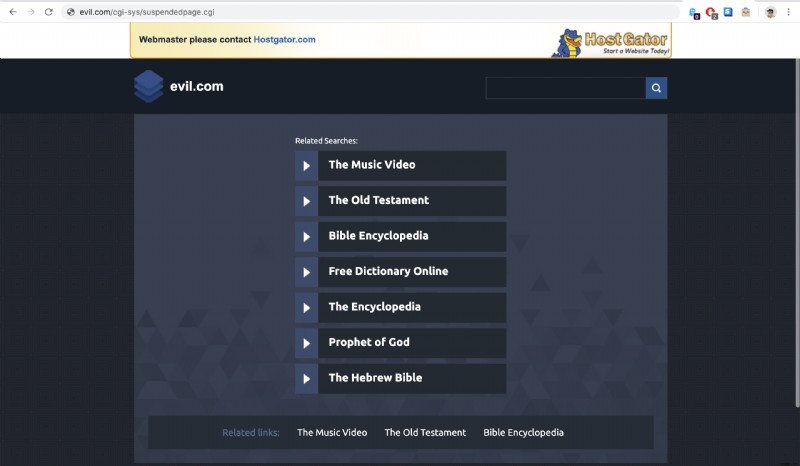
Có nhiều lý do dẫn đến thông báo tài khoản HostGator bị treo. Thất bại thanh toán, quá tải máy chủ, mã độc, nội dung lừa đảo (phishing), quảng cáo độc hại (malverts), v.v. Để bỏ treo (unsuspend) trang web, bạn phải xác định vấn đề trước rồi giải quyết. Trong trường hợp tấn công mã độc, malverts, phishing & spam trên trang web, gỡ mã độc Hostgator trở nên cần thiết.
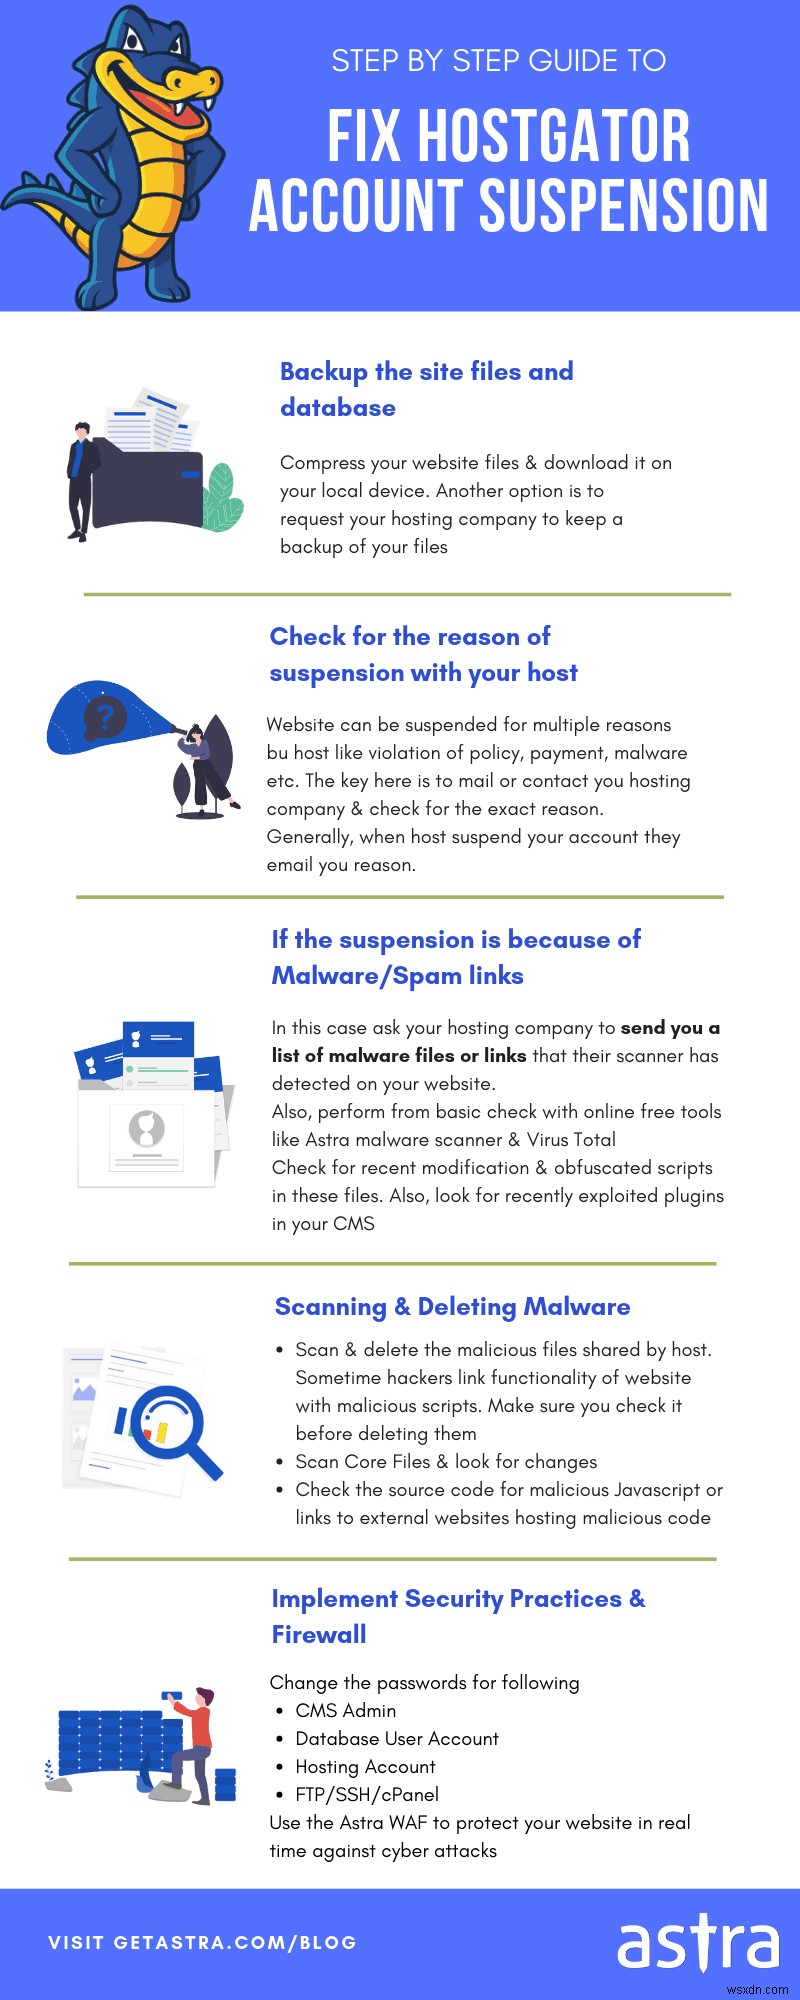
Chúng ta sẽ thảo luận chi tiết sau, nhưng nếu bạn thực sự thiếu thời gian, infographic sau cho ý tưởng sơ bộ về quy trình gỡ mã độc Hostgator.
Gỡ Mã Độc Hostgator: Triệu Chứng Nhiễm Mã Độc
- Hộp thư đến có tin nhắn "Hostgator account suspended".
- Khi đăng nhập tài khoản Hostgator hiển thị "This Account has been Suspended".
- Tài khoản Hostgator được đăng nhập từ IP không xác định.
- Trang index của Site trên Hostgator bị biến dạng (deface).
- Trang và file không xác định xuất hiện trên trang Hostgator.
- Nhật ký trang hiển thị попытка SQL injection hoặc XSS trên trang Hostgator.
- Một số file trang Hostgator bị chèn mã đáng ngờ gây chuyển hướng.
- Trang Hostgator bị blacklist bởi công cụ tìm kiếm.
- Cơ sở dữ liệu trang Hostgator hiển thị admin mới hoặc mã đáng ngờ trong bảng.
- Trang Hostgator trở nên chậm, không phản hồi và hiển thị quảng cáo độc hại.
- Nội dung vô nghĩa hoặc link spam xuất hiện trên trang Hostgator.
Gỡ Mã Độc Hostgator: Nguyên Nhân Nhiễm Mã Độc
SQL Injection Hostgator
SQLi là một trong những lỗ hổng phổ biến nhất do mã lỗi (buggy code) của file trang web. Tấn công này ảnh hưởng đến cơ sở dữ liệu trang Hostgator. Nếu bạn dùng Linux hosting thì MySql dễ bị nhắm, và trong trường hợp Windows hosting, MS SQL. Tuy nhiên, user dùng hosting Windows +-*cũng có thể dùng MySql trong Hostgator. Vì vậy, bằng cách khai thác thành công SQL, kẻ tấn công có thể:
- Sửa đổi nội dung database MySql/MS SQL.
- Xóa bảng hoặc toàn bộ database MySql/MS SQL.
- Trong một số trường hợp, kẻ tấn công cũng có thể khai thác thủ tục xp_cmdshell để chạy lệnh trên máy chủ qua SQLi.
Dùng reverse shell này, kẻ tấn công có thể nhiễm trang web sau đó cần gỡ mã độc Hostgator toàn diện.
Cross-Site Scripting (XSS) Hostgator
Lỗ hổng XSS xảy ra do thiếu làm sạch đầu vào (input sanitization) trong trang web Hostgator. Kẻ tấn công có thể dùng XSS để chèn Javascript hoặc HTML vào trang web. Khai thác thành công, kẻ tấn công có thể:. Tuy nhiên, user dùng hosting Windows +cũng có thể dùng MySql trong Hostgator. Vì vậy, bằng cách khai thác thành công SQL, kẻ tấn công có thể:
- Lừa bạn nhấp link và cài mã độc bí mật qua reflected XSS.
- Đánh cắp cookie để xác thực.
- Tạo form lừa đảo (phishing) để đánh cắp thông tin đăng nhập.
- Thực hiện tấn công CSRF trong một số trường hợp.
Thực Thi Mã Từ Xa (Remote Code Execution) Hostgator
Lỗ hổng RCE cho phép kẻ tấn công chạy mã tùy ý trên máy chủ Hostgator. Lỗ hổng này cũng do code lỗi cho phép đầu vào user không được làm sạch. Khai thác này, kẻ tấn công có thể chạy hàm nguy hiểm như eval() trên trang Hostgator. Hơn nữa, RCE có thể dùng để cài mã độc lén lút. Cơ chế bảo mật Hostgator có thể phát hiện điều này và treo trang vì nhiễm mã độc. Gỡ mã độc Hostgator có thể phức tạp hơn nếu kẻ tấn công bao gồm cửa hậu qua RCE để tái nhiễm trang.
Tấn Công Kỹ Thuật Xã Hội (Social Engineering) Hostgator
Bạn có nhận email hoặc cuộc gọi từ người tự nhận là nhân viên Hostgator hỏi chi tiết tài khoản? Lừa đảo như vậy rất phổ biến. Hacker thường cố gắng dụ bạn trực tiếp cung cấp chi tiết hoặc cài trojan. Hơn nữa, kẻ tấn công có thể lừa bạn nhấp link cài mã độc trong nền mà bạn không biết (drive-by downloads).
Lỗ Hổng Zero-Day
Khi host trang trên Hostgator, bạn có thể dùng phần mềm như WordPress, Apache, v.v. Đôi khi kẻ tấn công khám phá lỗ hổng trong phần mềm phổ biến trước khi bản vá phát hành. Những lỗ hổng này gọi là lỗ hổng zero-day. Nếu đây là nguyên nhân nhiễm mã độc trên trang bạn, gỡ mã độc Hostgator có thể khó khăn. Vì vậy, bảo vệ tốt nhất chống lại lỗ hổng vô hình này là tường lửa hoặc giải pháp bảo mật.
Cấu Hình Sai Máy Chủ Hostgator (Server Misconfigurations)
1. Cổng Mở (Open Ports)
Rất có thể một số dịch vụ chạy trên cổng cụ thể của trang Hostgator dễ bị tấn công. Nếu bạn dùng shared server Hostgator, không có gì lo lắng vì tường lửa Hostgator chặn hầu hết cổng vì lý do bảo mật. Tuy nhiên, khi dùng VPS Hostgator, không có giới hạn đó. Bạn là chủ hoàn toàn của không gian web đó. Vì vậy, khi cấu hình máy chủ một số cổng có thể bị để mở gây rắc rối. Kẻ tấn công có thể dùng cổng mở này cài mã độc vào trang.
2. Quyền File Yếu (Weak File Permissions)
File của bạn quan trọng cho hoạt động trang trên Hostgator. Do đó, nếu quyền không đặt đúng, kẻ tấn công có thể dùng đặc quyền đó truy cập file nhạy cảm như .htaccess. Kẻ tấn công sau đó sửa file để chèn mã độc vào trang Hostgator.
3. Mật Khẩu Văn Bản Thuần (Clear Text Passwords) Và Thông Tin Nhạy Cảm Khác
Máy chủ có thể chứa thông tin nhạy cảm ẩn trong file như robots.txt. Đôi khi, có mật khẩu mặc định hard-coded dùng cho dịch vụ. Hơn nữa, mật khẩu cleartext có thể ẩn trên máy chủ trong file sau:
- File license và file khác của phần mềm như Apache Tomcat.
- File chuỗi (string files) cho kết nối database.
- Script đăng nhập máy chủ.
Bên cạnh này, nếu directory indexing (liệt kê thư mục) được bật, kẻ tấn công có thể duyệt dễ dàng tất cả file nhạy cảm này. Điều này cho kẻ tấn công khả năng xem mã nguồn tất cả trang web và quét lỗ hổng. Tất cả thông tin này có thể dùng để xâm nhập trang Hostgator và cài cửa hậu. Cửa hậu này có thể tái nhiễm trang ngay cả sau gỡ mã độc Hostgator.
Gỡ Mã Độc Hostgator: Dọn Dẹp
Điều tốt nhất sau nhiễm mã độc là khôi phục file Hostgator từ bản sao lưu. Tuy nhiên, nếu bạn không có, Hostgator có thể cung cấp với một chi phí. Ngược lại, bạn có thể bắt đầu gỡ mã độc Hostgator bằng cách kiểm tra hệ thống file. Kiểm tra mã nguồn file nhạy cảm như index.php, .htaccess, php.ini, v.v. Trong tất cả file như vậy tìm mã làm điều gì đó bất ngờ, mã được mã hóa base64 và mã che giấu FOPO. Nếu bạn không chắc về cái gì, chỉ cần bình luận (comment out) thay vì xóa phần mã đó. Thay vào đó, tất cả file chứa mã hóa base64 có thể khám phá cùng lúc qua lệnh sau trên SSH:
find . -name "*.php" -exec grep "base64"'{}'; -print &> code.txt
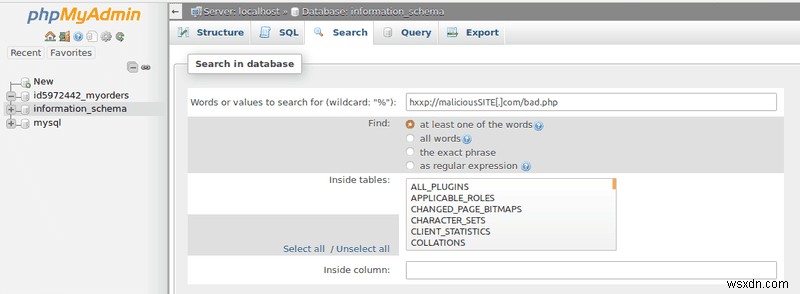
Sau khi lệnh thực thi, tất cả mã như vậy sẽ in ra file code.txt. Từ đây giải mã bằng dịch vụ trực tuyến. Về mã FOPO, nó không dễ phát hiện cho user trung bình nên tham khảo chuyên gia. Hostgator cung cấp công cụ tuyệt vời tên phpMyAdmin. Công cụ này cũng giúp gỡ mã độc Hostgator. Dùng công cụ này tìm mã độc trong database hoặc thậm chí file máy chủ.
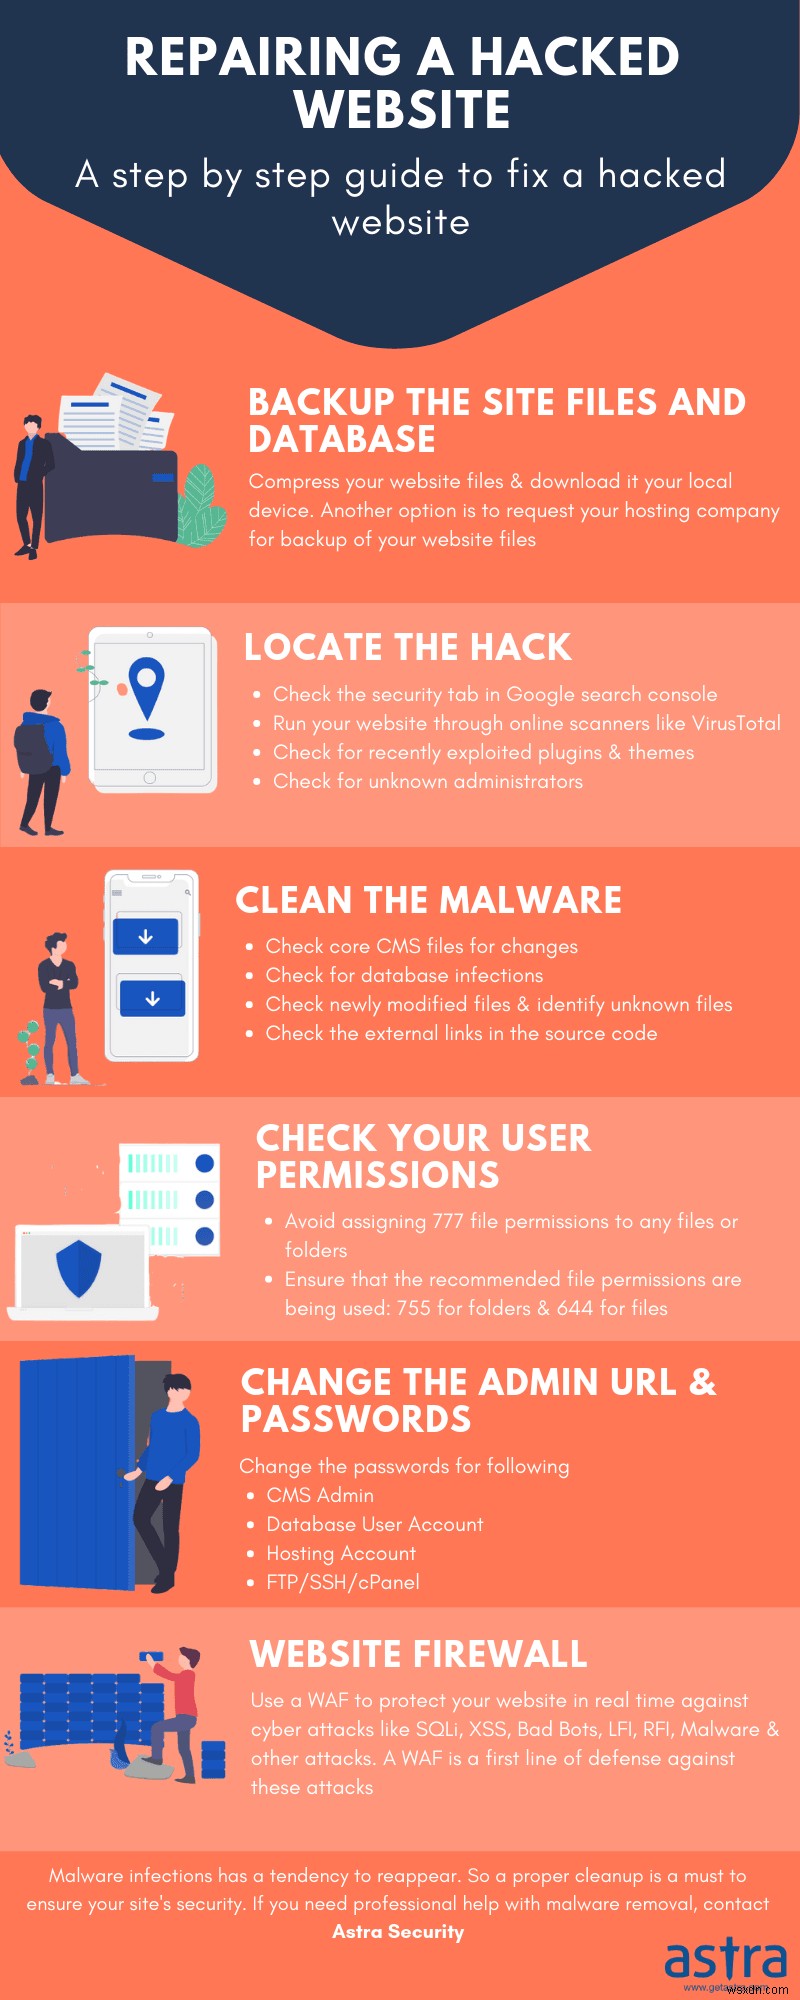
Gỡ Mã Độc Hostgator: Thực Hành An Toàn
- Xóa tất cả file license và cài đặt phần mềm cũ từ trang Hostgator.
- Nếu dùng gói MS Server của Hostgator, đảm bảo đặt ngưỡng khóa tài khoản (account lockout threshold) để ngăn brute force.
- Xóa tất cả mật khẩu mặc định hard-coded và thay bằng mật khẩu ngẫu nhiên, an toàn.
- Cập nhật tất cả phần mềm nền tảng bạn dùng.
- Khi dùng Hostgator VPS, đảm bảo không có cổng mở.
- Tắt directory indexing bằng cách thêm mã sau vào file .htaccess: Options -Indexes
- Đảm bảo trang web được xây dựng bằng thực hành viết mã an toàn để tránh tấn công SQL, XSS, v.v.
- Bật xác thực hai yếu tố (2FA) cho trang Hostgator bằng cPanel.
- Dùng SSL cho trang bằng cách mua chứng chỉ từ Hostgator hoặc Cơ quan cấp chứng chỉ khác.
- Đảm bảo giữ bản sao lưu trang Hostgator định kỳ.
Khi tất cả xong và gỡ mã độc Hostgator hoàn tất, đừng quên liên hệ họ và khôi phục trang.
Bộ Quét Hostgator (Hostgator Scanner)
Sau khi Hostgator treo tài khoản do mã độc, bạn có thể yêu cầu phân tích gốc (root analysis) từ họ. Và nếu nó tìm thấy lý do trang bị hack, nó có thể tiết lộ cho bạn với một khoản phí. Cách này bạn biết nguyên nhân và bắt đầu gỡ mã độc Hostgator ngay.
Astra cung cấp bộ quét mã độc Hostgator mạnh mẽ với giá thấp đến $24. Astra không chỉ quét mà còn bảo vệ chủ động trang Hostgator dùng tường lửa. Nó là giải pháp out-of-the-box (cắm là chạy) và đơn giản dùng, tiết kiệm thời gian và tài nguyên.
.