
Bạn có nhận được cảnh báo bảo mật cho website khiến bạn tự hỏi, "Website của tôi có bị hack không?" Hoặc bạn chỉ lo lắng vì nhận thấy điều gì đó bất thường? Dù thế nào, đừng hoang mang. Bạn đã dẫn trước bằng cách tìm ra vấn đề.
Mỗi tuần, Google blacklist hơn 20.000 website và gắn cờ 50.000 website vì malware. Với điều này, cảnh báo bảo mật có thể đã cứu bạn khỏi đau đầu không nhỏ.
Trước hết, xác nhận website có bị hack không bằng cách quét site WordPress với MalCare.
Có vài cách kiểm tra website có bị hack hay không. Chúng ta sẽ thảo luận tất cả trong bài này.
TL;DR: Kiểm tra site có bị hack với deep scanner MalCare. Rất khó xác định hack chỉ dựa trên triệu chứng, nên quan trọng dùng scanner toàn diện phát hiện ngay cả malware giấu kỹ nhất trên website.
Hack Website Có Hiển Thị Ra Ngoài Không?
Tùy loại malware và tấn công, website có thể hiện triệu chứng chỉ ra hack. Nhưng lợi ích của hacker là ẩn hoặc giảm thiểu triệu chứng. Vì vậy có hack không thể phát hiện nếu không quét website thường xuyên.
Triệu chứng hack website không nhất quán giữa các loại malware. Một số luôn hiển thị, البعض phát triển theo thời gian và tồi tệ hơn. Tùy loại malware trên website, triệu chứng có thể không hiển thị כלל, trừ cho Google hoặc web host.
Triệu Chứng Website Đã Bị Hack
Triệu chứng site bị hack không tin cậy và không nhất quán. Chúng có thể hiển thị hoặc ẩn; luôn có hoặc thỉnh thoảng; trên một phần hoặc toàn bộ website. Thực sự bao quát nhiều "nếu" và "nhưng".
Đó nói, quan trọng nhận ra triệu chứng site bị hack.
Hiểu triệu chứng phổ biến giúp xác định vấn đề bảo mật sớm và giảm thiểu thiệt hại sớm hơn.
Site của tôi có bị hack không? Trước hết, cách chắc chắn duy nhất là quét toàn diện website. Bạn dùng công cụ bảo mật như MalCare, tự động quét website định kỳ và cảnh báo nếu phát hiện gì đáng疑. Chúng tôi tổ chức danh sách chỉ ra nơi tìm triệu chứng hack, từ phổ biến đến ít phổ biến.
Google Website Của Bạn Và Kiểm Tra Kết Quả
Kết quả tìm kiếm cho website là chỉ báo tuyệt vời về sức khỏe website. Mặc dù hacker thường thành công giấu malware khỏi admin site, nhưng giấu malware khỏi Google là chuyện khác.
Google bot crawl website để index, và khi làm vậy, nó dùng công cụ kiểm tra tinh vi giúp phát hiện malware. Nếu Googlebot phát hiện malware, nó ngay lập tức gắn cờ website. Có cách khác nhau gắn cờ tùy loại malware.
Một số thông báo có thể là:
- Thông báo 'Site may be hacked' (Site có thể bị hack)
- Deceptive site ahead (Site lừa đảo phía trước)
- Phishing site ahead (Site lừa đảo thông tin phía trước)
- Tag 'Dangerous' (Nguy hiểm) trên thanh URL
- Site ahead is unsafe (Site phía trước không an toàn)
Thông Báo 'Site May Be Hacked'
Khi Google nhận thấy điều gì đáng疑 về website, nó tạo thông báo ngay dưới kết quả tìm kiếm nói 'this site may be hacked'. Thông báo này cảnh báo visitor tiềm năng tránh website. Kết quả, khi thông báo này xuất hiện, traffic organic website giảm mạnh.
Thông báo này cũng có thể do format text bên ngoài trong content do bạn làm. Nhưng bạn dễ dàng xác định nguyên nhân bằng cách tra website trên Google Search Console. Trong mọi trường hợp, thông báo này là chỉ báo khá mạnh của hack trên website.
Thông Báo 'Site Ahead Contains Malware'
Bạn từng thử truy cập website và Google ném cảnh báo đỏ lớn gợi ý website không an toàn?
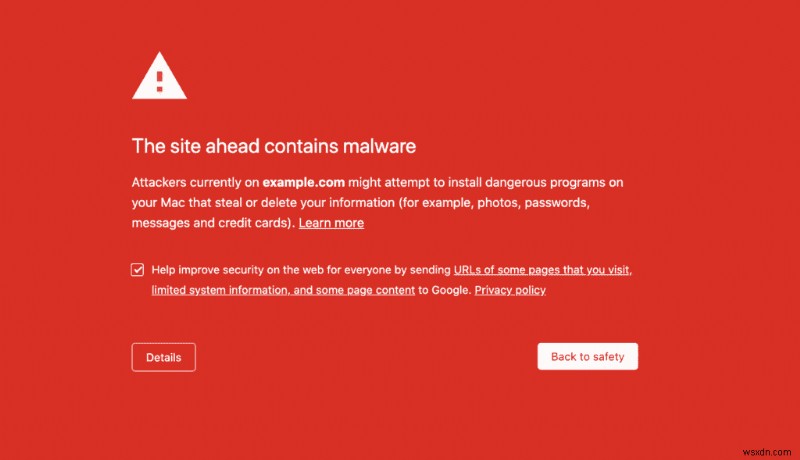
Google gắn cờ website có malware, và danh sách này dùng bởi search engine khác và công ty antivirus phân loại website không an toàn. Google thêm hơn 10.000 website vào blacklist hàng ngày nếu tìm thấy malware hoặc hoạt động đáng疑. Google dùng thuật toán evoloving phát hiện website không an toàn cho user. Do đó, bị blacklist là chỉ báo khá mạnh của hack.
Thay Đổi Meta Description
Meta description trang web có thể bị thay đổi trên search engine vì hacker dùng tài sản website để tăng xếp hạng SEO hoặc tăng doanh thu qua link affiliate. Cách phổ biến phát hiện là check meta description còn nguyên vẹn hay bị đổi thành giá trị rác và ký tự tiếng Nhật.
Thường khi website bị hack và click kết quả tìm kiếm cho site đó, link sẽ redirect bạn đến website/trang khác, nhưng cũng có thể hiển thị trang trắng hoặc lỗi. Đây gọi là cloaking, hacker trình bày content khác nhau cho user khác nhau cho cùng trang web. Nếu muốn check cloaking, thêm URL site vào công cụ Inspect URL.
Số Trang Được Index
Khi tìm website, check bao nhiêu trang được index trên Google. Nếu nhiều hơn số trang thực tế trên website, có thể malware đang index trang spam.
Kiểm Tra Website Tìm Dấu Hiệu Hack
Website bản thân là nơi tuyệt vời xác định triệu chứng hack. Nhưng có 2 phần cần đánh giá riêng—frontend và backend. Frontend là phần user và visitor tương tác, bao gồm trang web, design, theme, v.v. Backend là file và database chạy website. Đây không phải phần user tương tác nhưng quan trọng như nhau. Triệu chứng hack xuất hiện khác nhau trên 2 phần này.
Frontend
Phần hiển thị của website là nơi tuyệt vời tìm hack. Nếu thấy popup không được phép trên website hoặc website redirect sang trang spam, đó là dấu hiệu hack phổ biến nhất. Hacker dùng kỹ thuật này để lấy inbound visitor cao hơn cho trang web của họ để xếp hạng search engine cao hơn.
Thay vào đó, hacker có thể thêm trang phishing yêu cầu người ta cung cấp dữ liệu mật như thẻ tín dụng. Đây là vấn đề nghiêm trọng về niềm tin khách hàng và vấn đề pháp lý. Vì vậy tốt nhất quét ngay và gỡ trang phishing/spam.
Bạn có thể gặp vấn đề frontend sau, chỉ ra malware:
- Spam popup (malvertising)
- Trang phishing/spam
- Redirect sang site spam
- Classic redirect
- Link redirect
- Mobile-only redirect
- Website bị hỏng
- White screen of death (Màn hình trắng tử thần)
Backend
Trên backend website, bạn có thể nhận thấy thay đổi, nhưng xuất hiện khác. Nếu thấy thay đổi bất ngờ trong bài viết/trang đã đăng trước và không user được phép làm thay đổi, đó có thể là dấu hiệu hack. Tương tự cho sự xuất hiện đột ngột trang mới.
Cảnh giác những điều sau trên backend, có thể là triệu chứng malware:
- Code lạ trong file
- Thay đổi bất ngờ
- Hoạt động user bất thường
- Leo thang đặc quyền (escalation of privileges)
- File thêm trong root
- Thay đổi cài đặt
- Plugin giả (fake plugins)
Tìm Tin Nhắn Gần Đây Từ Web Host
Web host cũng cảnh báo hack nếu bạn chú ý triệu chứng. Nếu web host bỗng gửi email về việc sử dụng server quá mức, khi bạn không thay đổi gì gây spike sử dụng, có thể giả định đó là tác động của malware.
Thêm vào đó, nếu web host phát hiện website không an toàn, nó sẽ đưa website offline để bảo vệ site khác trên server. Đây là sự kiện đáng sợ, vì site về cơ bản down và không truy cập được. Dọn dẹp cũng khó khi không truy cập website. Nếu điều này xảy ra, chắc chắn website đã bị hack. Bạn có thể xem hướng dẫn để biết làm gì nếu web host treo tài khoản WordPress.
Kiểm Tra Google Analytics
Analytics website cũng bắt triệu chứng hack. Google Search Console dùng thuật toán crawl mọi website submit và gắn cờ vấn đề bảo mật. Analytics website cho bạn biết không chỉ traffic. Thay đổi đột ngột yếu tố cụ thể có thể là dấu hiệu hack. Khi theo dõi dữ liệu analytics, chú ý vài điều.
- Spike traffic bất thường: Mặc dù traffic thường tốt, nếu thấy spike đột ngột, đặc biệt từ quốc gia không phải target audience, có thể do malware.
- Giảm conversion: Malware làm lộn xộn trải nghiệm user. Có thể redirect traffic sang site spam, biến dạng website, hoặc thay đổi content. Điều này ảnh hưởng conversion lớn. Mặc dù dip và bump nhỏ là bình thường, nếu thấy dip rõ rệt, khả năng do malware.
- Tăng bounce rate: Giống giảm conversion, tăng bounce rate cũng do trải nghiệm user thất thường do malware. Visitor thấy nhiều quảng cáo, load time cao, hoặc redirect liên tục, dẫn đến bounce rate cao.
Hiệu Suất Và Trải Nghiệm User
Bạn nhận thấy triệu chứng hack rõ nhất qua hiệu suất website. Mặc dù đây là chỉ báo tinh vi, chúng giúp nhận ra pattern và vấn đề có thể bị bỏ qua.
Site Trở Nên Chậm
Khi website bị hack, hacker thường inject code/file độc hại. Điều này thêm data vào server và làm quá tải, dẫn đến load chậm hơn trước. Nếu thấy loading time cao rõ rệt, quét để chắc site an toàn.
Site Không Truy Cập Được
Nếu website không truy cập được, có thể là dấu hiệu tấn công DoS. Loại tấn công này hacker làm quá tải server khiến site không truy cập được. Thường làm để lấy tài sản hoặc tiền chuộc.
Tài Nguyên Server Bị Dùng Hết
Khi server quá tải malware hoặc request liên tục, tài nguyên server bị dùng hết bởi malware inject. Mặc dù có vẻ bất tiện, web host có thể tính phí khủng cho tài nguyên thêm do hack tiêu thụ. Hơn nữa, khi tài nguyên dùng hết do malware, user thật không thể truy cập/tương tác site.
User Không Đăng Nhập Được
Nếu user phàn nàn không truy cập được phần nhất định hoặc không đăng nhập, có thể là triệu chứng hack. Hacker cũng có thể chọn tắt phần site để giới hạn truy cập và gây thiệt hại tối đa.
Visitor Phàn Nàn Thấy Triệu Chứng
Như thảo luận, hacker không muốn admin nhận thấy triệu chứng hack. Vì vậy họ dùng kỹ thuật như cloaking chủ động giấu malware và triệu chứng khỏi bạn. Tuy nhiên, visitor website vẫn nhận thấy triệu chứng. Chú ý phản hồi/khiếu nại về triệu chứng trên, vì ngay cả bạn không thấy, khiếu nại có thể chỉ ra hack.
Triệu chứng website bị hack thay đổi theo loại tấn công, malware, kỹ thuật. Cách tốt nhất bảo vệ website là chủ động và đầu tư giải pháp bảo mật như MalCare, không chỉ quét website mà chủ động ngăn chặn tấn công qua firewall thông minh.
Cách Kiểm Tra Website Của Tôi Có Bị Hack Không
Nếu xấu nhất xảy ra, site bị hack, bạn biết như thế nào? Chờ triệu chứng lớn hiện lên cực kỳ hại, dẫn đến mất dữ liệu hoặc tệ hơn. Thật không may, không phải hack đều rõ ràng. Mặc dù một số vandal thay đổi phần rõ ràng, người khác thích giữ low profile và dùng site khai thác visitor và tài nguyên.
Càng lâu website bị hack, thiệt hại càng nhiều. Tuy nhiên, có biện pháp chủ động bắt hack ở giai đoạn sớm nhất. Làm vậy, visitor an toàn và thiệt hại tối thiểu. Đây là cách phát hiện hack trước khi thành vấn đề.
Xác Nhận Với Malware Scanner
Nhiễm malware thường giấu sâu trong code. Trừ khi bạn thói quen đọc code website thường xuyên, bạn cần malware scanner phát hiện. Scanner kiểm tra code website tìm malware, thông báo nếu phát hiện. Có vài loại malware scanner khác nhau, mỗi loại phục vụ mục đích khác.
Quét Với Deep Malware Scanner
Scanner malware toàn diện như MalCare là phương pháp hiệu quả nhất phát hiện malware giấu kín. Hiện tại, chỉ có 2 deep malware scanner thuộc loại này – MalCare và Wordfence.
Các scanner này được thiết kế bởi chuyên gia hiểu sâu WordPress và cách phát hiện malware giấu. MalCare, đặc biệt, dùng thuật toán thông minh không chỉ dựa vào chữ ký, làm nó rất hiệu quả xác định malware.
Nếu bạn nghi ngờ hack, quét website với MalCare miễn phí, nó sẽ phát hiện website có malware hay không.
Tất cả bạn làm là cài MalCare trên site WordPress, chờ scanner MalCare sync xong website, và quét website miễn phí.
Quét Với Frontend Malware Scanner
Hacker cố gắng giấu malware khỏi bạn càng lâu càng tốt. Tuy nhiên, loại malware như redirect hack, pharma hack, Japanese keyword hack thay đổi HTML code website tạo ra. Chúng có thể phát hiện bởi surface scanner như Sucuri sitecheck.
Surface scanner hay frontend scanner kiểm tra phần hiển thị của website tìm pattern hoặc từ khóa thường đi kèm malware. Mặc dù scanner này tốt để xác định một số hack, hoặc chẩn đoán dòng đầu, chúng không đủ toàn diện giúp xác nhận đầy đủ malware trên website.
Quét Với Plugin Phát Hiện Thay Đổi File
Malware có thể giấu ở bất kỳ đâu trên website, file hoặc database. Khi malware lây nhiễm bất kỳ phần nào, nó làm thay đổi file. Những thay đổi này có thể track để phát hiện malware.
Có plugin phát hiện thay đổi file so sánh file website với file trên WordPress repository, cảnh báo admin nếu có thay đổi file. Mặc dù phương pháp khá đơn giản, nó không hiệu quả lắm.
Thay đổi file có thể do tùy chỉnh, và cảnh báo trở nên nhiếc nếu bạn tùy chỉnh nhiều. Hơn nữa, vì plugin so sánh file với WordPress repository, chúng hoàn toàn vô hiệu với plugin/theme private.
Quét Với Generic Server Level Scanner
Generic server-level scanner thường dùng bởi web host. Nhiều web host quét toàn bộ server dùng malware scanner như Maldet, ClamAV, IMUNIFYAV. Các scanner dùng danh sách chữ ký phát hiện malware. Mặc dù giúp phát hiện malware trong danh sách, malware không thể tin để predictable.
Các scanner thường bỏ lỡ variant malware mới, hoặc malware giấu kỹ và phức tạp. Do đó, so khớp chữ ký không hiệu quả với hầu hết loại malware.
Quét Website Thủ Công
Quét site WordPress hack thủ công có thể, nhưng chúng tôi không khuyến khích. Có quá nhiều code để parse, scope lỗi con người quá lớn. Chuyên gia cũng dùng tool giúp quét và dọn malware. Nhưng nếu bạn vẫn muốn quét thủ công, đây là cách.
Quét website liên quan xem qua từng dòng code và xác định malware trong núi code. Đơn giản hóa quy trình: xem file modified gần đây trên File Manager tìm file không do bạn sửa. Nếu file bị sửa tanpa biết, có thể chứa malware.
Lưu ý: Phương pháp không foolproof vì hacker có thể đổi timestamp file để giấu malware càng lâu càng tốt.
Xác Nhận Với Cảnh Báo Google
Google muốn bảo vệ user search engine, do đó nếu tìm website có nội dung hại, malware, hoặc code độc hại, nó cảnh báo user không truy cập. Nếu gặp cảnh báo dưới đây, bạn chắc chắn có hack trên website.
Google Search Console / Email
Nếu chưa có tài khoản Google Search Console, hãy thiết lập cho website. Để tra vấn đề bảo mật trên Search Console, đăng nhập tài khoản, vào tab Security issues bên trái. Nếu website bị hack, malware sẽ hiện ở đây.
Search Console cung cấp insight cách Google search engine hiểu website. Bot Google crawl website để index. Khi làm vậy, nếu tìm malware, họ gửi email cảnh báo file bị nhiễm.
Google Ads
Nếu chạy quảng cáo Google, bạn nên biết Google thường giám sát ads dẫn visitor đến site bị hack. Nếu Google nghi ngờ website có nội dung độc hại, malware, hoặc chịu trách nhiệm phân phối, nó có thể treo tài khoản Ads để bảo vệ user. Nếu tài khoản Ads bị treo, bạn nhận email từ Google mô tả lý do. Khả năng cao site bị hack.
Kiểm Tra Activity Log
Activity log là danh sách hành động trên website. Nó là nơi tuyệt vời xác nhận nghi ngờ hack. Đây không phải core WordPress, nên có thể chưa có activity log trên site. Bạn thiết lập activity log qua plugin quản lý/bảo mật WordPress, hoặc plugin log chuyên biệt.
Để xác nhận hack qua activity log, cần tìm vài thay đổi cụ thể có thể xảy ra.
- Leo thang đặc quyền user: Nếu user nào bỗng có quyền admin bạn không ủy quyền, có thể do malware. Hacker thường khai thác đặc quyền user để lấy admin access.
- Tài khoản admin không xác định: Nếu thấy admin account thêm không được phép, đó là dấu hiệu malware.
- Thay đổi bất ngờ trong trang và bài viết: Hacker thường thay đổi content website để móc túi xếp hạng SEO hoặc misdirect visitor đến nội dung bất hợp pháp. Nếu thấy thay đổi bất ngờ, website có thể bị hack.
Kiểm Tra Lỗ Hổng
Lỗ hổng trên website là khoảng trống trong code cho hacker truy cập hoặc inject code độc hại. Lỗ hổng là lỗi không tự muốn, không thể tránh vì không code nào hoàn hảo. Tuy nhiên, nếu nhận thấy triệu chứng trước, check theme/plugin lỗ hổng có thể xác nhận nghi ngờ.
Khi lỗ hổng được phát hiện bởi researcher bảo mật, developer được thông báo. Developer sau đó phát hành bản vá, và chi tiết lỗ hổng được công khai. Đây là lúc hacker tận dụng tối đa trước khi admin cập nhật plugin/theme.
Nếu nghi ngờ hack, xem theme/plugin bạn dùng có công bố lỗ hổng hoặc bản vá gần đây không. Nếu có, cần ngay lập tức cập nhật extension và dọn dẹp website.
Kiểm Tra Plugin Giả
Đôi khi malware giấu trên website dạng plugin. Mặc dù bạn không cài, nhiều admin không luôn monitor plugin. Plugin giả có thể giấu lâu và phá hoại site cho đến khi bạn nhận ra.
Loại malware này ngụy trang thành folder plugin và chỉ mang 1-2 file. Cách tốt check plugin website an toàn là check chúng có trên WordPress repository không. Nếu không, chúng là custom hoặc giả.
Cách Sửa Website Bị Hack
Bây giờ bạn chắc chắn website bị hack, bạn rõ hơn việc làm tiếp theo. Đừng lo, bạn đã vượt qua sự không chắc chắn và stress tìm ra vấn đề, giờ chỉ còn dọn dẹp.
Chúng tôi đã dọn dẹp hàng nghìn website bị hack từ nhẹ đến nặng đến mức admin nghi ngờ mọi thứ. Vì vậy khi nói bạn có thể lấy lại website bị hack, hãy tin. Có 3 cách dọn dẹp site bị hack, chúng ta sẽ thảo luận chi tiết.
Dọn Dẹp Với Plugin Bảo Mật
Cách dễ và an toàn nhất dọn site bị hack là qua plugin bảo mật. Chúng tôi khuyến nghị dùng MalCare dọn website vì nó toàn diện, hiệu quả, và nhanh. Với malware, bạn không muốn để dấu vết hoặc mất quá nhiều thời gian khiến hack tồi tệ hơn.
Để dọn website với MalCare, làm theo bước:
- Cài MalCare trên website. (Nếu mất truy cập website, liên hệ chúng tôi hướng dẫn lấy lại truy cập)
- Sync website với server MalCare
- Quét website từ dashboard MalCare
- Khi plugin phát hiện malware, nâng cấp tài khoản
- Click nút 'Auto-clean' và xem MalCare dọn website
Thật đơn giản. MalCare dọn website chỉ một click, bạn không lo kỹ thuật hay dọn dẹp mệt mỏi. Nếu vì lý do nào malware quá phức tạp hoặc auto clean không chạy, team kỹ sư bảo mật chúng tôi lo dọn dẹp miễn phí.
Thuê Chuyên Gia
Cách khác dọn website là outsource hoàn toàn cho chuyên gia bảo mật. Chuyên gia sẽ duyệt toàn bộ website tìm malware, lỗ hổng, backdoor xác định nguyên nhân hack và dọn dẹp.
Trong trường hợp mất truy cập website, chuyên gia giúp lấy lại truy cập qua web host hoặc dùng SFTP dọn website. Tuy nhiên, nhớ chuyên gia bảo mật không rẻ cũng không nhanh.
Nhưng có giải pháp dễ hơn. MalCare cung cấp dịch vụ emergency malware removal trong plan subscription nếu bạn cần chuyên gia hướng dẫn lấy lại truy cập và dọn website.
Dọn Dẹp Website Thủ Công
Bạn cũng có thể dọn website thủ công, nhưng chúng tôi hoàn toàn không khuyến khích. Dọn thủ công tốn thời gian, rủi ro, và không hiệu quả. Đặc biệt site lớn, có thể thành nhiệm vụ vô tận duyệt từng dòng code tìm malware. Chuyên gia bảo mật cũng dùng tool phát hiện và dọn malware vì luôn có cơ hội lỗi con người.
Tuy nhiên, nếu bạn vẫn muốn dọn thủ công, đây là cách. Trước khi vào quy trình thực tế, chắc chắn bạn có truy cập tài khoản. Nếu không, liên hệ web host yêu cầu whitelist IP để dọn dẹp.
1. Backup Website
Trước khi dọn website bị hack, quan trọng là backup website. Dù bị hack, nó vẫn site chức năng. Nếu có sự cố trong dọn dẹp, bạn ít nhất revert về version này, thay vì mất hoàn toàn.
2. Lấy Cài Đặt Sạch Của Mọi Thứ
Tải tất cả file website từ WordPress repository lấy cài sạch mọi file, bao gồm WordPress core, theme, plugin. Chắc chắn lấy đúng version như trên website. Bạn tìm version cũ trong archive repository.
3. Cài Lại WordPress Core
Bước đầu dọn website là cài lại file core WordPress. Làm thế bằng cách thay thế folder 'wp-admin' và 'wp-includes' vì chúng không mang content. Cẩn trọng thay bằng cùng version như website gốc.
Bây giờ bạn có file sạch, cần so sánh với file trên website. Khác biệt code có thể chỉ ra malware. Vì phải so sánh file lớn, dùng tool online như Diffchecker so sánh code.
Nơi tốt bắt đầu tìm malware như wp-vcd.php malware, favicon.ico virus là folder:
- index.php
- wp-config.php
- wp-settings.php
- wp-load.php
- .htaccess
So sánh file với bản tải sạch xem có khác biệt không. Tuy nhiên, trừ khi chắc chắn file làm gì, xóa file quan trọng có thể làm hỏng site. Vì vậy cách tốt hơn là dùng plugin bảo mật, được phát triển bởi chuyên gia sau research toàn diện.
Lưu ý: Không phải mọi khác biệt file là malware. WordPress bản chất tùy chỉnh, file mới không có code đánh dấu tùy chỉnh trên website.
4. Dọn File Theme Và Plugin
Xong core, cần check theme và plugin. Chúng ở folder 'wp-contents'. So sánh với bản tải sạch tìm điều gì đáng疑. Đừng xóa trừ khi chắc là malware, vì tùy chỉnh thường hiện như code thêm.
Lưu ý: Đừng bao giờ dùng nulled theme/plugin. Chúng đầy backdoor và là nguyên nhân lớn nhất nhiễm malware.
5. Dọn Database
Dọn bảng database hơi tricky hơn dọn file khác. Bảng này chịu trách nhiệm chức năng site, xóa sai có thể làm hỏng site. Duyệt từng bảng tìm code đáng疑. Để xóa malware từ bảng database, đăng nhập database admin panel.
Bảng 'wp_options' và 'wp_posts' là nơi tốt bắt đầu. Nếu tìm thấy malware, mở bảng và xóa thủ công. Xong, check website hoạt động tốt.
6. Loại Bỏ Backdoor
Malware trên website không phải vấn đề bản thân, mà hậu quả của lỗ hổng bảo mật. Website bị hack vì hacker inject code độc hại qua backdoor.
Backdoor có thể do nhiễm trước hoặc file nulled. Dù thế nào, nếu có backdoor, website dễ bị nhiễm lại ngay. Vì vậy, để dọn thành công, cần xóa hết backdoor.
Bạn tìm backdoor qua từ khóa code phổ biến:
- eval
- base64_decode
- gzinflate
- preg_replace
- str_rot13
Loại bỏ backdoor giúp bảo vệ website khỏi nhiễm lại tương lai.
Lưu ý: Từ khóa này thường thấy trong backdoor, nhưng cũng có dùng hợp pháp trong theme/plugin nhất định.
7. Upload Lại File Sạch
Bây giờ bạn dọn xong malware, cần thay file và database hiện tại bằng version sạch.
Bạn cần xóa cẩn thận file và database hiện tại, upload version sạch qua File Manager và phpMyAdmin. Quy trình hơi mệt, nhưng tham khảo hướng dẫn restore manual backup chi tiết.
8. Xóa Cache
Cache lưu version nhẹ website giúp visitor load nhanh. Nhưng vì version site lưu trong cache, nó cũng lưu malware đôi khi. Sau dọn dẹp, malware vẫn có thể giấu trong cache. Do đó, quan trọng xóa tất cả cache sau khi dọn website.
9. Xác Minh Tất Cả Plugin Và Theme
Bạn dọn xong file theme/plugin. Giờ check file trên site WordPress hoạt động đúng. Test từng theme/plugin, xem hoạt động như mong đợi.
Nếu ổn, chuyển bước tiếp. Nếu không, quay lại check phần nào file folder cũ không chuyển sang version sạch. Phần code đó chịu trách nhiệm theme/plugin không hoạt động. Bây giờ check kỹ phần nào bị xóa không phải malware, thêm vào version sạch.
10. Dùng Security Scanner Xác Nhận
Tự tap lưng, đến đây đáng khen. Với site sạch chức năng, còn lại xác nhận không malware còn lại. Dùng security scanner chắc chắn mọi dấu vết malware biến mất. Điều này xác nhận website sạch và sẵn sàng chạy.
Nếu vẫn phát hiện malware, plugin bảo mật có thể đáng cân nhắc cho dọn dẹp.
Cách Bảo Vệ Website Không Bị Hack
Không chỉ câu thành ngữ cũ "phòng bệnh hơn chữa bệnh". Nó áp dụng cho sức khỏe, cũng như website. Bây giờ bạn dọn xong website, quan trọng đảm bảo website vẫn an toàn. Mặc dù không có bảo mật vạn vô nhất, có vài việc làm để website không bị hack lại.
Dùng Plugin Bảo Mật
Dùng plugin bảo mật là cách tốt nhất nắm bắt bảo mật website. Plugin toàn diện như MalCare quét website định kỳ, cảnh báo nếu tìm thấy điều đáng疑, và bảo vệ website với firewall mạnh.
Điều này cung cấp bảo mật chủ động bảo vệ website bằng cách nipped hầu hết tấn công ngay mầm non. Để website không bị hack, cài MalCare trên site WordPress, và ngồi yên tâm website được bảo vệ bởi bảo mật top-tier.
Cập Nhật Website Định Kỳ
Hầu hết hacker khai thác lỗ hổng để truy cập website. Nhưng nếu dùng plugin/theme từ nguồn uy tín, developer liên tục cập nhật sản phẩm làm an toàn và chức năng hơn. Cập nhật mới thường mang bản vá lỗ hổng đã biết. Do đó, cực kỳ quan trọng cập nhật WordPress, theme, plugin định kỳ.
Dùng Theme Và Plugin Từ Nguồn Uy Tín
Một tính năng tốt WordPress là tùy biến. Theme/plugin cho phép tùy biến theo yêu cầu, nhưng cũng trở thành phần không tách rời website. Nếu theme/plugin này dễ bị tổn thương, nó đặt site ở rủi ro. Do đó quan trọng dùng theme/plugin từ nguồn uy tín. Cách tốt nhất cài extension từ WordPress repository.
Nếu bao giờ bị lôi kéo bởi nulled theme/plugin, nhớ extension nulled là nguyên nhân lớn nhất hack site WordPress. Plugin/theme này gần như luôn mang backdoor và malware dẫn đến hack.
Hardening Website
Cách tuyệt vời khác tăng cường bảo mật là hardening WordPress site. Nó liên quan đến nhiều biện pháp cải thiện bảo mật như đặt mật khẩu mạnh và dùng SSL. Nếu muốn biết thêm về WordPress hardening, hoặc muốn triển khai, xem hướng dẫn chi tiết các bước chính xác. Thay vào đó, bạn hardening WordPress site với MalCare chỉ một click.
Áp Dụng Xác Thực Hai Yếu Tố (2FA)
Hacker thường dùng brute force attack truy cập website. Loại tấn công này dùng bot gửi hàng nghìn request đăng nhập để quá tải server và cuối cùng xâm nhập. Vì là thủ thuật low-effort, brute force rất phổ biến.
Cách dễ khắc phục là triển khai 2FA cho tất cả user website. Cách này, bên cạnh thông tin đăng nhập, user cũng cần mật khẩu real-time tạo ra cho truy cập.
Dùng Mật Khẩu Mạnh
Dùng mật khẩu mạnh là digital security 101, nhưng mật khẩu yếu vẫn phổ biến. Lý do thường là người thích mật khẩu nhớ được. Nhưng vì sống trong kỷ nguyên số, bạn không cần nhớ mật khẩu mạnh và gần như không thể bẻ khóa. Bạn dùng password manager nhớ mật khẩu, bảo vệ tài khoản với mật khẩu mạnh.
Tư Duy Cuối Cùng
Sự không chắc chắn về website có bị hack hay không gây stress. Tốt hơn là biết, bất kể kết quả, để bạn bước chữa trị. Trong hướng dẫn "website của tôi có bị hack không", chúng tôi liệt kê nhiều cách chẩn đoán website hack và xác nhận hack nếu có.
Cũng quan trọng thực hiện biện pháp phòng ngừa bảo mật trên site để bảo vệ khỏi tấn công hack.
Một trong những cách tốt nhất là cài plugin bảo mật như MalCare. Nó quét website hàng ngày và cảnh báo khi phát hiện hoạt động đáng疑. Quét website miễn phí với MalCare và biết ngay website có bị hack không.
FAQs
Làm Thế Nào Kiểm Tra Website Của Tôi Có Bị Hack Không?
Có nhiều cách xác nhận website bị hack. Nếu nhận thấy triệu chứng hoặc nghi ngờ hack, xác nhận qua:
- Quét dùng malware scanner
- Quét website dùng online security scanner
- Quét website thủ công
- Check Google Search Console vấn đề bảo mật
Điều Gì Xảy Ra Khi Website Bị Hack?
Hậu quả hack website có phạm vi rộng. Bạn sẽ thấy sau khi hack:
- Google blacklist website
- Web host treo tài khoản
- Xếp hạng SEO giảm
- Địa chỉ IP bị blacklist
- Mất khách hàng
- Mất trộm và mất dữ liệu
Website Của Tôi Có Bị Hack Không? Làm Thế Nào Biết?
Cách tốt nhất biết website bị hack là quét và xác nhận. Nhưng cũng có triệu chứng cụ thể:
- Meta description thay đổi
- Google blacklist
- Cảnh báo 'Site may be hacked' trên Google
- Web host treo tài khoản
- Visitor phàn nàn về website
- Spike traffic từ khu vực nhất định
- Quá nhiều request đăng nhập
Website Của Tôi Có Thể Bị Hack Lại Không?
Website bị hack qua lỗ hổng hoặc backdoor. Nếu dọn website nhưng không loại bỏ chúng, khả năng cao website bị hack lại. Cực kỳ quan trọng check lỗ hổng, cập nhật website thường xuyên, và xóa hết backdoor sau dọn dẹp để đảm bảo website không bị hack lại.
Bảo Vệ Site WordPress Của Bạn Với Plugin Bảo Mật MalCare!