
Tấn công Pharma hack không còn mới mẻ. Trước đây, chúng tôi đã thấy nhiều CMS phổ biến bị nhắm mục tiêu bởi mã độc Pharma. Tuy nhiên, chỉ gần đây mới phát hiện chúng chuyển hướng sang các trang web có đuôi miền .su và .eu.
Như đã biết, mã độc Pharma có thể thay đổi tùy theo mục đích. Một số được thiết kế để đánh cắp dữ liệu, trong khi những loại khác chèn liên kết spam vào trang web nhằm mục đích SEO mũ đen (blackhat SEO). Thực tế, biến thể Pharma hack cho các nhiễm trùng SEO mũ đen khá phổ biến.
Nó chuyển hướng lưu lượng truy cập của trang web bạn đến các trang giả mạo tự稱 bán Viagra, Cialis hoặc các thuốc Pharma khác. Gần đây, nhiều trang như vậy đã xuất hiện với các TLD như .eu và .su. Hơn nữa, loại nhiễm trùng này khó phát hiện vì mã độc phân phát nội dung thay đổi để che giấu sự hiện diện của mình.
Bài viết này sẽ cung cấp cái nhìn sâu sắc về cách hoạt động của mã độc này.
Bạn bị hack? Yêu cầu dọn dẹp mã độc ngay lập tức với Astra.
Chuyển Hướng Pharma Hack
Nguyên Nhân
Có rất nhiều sự cố có thể xảy ra và dẫn đến nhiễm trùng như thế này. Dưới đây là một số nguyên nhân phổ biến:
- Lỗ hổng XSS hoặc SQL injection hoặc các lỗ hổng chèn mã khác.
- Mật khẩu FTP yếu hoặc thông tin đăng nhập mặc định.
- Plugin lỗi thời hoặc lỗ hổng CMS chưa được vá.
- Cấu hình không đúng.
Nhiễm trùng này có thể xâm nhập vào trang web của bạn bằng cách khai thác bất kỳ lỗ hổng nào trong số này (hoặc nhiều hơn). Nó tạo ra các tệp độc hại và ẩn mình bên trong. Các tệp này thường được đặt tên ngẫu nhiên. Dưới đây là một số tệp PHP bị nhiễm chuyển hướng người dùng đến các trang Pharma giả:
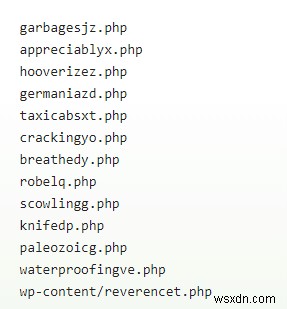
Không phải tất cả các biến thể của mã độc chuyển hướng Pharma đều sử dụng tệp PHP. Một số dựa vào tệp HTML, cũng được đặt tên ngẫu nhiên. Danh sách tên các tệp HTML bị nhiễm:
Để tránh bị phát hiện, mã độc sử dụng một số kỹ thuật khéo léo. Một kỹ thuật như sau:
Kỹ Thuật Tránh Phát Hiện Được Sử Dụng
Hãy xem đoạn mã dưới đây:
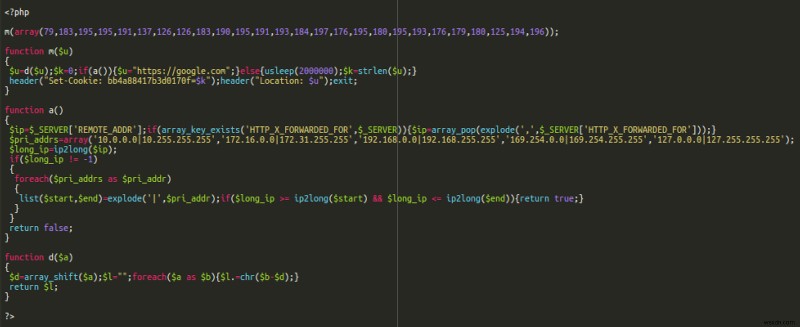
Mảng ở đầu mã chứa các tên miền được mã hóa cho các URL chuyển hướng. Tuy nhiên, URL được che giấu khéo léo và được trích xuất bởi mã độc sử dụng hàm m() và hàm d() trong mã trên.
Ở đây, một mảng được truyền vào hàm m() ở dòng đầu tiên của mã. Hàm m() lại chuyển nó cho hàm d(). Hàm d() sử dụng phương thức "array_shift" để lấy phần tử đầu tiên của mảng. Trong trường hợp này là 79.
Sau đó, nó lặp qua từng phần tử của mảng bằng hàm "foreach" của PHP. Từng phần tử, nó trừ phần tử đầu tiên 79 khỏi mỗi phần tử của mảng. Số thu được được chuyển đổi từ mã ASCII sang ký tự tương ứng bằng hàm "chr" của PHP.
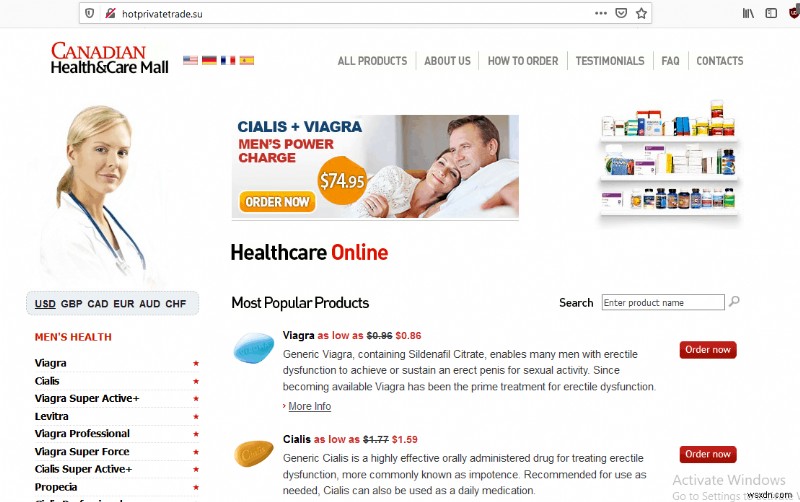
Ví dụ, phần tử thứ hai của mảng là 183. Vậy 183 - 79 = 104, ánh xạ tới ký tự 'h' trong ASCII. Do đó, tên miền cuối cùng nó chuyển hướng tới là (https:// hotprivatetrade[dot]su).
Tìm kiếm nhanh tên miền này cho thấy đây là một cửa hàng Pharma giả bán Viagra, Cialis và các sản phẩm khác. Trang giả chứa toàn bộ danh mục và cả giỏ hàng để lừa người dùng cung cấp thông tin thẻ tín dụng.
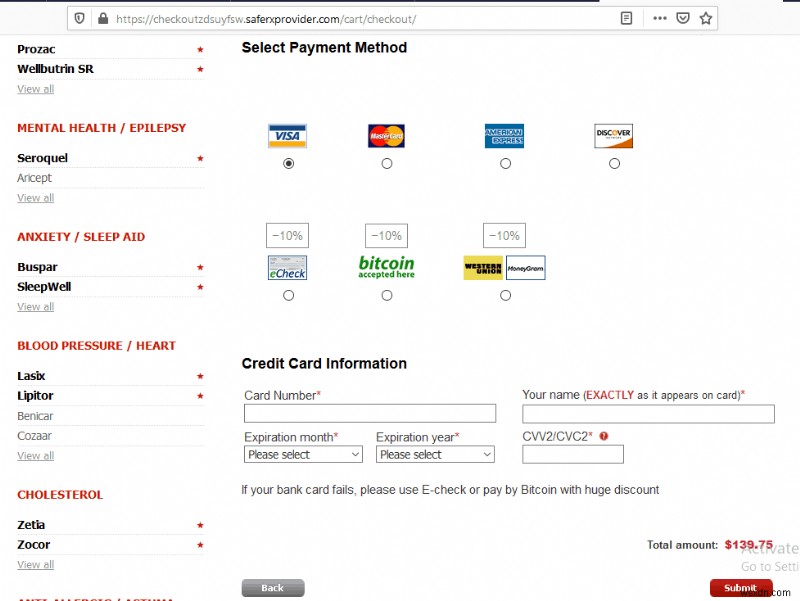
Sau khi người dùng thanh toán, trang lừa đảo thẻ tín dụng được lưu trữ trên một miền độc hại khác thậm chí có chứng chỉ SSL. Ví dụ: https://checkoutzdsuyfsw[dot]saferxprovider[dot]com/cart/checkout/.
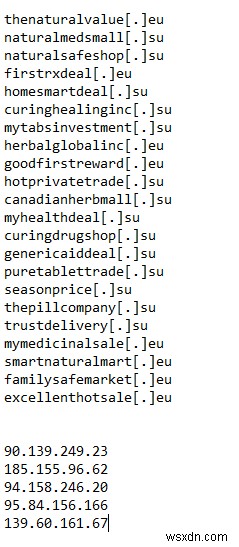
Mã độc cũng chuyển hướng đến các trang web khác như trong hình ảnh dưới đây. Các trang web này được lưu trữ trên các IP được đưa ra ở cuối hình ảnh.
Các Biến Thể
404.php
Các tệp PHP tên là 404.php được dùng để hiển thị thông báo lỗi tùy chỉnh trên trang web của bạn. Một biến thể của mã độc tạo các tệp 404.php được mã hóa bên trong theme WordPress như trong mã dưới đây.
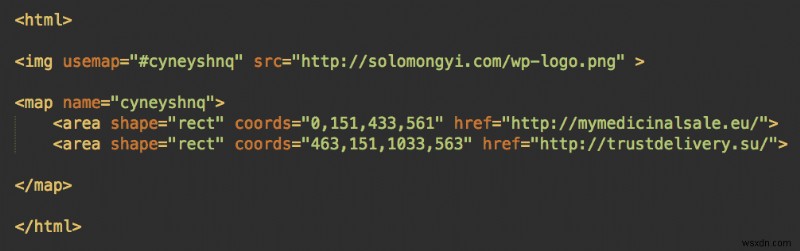
Như thấy trong mã, mã độc này sử dụng thẻ
Thẻ Meta
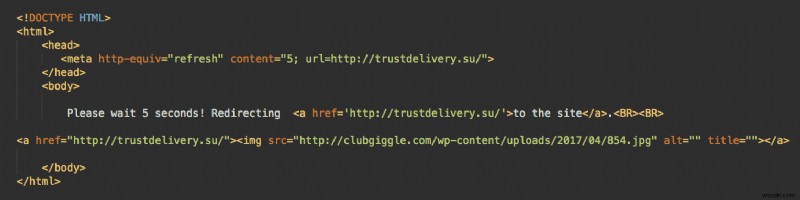
Loại mã độc tương tự khác sử dụng thẻ <meta http-equiv="refresh"> của HTML để chuyển hướng người dùng. Thuộc tính "http-equiv" giúp mô phỏng phản hồi header HTTP. Trong khi tùy chọn content=5 làm mới trang sau 5 giây, sau đó người dùng được chuyển hướng đến vị trí được chỉ định trong tùy chọn "url". Cũng hiển thị thông báo sau khi chuyển hướng: "Vui lòng đợi 5 giây! Đang chuyển hướng đến trang."
Chuyển Hướng Javascript
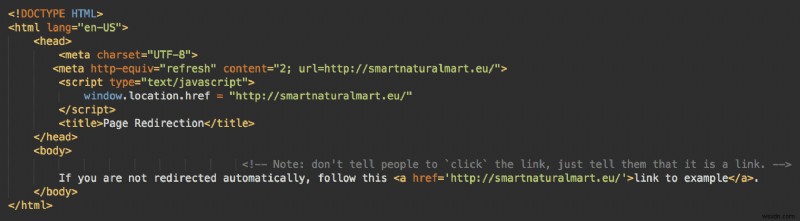
Một biến thể khác của mã độc này sử dụng meta refresh kết hợp với chuyển hướng window.location.href. Đối tượng window.location thường được dùng để chuyển hướng người dùng đến trang mới và lấy địa chỉ trang hiện tại. Ở đây, nếu thẻ meta không thể chuyển hướng người dùng vì lý do nào đó, window.location.href sẽ thực hiện.
Bảo Vệ
Loại spam Pharma này có thể gây tác động tiêu cực nghiêm trọng đến trang web của bạn. Không chỉ làm tăng tỷ lệ thoát (bounce rate) mà còn có ảnh hưởng lâu dài đến uy tín của trang web. Để tránh bị nhiễm mã độc chuyển hướng Pharma hack, bạn có thể thực hiện các biện pháp sau:
- Kiểm tra cấu hình yếu trên trang web và sử dụng mật khẩu mạnh, ngẫu nhiên.
- Tránh sử dụng plugin và theme lỗi thời. Gỡ bỏ bất kỳ plugin đáng ngờ nào.
- Cập nhật phiên bản CMS, plugin và theme thường xuyên.
- Thực hiện kiểm tra bảo mật định kỳ và sử dụng tường lửa (firewall).
Nếu trang web của bạn bị nhiễm mã độc như vậy, hãy yêu cầu dọn dẹp mã độc với Astra. Astra không chỉ dọn dẹp trang web của bạn mà còn đảm bảo không có nhiễm trùng tương tự xảy ra lại. Với giá cả cạnh tranh, giải pháp bảo mật Astra đi kèm nhiều tính năng bảo mật tuyệt vời khác.
Chưa tin? Hãy dùng thử demo ngay hôm nay và tự trải nghiệm!