
Mở hộp một smartphone mới được cho là một trong những niềm vui của công nghệ. Bóc màng nilon, gỡ nắp hộp, và bật thiết bị nguyên sơ của bạn lên. Logo khởi động xoay tròn trong vinh quang đầy màu sắc trong khi điện thoại chuẩn bị hệ điều hành mới tinh.
Nhưng nếu bên dưới vẻ ngoài sáng bóng đó潜伏着什么更阴险的东西呢? Như đã chỉ ra, có bằng chứng ngày càng nhiều cho thấy bạn có thể không thể tin tưởng chiếc điện thoại Android hoàn toàn mới của mình.
Chuỗi cung ứng điện tử tiêu dùng
Chuỗi cung ứng sản xuất hiện đại rất phức tạp. Do toàn cầu hóa, có thị trường toàn cầu cho mọi thứ từ nguyên liệu đến thành phẩm, và điện tử tiêu dùng không ngoại lệ. Một trong những nhà sản xuất điện tử lớn nhất là Trung Quốc, nơi nhiều doanh nghiệp phương Tây đã outsourcing sản xuất từ khi nền kinh tế của họ bắt đầu tăng trưởng vào những năm 1980.
Người Trung Quốc cũng là nhà sản xuất silic lớn nhất, một vật liệu quan trọng trong điện tử hiện đại. Quốc gia này chịu trách nhiệm sản xuất phần lớn điện tử tiêu dùng được sử dụng trên khắp thế giới. Kim cảng Trung Quốc sang Mỹ tổng cộng 189 tỷ USD chỉ trong năm 2017. Sự tăng trưởng phi thường và thống trị thị trường này dẫn đến cuộc chiến tranh thương mại gần đây giữa Mỹ và Trung, với cả hai quốc gia áp đặt thuế quan nặng nề lên hàng hóa của nhau suốt năm 2018.
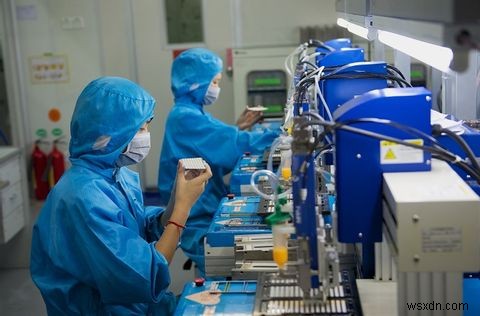
Mặc dù Trung Quốc kiểm soát tỷ trọng lớn chuỗi cung ứng sản xuất, nguyên liệu và thành phần lắp ráp được nguồn từ khắp nơi trên thế giới. Chính vì vậy iDevice của Apple có khắc "Designed in California. Assembled in China" (Thiết kế tại California. Lắp ráp tại Trung Quốc) ở mặt lưng. Trong bài luận "Tôi, một cây bút chì" năm 1958, nhà kinh tế học Leonard Read đã chi tiết quy trình phức tạp cần thiết để sản xuất một cây bút chì duy nhất, một sản phẩm tưởng như đơn giản, dễ vứt bỏ.
Chuỗi cung ứng điện tử trải rộng và phức tạp nghĩa là truy xuất nguồn gốc chính xác là một nhiệm vụ gần như không thể.
Sản xuất smartphone Android
Cách tiếp cận "vườn có tường" của Apple nghĩa là họ kiểm soát chặt chẽ quy trình sản xuất. Công ty từng bị cáo buộc điều kiện làm việc kém và không an toàn cho nhân viên nhà máy, nhưng họ kiểm soát quy trình một cách cứng nhắc.
Câu chuyện khác hoàn toàn với thiết bị Android.
Google采取不干预方式对待其移动操作系统。因为Android是开源的,制造商几乎可以随心所欲地对待它,而不需要支付一分钱。这种商业模式被认为推动了Android进入主流并占据当前的市场主导地位。
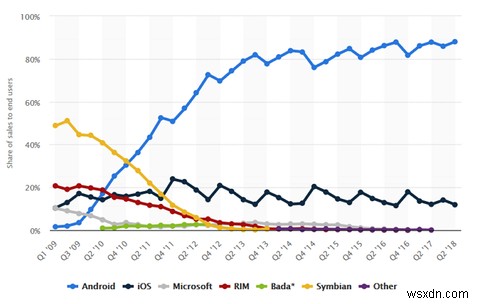
Tuy nhiên, cách tiếp cận này có mặt trái. Phân mảnh, cập nhật chậm hoặc đôi khi không tồn tại, và trình khởi động không phản hồi hoặc đầy rác là một vài ví dụ. Mỗi nhà sản xuất và nhà mạng đều có thể tùy chỉnh thiết kế phần cứng và phần mềm của từng thiết bị. Kết quả là hiện nay có nhiều thiết bị Android khác nhau trên thị trường.
Vì phần lớn quy trình sản xuất được thực hiện tại Trung Quốc (đó là lý do mua điện thoại trực tiếp từ Trung Quốc đang trở nên phổ biến), các nhà máy thường lắp ráp smartphone cho nhiều nhà sản xuất. Chúng thậm chí có thể chạy trên cùng một dây chuyền sản xuất với chỉ thương hiệu thay đổi. Điều này dẫn đến nhiều thiết bị chia sẻ phần mềm, thành phần, và đôi khi cả toàn bộ sản phẩm thành phẩm.
Bạn không thể tin tưởng smartphone mới của mình
Bản chất mở của Android khiến nó dễ bị phần mềm độc hại theo cách mà các thiết bị được Apple quản lý kỹ lưỡng không bị. Mặc dù Google đã采取措施在过去几年里改善平台的安全性,但制造商的不良做法和复杂的供应链为恶意攻击者提供了机会。
Phần mềm độc hại RottenSys
Đầu năm 2018, một dịch vụ Wi-Fi trên Xiaomi Redmi thu hút sự chú ý của các nhà nghiên cứu tại Check Point Research (CPR). Sau khi điều tra, họ phát hiện nó không cung cấp dịch vụ Wi-Fi nào. Thay vào đó, nó yêu cầu một danh sách dài các quyền Android nhạy cảm, không có quyền nào liên quan đến dịch vụ Wi-Fi.
Một trong những quyền quan trọng nhất là DOWNLOAD_WITHOUT_NOTIFICATION. Ứng dụng dường như dùng quyền này để tải phần mềm độc hại từ máy chủ Điều khiển & Command (C&C) sau một chút trì hoãn khi điện thoại mới được bật. Phần mềm độc hại, gọi là RottenSys, có thể ẩn khỏi hệ điều hành bằng cách sử dụng khung mã nguồn mở MarsDaemon để giữ các tiến trình của nó hoạt động.
Máy chủ C&C cung cấp tệp cho một mạng quảng cáo độc hại, được cài đặt thầm lặng trên điện thoại bởi dịch vụ Wi-Fi giả. CPR ước tính kẻ tấn công có thể kiếm lên đến 115.000 USD cho mỗi mười ngày hoạt động. Các nhà nghiên cứu cũng tìm thấy bằng chứng cho thấy kẻ tấn công đang chuẩn bị tuyển dụng thiết bị bị nhiễm vào botnet của họ (botnet là gì?).
Điều tra của CPR phát hiện nhà phân phối điện tử Tian Pai xử lý gần một nửa thiết bị bị nhiễm. Mặc dù họ không đến mức gợi ý Tian Pai là đồng phạm, họ kết luận rằng phần mềm độc hại có thể đã được cài đặt tại một số điểm trong chuỗi cung ứng.
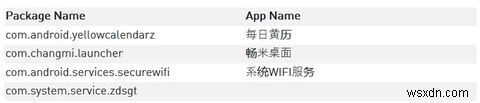
Phần mềm độc hại bắt đầu lan truyền từ tháng 9 năm 2016, và đến tháng 3 năm 2018, đã nhiễm gần năm triệu thiết bị trên toàn thế giới. May mắn là, gỡ bỏ RottenSys chỉ mất vài giây — khi bạn biết nơi tìm nó. Nếu thiết bị Android mới của bạn dường như bị chèn đầy adware, hãy vào cài đặt và gỡ bỏ bất kỳ ứng dụng nào được liệt kê trong báo cáo CPR. Khi bạn gỡ ứng dụng, RottenSys sẽ biến mất cùng với nó.
Shanghai AdUps Technology
Smartphone của chúng ta tạo ra và lưu trữ nhiều thông tin cá nhân và nhạy cảm. Điều cuối cùng bạn mong đợi từ smartphone mới là nó thu thập tất cả dữ liệu đó và gửi đến máy chủ Trung Quốc mỗi 72 giờ.
Tuy nhiên, đó là những gì nhà nghiên cứu tại công ty bảo mật Kryptowire tìm thấy năm 2016. Firmware bị ảnh hưởng được thấy trên nhiều thiết bị Android bán tại Mỹ, bao gồm BLU R1 HD phổ biến. Do bỏ qua quyền Android, nó được truy cập không bị giới hạn vào tất cả dữ liệu của bạn. Theo báo cáo, điều này bao gồm:
"...thông tin người dùng và thiết bị bao gồm toàn bộ nội dung tin nhắn, danh bạ, lịch sử cuộc gọi với số điện thoại đầy đủ, định danh thiết bị duy nhất bao gồm Danh tính Người đăng ký Di động Quốc tế (IMSI) và Danh tính Thiết bị Di động Quốc tế (IMEI)."
Nó cũng có thể lập trình lại thiết bị từ xa, cài đặt ứng dụng, và thu thập dữ liệu Vị trí chính xác. Kryptowire truy tìm hoạt động đáng ngờ trở lại công ty Trung Quốc Shanghai AdUps Technology. Công ty nói việc thu thập dữ liệu là một lỗi, và firmware được dùng chỉ để cung cấp cập nhật. Tuy nhiên, họ đã làm việc với chính phủ Mỹ, Amazon, BLU, và Google để gỡ bỏ phần mềm gián điệp.
Một năm sau, nhà nghiên cứu phát hiện Shanghai AdUps vẫn dùng phần mềm gián điệp trên thiết bị Android. Phần lớn việc hút dữ liệu đã được ẩn giấu hơn là gỡ bỏ. Một vài tính năng đã được tắt cho thiết bị Mỹ, nhưng chúng vẫn gửi dữ liệu về công ty Trung Quốc. Kryptowire ghi nhận AdUps tiếp tục thu thập danh sách ứng dụng đã cài, số điện thoại, định danh thiết bị, và thông tin tháp phát.
Với tình trạng quan hệ giữa Mỹ và Trung, có thể đáng chú ý rằng Kryptowire nhận tài trợ từ Cơ quan Dự án Nghiên cứu Nâng cao Quốc phòng Mỹ (DARPA) và Bộ An ninh Nội địa (DHS).
Hãy tự suy nghĩ về điều đó.
Ai là người bạn thực sự có thể tin tưởng?
Nhiều lỗi lầm cho phần mềm độc hại cài sẵn và lỗ hổng bảo mật tích hợp rơi lên đầu Trung Quốc. Đúng là chính trị điều hành nhà nước giám sát lớn nhất thế giới đôi khi chảy vào ngành sản xuất của họ. Tuy nhiên, quy trách nhiệm là khó khăn và ngay cả các báo cáo chỉ trích các bên chịu trách nhiệm thường chỉ là đoán mò có căn cứ.
Điều đó không có nghĩa là Trung Quốc nên được tha thứ hoàn toàn. Những cáo buộc gần đây đối với Huawei có nghĩa là bạn có lẽ không nên mua điện thoại của họ nếu bạn coi trọng quyền riêng tư. Đây không phải lần đầu Huawei巻入安全丑闻。
Mặc dù dòng malware hiện tại đã được giới hạn ở thiết bị Android, đó không có nghĩa là nó sẽ mãi như vậy. Ngay dưới sự giám sát của Apple, rủi ro malware là không chắc chắn chứ không phải không thể xảy ra. Nếu tất cả sự không chắc chắn này khiến bạn muốn bỏ cuộc, thì có lẽ đã đến lúc cân nhắc bỏ smartphone và mua điện thoại cục (dumb phone) thay thế.