
Tóm tắt blog: Hacker đang nhắm vào VRAM của card đồ họa bằng cách lây nhiễm mã độc. Trong blog này, bạn sẽ biết về cơ hội phát hiện hacker bán PoC (Proof of Concept) cho kẻ xấu trực tuyến.
Không còn gì an toàn nữa, cùng với tiến bộ công nghệ, chúng ta đều dễ bị nạn nhân của tội phạm mạng. Không quan trọng bạn dùng internet trên máy tính hay không, thậm chí không dùng thiết bị lưu trữ lạ. Lần này thậm chí card đồ họa (graphics card) cài trên máy tính cũng có thể gây thiệt hại lớn. Theo báo cáo gần đây, tội phạm mạng đang cố gắng giấu mã độc trên VRAM của bạn.
Trong blog này, hãy tìm hiểu tất cả về phát hiện gần đây của mã độc không thể phát hiện, có thể là một phần của VRAM card đồ họa.
Cũng đọc: Trung tâm gọi giả lan truyền mã độc qua Email & Dùng thử miễn phí – Microsoft
Đã xảy ra gì?
Trong một tweet gần đây của nhóm nghiên cứu VX-Underground, được báo cáo rằng một kẻ xấu không xác định đã bán PoC cho hacker. Điều này được cho là kết hợp vào mã VRAM và có khả năng không bị phát hiện bởi chương trình chống virus. Điều này đe dọa lớn cho tất cả người dùng PC vì mã độc như vậy có thể là nguyên nhân tội phạm mạng như đánh cắp danh tính, theo dõi trực tuyến, ransomware, v.v.
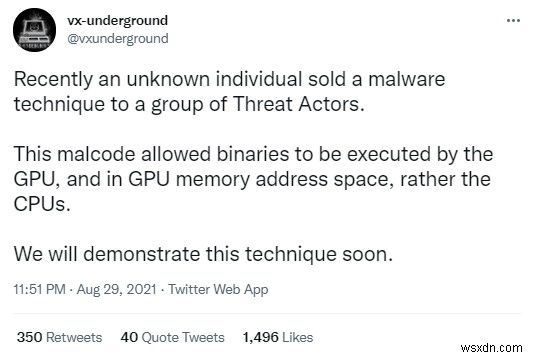
Hoạt động này diễn ra trên diễn đàn hacker và được cho là nói về phương pháp lây nhiễm hệ thống nhờ VRAM.
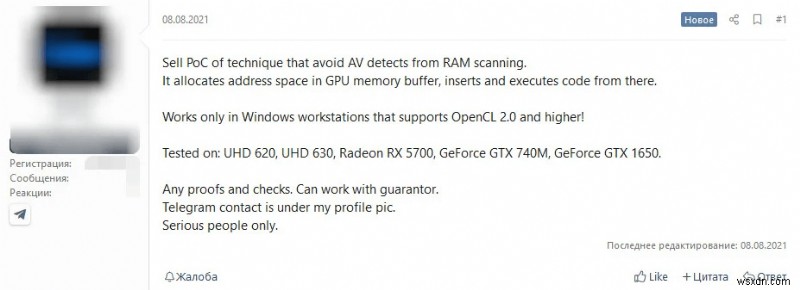
Một bài đăng xuất hiện ngày 8 tháng 8 trên diễn đàn hacker với thông tin về đề nghị. Báo cáo cho biết mã độc đã được test trên các nhà sản xuất card đồ họa lớn. Như thấy từ ảnh chụp màn hình, nó hoạt động với Intel, AMD và NVIDIA GPUs và chỉ đe dọa hệ thống Windows. Ngày 25 tháng 8, theo cùng bài đăng, nó đã bị bán mà không cung cấp nhiều thông tin.
Cũng đọc: Bảo vệ thông tin ngân hàng khỏi mã độc 'Vultur'
Mối đe dọa tiềm ẩn là gì?
Mặc dù đây không phải hệ thống hoàn toàn mới vì mã demo đã được công bố trước đó nhưng chưa hoàn chỉnh hoặc chưa tinh chỉnh. Đây là đỉnh cao mới trong tội phạm mạng vì nó đi sâu và mạnh hơn với kỹ thuật mới. Đây là hacker đánh dấu lãnh thổ mới bằng cách tấn công công cụ phần cứng. Một mã độc dựa trên GPU tên Jellyfish đã được làm cho Linux 6 năm trước.
Nhưng với sự xuất hiện của mã độc trên GPU, mã độc không bị phát hiện trước mặt antivirus, đây là mối đe dọa lớn nhất. Là người dùng, bạn có thể hoàn toàn không hay biết và có mã độc nguy hiểm tiềm ẩn trên máy tính. Theo Tweet của VX-underground, mã độc sẽ cho phép binary thực thi trong bộ nhớ GPU thay vì CPU. Hầu hết Windows Defender (bộ bảo vệ tích hợp cho Windows PC) sẽ giúp phát hiện mối đe dọa tiềm ẩn nhưng đây vượt quá giới hạn của nó. Đây là lý do chính nó sẽ không thể truy vết bởi phần mềm antivirus cho PC.
Cũng đọc: WhatsApp Mod lây nhiễm thiết bị Android với mã độc không thể gỡ bỏ.
Tuy nhiên, chúng ta không biết chính xác nó sẽ khai thác PC và người dùng như thế nào, nhưng việc có nó bí ẩn trú ngụ trong máy tính là nguy hiểm. Một mối đe dọa khác là mã tương tự lây nhiễm GPU từ năm 2015 có sẵn và có thể được dùng bởi các phần tử độc hại khác để khám phá khu vực này.
Làm thế nào để bảo vệ bản thân?
Dù người dùng Windows không an toàn trước đe dọa làm việc trên GPU, bạn phải dùng phần mềm chống virus trên máy tính. Chọn phần mềm antivirus cho máy tính được khuyến nghị vì nó bảo vệ bạn khỏi mã độc đã được đưa vào phần mềm. Một phần mềm như vậy là Systweak Antivirus và chúng tôi khuyên dùng nó vì nó thường xuyên cập nhật cơ sở dữ liệu và bao gồm virus máy tính mới nhất.
Bắt buộc đọc: Pegasus Spyware là gì và nó hoạt động như thế nào?
Tóm lại –
Với việc khám phá mã lây nhiễm GPU bằng mã độc, ai biết tội phạm mạng có thể đạt được gì. Cần thêm tính năng bảo mật giúp người dùng trong trường hợp này. Cần triển khai và làm việc chống lại các nghiên cứu này vì chúng đang đi trước mọi người và sẽ đưa tất cả người dùng vào nguy hiểm.
Chúng tôi hy vọng bài viết giúp bạn了解最新的硬件黑客技术。我们很想知道您对这篇文章的看法,使其更有用。您的建议和评论欢迎在下面的评论部分。通过在社交媒体上分享文章与朋友和其他人分享信息。
Chúng tôi rất thích nghe từ bạn!
Chúng tôi có mặt trên Facebook và YouTube. Với bất kỳ thắc mắc hay góp ý, hãy để lại bình luận bên dưới. Chúng tôi rất乐意回复您的解决方案。我们定期发布技巧和窍门,以及与技术相关的常见问题的答案。
Chủ đề liên quan-
Năm cách Thông minh & Hứa hẹn để Ngăn chặn Lừa đảo danh tính
An ninh mạng (Cybersecurity) là gì và cách xây dựng Chiến lược?
Cách xóa Geo-tagging & Dữ liệu Exif khác từ ảnh (Điện thoại & PC)?
5 Đại gia công nghệ bị bắt giữ lạm dụng dữ liệu người dùng