
Khi thiết bị di động trở thành thiết yếu trong cuộc sống hàng ngày, nhà phát triển phần mềm độc hại (malware) đã cố gắng phát triển phần mềm tấn công hàng triệu điện thoại Android trên thế giới. Trước đây, người dùng có thể tự bảo vệ bằng cách không cài ứng dụng đáng ngờ và cẩn trọng khi lướt web. Gần đây, Check Point phát hiện xu hướng đáng lo ngại: 36 thiết bị khác nhau bị nhiễm malware trước khi người dùng nhận thiết bị. Tức là malware được cài sẵn trước khi khách hàng thấy điện thoại lần đầu.
Nguy hiểm từ phần mềm cài sẵn
Điều này đặc biệt đáng lo, vì ngay cả người dùng cẩn trọng nhất cũng có thể bị malware mà họ không cài. Ngay khi bật nguồn thiết bị lần đầu, malware đã hoạt động ngầm. Dù ai cũng không ngờ điện thoại mới mua đã được gắn sẵn malware!
Thậm chí tệ hơn, một số malware được thêm vào ROM của thiết bị. Điều này có nghĩa nếu người dùng cố gắng reset gốc (factory reset) để xóa malware, nó vẫn tồn tại sau reset.
Những điện thoại nào bị tấn công?
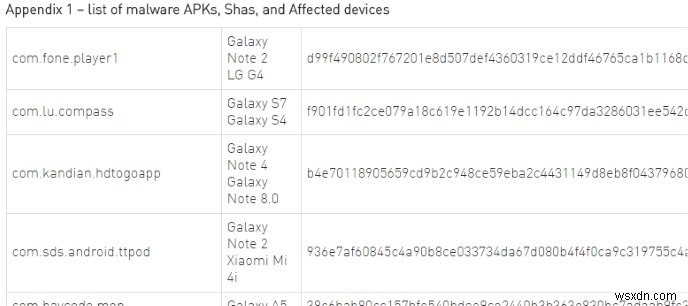
Như đã nói, tổng cộng 36 mẫu bị tấn công. Vậy chính xác thiết bị nào bị xâm hại?
Bạn có thể kiểm tra danh sách đầy đủ trên thông báo của Check Point về cuộc tấn công. Danh sách này bao gồm malware nào trên thiết bị nào, nên nếu bạn bị ảnh hưởng, bạn sẽ biết chính xác malware nào cần tìm. Một số thiết bị nổi tiếng trong danh sách: Samsung Galaxy, Galaxy Note, Zenfone, và thiết bị Lenovo.
Malware làm gì?
Về chính xác malware nào được cài, có thể khác nhau. Một số thiết bị có malware hiển thị quảng cáo như malware Loki. Ví dụ khác lấy thông tin người dùng gửi đến máy chủ bên thứ ba. Những cái khác đóng vai ransomware (phần mềm tống tiền) dành cho Android. Vì vậy, không có chẩn đoán hay triệu chứng đơn lẻ nào cho điện thoại mới mua để biết nó đã bị nhiễm malware sẵn hay chưa.
Làm sao chuyện này xảy ra?
Khó chịu khi nghe điện thoại giờ đây bán kèm malware ngay khi mua! Làm sao chuyện này xảy ra? Làm sao malware lồng ghép vào điện thoại trước khi người dùng lên mạng?
Theo báo cáo Check Point, họ nói công ty bán thiết bị nhiễm malware là "một công ty viễn thông lớn và một công ty công nghệ đa quốc gia", điều này không nói rõ nhiều. Tuy nhiên, báo cáo提到 các cuộc tấn công malware "không phải là một phần của ROM chính thức do nhà cung cấp cung cấp, và được thêm vào ở đâu đó trong chuỗi cung ứng" (were not part of the official ROM supplied by the vendor, and were added somewhere along the supply chain).
Điều này có nghĩa là nhà phân phối điện thoại là người thêm malware, không phải nhà sản xuất. Ví dụ, điện thoại Samsung Galaxy nhiễm malware cài sẵn không phải lỗi của Samsung. Điều này tạo ra tình huống đáng lo: khách hàng không còn chắc chắn điện thoại của họ không bị can thiệp từ dây chuyền sản xuất đến tay người dùng.
Làm sao để tránh?
Bây giờ malware lan truyền đến điện thoại trước khi bán, lời khuyên chống malware truyền thống không hiệu quả với hình thức tấn công mới này. Cẩn trọng về ứng dụng tải, trang web truy cập, link nhấn không giúp tránh malware đã có trong hệ thống từ ngày đầu. Tuy nhiên, có một số biện pháp phòng ngừa bổ sung để tránh bị "cắn" bởi con bug này.
Thứ nhất, đảm bảo bạn mua thiết bị từ nhà bán lại uy tín (trusted resellers). Bao gồm cửa hàng do chính hãng sản xuất điện thoại bạn muốn sở hữu, cũng như nhà cung cấp mạng uy tín, được tin cậy cho quốc gia của bạn. Mua điện thoại từ người bán kém uy tín có rủi ro malware cài sẵn.
Ngay sau khi mua điện thoại, vẫn có việc bạn làm để ngăn malware phá hoải trải nghiệm. Tìm trên Google Play các ứng dụng quét virus đánh giá cao và chạy trên hệ thống. Bạn cũng có thể xem bài viết của chúng tôi về ứng dụng antivirus tốt nhất cho Android và chọn cái bạn thích. Người dùng nâng cao có thể flash ROM mới sau mua để không malware nào trên thiết bị tồn tại.
Chuẩn bị cho phần mềm cài sẵn
Mặc dù malware cài sẵn trên điện thoại Android là tiền đề đáng lo, nhưng nó không thể tránh khỏi. Khi mua thiết bị, hãy mua từ nhà bán lại chính thức hoặc đánh giá cao. Tránh xa các giao dịch đáng ngờ, và đừng để bị bắt trước khi bật nguồn điện thoại mới!
Phương pháp phân phối malware tàn độc này có làm bạn lo ngại? Cho chúng tôi biết ở phần bình luận bên dưới.